
เรียนแฮ็กเกอร์จริยธรรม
เรียนแฮ็กเกอร์จริยธรรม — หลักสูตรการแฮ็กเพื่อทดสอบการเจาะระบบ พร้อมแล็บฝึกปฏิบัติ
เรียนแฮ็กเกอร์จริยธรรม คือหลักสูตรการแฮ็กสำหรับ iPhone และ Android ที่เริ่มต้นใช้งานได้ฟรี และเรียงลำดับตามขั้นตอนของการทดสอบการเจาะระบบจริง ได้แก่ การลาดตระเวน การสแกน การโจมตี การยกระดับสิทธิ์ และการจัดทำรายงาน บทเรียนสั้น ๆ จะสอนวิธีการ ส่วนแล็บทดสอบการเจาะระบบบนเป้าหมายจำลองจะให้คุณลงมือใช้จริง และการสอบที่มีการให้คะแนนจะจบลงด้วยใบรับรองการเรียนจบ
- ราคา
- ฟรี อัปเกรดเป็น Pro
- แพลตฟอร์ม
- iOS และ Android
- ภาษา
- 22
- การจัดระดับอายุ
- 4+
- เวอร์ชัน
- 81.3.0
- ต้องใช้
- iOS 15.1 ขึ้นไป
- App Store
- 5.0 ★ (5)
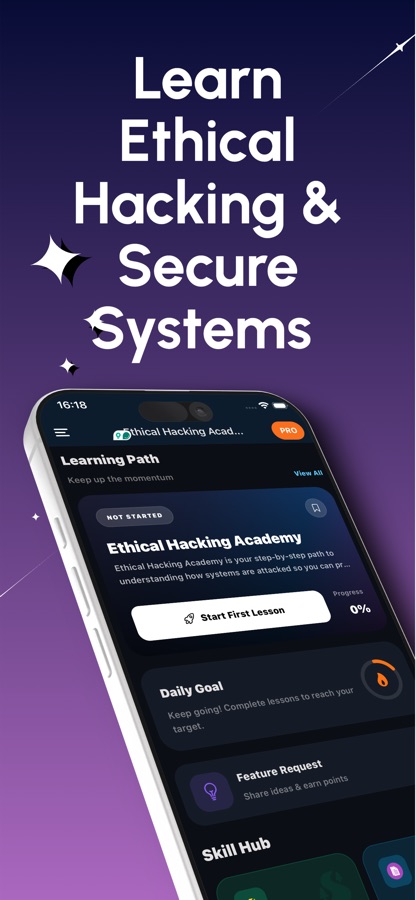
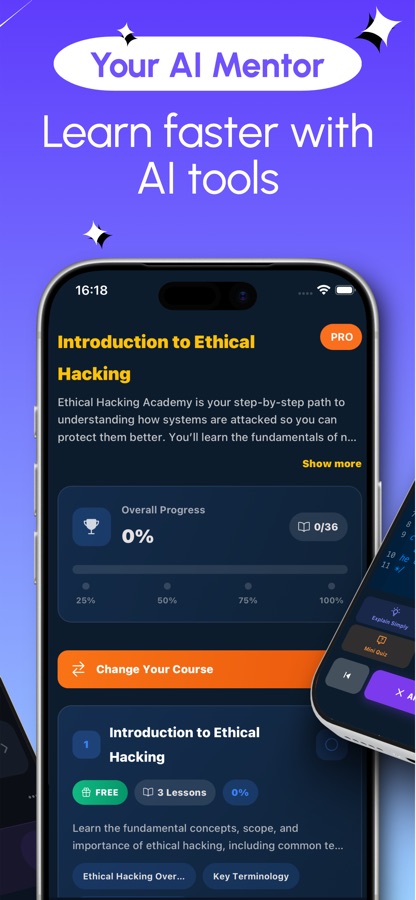
เรียนรู้วิธีโจมตี เพื่อที่คุณจะได้เขียนวิธีป้องกัน
ทุกแล็บทำงานกับเป้าหมายจำลองที่แยกอยู่ใน sandbox คุณจึงพิมพ์คำสั่ง อ่านผลลัพธ์ และทำผิดพลาดได้โดยไม่มีระบบจริงตกอยู่ในความเสี่ยง ทักษะเหล่านี้เป็นทักษะเชิงรุก แต่มีจุดประสงค์เพื่อการป้องกัน การตรวจสอบ และการจัดทำรายงาน และคุณจะทดสอบเฉพาะระบบที่คุณเป็นเจ้าของหรือได้รับอนุญาตเป็นลายลักษณ์อักษรให้ทดสอบเท่านั้น
คืออะไร
เรียนแฮ็กเกอร์จริยธรรม คือหลักสูตรการทดสอบการเจาะระบบบนมือถือสำหรับ iOS และ Android ที่มีมากกว่า 30 หลักสูตรและมากกว่า 110 บทเรียน โดยเรียงตามขั้นตอนของการประเมินความปลอดภัยจริง ครอบคลุม Kali Linux, Nmap, Metasploit, Burp Suite, การแคร็กรหัสผ่าน, การโจมตีเว็บแอปพลิเคชัน, การยกระดับสิทธิ์, Active Directory, การทดสอบการเจาะระบบแบบไร้สายและบนคลาวด์, การล่ารางวัลบั๊ก และการเขียนรายงาน โดยแต่ละหัวข้อจะมาพร้อมการฝึกปฏิบัติกับเป้าหมายจำลอง ไม่จำเป็นต้องมีประสบการณ์ด้านการแฮ็กมาก่อน
Kali Linux, Metasploit, Burp Suite และชื่อเครื่องมืออื่น ๆ ที่กล่าวถึงเป็นทรัพย์สินของเจ้าของแต่ละราย แอปนี้ไม่มีความเกี่ยวข้องหรือได้รับการรับรองจากเจ้าของเหล่านั้น.
ภายในแอป
หน้าตาเป็นอย่างไร
คอร์ส
คอร์ส ethical hacking ครอบคลุมอะไรบ้าง
คอร์ส เรียนแฮ็กเกอร์จริยธรรม ของเว็บไซต์มีทั้งหมด 31 คอร์ส โดยคอร์สเหล่านี้คือแกนหลักสำหรับการเรียนรอบแรก
การตั้งค่าแล็บ Hacking และ Linux สำหรับแฮ็กเกอร์
พื้นฐาน Virtualization การติดตั้ง Kali Linux ระบบไฟล์ Linux และคำสั่งสำคัญที่คุณจะใช้ในทุกคอร์สถัดไป
พื้นฐาน Networking, Cryptography และ Windows Internals
ข้อมูลเดินทางอย่างไรและโปรโตคอลใดสำคัญ ความแตกต่างระหว่างการเข้ารหัสรูปแบบข้อมูลกับการเข้ารหัสลับ การทำ Hashing รวมถึงสถาปัตยกรรมและ Registry ของ Windows
เจาะลึก Footprinting, Scanning และ Nmap
การรวบรวมข้อมูลข่าวกรองเกี่ยวกับเป้าหมาย จากนั้นเรียนรู้การค้นหาโฮสต์ เทคนิคการสแกนพอร์ต และการทำ Enumeration ของบริการที่ค้นพบ
Metasploit, Burp Suite และการถอดรหัสผ่าน
สถาปัตยกรรมและขั้นตอนการใช้ Exploit ของเฟรมเวิร์ก Metasploit การทำ Proxy และ Replay คำขอเว็บใน Burp Suite รวมถึง Wordlist, Rule และ Hashcat
การยกระดับสิทธิ์และการโจมตี Active Directory
การทำ Enumeration, การใช้ SUID และ sudo ในทางที่ผิดบน Linux การตั้งค่าบริการบน Windows ที่ไม่ปลอดภัย และพื้นฐาน Active Directory ผ่าน Kerberoasting
การทดสอบเจาะระบบ Web, Wireless, Mobile และ Cloud
การแฮ็กเว็บแอปพลิเคชัน การทดสอบเครือข่าย Wireless การวิเคราะห์แอป Android และพื้นผิวการโจมตีบน Cloud รวมถึงการตั้งค่า IAM ที่ไม่ปลอดภัย
การล่ารางวัล Bug Bounty และการทดสอบเจาะระบบพร้อมการจัดทำรายงาน
การเลือกเป้าหมายและทำ Recon ในวงกว้าง จากนั้นนำทักษะทั้งหมดมารวมกันในการทดสอบอย่างเป็นระบบและจัดทำรายงานที่ลูกค้านำไปดำเนินการต่อได้
ทำงานอย่างไร
เซสชันการเรียนทำงานอย่างไร
แอปจะแยกการเรียนรู้ออกจากการลงมือทำ เพื่อให้แต่ละหัวข้อเป็นบทเรียนสั้น ๆ ที่ตามด้วยสิ่งให้คุณลองรันทันที คาดเดาผลลัพธ์ หรือแก้ไข
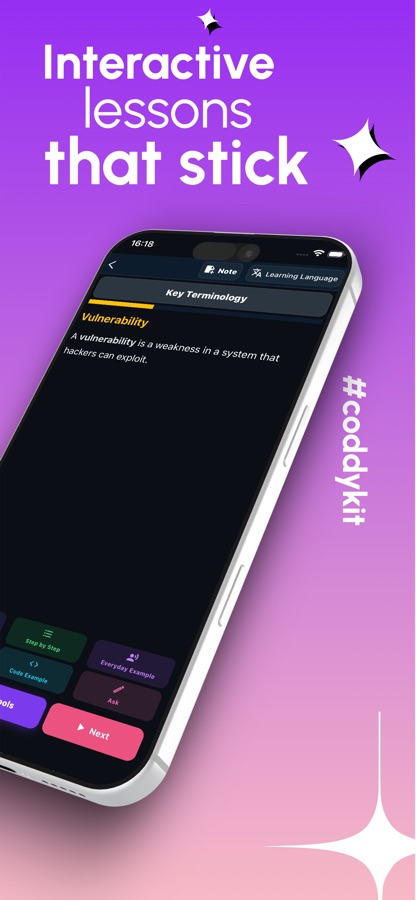
เรียนรู้วิธีการผ่านบทเรียนสั้น ๆ
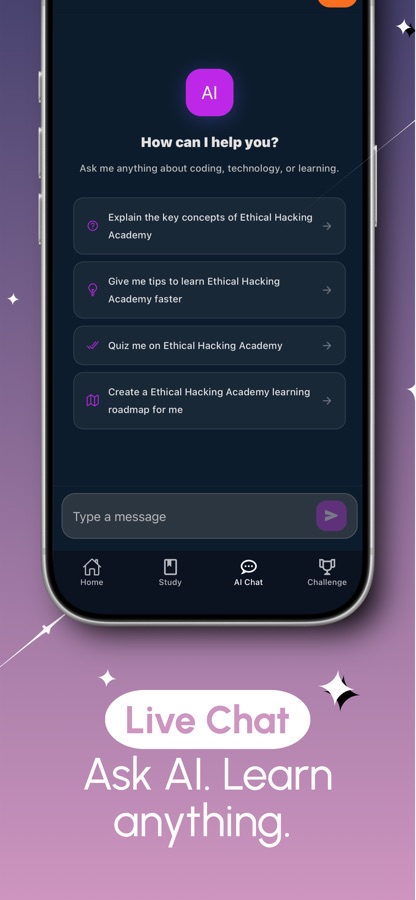
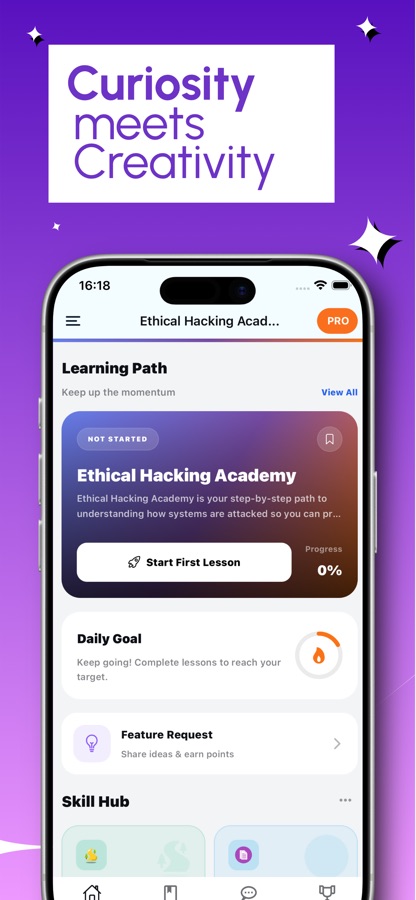
เลือกหลักสูตรจากเส้นทางการเรียนรู้ แล้วอ่านบทเรียนที่เขียนด้วยภาษาที่เข้าใจง่าย พร้อม AI mentor ที่พร้อมอธิบายเครื่องมือ เทคนิค หรือข้อความแสดงข้อผิดพลาดที่คุณไม่เข้าใจ
ฝึกปฏิบัติกับเป้าหมายจำลอง
ในแล็บทดสอบการเจาะระบบ คุณจะทำภารกิจแบบมีคำแนะนำทีละขั้นตอน พิมพ์คำสั่ง อ่านผลลัพธ์ และมุ่งไปสู่เป้าหมาย โดยมีคำใบ้ให้เมื่อคุณติดขัด แบบฝึกคำสั่งจะตรวจสอบว่าแฟล็กที่คุณใช้จะทำงานได้จริงหรือไม่
ทบทวน แข่งขัน และรับใบรับรอง
แบบทดสอบ การ์ดทบทวน ชีตสรุป และหนังสือคำสั่งจะช่วยให้เนื้อหาก่อนหน้านี้ยังคงสดใหม่ สนามแข่งขันแบบเรียลไทม์และการแข่งขันแบบตัวต่อตัวเพิ่มความสนุกจากการแข่งขัน ส่วนการสอบที่มีการให้คะแนนจะออกใบรับรองพร้อมรหัสยืนยัน
มีอะไรอยู่ข้างใน
สิ่งที่มาพร้อมกับแอป
30+
หลักสูตร มากกว่า 110 บทเรียน
ตั้งแต่การตั้งค่าแล็บที่ปลอดภัยด้วย Kali Linux และ Linux สำหรับแฮ็กเกอร์ ไปจนถึงเครือข่าย การเข้ารหัส และโครงสร้างภายในของ Windows รวมถึงการโจมตี Active Directory การทดสอบการเจาะระบบบนมือถือและคลาวด์ และพื้นฐานบัฟเฟอร์โอเวอร์โฟลว์
แล็บ
แล็บทดสอบการเจาะระบบบนเป้าหมายจำลอง
ภารกิจแบบมีคำแนะนำที่ให้คุณพิมพ์คำสั่งและอ่านผลลัพธ์ด้วยตัวเอง พร้อมแบบฝึกคำสั่งสำหรับ nmap, gobuster, sqlmap, hydra และ john ที่ตรวจสอบว่าแฟล็กของคุณใช้งานได้จริง
AI
AI mentor
ถามเกี่ยวกับเครื่องมือ เทคนิค หรือข้อผิดพลาดใด ๆ แล้วรับคำอธิบายที่ชัดเจน AI mentor เป็นฟีเจอร์ใน Pro
กล่องเครื่องมือ
Flag Lab และ Hash & Encoding Lab
เปิดหรือปิดแฟล็กของเครื่องมือเพื่อดูว่าแต่ละแฟล็กทำอะไร ระบุแฮช แกะชั้นการเข้ารหัสออกทีละชั้น และเลือกกลยุทธ์สำหรับ wordlist
สนามแข่งขัน
สนามแข่งขันแบบเรียลไทม์และการแข่งขันแบบตัวต่อตัว
รอบการแข่งขันระดับโลกจัดขึ้นวันละสามครั้ง และคุณสามารถเผชิญหน้ากับผู้เรียนคนอื่นในการแข่งขันแบบตัวต่อตัว
การสอบ
การสอบที่มีการให้คะแนนและใบรับรอง
การสอบปลายหลักสูตรจะออกใบรับรองการเรียนจบพร้อมรหัสยืนยันที่ทุกคนสามารถตรวจสอบได้ ใบรับรองนี้ออกโดยแอปนี้ ไม่ใช่ใบรับรองจากหน่วยงานภายนอก
ความเป็นมา
การทดสอบการเจาะระบบคืออะไร และแต่ละขั้นตอนมีอะไรเกิดขึ้นบ้าง
การทดสอบการเจาะระบบคือความพยายามที่ได้รับอนุญาตและกำหนดขอบเขตไว้อย่างชัดเจนในการเจาะเข้าสู่ระบบ เพื่อให้เจ้าของแก้ไขจุดอ่อนได้ก่อนที่ผู้โจมตีตัวจริงจะค้นพบ การทดสอบจะดำเนินตามลำดับที่กำหนดไว้ เพื่อให้ผลลัพธ์เป็นรายงานที่นำไปดำเนินการต่อได้ ไม่ใช่เพียงชุดกลเม็ดมากมาย การเรียนรู้ลำดับนี้ก่อนคือสิ่งที่แยกผู้ปฏิบัติงานด้านความปลอดภัยออกจากคนที่เพียงรวบรวมเครื่องมือไว้
การลาดตระเวนเรียนรู้เป้าหมายเสียก่อน
ผู้ทดสอบจะรวบรวมข้อมูลที่เปิดเผยต่อสาธารณะเกี่ยวกับเป้าหมาย ได้แก่ โดเมน บุคลากร เทคโนโลยี และบริการที่เปิดเผย ขั้นตอนนี้คือช่วงที่ใช้ข่าวกรองจากแหล่งข้อมูลเปิด (OSINT) และการสำรวจร่องรอย ก่อนที่จะส่งแพ็กเก็ตใด ๆ ที่อาจทำให้เกิดการแจ้งเตือน
การสแกนและการแจกแจงข้อมูลค้นหาประตูที่เปิดอยู่
เครื่องมืออย่าง Nmap จะทำแผนที่ว่าโฮสต์ใดกำลังทำงาน พอร์ตใดตอบสนอง และกำลังใช้บริการเวอร์ชันใด จากนั้นการแจกแจงข้อมูลจะสอบถามรายละเอียดเพิ่มเติมจากแต่ละบริการ เพราะแบนเนอร์ของเวอร์ชันเก่ามักเป็นเบาะแสสำคัญแรกสุด
การโจมตีและการยกระดับสิทธิ์พิสูจน์ว่าจุดอ่อนนั้นมีอยู่จริง
จะใช้ช่องโหว่ที่ยืนยันแล้วเพื่อสร้างจุดยึดเข้าสู่ระบบ โดยปกติจะเริ่มต้นในฐานะผู้ใช้ที่มีสิทธิ์ต่ำ จากนั้นจึงค้นหาการตั้งค่าที่ผิดพลาด เช่น กฎ sudo ที่ไม่รัดกุมหรือพาธบริการที่ไม่ได้ใส่เครื่องหมายอัญประกาศ ซึ่งเปลี่ยนจุดยึดนั้นให้กลายเป็นสิทธิ์ผู้ดูแลระบบ
การจัดทำรายงานส่วนที่ลูกค้ายอมจ่ายเงิน
ทุกประเด็นที่ค้นพบจะถูกเขียนเป็นรายงานพร้อมหลักฐาน ระดับความรุนแรง และวิธีแก้ไขที่ทำได้จริง การทดสอบที่ยอดเยี่ยมในด้านเทคนิคแต่มีรายงานคลุมเครือจะไม่เปลี่ยนแปลงอะไรเลย นั่นจึงเป็นเหตุผลที่การจัดทำรายงานถูกสอนเป็นทักษะเฉพาะด้าน
เหมาะกับคุณไหม
เหมาะกับใคร — และไม่เหมาะกับใคร
เหมาะกับคุณหากคุณ
- เป็นมือใหม่ที่สนใจด้านความปลอดภัยไซเบอร์และไม่รู้ว่าจะเริ่มต้นจากตรงไหน
- ทำงานด้าน IT หรือ Networking และต้องการทักษะการทดสอบเจาะระบบไว้เพิ่มในเรซูเม่
- กำลังเตรียมตัวสำหรับ CTF, โปรแกรม Bug Bounty หรือการสอบด้านความปลอดภัยระดับเริ่มต้น
- เป็นนักพัฒนาที่อยากเห็นว่าผู้โจมตีเจาะโค้ดที่คุณเขียนได้อย่างไร
- เรียนรู้ได้ดีที่สุดด้วยการพิมพ์คำสั่งในแล็บที่ปลอดภัย แทนการดูวิดีโอ
ไม่ใช่เครื่องมือที่เหมาะ หากคุณ
- ต้องการโจมตีระบบที่คุณไม่ได้เป็นเจ้าของ เพราะคอร์สนี้สอนเฉพาะการทดสอบที่ได้รับอนุญาต
- คาดหวังใบรับรองจากหน่วยงานภายนอก เพราะใบรับรองนี้เป็นใบรับรองการเรียนจบจากแอป
- ต้องการให้ทุกอย่างฟรี เพราะคอร์สแรกและแล็บแรก ๆ เปิดให้ใช้ฟรี ส่วน Pro จะปลดล็อกเนื้อหาที่เหลือ
- ต้องการแล็บบนเดสก์ท็อปแบบเต็มรูปแบบที่มีเครื่องเสมือนจริง ซึ่งยังหมายความว่าคุณต้องมีแล็ปท็อป
คำถาม
คำถามที่พบบ่อย
แอปที่ดีที่สุดสำหรับเรียนคอร์ส Hacking บนโทรศัพท์คืออะไร
มองหาแอปที่ดำเนินตามการทดสอบเจาะระบบจริงตั้งแต่ Recon ไปจนถึงการจัดทำรายงาน และให้คุณฝึกปฏิบัติ ไม่ใช่แค่อ่าน เรียนแฮ็กเกอร์จริยธรรม มีมากกว่า 30 คอร์สและมากกว่า 110 บทเรียนที่เรียงตามลำดับดังกล่าว พร้อมแล็บทดสอบเจาะระบบบนเป้าหมายจำลอง แบบฝึกคำสั่ง และการสอบแบบมีการให้คะแนน เริ่มเรียนได้ฟรีบน iOS และ Android
การเรียนรู้ Ethical Hacking ถูกกฎหมายหรือไม่
การเรียนรู้เทคนิคเหล่านี้ถูกกฎหมาย แต่การนำไปใช้กับระบบที่คุณไม่ได้เป็นเจ้าของหรือไม่ได้รับอนุญาตเป็นลายลักษณ์อักษรนั้นไม่ถูกกฎหมาย เรียนแฮ็กเกอร์จริยธรรม ดำเนินการทุกแล็บกับเป้าหมายจำลองที่แยกอยู่ใน Sandbox และระบุไว้อย่างชัดเจนว่าคุณควรทดสอบเฉพาะระบบที่คุณเป็นเจ้าของหรือได้รับอนุญาตให้ทดสอบเท่านั้น
ฉันจำเป็นต้องรู้ Linux หรือ Networking ก่อนเริ่มหรือไม่
ไม่จำเป็นต้องมีประสบการณ์ด้าน Hacking มาก่อน เรียนแฮ็กเกอร์จริยธรรม เริ่มจากความหมายของ Ethical Hacking กฎพื้นฐานด้านกฎหมาย และการตั้งค่าแล็บที่ปลอดภัยด้วย Kali Linux จากนั้นสอน Linux สำหรับแฮ็กเกอร์และพื้นฐาน Networking ก่อนเข้าสู่การสแกนและการใช้ Exploit
คอร์สนี้สอนเครื่องมืออะไรบ้าง
เรียนแฮ็กเกอร์จริยธรรม ครอบคลุม Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat และ John the Ripper พร้อมแบบฝึกคำสั่งสำหรับ nmap, gobuster, sqlmap, hydra และ john หัวใจสำคัญคือการรู้ว่าในแต่ละขั้นตอนของการทดสอบควรใช้เครื่องมือใดเพื่อตอบคำถามใด
แล็บทดสอบเจาะระบบบนโทรศัพท์ทำงานอย่างไร
แล็บทดสอบเจาะระบบแต่ละแห่งเป็นภารกิจแบบมีคำแนะนำที่ดำเนินการกับเป้าหมายจำลอง คุณจะพิมพ์คำสั่ง อ่านผลลัพธ์ และทำตามเป้าหมายทีละขั้นตอน พร้อมคำใบ้เมื่อคุณติดขัด จากนั้นฟีเจอร์ Findings จะเปลี่ยนสิ่งที่คุณค้นพบให้เป็นการ์ด Finding เช่นเดียวกับในรายงานการทดสอบเจาะระบบ
เรียนแฮ็กเกอร์จริยธรรม ช่วยเตรียมตัวสำหรับการล่ารางวัล Bug Bounty หรือไม่
คอร์สนี้มอบพื้นฐานที่จำเป็นให้คุณ คอร์ส Bug Bounty Hunting โดยเฉพาะจะครอบคลุมการเลือกเป้าหมาย การทำ Recon ในวงกว้าง และการค้นหาช่องโหว่ทั่วไป ส่วนคอร์สด้านเว็บจะครอบคลุม SQL injection และ XSS โปรแกรมจริงแต่ละโปรแกรมมีกฎและขอบเขตของตัวเอง ดังนั้นคุณต้องอ่านรายละเอียดเหล่านั้นก่อนทดสอบสิ่งใด
เรียนแฮ็กเกอร์จริยธรรม ฟรีหรือไม่
ดาวน์โหลดฟรี คอร์สแรกเปิดให้เรียนฟรีเต็มรูปแบบ และแล็บแรก ๆ ในแค็ตตาล็อกก็เปิดให้ใช้งาน Pro จะปลดล็อกทุกคอร์สและแล็บ เมนเทอร์ AI การสอบรับรอง และลบโฆษณาแบนเนอร์
ใบรับรองนี้เป็นใบรับรองด้านความปลอดภัยที่ได้รับการยอมรับหรือไม่
ไม่ใช่ การสอบแบบมีการให้คะแนนผ่านจะได้รับใบรับรองการเรียนจบจากแอป พร้อมรหัสยืนยันที่ทุกคนสามารถตรวจสอบได้ ใบรับรองนี้เป็นหลักฐานแสดงผลงานที่คุณทำและมีประโยชน์เมื่อใช้ควบคู่กับโปรเจกต์ต่าง ๆ แต่ไม่ใช่ใบรับรองจากหน่วยงานภายนอก
ฉันสามารถฝึกกับผู้เรียนคนอื่นได้หรือไม่
ได้ สนามแข่งขันแบบสดจะจัดรอบทั่วโลกวันละสามครั้ง และการแข่งขันแบบตัวต่อตัวจะจับคู่คุณกับผู้เรียนอีกคน นอกจากนี้ยังมีแบบทดสอบ การ์ดทบทวน คำถามสัมภาษณ์ Cheat Sheet และอภิธานศัพท์สำหรับทบทวนคนเดียว
รองรับภาษาและแพลตฟอร์มใดบ้าง
เรียนแฮ็กเกอร์จริยธรรม ใช้งานบน iOS และ Android และมีให้บริการ 22 ภาษา ได้รับการจัดอันดับ 4+ บน App Store และต้องใช้ iOS 15.1 หรือใหม่กว่าบน iPhone
เริ่มต้นใช้งาน
เริ่มแล็บแรกของคุณวันนี้
เริ่มต้นใช้งานได้ฟรีบน iOS และ Android ใน 22 ภาษา
เพิ่มเติมจาก CoddyKit
ใช้งานได้บน iOS และ Android