
Ethical Hacking Lernen
Ethical Hacking Lernen — Ein Hacking-Kurs zu Penetrationstests mit praktischen Labs
Ethical Hacking Lernen ist ein kostenlos startbarer Hacking-Kurs für iPhone und Android, der dem Ablauf eines echten Penetrationstests folgt: Reconnaissance, Scanning, Exploitation, Privilege Escalation und Reporting. Kurze Lektionen vermitteln die Methode, Pentest-Labs auf simulierten Zielen lassen dich sie anwenden, und eine benotete Prüfung endet mit einem Abschlusszertifikat.
- Preis
- Kostenlos, Pro-Upgrade
- Plattformen
- iOS und Android
- Sprachen
- 22
- Altersfreigabe
- 4+
- Version
- 81.3.0
- Erfordert
- iOS 15.1 oder neuer
- App Store
- 5.0 ★ (5)
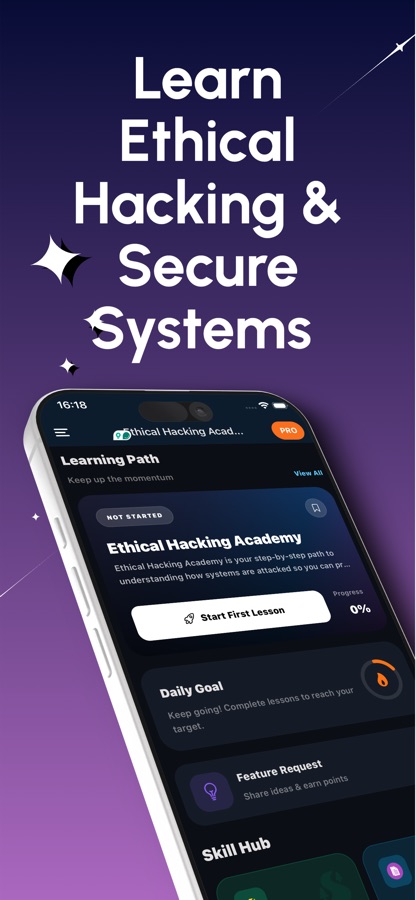
Lerne den Angriff, damit du die Verteidigung schreiben kannst.
Jedes Lab läuft gegen ein simuliertes, abgeschottetes Ziel. Du kannst also Befehle eingeben, die Ausgabe lesen und Fehler machen, ohne dass etwas Reales auf dem Spiel steht. Die Fähigkeiten sind offensiv, der Zweck besteht in der Verteidigung, Prüfung und Berichterstattung, und du testest ausschließlich Systeme, die dir gehören oder für die du eine schriftliche Erlaubnis hast.
Was es ist
Ethical Hacking Lernen ist ein mobiler Penetrationstest-Kurs für iOS und Android mit 30+ Kursen und 110+ Lektionen, die den Phasen einer echten Sicherheitsprüfung folgen. Behandelt werden Kali Linux, Nmap, Metasploit, Burp Suite, Passwort-Cracking, Webanwendungsangriffe, Privilege Escalation, Active Directory, drahtlose Netzwerke und Cloud-Pentesting, Bug-Bounty-Jagd sowie das Verfassen von Berichten. Jedes Thema wird durch Übungen an simulierten Zielen ergänzt. Vorkenntnisse im Hacking sind nicht erforderlich.
Kali Linux, Metasploit, Burp Suite und die anderen genannten Toolnamen gehören ihren jeweiligen Inhabern. Diese App ist nicht mit ihnen verbunden und wird von ihnen weder unterstützt noch empfohlen..
In der App
So sieht es aus
Der Kurs
Das deckt der Kurs zu Ethical Hacking ab
Der Ethical Hacking Lernen-Kurs der Website umfasst 31 Kurse. Diese bilden das Grundgerüst für einen ersten Durchlauf.
Einrichtung einer Hacking-Lab-Umgebung und Linux für Hacker
Grundlagen der Virtualisierung, Installation von Kali Linux, das Linux-Dateisystem und die wichtigsten Befehle, die du in allen späteren Kursen verwenden wirst.
Netzwerkgrundlagen, Kryptografie und Windows-Interna
Wie Daten übertragen werden und welche Protokolle wichtig sind, der Unterschied zwischen Kodierung und Verschlüsselung, Hashing sowie die Architektur und Registry von Windows.
Footprinting, Scanning und Nmap im Detail
Informationen über ein Ziel sammeln, anschließend Hosts erkennen, Port-Scanning-Techniken einsetzen und die gefundenen Dienste enumerieren.
Metasploit, Burp Suite und Password Cracking
Die Architektur des Metasploit-Frameworks und der Exploit-Workflow, das Weiterleiten und Wiederholen von Webanfragen in Burp Suite sowie Wortlisten, Regeln und Hashcat.
Privilege Escalation und Active Directory-Angriffe
Enumeration, der Missbrauch von SUID und sudo unter Linux, falsch konfigurierte Dienste unter Windows sowie die Grundlagen von Active Directory anhand von Kerberoasting.
Pentesting von Webanwendungen, drahtlosen Netzwerken, Mobilgeräten und Cloud-Umgebungen
Hacking von Webanwendungen, Tests drahtloser Netzwerke, die Analyse von Android-Apps und die Angriffsfläche der Cloud einschließlich falsch konfigurierter IAM-Einstellungen.
Bug Bounty Hunting sowie Penetrationstests und Reporting
Ziele auswählen und Recon in großem Maßstab durchführen, anschließend die Fähigkeiten in einem strukturierten Test und einem Bericht zusammenführen, mit dem ein Kunde arbeiten kann.
So funktioniert es
So funktioniert eine Lerneinheit
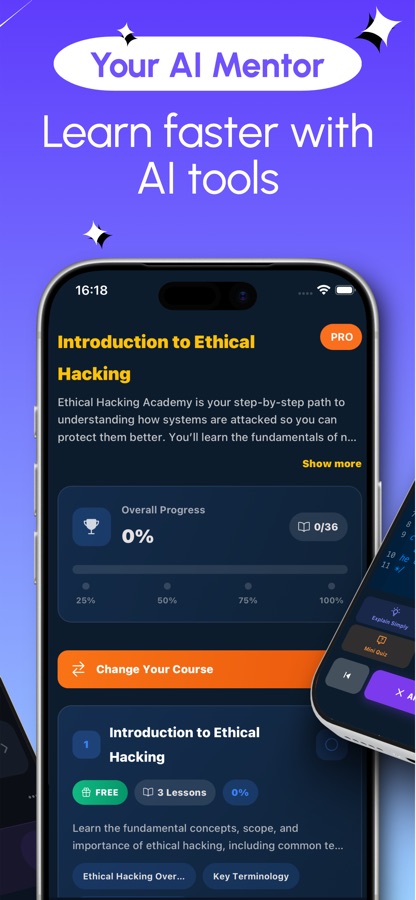
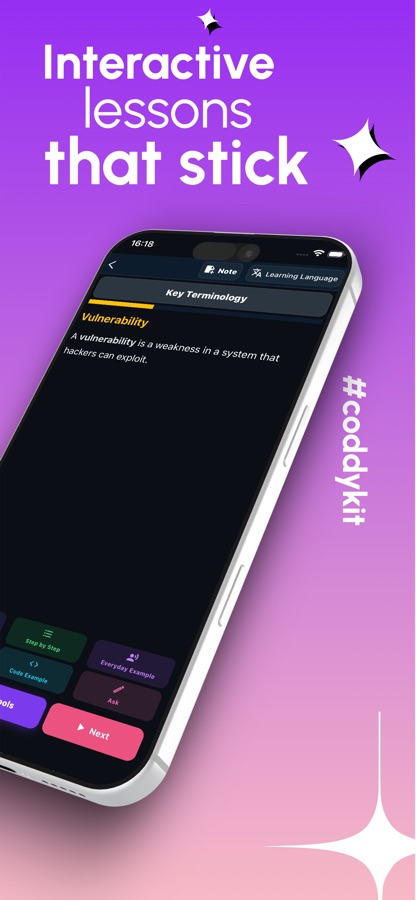
Die App trennt Lernen und Anwenden, sodass auf jedes Thema direkt eine kurze Lektion und anschließend etwas folgt, das du ausführen, vorhersagen oder beheben sollst.
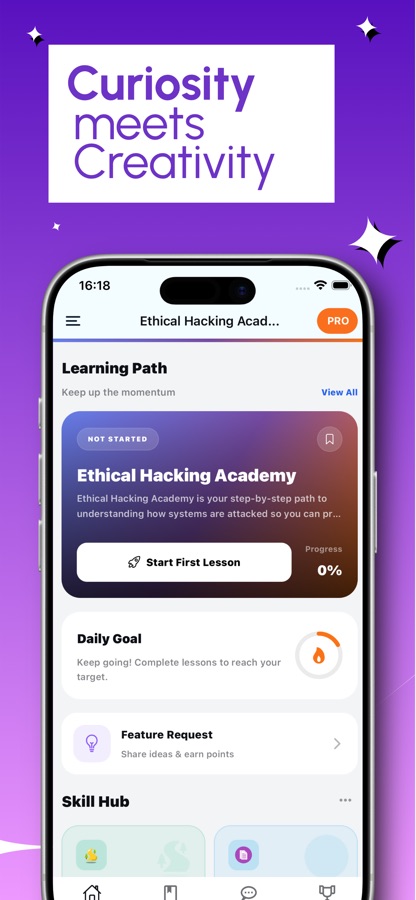
Lerne die Methode in einer kurzen Lektion
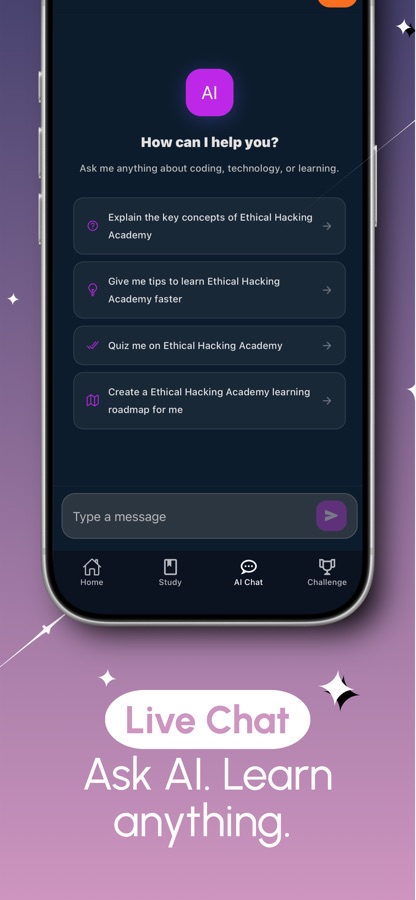
Wähle einen Kurs aus dem Lernpfad und lies eine verständlich formulierte Lektion. Ein KI-Mentor steht bereit, um jedes Tool, jede Technik oder jede Fehlermeldung zu erklären, die du nicht verstehst.
Übe an einem simulierten Ziel
In einem Pentest-Lab bearbeitest du Schritt für Schritt eine geführte Mission: Du gibst die Befehle ein, liest die Ausgabe und arbeitest auf das Ziel hin – mit Hinweisen, wenn du nicht weiterkommst. Command Drills prüfen, ob deine Flags tatsächlich funktionieren würden.
Wiederhole, tritt an und erhalte dein Zertifikat
Quizze, Wiederholungskarten, Spickzettel und ein Befehlsbuch halten frühere Inhalte frisch. Die Live-Arena und direkte Duelle sorgen für Wettbewerb, und die benotete Prüfung stellt ein Zertifikat mit Verifizierungscode aus.
Was steckt drin
Das bietet die App
30+
Kurse, 110+ Lektionen
Von der Einrichtung eines sicheren Labs mit Kali Linux und Linux für Hacker über Netzwerke, Kryptografie und die Interna von Windows bis hin zu Active-Directory-Angriffen, mobilem und Cloud-Pentesting sowie den Grundlagen von Buffer Overflows.
Labs
Pentest-Labs auf simulierten Zielen
Geführte Missionen, in denen du die Befehle selbst eingibst und die Ausgabe liest, plus Command Drills für nmap, gobuster, sqlmap, hydra und john, die prüfen, ob deine Flags halten, was sie versprechen.
KI
KI-Mentor
Frage nach jedem Tool, jeder Technik oder jedem Fehler und erhalte eine verständliche Erklärung. Der Mentor ist Bestandteil von Pro.
Toolbox
Flag Lab und Hash & Encoding Lab
Schalte die Flags eines Tools ein und aus, um zu sehen, was die einzelnen bewirken, identifiziere einen Hash, entferne Schicht für Schicht die Codierung und wähle eine Wordlist-Strategie.
Arena
Live-Arena und direkte Duelle
Dreimal täglich findet eine weltweite Runde statt, und du kannst in einem direkten Duell gegen einen anderen Lernenden antreten.
Prüfung
Benotete Prüfung und Zertifikat
Die Abschlussprüfung stellt ein Abschlusszertifikat mit einem Verifizierungscode aus, den jeder überprüfen kann. Es handelt sich um ein Zertifikat dieser App, nicht um eine Zertifizierung durch Dritte.
Hintergrund
Was ist ein Penetrationstest und was passiert in den einzelnen Phasen?
Ein Penetrationstest ist der autorisierte, klar abgegrenzte Versuch, in ein System einzudringen, damit dessen Besitzer die Schwachstellen beheben kann, bevor ein echter Angreifer sie findet. Er wird in einer festen Reihenfolge durchgeführt, damit am Ende ein verwertbarer Bericht und keine bloße Sammlung von Tricks entsteht. Wer diese Reihenfolge zuerst lernt, unterscheidet sich von jemandem, der lediglich Tools gesammelt hat.
ReconnaissanceLerne zuerst das Ziel kennen
Der Tester sammelt alles, was öffentlich über das Ziel bekannt ist: Domains, Mitarbeitende, Technologien und exponierte Dienste. Open-Source-Intelligence (OSINT) und Footprinting finden hier statt – bevor ein einziges Paket gesendet wird, das Alarm auslösen könnte.
Scanning und EnumerationFinde die offenen Türen
Tools wie Nmap ermitteln, welche Hosts aktiv sind, welche Ports antworten und welche Dienstversionen laufen. Bei der Enumeration wird anschließend jeder Dienst nach weiteren Details gefragt, denn ein Banner mit einer alten Version ist oft der erste brauchbare Hinweis.
Exploitation und Privilege EscalationBeweise, dass die Schwachstelle real ist
Eine bestätigte Schwachstelle wird genutzt, um zunächst Fuß zu fassen – normalerweise als Benutzer mit niedrigen Berechtigungen. Bei der anschließenden Privilege Escalation wird nach Fehlkonfigurationen gesucht, etwa schwachen sudo-Regeln oder nicht in Anführungszeichen gesetzten Service-Pfaden, die diesen Zugang in Administratorrechte verwandeln.
ReportingDer Teil, für den Kunden bezahlen
Jeder Fund wird mit Belegen, einer Schweregradbewertung und einer konkreten Lösung dokumentiert. Ein technisch brillanter Test mit einem vagen Bericht bewirkt nichts – deshalb wird Reporting als eigenständige Fähigkeit vermittelt.
Passend
Für wen es geeignet ist – und für wen nicht
Es passt zu dir, wenn du
- Du bist Anfänger und interessierst dich für Cybersecurity, weißt aber nicht, wo du anfangen sollst
- Du arbeitest in der IT oder im Netzwerkbereich und möchtest Pentesting-Kenntnisse für deinen Lebenslauf erwerben
- Du bereitest dich auf CTFs, Bug-Bounty-Programme oder Security-Prüfungen für Einsteiger vor
- Du bist Entwickler und möchtest sehen, wie Angreifer den von dir geschriebenen Code knacken
- Du lernst am besten, indem du Befehle in einer sicheren Laborumgebung eingibst, statt Videos anzusehen
Du bist hier nicht richtig, wenn du
- Du möchtest Systeme angreifen, die dir nicht gehören, denn der Kurs vermittelt ausschließlich autorisierte Tests
- Du erwartest eine Zertifizierung durch eine Drittpartei, denn das Zertifikat der App bestätigt lediglich den Abschluss
- Du möchtest, dass alles kostenlos ist, obwohl der erste Kurs und die ersten Labs kostenlos sind und Pro den Rest freischaltet
- Du brauchst eine vollständige Desktop-Laborumgebung mit echten virtuellen Maschinen, wofür du weiterhin einen Laptop benötigst
Fragen
Häufig gestellte Fragen
Was ist die beste App für einen Hacking-Kurs auf dem Smartphone?
Achte auf eine App, die einen echten Penetrationstest von der Aufklärung bis zum Reporting abbildet und dich üben lässt, statt dich nur lesen zu lassen. Ethical Hacking Lernen bietet 30+ Kurse und 110+ Lektionen in dieser Reihenfolge sowie Pentest-Labs mit simulierten Zielen, Befehlsübungen und einer benoteten Prüfung. Der Einstieg ist auf iOS und Android kostenlos.
Ist es legal, Ethical Hacking zu lernen?
Die Techniken zu lernen ist legal. Sie auf Systemen einzusetzen, die dir nicht gehören, oder ohne schriftliche Genehmigung, ist es nicht. Ethical Hacking Lernen führt jedes Lab gegen ein simuliertes, abgeschottetes Ziel aus und macht deutlich, dass du nur Systeme testen solltest, die dir gehören oder für deren Test du autorisiert bist.
Muss ich vor dem Start Linux oder Netzwerke kennen?
Du brauchst keine Vorerfahrung im Hacking. Ethical Hacking Lernen beginnt mit der Bedeutung von Ethical Hacking, den rechtlichen Grundlagen und der Einrichtung einer sicheren Laborumgebung mit Kali Linux. Danach lernst du Linux für Hacker und Netzwerkgrundlagen, bevor Scanning und Exploitation behandelt werden.
Welche Tools vermittelt der Kurs?
Ethical Hacking Lernen behandelt Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat und John the Ripper, mit Befehlsübungen für nmap, gobuster, sqlmap, hydra und john. Entscheidend ist, dass du in jeder Phase eines Tests weißt, welches Tool welche Frage beantwortet.
Wie funktionieren die Pentest-Labs auf dem Smartphone?
Jedes Pentest-Lab ist eine geführte Mission gegen ein simuliertes Ziel. Du gibst die Befehle ein, liest die Ausgabe und arbeitest dich Schritt für Schritt durch das Ziel; wenn du nicht weiterkommst, gibt es Hinweise. Mit der Funktion „Findings“ kannst du deine Ergebnisse anschließend in eine Finding-Karte übertragen – so, wie es auch ein Pentest-Bericht macht.
Bereitet mich Ethical Hacking Lernen auf Bug Bounty Hunting vor?
Es vermittelt dir die Grundlagen. Ein eigener Kurs zu Bug Bounty Hunting behandelt die Auswahl von Zielen, Recon in großem Maßstab und das Finden häufiger Schwachstellen. In den Webkursen geht es außerdem um SQL Injection und XSS. Echte Programme haben eigene Regeln und Scopes, die du vor jedem Test lesen musst.
Ist Ethical Hacking Lernen kostenlos?
Der Download ist kostenlos. Der erste Kurs ist vollständig kostenlos, und die ersten Labs des Katalogs sind offen. Pro schaltet alle Kurse und Labs, den AI-Mentor und die Zertifizierungsprüfung frei und entfernt Bannerwerbung.
Ist das Zertifikat eine anerkannte Security-Zertifizierung?
Nein. Nach Bestehen der benoteten Prüfung erhältst du ein Abschlusszertifikat der App mit einem Verifizierungscode, den jeder überprüfen kann. Es belegt die Arbeit, die du geleistet hast, und ist eine sinnvolle Ergänzung zu Projekten, aber es ist keine Zertifizierung durch eine Drittpartei.
Kann ich gegen andere Lernende üben?
Ja. In der Live-Arena findet dreimal täglich weltweit eine Runde statt, und in direkten Duellen trittst du gegen einen anderen Lernenden an. Für das alleinige Wiederholen stehen dir außerdem Quizze, Lernkarten, Interviewfragen, Spickzettel und ein Glossar zur Verfügung.
Welche Sprachen und Plattformen werden unterstützt?
Ethical Hacking Lernen läuft auf iOS und Android und ist in 22 Sprachen verfügbar. Die App ist im App Store mit 4+ bewertet und benötigt auf dem iPhone iOS 15.1 oder höher.
Loslegen
Starte noch heute mit deinem ersten Lab
Kostenloser Einstieg auf iOS und Android in 22 Sprachen.
Mehr von CoddyKit
Verfügbar auf iOS und Android.