
倫理的ハッキングを学ぶ
倫理的ハッキングを学ぶ — 実践ラボ付きのペネトレーションテスト・ハッキングコース
倫理的ハッキングを学ぶは、iPhoneとAndroid向けの無料で始められるハッキングコースです。実際のペネトレーションテストと同じ順序で、偵察、スキャン、エクスプロイト、権限昇格、レポート作成を学べます。短いレッスンで手法を学び、シミュレーション対象へのペンテストラボで実際に使い、採点式の試験に合格すると修了証が発行されます。
- 価格
- 無料、Proへのアップグレード
- プラットフォーム
- iOSおよびAndroid
- 対応言語
- 22
- 年齢レーティング
- 4+
- バージョン
- 81.3.0
- 必要環境
- iOS 15.1以降
- App Store
- 5.0 ★ (5)
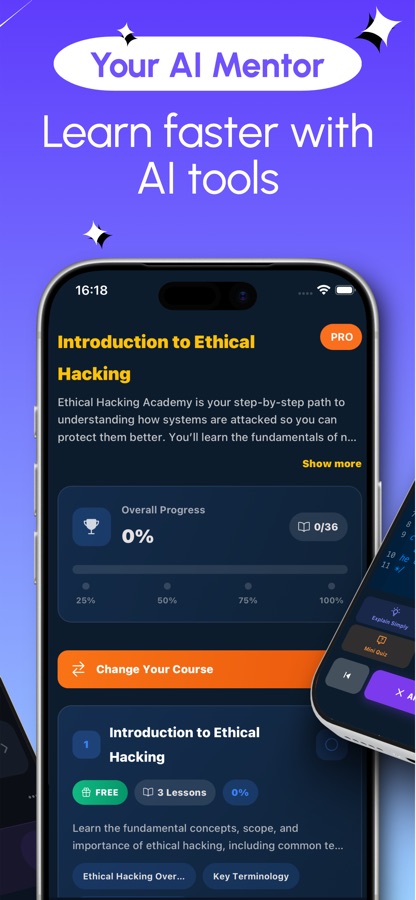
攻撃を学び、防御を書けるようになりましょう。
すべてのラボは、シミュレーションされたサンドボックス環境の対象に対して実行されます。そのため、コマンドを入力し、出力を読み、現実のシステムに影響を与えることなく失敗も経験できます。学ぶスキルは攻撃的なものですが、目的は防御、監査、報告です。また、自分が所有しているシステム、またはテストの書面による許可を得たシステムだけをテストします。
概要
倫理的ハッキングを学ぶは、iOSとAndroid向けのモバイル・ペネトレーションテストコースです。実際のセキュリティ評価の各フェーズに沿った30以上のコースと110以上のレッスンを収録しています。Kali Linux、Nmap、Metasploit、Burp Suite、パスワードクラッキング、Webアプリケーション攻撃、権限昇格、Active Directory、ワイヤレスおよびクラウドのペンテスト、バグバウンティハンティング、レポート作成を扱い、各トピックにはシミュレーション対象での実践が組み合わされています。ハッキングの経験は必要ありません。
Kali Linux、Metasploit、Burp Suite、およびその他の記載されているツール名は、それぞれの所有者に帰属します。このアプリは、それらの所有者と提携しておらず、推奨や承認を受けたものでもありません。.
アプリの内容
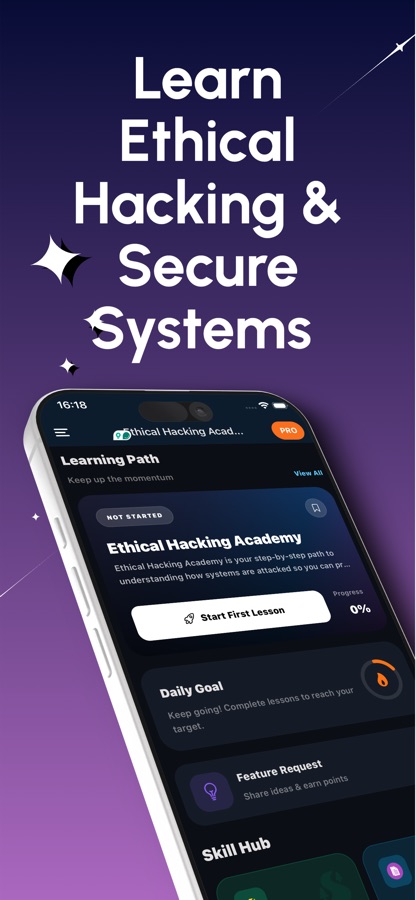
画面イメージ
コース
Ethical Hackingコースで学べる内容
サイトの倫理的ハッキングを学ぶコースには31コースあり、これらが初回学習の軸となるコースです。
ハッキングラボのセットアップとハッカー向けLinux
仮想化の基礎、Kali Linuxのインストール、Linuxファイルシステム、そして後続のすべてのコースで使う必須コマンドを学びます。
ネットワーク基礎、暗号技術、Windows内部構造
データの伝わり方と重要なプロトコル、エンコードと暗号化の違い、ハッシュ、Windowsのアーキテクチャとレジストリについて学びます。
フットプリンティング、スキャン、Nmap徹底解説
対象に関する情報を収集し、ホストの検出、ポートスキャンの手法、発見したサービスの列挙へと進みます。
Metasploit、Burp Suite、パスワードクラッキング
Metasploitフレームワークのアーキテクチャとエクスプロイトの手順、Burp SuiteでのWebリクエストのプロキシ処理とリプレイ、さらにワードリスト、ルール、Hashcatについて学びます。
権限昇格とActive Directory攻撃
Linuxでの列挙、SUIDとsudoの悪用、Windowsのサービス設定ミス、そしてKerberoastingを通じたActive Directoryの基礎を学びます。
Web、ワイヤレス、モバイル、クラウドのペネトレーションテスト
Webアプリケーションハッキング、ワイヤレスネットワークテスト、Androidアプリ分析、IAMの設定ミスを含むクラウドの攻撃対象領域について学びます。
バグバウンティハンティングとペネトレーションテスト&レポート
対象の選定と大規模な偵察を行い、学んだスキルを体系的なテストと、クライアントが対応に活用できるレポートに結び付けます。
使い方
学習セッションの進め方
このアプリでは、学ぶことと実践することを分けています。各トピックは短いレッスンの直後に、実行、予測、または修正する課題へと続きます。
短いレッスンで手法を学ぶ
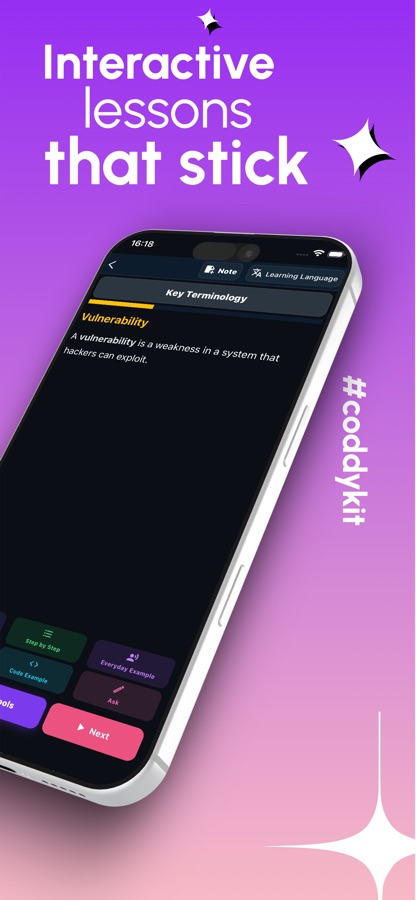
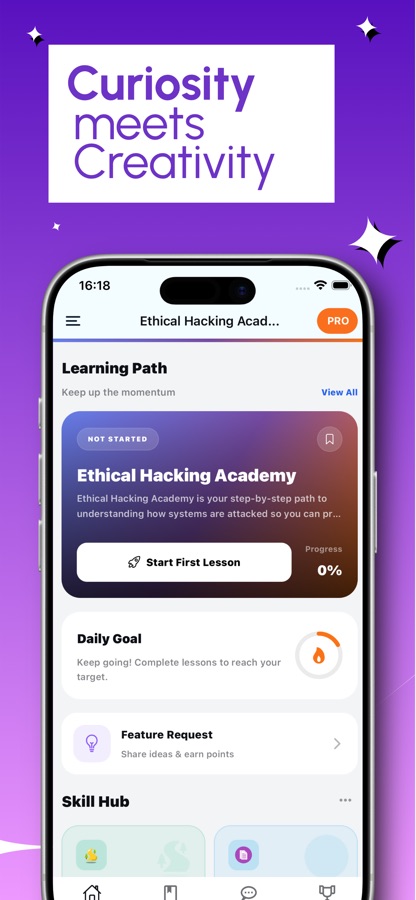
学習パスからコースを選び、平易な言葉で書かれたレッスンを読みます。理解できないツール、テクニック、エラーメッセージについては、AIメンターが説明します。
シミュレーション対象で実践する
ペンテストラボでは、ガイド付きのミッションに沿って、手順を一つずつ進めます。コマンドを入力し、出力を読み、ヒントを受けながら目標を目指します。コマンドドリルでは、指定したフラグが実際に機能するかを確認できます。
復習、競争、認定
クイズ、復習カード、チートシート、コマンドブックで、以前に学んだ内容を新鮮に保てます。ライブアリーナと対戦マッチで競争を楽しめ、採点式の試験に合格すると検証コード付きの修了証が発行されます。
内容
アプリに含まれるもの
30+
コース、110+レッスン
Kali Linuxを使った安全なラボの構築やハッカー向けLinuxから、ネットワーキング、暗号技術、Windowsの内部構造、Active Directory攻撃、モバイルおよびクラウドのペンテスト、バッファオーバーフローの基礎まで学べます。
ラボ
シミュレーション対象へのペンテストラボ
コマンドを自分で入力して出力を読み取る、ガイド付きミッションを収録しています。さらに、nmap、gobuster、sqlmap、hydra、johnのコマンドドリルで、指定したフラグが通用するかを確認できます。
AI
AIメンター
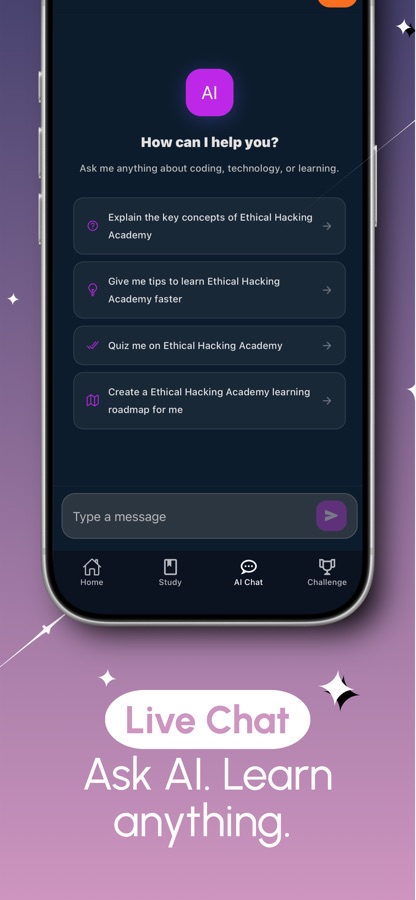
どんなツール、テクニック、エラーについても質問すれば、わかりやすい説明を受けられます。メンターはProの機能です。
ツールボックス
Flag LabとHash & Encoding Lab
ツールのフラグをオン・オフに切り替えて、それぞれの働きを確認できます。また、ハッシュを特定し、エンコーディングの層を一つずつ剥がし、ワードリストの戦略を選択します。
アリーナ
ライブアリーナと対戦
世界中の学習者が参加するラウンドが1日3回開催され、別の学習者との対戦マッチにも挑戦できます。
試験
採点式試験と修了証
最終試験に合格すると、誰でも検証コードで確認できる修了証が発行されます。これはこのアプリが発行する修了証であり、第三者認定資格ではありません。
背景
ペネトレーションテストとは何ですか?各フェーズでは何が行われますか?
ペネトレーションテストとは、実際の攻撃者に弱点を見つけられる前に所有者が修正できるよう、システムへの侵入を試みる、許可を得た範囲内の作業です。結果を、単なる手口の寄せ集めではなく、誰かが対策に活用できるレポートにするため、決められた順序で実施します。まずその順序を学ぶことが、ツールを集めただけの人とセキュリティ実務者を分けるポイントです。
偵察まず対象を知る
テスターは、対象について公開されている情報を集めます。ドメイン、スタッフ、テクノロジー、外部に公開されたサービスなどです。ここでは、警告を引き起こす可能性のあるパケットを送信する前に、オープンソース・インテリジェンス(OSINT)とフットプリンティングを行います。
スキャンと列挙開いている扉を見つける
Nmapなどのツールで、稼働中のホスト、応答するポート、実行中のサービスバージョンを把握します。続いて各サービスにさらに詳しい情報を問い合わせます。古いバージョンのバナーが、最初の有力な手がかりになることが多いためです。
エクスプロイトと権限昇格弱点が本物であることを証明する
確認された脆弱性を利用して、通常は低権限ユーザーとして足がかりを得ます。続いて、脆弱なsudoルールや引用符で囲まれていないサービスパスなどの設定ミスを探し、その足がかりを管理者アクセスへと昇格させます。
レポート作成クライアントがお金を払う部分
各発見事項を、証拠、深刻度評価、具体的な修正方法とともに記録します。技術的にどれほど優れたテストでも、レポートが曖昧なら何も変わりません。そのため、レポート作成は独立したスキルとして教えています。
適しています
向いている方・向いていない方
次のような方におすすめです
- サイバーセキュリティに興味はあるものの、どこから始めればよいかわからない初心者の方
- ITまたはネットワーク分野で働いていて、履歴書に書けるペンテストのスキルを身につけたい方
- CTF、バグバウンティプログラム、または初級セキュリティ試験の準備をしている方
- 開発者として、自分が書いたコードを攻撃者がどのように突破するのかを知りたい方
- 動画を見るよりも、安全なラボでコマンドを入力しながら学ぶ方が得意な方
次のような方には適していません
- 自分が所有していないシステムを攻撃したい方。このコースが教えるのは許可を得たテストだけです
- 第三者認証を期待している方。この証明書はアプリ発行の修了証明書です
- すべて無料で利用したい方。最初のコースと最初のラボは無料で、Proで残りを利用できます
- 実際の仮想マシンを使うフルデスクトップラボが必要な方。利用にはノートパソコンが必要です
ご質問
よくある質問
スマートフォンでハッキングコースを学ぶなら、どのアプリが最適ですか?
偵察からレポート作成までの実際のペネトレーションテストに沿い、読むだけでなく実践できるアプリを選びましょう。倫理的ハッキングを学ぶには30+のコースと110+のレッスンがあり、この順序に沿って学べます。シミュレーション対象へのペンテストラボ、コマンド演習、採点付き試験も用意されています。iOSとAndroidで無料で始められます。
Ethical Hackingを学ぶことは合法ですか?
技術を学ぶことは合法です。ただし、自分が所有していないシステムや、書面による許可を得ていないシステムで技術を使用することは違法です。倫理的ハッキングを学ぶでは、すべてのラボをシミュレーションされたサンドボックス環境の対象に対して実行し、自分が所有している、またはテストの許可を得ているシステムだけをテストするよう明確に示しています。
始める前にLinuxやネットワークの知識は必要ですか?
ハッキングの経験は必要ありません。倫理的ハッキングを学ぶでは、Ethical Hackingとは何か、法的な基本ルール、安全なラボをKali Linuxでセットアップする方法から始めます。その後、スキャンとエクスプロイトの前に、ハッカー向けLinuxとネットワークの基礎を学びます。
コースではどのようなツールを学びますか?
倫理的ハッキングを学ぶでは、Kali Linux、Nmap、Metasploit、Burp Suite、Hashcat、John the Ripperを扱い、nmap、gobuster、sqlmap、hydra、johnのコマンド演習も行います。重要なのは、テストの各段階でどのツールがどの疑問に答えるのかを理解することです。
スマートフォンでペンテストラボを利用する仕組みを教えてください
各ペンテストラボは、シミュレーション対象に対して行うガイド付きミッションです。コマンドを入力し、出力を読み、ヒントを確認しながら、目標に向けて手順を一つずつ進めます。行き詰まったときにはヒントが表示されます。その後、Findings機能が見つけた内容を、ペンテストレポートのようなFindingカードにまとめます。
倫理的ハッキングを学ぶはバグバウンティハンティングの準備に役立ちますか?
基礎を身につけるのに役立ちます。専用のBug Bounty Huntingコースでは、対象の選定、大規模な偵察、一般的なバグの発見を扱い、WebコースではSQLインジェクションとXSSを学びます。実際のプログラムにはそれぞれ独自のルールとスコープがあるため、テストを行う前に必ず確認してください。
倫理的ハッキングを学ぶは無料ですか?
ダウンロードは無料です。最初のコースは全編無料で、カタログの最初のラボも利用できます。Proではすべてのコースとラボ、AIメンター、認定試験が利用可能になり、バナー広告も表示されなくなります。
この証明書は認知されたセキュリティ認定資格ですか?
いいえ。採点付き試験に合格すると、アプリから修了証明書が発行され、誰でも確認できる検証コードが付与されます。これは取り組んだ学習内容の証明となり、プロジェクトと併せて役立ちますが、第三者認証ではありません。
ほかの学習者と対戦できますか?
はい。ライブアリーナでは、世界中のユーザーが参加するラウンドが1日3回開催され、1対1のマッチでは別の学習者と対戦できます。1人での復習には、クイズ、復習カード、面接問題、チートシート、用語集も利用できます。
どの言語とプラットフォームに対応していますか?
倫理的ハッキングを学ぶはiOSとAndroidで利用でき、22言語に対応しています。App Storeでは4+のレーティングで、iPhoneではiOS 15.1以降が必要です。
始める
今日、最初のラボに取り組みましょう
iOSとAndroidで、22言語に対応。無料で始められます。
CoddyKitのその他のアプリ
iOS および Androidで利用できます。