
Opi eettistä hakkerointia
Opi eettistä hakkerointia — Hakkerointikurssi penetraatiotestaukseen käytännön harjoituslaboratorioilla
Opi eettistä hakkerointia on maksutta aloitettava hakkerointikurssi iPhonelle ja Androidille. Se etenee oikean penetraatiotestin mukaisessa järjestyksessä: tiedustelu, skannaus, hyväksikäyttö, käyttöoikeuksien laajentaminen ja raportointi. Lyhyillä oppitunneilla opit menetelmän, simuloitujen kohteiden pentest-laboratorioissa pääset käyttämään sitä käytännössä, ja arvioitu koe päättyy suoritetun kurssin todistukseen.
- Hinta
- Maksuton, Pro-päivitys
- Alustat
- iOS ja Android
- Kielet
- 22
- Ikäraja
- 4+
- Versio
- 81.3.0
- Vaatimukset
- iOS 15.1 tai uudempi
- App Store
- 5.0 ★ (5)
Opettele hyökkäys, jotta osaat kirjoittaa puolustuksen.
Jokainen laboratorio toimii simuloitua, eristettyä kohdetta vasten, joten voit kirjoittaa komentoja, lukea tulosteita ja tehdä virheitä ilman, että mikään todellinen on vaarassa. Taidot ovat hyökkääviä, mutta tarkoituksena on puolustaa, auditoida ja raportoida, ja testaat aina vain järjestelmiä, jotka omistat tai joiden testaamiseen sinulla on kirjallinen lupa.
Mikä se on
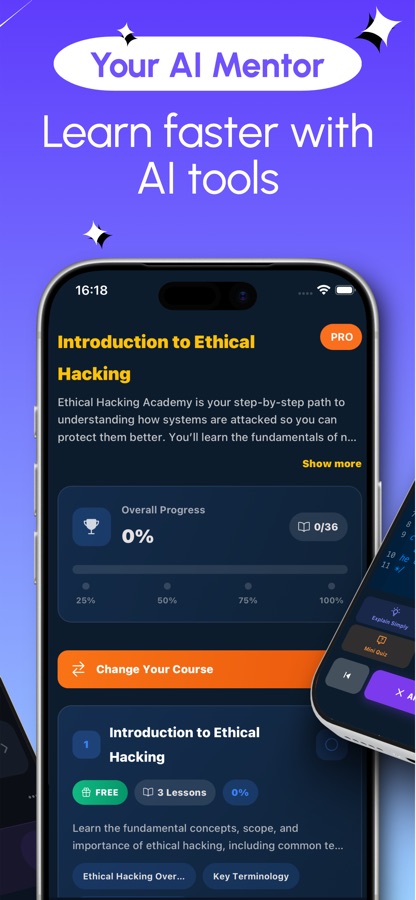
Opi eettistä hakkerointia on iOS:lle ja Androidille tarkoitettu mobiilin penetraatiotestauksen kurssi, joka sisältää yli 30 kurssia ja yli 110 oppituntia ja seuraa oikean tietoturva-arvioinnin vaiheita. Se kattaa Kali Linuxin, Nmapin, Metasploitin, Burp Suiten, salasanojen murtamisen, verkkosovellushyökkäykset, käyttöoikeuksien laajentamisen, Active Directoryn, langattomien verkkojen ja pilvipalveluiden pentestauksen, bug bounty -metsästyksen ja raportoinnin. Jokaisen aiheen yhteydessä harjoitellaan simuloiduilla kohteilla. Aiempi kokemus hakkeroinnista ei ole tarpeen.
Kali Linux, Metasploit, Burp Suite ja muut mainitut työkalujen nimet kuuluvat omistajilleen. Tämä sovellus ei ole niiden kanssa sidoksissa, eivätkä ne tue sitä..
Sovelluksen sisältö
Miltä se näyttää
Kurssi
Mitä Ethical Hacking -kurssi sisältää
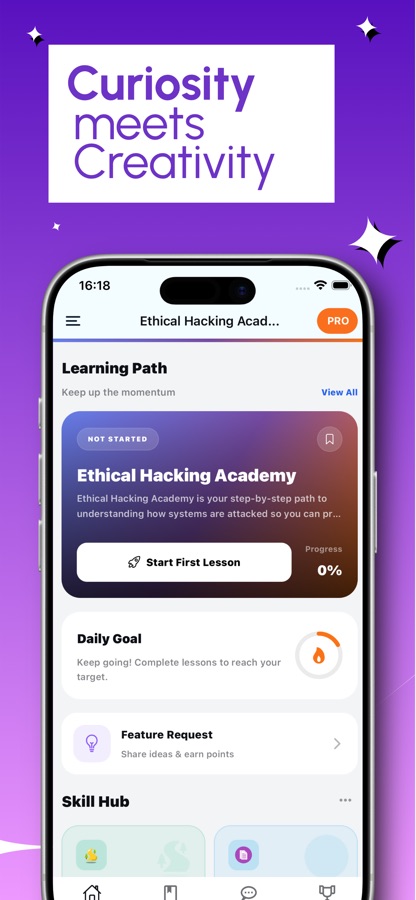
Sivuston Opi eettistä hakkerointia -kurssissa on 31 kurssia; nämä muodostavat ensimmäisen läpikäynnin rungon.
Hakkerointilaboratorion ja Linux for Hackers -ympäristön käyttöönotto
Virtualisoinnin perusteet, Kali Linuxin asentaminen, Linuxin tiedostojärjestelmä ja keskeiset komennot, joita käytät kaikilla myöhemmillä kursseilla.
Verkkojen perusteet, Cryptography ja Windows Internals
Miten data kulkee ja millä protokollilla on merkitystä, koodauksen ja salauksen ero, hajautus sekä Windowsin arkkitehtuuri ja rekisteri.
Footprinting, Scanning ja Nmap Deep Dive
Kohteen tietojen kerääminen, sitten isäntien löytäminen, porttiskannaustekniikat ja löytämiesi palvelujen enumerointi.
Metasploit, Burp Suite ja Password Cracking
Metasploit-kehyksen arkkitehtuuri ja exploit-työnkulku, verkkopyyntöjen välittäminen ja toistaminen Burp Suitessa sekä sanalistat, säännöt ja Hashcat.
Privilege Escalation ja Active Directory Attacks
Enumerointi, SUID:n ja sudon väärinkäyttö Linuxissa, palveluiden virheelliset määritykset Windowsissa sekä Active Directoryn perusteet Kerberoastingin avulla.
Web-, Wireless-, Mobile- ja Cloud-pentestaus
Verkkosovellusten hakkerointi, langattomien verkkojen testaus, Android-sovellusten analysointi ja pilven hyökkäyspinta, mukaan lukien IAM-virhemääritykset.
Bug Bounty Hunting ja Penetration Testing & Reporting
Kohteiden valinta ja tiedustelun suorittaminen suuressa mittakaavassa, minkä jälkeen taidot yhdistetään jäsennellyssä testissä ja raportissa, jonka perusteella asiakas voi toimia.
Miten se toimii
Miten opiskelutuokio toimii
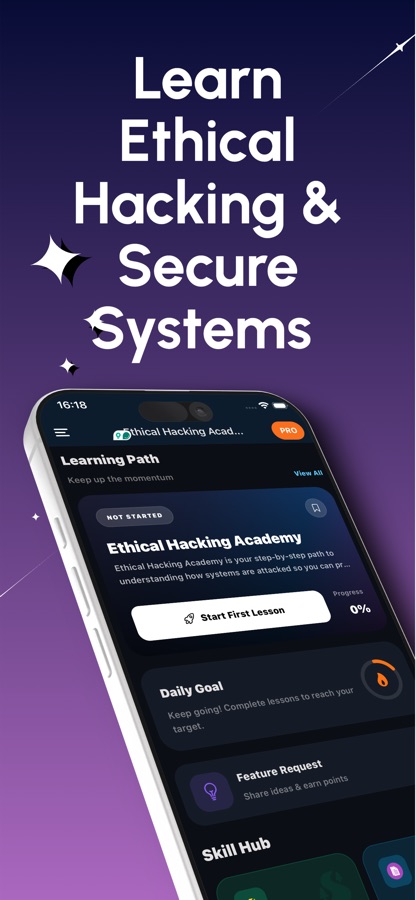
Sovellus erottaa oppimisen tekemisestä, joten jokaista aihetta seuraa lyhyt oppitunti ja heti sen jälkeen tehtävä, jossa suoritetaan, ennustetaan tai korjataan jotakin.
Opettele menetelmä lyhyellä oppitunnilla
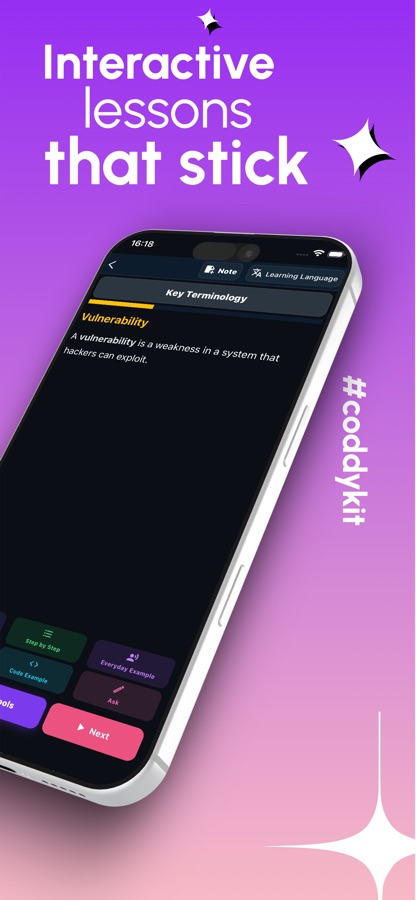
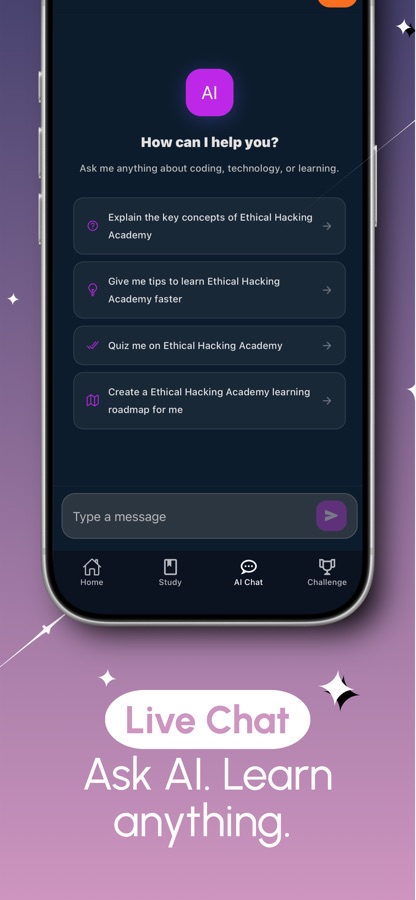
Valitse kurssi oppimispolulta ja lue selkeällä kielellä kirjoitettu oppitunti. Käytettävissäsi on AI-mentori, joka selittää minkä tahansa työkalun, tekniikan tai virheilmoituksen, jota et ymmärrä.
Harjoittele simuloidulla kohteella
Pentest-laboratoriossa suoritat ohjatun tehtävän vaihe vaiheelta: kirjoitat komennot, luet tulosteet ja etenet kohti tavoitetta. Jos jäät jumiin, saat vihjeitä. Komentoharjoitukset tarkistavat, toimisivatko käyttämäsi valitsimet todella.
Kertaa, kilpaile ja hanki todistus
Tietovisat, kertauskortit, lunttilaput ja komentokirja pitävät aiemmat opit tuoreina. Live-areena ja kaksintaistelut tuovat mukaan kilpailua, ja arvioidusta kokeesta saat todistuksen, jossa on vahvistuskoodi.
Mitä se sisältää
Mitä sovellus sisältää
30+
Kurssia, yli 110 oppituntia
Turvallisen laboratorion perustamisesta Kali Linuxilla ja Linuxista hakkereille verkkoihin, kryptografiaan ja Windowsin sisäiseen toimintaan, aina Active Directory -hyökkäyksiin, mobiili- ja pilvipalveluiden pentestaukseen sekä puskuriylivuotojen perusteisiin.
Laboratoriot
Pentest-laboratorioita simuloiduilla kohteilla
Ohjattuja tehtäviä, joissa kirjoitat komennot ja luet tulosteet itse, sekä komentoharjoituksia nmapille, gobusterille, sqlmapille, hydralle ja johnille, jotka testaavat, toimivatko käyttämäsi valitsimet käytännössä.
AI
AI-mentori
Kysy mistä tahansa työkalusta, tekniikasta tai virheestä ja saat selkeän selityksen. Mentori kuuluu Pro-versioon.
Työkalupakki
Flag Lab ja Hash & Encoding Lab
Ota työkalun valitsimia käyttöön ja pois käytöstä nähdäksesi, mitä kukin tekee, tunnista hash-arvo, pura koodauksen kerrokset ja valitse sanalistataktiikka.
Areena
Live-areena ja kaksintaistelut
Maailmanlaajuinen kierros järjestetään kolme kertaa päivässä, ja voit kohdata toisen oppijan kaksintaistelussa.
Koe
Arvioitu koe ja todistus
Loppukokeesta saat suoritetun kurssin todistuksen, jossa on vahvistuskoodi, jonka kuka tahansa voi tarkistaa. Kyseessä on tämän sovelluksen myöntämä todistus, ei kolmannen osapuolen sertifiointi.
Taustaa
Mikä penetraatiotesti on, ja mitä kussakin vaiheessa tapahtuu?
Penetraatiotesti on valtuutettu ja rajattu yritys murtautua järjestelmään, jotta sen omistaja voi korjata heikkoudet ennen kuin todellinen hyökkääjä löytää ne. Testi suoritetaan määrätyssä järjestyksessä, jotta tuloksena on raportti, jonka perusteella voidaan toimia, eikä vain kasa temppuja. Tämän järjestyksen oppiminen ensin erottaa tietoturva-ammattilaisen henkilöstä, joka on vain kerännyt työkaluja.
Tiedusteluopettele tuntemaan kohde ensin
Testaaja kerää kaiken julkisesti saatavilla olevan tiedon kohteesta: verkkotunnukset, henkilöstön, teknologiat ja avoimesti näkyvät palvelut. Avoimen lähdekoodin tiedustelu (OSINT) ja jalanjäljen kartoitus tehdään tässä vaiheessa, ennen kuin lähetetään yhtäkään hälytyksen mahdollisesti aiheuttavaa pakettia.
Skannaus ja enumerointietsi avoimet ovet
Nmapin kaltaiset työkalut kartoittavat, mitkä isännät ovat aktiivisia, mitkä portit vastaavat ja mitä palveluversioita on käynnissä. Enumeroinnissa jokaiselta palvelulta kysytään sitten lisää tietoja, sillä vanhan version banneri on usein ensimmäinen todellinen johtolanka.
Hyväksikäyttö ja käyttöoikeuksien laajentaminenosoita, että heikkous on todellinen
Vahvistettua haavoittuvuutta käytetään jalansijan saamiseksi, yleensä vähäisin käyttöoikeuksin toimivana käyttäjänä. Sen jälkeen etsitään virheellisiä määrityksiä, kuten heikkoja sudo-sääntöjä tai lainaamattomia palvelupolkuja, joiden avulla jalansija voidaan muuttaa järjestelmänvalvojan käyttöoikeuksiksi.
Raportointise, josta asiakkaat maksavat
Jokainen havainto dokumentoidaan todisteineen, vakavuusarvioineen ja konkreettisine korjausehdotuksineen. Teknisesti loistava testi ei muuta mitään, jos raportti on epämääräinen. Siksi raportointia opetetaan omana taitonaan.
Sopivuus
Kenelle se sopii – ja kenelle ei
Se sopii sinulle, jos
- Oletko kyberturvallisuudesta kiinnostunut aloittelija, joka ei tiedä, mistä aloittaa
- Työskenteletkö IT- tai verkkotehtävissä ja haluat pentestaustaitoja ansioluetteloosi
- Valmistaudutko CTF-kilpailuihin, bug bounty -ohjelmiin tai tietoturvan perusteiden kokeisiin
- Oletko kehittäjä, joka haluaa nähdä, miten hyökkääjät murtavat kirjoittamaasi koodia
- Opitko parhaiten kirjoittamalla komentoja turvallisessa laboratoriossa videoiden katselun sijaan
Se ei ole oikea työkalu sinulle, jos
- Haluatko hyökätä järjestelmiin, joita et omista, vaikka kurssi opettaa vain valtuutettua testausta
- Odotatko kolmannen osapuolen myöntämää sertifiointia, vaikka sovelluksen todistus on suoritusmerkintä
- Haluatko kaiken ilmaiseksi, vaikka ensimmäinen kurssi ja ensimmäiset laboratoriot ovat maksuttomia ja Pro avaa loput
- Tarvitsetko täysimittaisen työpöytälaboratorion oikeine virtuaalikoneineen, mikä tarkoittaa edelleen kannettavaa tietokonetta
Kysymykset
Usein kysytyt kysymykset
Mikä on paras sovellus puhelimella suoritettavalle hakkerointikurssille?
Etsi sovellusta, joka seuraa todellista penetraatiotestausta tiedustelusta raportointiin ja saa sinut harjoittelemaan pelkän lukemisen sijaan. Opi eettistä hakkerointia sisältää 30+ kurssia ja 110+ oppituntia tässä järjestyksessä sekä simuloituihin kohteisiin perustuvia pentest-laboratorioita, komentoharjoituksia ja arvostellun kokeen. Aloittaminen on maksutonta iOS- ja Android-laitteilla.
Onko eettisen hakkeroinnin opiskelu laillista?
Tekniikoiden opiskelu on laillista. Niiden käyttäminen järjestelmiin, joita et omista, tai ilman kirjallista lupaa, ei ole. Opi eettistä hakkerointia suorittaa jokaisen laboratorion simuloitua, eristettyä kohdetta vastaan ja kertoo selkeästi, että sinun tulee testata vain omistamiasi tai testaamiseen valtuutettuja järjestelmiä.
Pitääkö minun osata Linuxia tai verkkotekniikkaa ennen aloittamista?
Aiempi hakkerointikokemus ei ole tarpeen. Opi eettistä hakkerointia aloittaa eettisen hakkeroinnin perusteista, laillisista pelisäännöistä ja turvallisen Kali Linux -laboratorion käyttöönotosta. Sen jälkeen opit Linux for Hackers -sisällöt ja verkkojen perusteet ennen skannausta ja exploitointia.
Mitä työkaluja kurssilla opetetaan?
Opi eettistä hakkerointia käsittelee Kali Linuxia, Nmapia, Metasploitia, Burp Suitea, Hashcatia ja John the Ripperiä sekä sisältää komentoharjoituksia työkaluille nmap, gobuster, sqlmap, hydra ja john. Tavoitteena on tietää, mikä työkalu vastaa mihinkin kysymykseen testin eri vaiheissa.
Miten pentest-laboratoriot toimivat puhelimella?
Jokainen pentest-laboratorio on ohjattu tehtävä simuloitua kohdetta vastaan. Kirjoitat komennot, luet tulosteet ja etenet tavoitteessa vaihe vaiheelta. Jos jäät jumiin, saat vihjeitä. Findings-ominaisuus muuttaa löytämäsi asiat finding-kortiksi samalla tavoin kuin pentest-raportissa.
Valmisteleeko Opi eettistä hakkerointia bug bounty -metsästykseen?
Se antaa sinulle perustan. Erillinen Bug Bounty Hunting -kurssi käsittelee kohteiden valintaa, tiedustelua suuressa mittakaavassa ja yleisten haavoittuvuuksien löytämistä, ja verkkokurssit käsittelevät SQL injectionia ja XSS:ää. Todellisilla ohjelmilla on omat sääntönsä ja rajauksensa, joten tutustu niihin ennen testaamista.
Onko Opi eettistä hakkerointia ilmainen?
Sen voi ladata maksutta. Ensimmäinen kurssi on kokonaan ilmainen, ja luettelon ensimmäiset laboratoriot ovat avoinna. Pro avaa kaikki kurssit ja laboratoriot sekä AI-mentorin ja sertifiointikokeen ja poistaa bannerimainokset.
Onko todistus virallisesti tunnustettu tietoturvasertifiointi?
Ei. Arvostellun kokeen läpäisemisestä saat sovelluksen myöntämän suoritusmerkinnän ja vahvistuskoodin, jonka kuka tahansa voi tarkistaa. Se osoittaa tekemäsi työn ja täydentää projektejasi, mutta kyseessä ei ole kolmannen osapuolen myöntämä sertifiointi.
Voinko harjoitella muita oppijoita vastaan?
Kyllä. Live arena järjestää maailmanlaajuisen kierroksen kolme kertaa päivässä, ja kaksintaisteluissa kohtaat toisen oppijan. Visat, kertaamiskortit, haastattelukysymykset, cheat sheetit ja sanasto ovat käytettävissä itsenäiseen kertaamiseen.
Mitä kieliä ja alustoja sovellus tukee?
Opi eettistä hakkerointia toimii iOS- ja Android-laitteilla ja on saatavilla 22 kielellä. Sen ikäraja App Storessa on 4+, ja iPhonessa tarvitaan iOS 15.1 tai uudempi.
Aloita
Suorita ensimmäinen harjoituksesi tänään
Aloittaminen on ilmaista iOS- ja Android-laitteilla 22 kielellä.
Lisää CoddyKitilta
Saatavilla alustoilla iOS ja Android.