
Ethical hacking leren
Ethical hacking leren — Een cursus ethisch hacken en penetratesten met hands-on labs
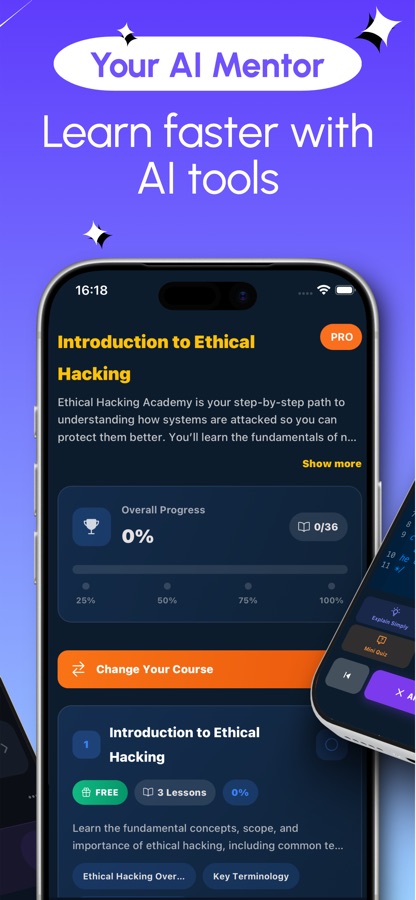
Ethical hacking leren is een hackcursus die je gratis kunt starten op iPhone en Android en de volgorde van een echte penetratietest volgt: verkenning, scanning, exploitatie, privilege escalation en rapportage. Korte lessen leren je de methode, pentestlabs op gesimuleerde doelwitten laten je die toepassen en een examen met beoordeling wordt afgesloten met een certificaat van voltooiing.
- Prijs
- Gratis, upgrade naar Pro
- Platforms
- iOS en Android
- Talen
- 22
- Leeftijdsclassificatie
- 4+
- Versie
- 81.3.0
- Vereist
- iOS 15.1 of hoger
- App Store
- 5.0 ★ (5)
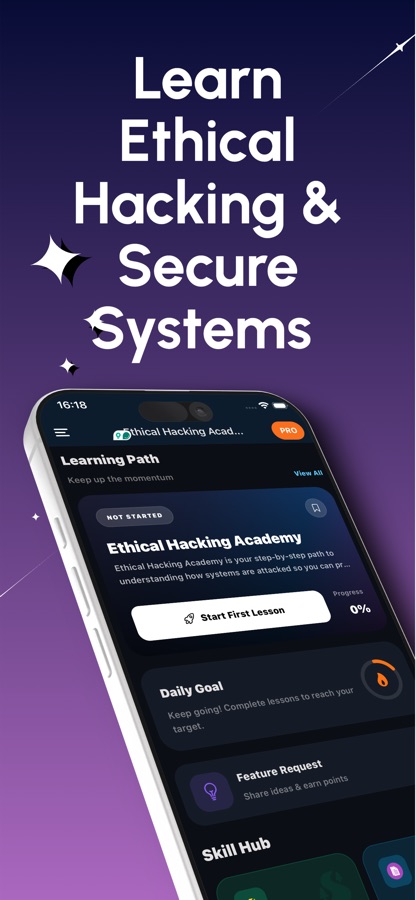
Leer de aanval, zodat je de verdediging kunt schrijven.
Elke lab draait tegen een gesimuleerd doelwit in een sandbox, zodat je de commando's kunt typen, de uitvoer kunt lezen en fouten kunt maken zonder dat er in de echte wereld iets op het spel staat. De vaardigheden zijn offensief, het doel is verdedigen, auditen en rapporteren, en je test uitsluitend systemen die je bezit of waarvoor je schriftelijke toestemming hebt om ze te testen.
Wat het is
Ethical hacking leren is een mobiele cursus penetratesten voor iOS en Android met 30+ cursussen en 110+ lessen die de fasen van een echte beveiligingsbeoordeling volgen. De cursus behandelt Kali Linux, Nmap, Metasploit, Burp Suite, het kraken van wachtwoorden, aanvallen op webapplicaties, privilege escalation, Active Directory, pentesten van draadloze netwerken en de cloud, bug bounty hunting en rapportage, waarbij elk onderwerp wordt gekoppeld aan oefeningen op gesimuleerde doelwitten. Je hebt geen eerdere ervaring met hacken nodig.
Kali Linux, Metasploit, Burp Suite en de andere genoemde toolnamen zijn eigendom van hun respectieve eigenaren. Deze app is niet aan hen verbonden en wordt niet door hen onderschreven..
In de app
Hoe het eruitziet
De cursus
Wat de cursus ethisch hacken behandelt
De cursus Ethical hacking leren van de site bevat 31 cursussen; dit zijn de cursussen die samen de basis vormen voor een eerste kennismaking.
Een hackinglab opzetten en Linux voor hackers
De basis van virtualisatie, Kali Linux installeren, het Linux-bestandssysteem en de essentiële opdrachten die je in elke latere cursus gebruikt.
Netwerkbasis, cryptografie en de interne werking van Windows
Hoe data zich verplaatst en welke protocollen belangrijk zijn, het verschil tussen codering en encryptie, hashing en de architectuur en het register van Windows.
Footprinting, scannen en een diepgaande duik in Nmap
Informatie over een doelwit verzamelen, gevolgd door host discovery, technieken voor port scanning en het inventariseren van de services die je vindt.
Metasploit, Burp Suite en wachtwoorden kraken
De architectuur en exploitworkflow van het Metasploit-framework, webverzoeken proxien en opnieuw afspelen in Burp Suite, en wordlists, regels en Hashcat.
Privilege escalation en aanvallen op Active Directory
Enumeratie, misbruik van SUID en sudo op Linux, verkeerd geconfigureerde services op Windows en de basis van Active Directory via Kerberoasting.
Web-, draadloze, mobiele en cloud-pentesting
Hacken van webapplicaties, testen van draadloze netwerken, analyse van Android-apps en het aanvalsoppervlak van de cloud, inclusief verkeerd geconfigureerde IAM.
Bug bounty hunting en penetratietesten en rapportage
Doelwitten kiezen en op grote schaal recon uitvoeren, en vervolgens alle vaardigheden samenbrengen in een gestructureerde test en een rapport waar een klant mee aan de slag kan.
Hoe het werkt
Hoe een studiesessie werkt
De app splitst leren en doen op, zodat elk onderwerp bestaat uit een korte les, direct gevolgd door iets dat je moet uitvoeren, voorspellen of oplossen.
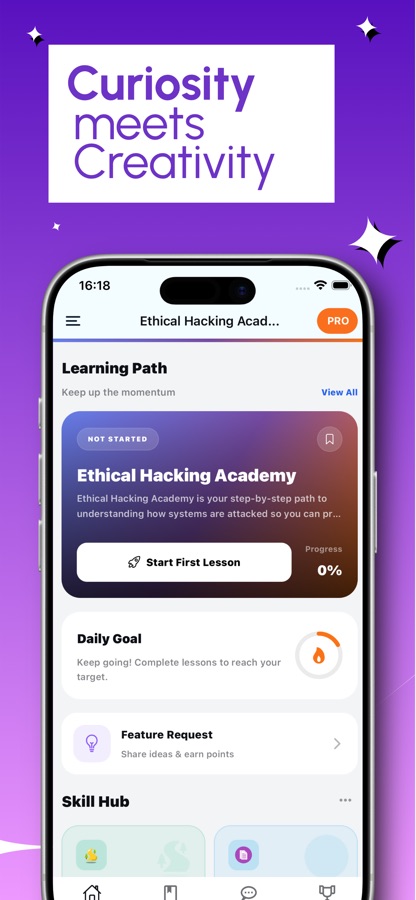
Leer de methode in een korte les
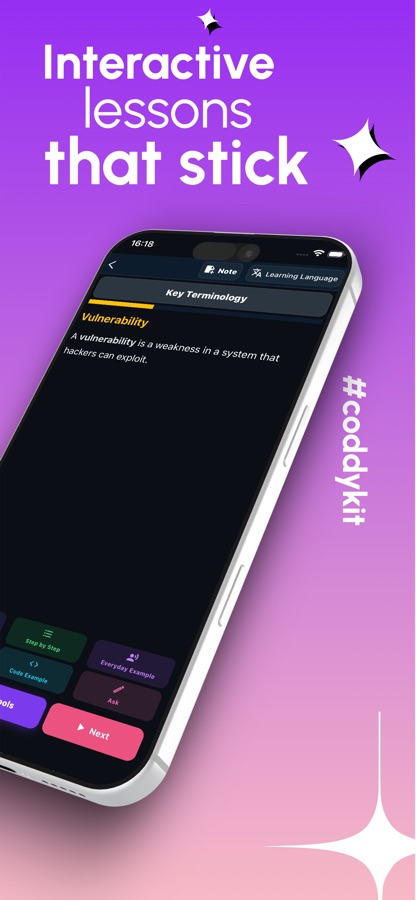
Kies een cursus uit het leertraject en lees een les in duidelijke taal, met een AI-mentor die klaarstaat om elke tool, techniek of foutmelding uit te leggen die je niet begrijpt.
Oefen op een gesimuleerd doelwit
In een pentestlab werk je stap voor stap aan een begeleide missie: je typt de commando's, leest de uitvoer en werkt naar het doel toe, met hints wanneer je vastloopt. Commandodrills controleren of je flags daadwerkelijk zouden werken.
Herhaal, neem het op tegen anderen en behaal je certificaat
Quizzen, herhalingskaarten, spiekbriefjes en een commandoboek houden eerdere stof paraat. De live arena en rechtstreekse wedstrijden voegen competitie toe, en het examen met beoordeling levert een certificaat met verificatiecode op.
Wat erin zit
Wat je bij de app krijgt
30+
Cursussen, 110+ lessen
Van het opzetten van een veilige labomgeving met Kali Linux en Linux for hackers, via netwerken en cryptografie tot de interne werking van Windows, en vervolgens naar Active Directory-aanvallen, mobiele en cloud-pentesten en de basis van buffer overflows.
Labs
Pentestlabs op gesimuleerde doelwitten
Begeleide missies waarin je zelf de commando's typt en de uitvoer leest, plus commandodrills voor nmap, gobuster, sqlmap, hydra en john die testen of je flags standhouden.
AI
AI-mentor
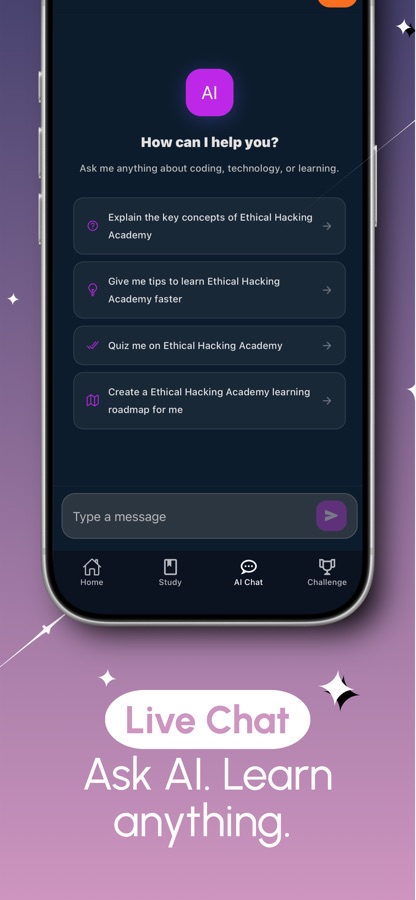
Vraag naar elke tool, techniek of foutmelding en krijg een duidelijke uitleg. De mentor maakt deel uit van Pro.
Toolbox
Flag Lab en Hash & Encoding Lab
Zet de flags van een tool aan en uit om te zien wat elke flag doet, identificeer een hash, haal coderingslagen eraf en kies een strategie voor een wordlist.
Arena
Live arena en head-to-head
Drie keer per dag vindt er wereldwijd een ronde plaats en je kunt het in een head-to-headwedstrijd opnemen tegen een andere leerling.
Examen
Examen met beoordeling en certificaat
Het eindexamen levert een certificaat van voltooiing op met een verificatiecode die iedereen kan controleren. Het is een certificaat van deze app, geen certificering door een derde partij.
Achtergrond
Wat is een penetratietest en wat gebeurt er in elke fase?
Een penetratietest is een geautoriseerde poging met een afgebakende scope om in een systeem binnen te dringen, zodat de eigenaar de zwakke plekken kan verhelpen voordat een echte aanvaller ze vindt. De test wordt in een vaste volgorde uitgevoerd, zodat het resultaat een rapport wordt waar iemand mee aan de slag kan, in plaats van een verzameling trucjes. Die volgorde eerst leren is wat een securityprofessional onderscheidt van iemand die alleen tools heeft verzameld.
Verkenningleer het doelwit eerst kennen
De tester verzamelt wat er publiekelijk over het doelwit bekend is: domeinen, medewerkers, technologieën en blootgestelde services. Open-source intelligence (OSINT) en footprinting vinden hier plaats, voordat er ook maar één pakket wordt verzonden dat alarm kan slaan.
Scanning en enumerationvind de open deuren
Tools zoals Nmap brengen in kaart welke hosts actief zijn, welke poorten reageren en welke serviceversies actief zijn. Enumeration vraagt elke service vervolgens om meer details, omdat een banner met een oude versie vaak het eerste echte aanknopingspunt is.
Exploitatie en privilege escalationbewijs dat de zwakke plek echt is
Een bevestigde kwetsbaarheid wordt gebruikt om voet aan de grond te krijgen, meestal als gebruiker met beperkte rechten. Bij privilege escalation wordt vervolgens gezocht naar verkeerde configuraties, zoals zwakke sudo-regels of niet-gequote servicepaden, die deze eerste toegang kunnen omzetten in beheerderstoegang.
Rapportagehet onderdeel waar klanten voor betalen
Elke bevinding wordt vastgelegd met bewijs, een ernstclassificatie en een concrete oplossing. Een technisch briljante test met een vaag rapport verandert niets. Daarom wordt rapportage als een zelfstandige vaardigheid onderwezen.
Past bij jou
Voor wie het is — en voor wie niet
Past goed bij je als je
- Ben je een beginner die zich aangetrokken voelt tot cyberbeveiliging, maar niet weet waar je moet beginnen
- Werk je in IT of netwerken en wil je pentestingvaardigheden aan je cv toevoegen
- Bereid je je voor op CTF's, bug bounty-programma's of beveiligingsexamens op instapniveau
- Ben je een developer die wil zien hoe aanvallers de code kraken die je schrijft
- Leer je het best door opdrachten in een veilige labomgeving te typen in plaats van video's te bekijken
Niet het juiste hulpmiddel als je
- Wil je systemen aanvallen die niet van jou zijn, want de cursus leert uitsluitend geautoriseerd testen
- Verwacht je een certificering van een externe partij, terwijl het certificaat een certificaat van voltooiing van de app is
- Wil je dat alles gratis is, terwijl de eerste cursus en de eerste labs gratis zijn en Pro de rest ontgrendelt
- Heb je een volledig desktoplab met echte virtuele machines nodig, wat nog steeds een laptop betekent
Vragen
Veelgestelde vragen
Wat is de beste app voor een hackingcursus op een telefoon?
Kies er een die een echte penetratietest volgt, van recon tot rapportage, en je laat oefenen in plaats van alleen lezen. Ethical hacking leren heeft meer dan 30 cursussen en meer dan 110 lessen die deze volgorde volgen, plus pentestlabs met gesimuleerde doelwitten, opdrachtoefeningen en een examen met beoordeling. Je kunt gratis beginnen op iOS en Android.
Is het legaal om ethisch hacken te leren?
De technieken leren is legaal. Ze gebruiken op systemen die niet van jou zijn of zonder schriftelijke toestemming is dat niet. Ethical hacking leren voert elke labopdracht uit tegen een gesimuleerd, afgeschermd doelwit en vermeldt duidelijk dat je alleen systemen mag testen die van jou zijn of waarvoor je toestemming hebt.
Moet ik Linux of netwerken kennen voordat ik begin?
Je hebt geen eerdere ervaring met hacken nodig. Ethical hacking leren begint met wat ethisch hacken is, de wettelijke basisregels en het opzetten van een veilig lab met Kali Linux. Daarna leer je Linux voor hackers en de basis van netwerken, voordat je gaat scannen en exploits uitvoert.
Welke tools leert de cursus?
Ethical hacking leren behandelt Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat en John the Ripper, met opdrachtoefeningen voor nmap, gobuster, sqlmap, hydra en john. Het gaat erom dat je in elke fase van een test weet welke tool antwoord geeft op welke vraag.
Hoe werken de pentestlabs op een telefoon?
Elk pentestlab is een begeleide missie tegen een gesimuleerd doelwit. Je typt de opdrachten, leest de uitvoer en werkt stap voor stap naar het doel toe, met hints wanneer je vastloopt. Met de functie Findings zet je vervolgens wat je hebt gevonden om in een bevindingenkaart, zoals bij een pentest-rapport.
Bereidt Ethical hacking leren me voor op bug bounty hunting?
Je legt er een goede basis mee. Een speciale cursus Bug Bounty Hunting behandelt het kiezen van doelwitten, recon op grote schaal en het vinden van veelvoorkomende bugs. De webcursussen behandelen SQL injection en XSS. Echte programma's hebben hun eigen regels en scopes, dus lees die voordat je iets test.
Is Ethical hacking leren gratis?
De app is gratis te downloaden. De eerste cursus is volledig gratis en de eerste labs in de catalogus zijn toegankelijk. Pro ontgrendelt elke cursus en elk lab, de AI-mentor en het certificeringsexamen, en verwijdert banneradvertenties.
Is het certificaat een erkende beveiligingscertificering?
Nee. Als je slaagt voor het examen met beoordeling, verdien je een certificaat van voltooiing van de app, met een verificatiecode die iedereen kan controleren. Het is bewijs van het werk dat je hebt gedaan en een nuttige aanvulling op projecten, maar het is geen certificering van een externe partij.
Kan ik oefenen tegen andere cursisten?
Ja. In de live arena vindt drie keer per dag wereldwijd een ronde plaats en in rechtstreekse duels neem je het op tegen een andere cursist. Voor zelfstandig herhalen zijn er quizzen, herhalingskaarten, interviewvragen, spiekbriefjes en een begrippenlijst.
Welke talen en platforms worden ondersteund?
Ethical hacking leren werkt op iOS en Android en is beschikbaar in 22 talen. De app heeft een beoordeling van 4+ in de App Store en vereist iOS 15.1 of nieuwer op iPhone.
Aan de slag
Voer vandaag je eerste lab uit
Begin gratis op iOS en Android, in 22 talen.
Meer van CoddyKit
Beschikbaar op iOS en Android.