
Lär dig etisk hacking
Lär dig etisk hacking — En kurs i penetrationstestning med praktiska labbar
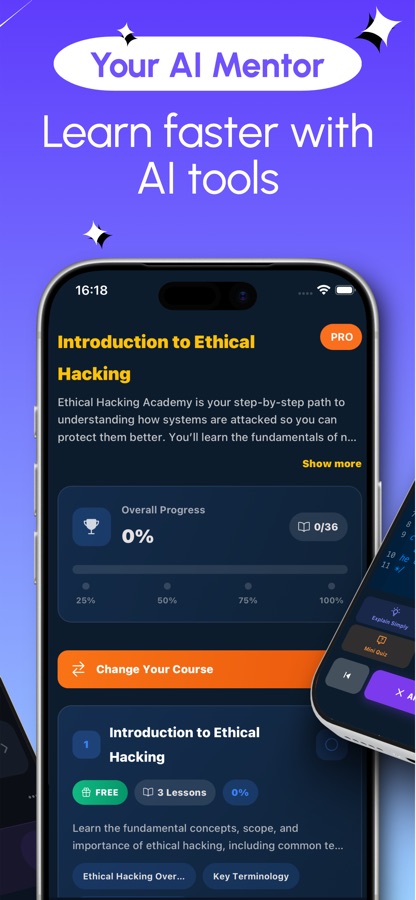
Lär dig etisk hacking är en hackingkurs som du kan börja använda gratis på iPhone och Android och som följer ordningen i ett verkligt penetrationstest: informationsinsamling, skanning, exploatering, privilegieeskalering och rapportering. Korta lektioner lär ut metoden, pentestlabb på simulerade mål låter dig använda den, och ett betygsatt prov avslutas med ett intyg på genomförd kurs.
- Pris
- Gratis, uppgradering till Pro
- Plattformar
- iOS och Android
- Språk
- 22
- Åldersgräns
- 4+
- Version
- 81.3.0
- Kräver
- iOS 15.1 eller senare
- App Store
- 5.0 ★ (5)
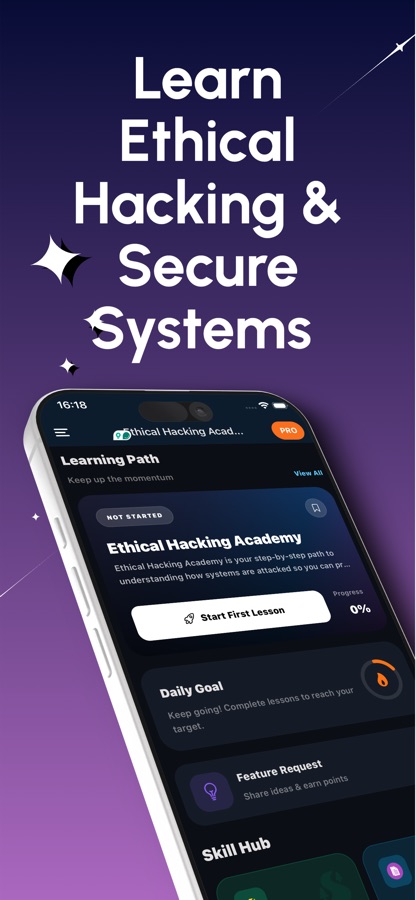
Lär dig attacken så att du kan skriva försvaret.
Varje labb körs mot ett simulerat mål i en sandbox, så att du kan skriva kommandon, läsa resultatet och göra misstag utan att något verkligt står på spel. Färdigheterna är offensiva, men syftet är att försvara, granska och rapportera, och du testar endast system som du äger eller har skriftligt tillstånd att testa.
Vad det är
Lär dig etisk hacking är en mobil kurs i penetrationstestning för iOS och Android med 30+ kurser och 110+ lektioner som följer faserna i en verklig säkerhetsbedömning. Den omfattar Kali Linux, Nmap, Metasploit, Burp Suite, lösenordsknäckning, attacker mot webbapplikationer, privilegieeskalering, Active Directory, trådlös pentestning och molnpentestning, bug bounty-jakt och rapportskrivning. Varje ämne kombineras med övning på simulerade mål. Inga tidigare kunskaper i hacking behövs.
Kali Linux, Metasploit, Burp Suite och de andra verktygsnamnen som nämns tillhör sina respektive ägare. Den här appen är inte ansluten till eller godkänd av dem..
I appen
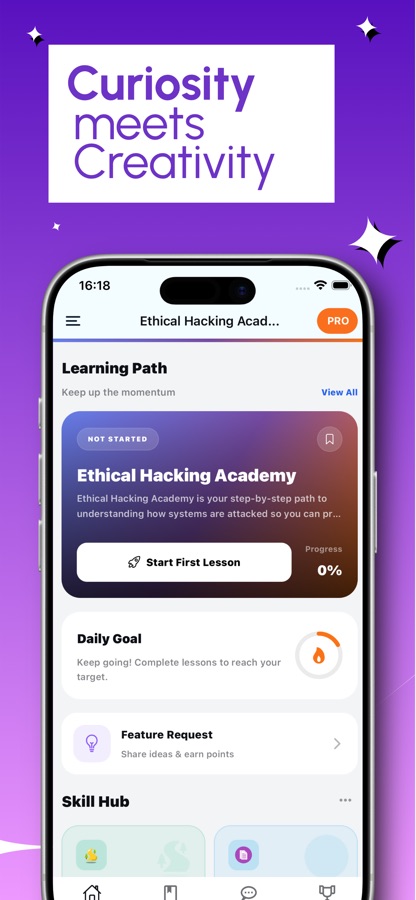
Så här ser det ut
Kursen
Det här ingår i kursen i etisk hackning
Webbplatsens kurs Lär dig etisk hacking har 31 kurser; det här är kurserna som utgör grunden för en första genomgång.
Konfigurera ett hackinglabb och Linux för hackers
Grunderna i virtualisering, installation av Kali Linux, Linux-filsystemet och de viktigaste kommandona som du kommer att använda i alla senare kurser.
Nätverksgrunder, kryptografi och Windows-internals
Hur data färdas och vilka protokoll som är viktiga, skillnaden mellan kodning och kryptering, hashing samt arkitekturen och registret i Windows.
Footprinting, skanning och en djupdykning i Nmap
Insamling av information om ett mål, följt av värdidentifiering, tekniker för portskanning och uppräkning av de tjänster du hittar.
Metasploit, Burp Suite och lösenordsknäckning
Metasploit-ramverkets arkitektur och arbetsflöde för exploatering, proxyhantering och återuppspelning av webbförfrågningar i Burp Suite samt ordlistor, regler och Hashcat.
Privilegiereskalering och attacker mot Active Directory
Uppräkning, missbruk av SUID och sudo i Linux, felkonfigurerade tjänster i Windows samt grunderna i Active Directory genom Kerberoasting.
Pentestning av webb, trådlösa nätverk, mobiler och moln
Hackning av webbapplikationer, testning av trådlösa nätverk, analys av Android-appar och molnens attackyta, inklusive felkonfigurationer av IAM.
Bug bounty-jakt samt penetrationstestning och rapportering
Att välja mål och genomföra rekognosering i stor skala, för att sedan samla färdigheterna i ett strukturerat test och en rapport som kunden kan agera utifrån.
Så fungerar det
Så fungerar ett studiepass
Appen delar upp lärande och praktiskt arbete, så att varje ämne består av en kort lektion som direkt följs av något att köra, förutsäga eller åtgärda.
Lär dig metoden i en kort lektion
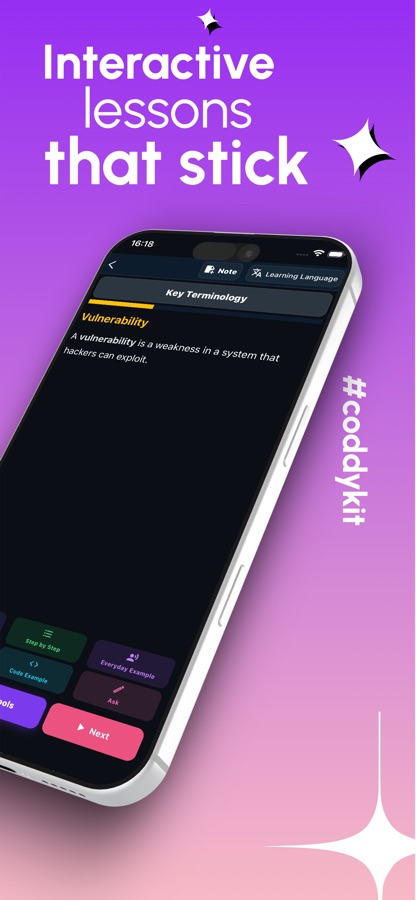
Välj en kurs i utbildningsvägen och läs en lektion skriven på ett enkelt språk, med en AI-mentor redo att förklara verktyg, tekniker eller felmeddelanden som du inte förstår.
Öva på ett simulerat mål
I en pentestlabb genomför du ett guidat uppdrag steg för steg: skriv kommandona, läs resultatet och arbeta mot målet, med ledtrådar när du kör fast. Kommandoträningar kontrollerar om dina flaggor faktiskt skulle fungera.
Repetera, tävla och få intyg
Frågesporter, repetitionskort, fusklappar och en kommandobok håller tidigare material aktuellt. Den livebaserade arenan och duellerna skapar tävlingsmoment, och det betygsatta provet utfärdar ett intyg med en verifieringskod.
Det här ingår
Det här ingår i appen
30+
Kurser, 110+ lektioner
Från att konfigurera en säker labb med Kali Linux och Linux för hackers, via nätverk, kryptografi och Windows-internals, till attacker mot Active Directory, mobil- och molnpentestning samt grunderna i buffer overflow.
Labbar
Pentestlabb på simulerade mål
Guidade uppdrag där du själv skriver kommandona och läser resultatet, plus kommandoträningar för nmap, gobuster, sqlmap, hydra och john som testar om dina flaggor håller.
AI
AI-mentor
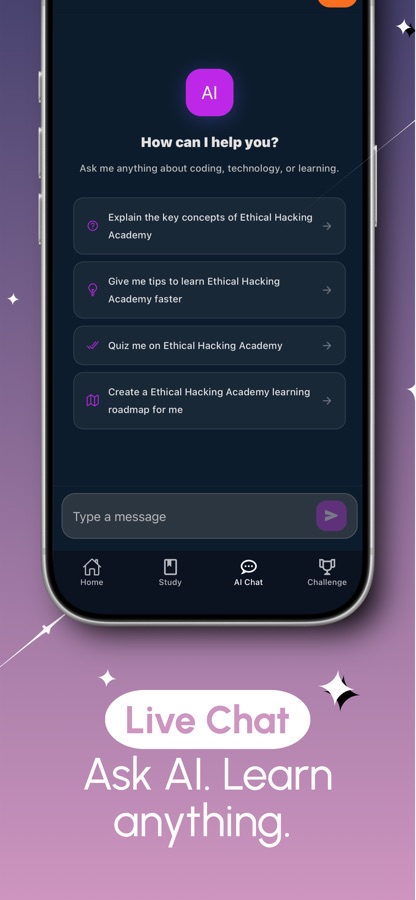
Fråga om vilket verktyg, vilken teknik eller vilket fel som helst och få en tydlig förklaring. Mentorn ingår i Pro.
Verktygslåda
Flag Lab och Hash & Encoding Lab
Slå på och av ett verktygs flaggor för att se vad var och en gör, identifiera en hash, skala av kodningslager och välj en strategi för ordlistan.
Arena
Livearena och dueller
En världsomspännande omgång körs tre gånger om dagen, och du kan möta en annan elev i en duell.
Prov
Betygsatt prov och intyg
Slutprovet utfärdar ett intyg på genomförd kurs med en verifieringskod som vem som helst kan kontrollera. Det är ett intyg från den här appen, inte en certifiering från tredje part.
Bakgrund
Vad är ett penetrationstest och vad händer i varje fas?
Ett penetrationstest är ett auktoriserat försök inom en avgränsad omfattning att ta sig in i ett system, så att ägaren kan åtgärda svagheterna innan en verklig angripare hittar dem. Testet genomförs i en fast ordning, så att resultatet blir en rapport som någon kan agera utifrån i stället för en samling trick. Att lära sig den ordningen först är det som skiljer en säkerhetsexpert från någon som bara har samlat på sig verktyg.
Informationsinsamlinglär känna målet först
Testaren samlar in det som är offentligt känt om målet: domäner, medarbetare, tekniker och exponerade tjänster. Open-source intelligence (OSINT) och kartläggning sker här, innan något paket skickas som kan väcka misstankar.
Skanning och uppräkninghitta de öppna dörrarna
Verktyg som Nmap kartlägger vilka värdar som är aktiva, vilka portar som svarar och vilka tjänsteversioner som körs. Därefter frågar uppräkningen varje tjänst efter mer information, eftersom en versionsbanner för en gammal version ofta är den första riktiga ledtråden.
Exploatering och privilegieeskaleringbevisa att svagheten är verklig
En bekräftad sårbarhet används för att få ett fotfäste, vanligtvis som en användare med låga privilegier. Därefter letar eskaleringen efter felkonfigurationer, som svaga sudo-regler eller citeringslösa tjänstesökvägar, som kan omvandla fotfästet till administratörsbehörighet.
Rapporteringdelen som kunderna betalar för
Varje upptäckt dokumenteras med bevis, en allvarlighetsgrad och en konkret åtgärd. Ett tekniskt briljant test med en vag rapport förändrar ingenting, och därför lärs rapportering ut som en egen färdighet.
Passar
Vem den är till för – och vem den inte är till för
Passar bra om du
- Är nybörjare inom cybersäkerhet och vet inte var du ska börja
- Arbetar inom IT eller nätverk och vill ha pentestningskunskaper till ditt CV
- Förbereder dig för CTF:er, bug bounty-program eller säkerhetsexamina på nybörjarnivå
- Är utvecklare och vill se hur angripare bryter koden du skriver
- Lär dig bäst genom att skriva kommandon i ett säkert labb i stället för att titta på videor
Inte rätt verktyg om du
- Vill attackera system som du inte äger, eftersom kursen endast lär ut auktoriserad testning
- Förväntar dig en certifiering från tredje part, eftersom certifikatet är ett intyg på genomförd kurs från appen
- Vill att allt ska vara kostnadsfritt, eftersom den första kursen och de första labben är gratis och Pro låser upp resten
- Behöver ett komplett labb på en stationär dator med riktiga virtuella maskiner, vilket fortfarande innebär att du behöver en bärbar dator
Frågor
Vanliga frågor
Vilken är den bästa appen för en hackningskurs i mobilen?
Leta efter en som följer ett riktigt penetrationstest från rekognosering till rapportering och låter dig öva, inte bara läsa. Lär dig etisk hacking har 30+ kurser och 110+ lektioner i den ordningen, plus pentestlabb med simulerade mål, kommandoträning och ett betygsatt prov. Du kan börja gratis på iOS och Android.
Är det lagligt att lära sig etisk hackning?
Det är lagligt att lära sig teknikerna. Att använda dem på system som du inte äger eller utan skriftligt tillstånd är inte lagligt. Lär dig etisk hacking genomför varje labb mot ett simulerat mål i en sandlådemiljö och klargör att du endast ska testa system som du äger eller har tillstånd att testa.
Behöver jag kunna Linux eller nätverk innan jag börjar?
Du behöver ingen tidigare erfarenhet av hackning. Lär dig etisk hacking börjar med vad etisk hackning är, de juridiska grundreglerna och hur du sätter upp ett säkert labb med Kali Linux. Därefter får du lära dig Linux för hackers och nätverksgrunder innan du går vidare till skanning och exploatering.
Vilka verktyg lär man sig i kursen?
Lär dig etisk hacking behandlar Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat och John the Ripper, med kommandoträning för nmap, gobuster, sqlmap, hydra och john. Poängen är att veta vilket verktyg som besvarar vilken fråga i varje steg av ett test.
Hur fungerar pentestlabben i mobilen?
Varje pentestlabb är ett guidat uppdrag mot ett simulerat mål. Du skriver kommandona, läser resultatet och arbetar dig igenom målet steg för steg, med ledtrådar när du kör fast. Funktionen Findings omvandlar sedan det du hittat till ett fyndkort, på samma sätt som i en pentest-rapport.
Förbereder Lär dig etisk hacking mig för bug bounty-jakt?
Den ger dig grunderna. En särskild kurs i Bug Bounty Hunting behandlar hur du väljer mål, genomför rekognosering i stor skala och hittar vanliga buggar, medan web kurserna behandlar SQL injection och XSS. Riktiga program har egna regler och avgränsningar, så du måste läsa dem innan du testar något.
Är Lär dig etisk hacking gratis?
Den är gratis att ladda ner. Den första kursen är helt gratis och de första labben i katalogen är öppna. Pro låser upp alla kurser och labb, AI-mentorn och certifieringsprovet samt tar bort bannerannonser.
Är certifikatet en erkänd säkerhetscertifiering?
Nej. När du klarar det betygsatta provet får du ett intyg på genomförd kurs från appen, med en verifieringskod som vem som helst kan kontrollera. Det är ett bevis på arbetet du har utfört och ett användbart komplement till projekt, men det är inte en certifiering från tredje part.
Kan jag öva mot andra deltagare?
Ja. Den livebaserade arenan anordnar en global omgång tre gånger om dagen, och matcher man mot man ställer dig mot en annan deltagare. Quiz, repetitionskort, intervjufrågor, fusklappar och en ordlista finns för individuell repetition.
Vilka språk och plattformar stöds?
Lär dig etisk hacking fungerar på iOS och Android och finns på 22 språk. Den har betyget 4+ på App Store och kräver iOS 15.1 eller senare på iPhone.
Kom igång
Kör din första labb idag
Gratis att börja med på iOS och Android, på 22 språk.
Mer från CoddyKit
Tillgänglig på iOS och Android.