
Nauka etycznego hakowania
Nauka etycznego hakowania — Kurs etycznego hakingu i testów penetracyjnych z praktycznymi laboratoriami
Nauka etycznego hakowania to dostępny bezpłatnie na start kurs hakingu na iPhone'a i Androida, który odtwarza kolejność prawdziwego testu penetracyjnego: rozpoznanie, skanowanie, eksploatację, eskalację uprawnień i raportowanie. Krótkie lekcje uczą metody, laboratoria pentestów na symulowanych celach pozwalają ją zastosować, a egzamin z oceną kończy się certyfikatem ukończenia.
- Cena
- Bezpłatna, uaktualnienie do Pro
- Platformy
- iOS i Android
- Języki
- 22
- Klasyfikacja wiekowa
- 4+
- Wersja
- 81.3.0
- Wymaga
- iOS 15.1 lub nowszy
- App Store
- 5.0 ★ (5)
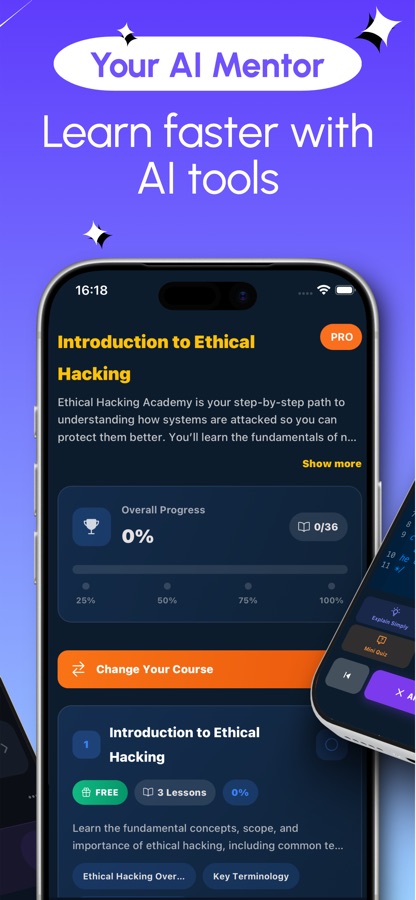
Poznaj atak, aby móc napisać obronę.
Każde laboratorium działa na symulowanym celu w środowisku sandbox, więc możesz wpisywać polecenia, odczytywać dane wyjściowe i popełniać błędy, nie narażając niczego rzeczywistego. Umiejętności mają charakter ofensywny, ale ich celem jest obrona, audytowanie i raportowanie, a Ty testujesz wyłącznie systemy, których jesteś właścicielem lub na testowanie których masz pisemną zgodę.
Co to jest
Nauka etycznego hakowania to mobilny kurs testów penetracyjnych na iOS i Androida, obejmujący ponad 30 kursów i ponad 110 lekcji, które odtwarzają etapy prawdziwej oceny bezpieczeństwa. Kurs obejmuje Kali Linux, Nmap, Metasploit, Burp Suite, łamanie haseł, ataki na aplikacje internetowe, eskalację uprawnień, Active Directory, pentesty sieci bezprzewodowych i chmurowych, polowanie na bug bounty oraz pisanie raportów, a każdy temat łączy się z praktyką na symulowanych celach. Wcześniejsze doświadczenie w hakingu nie jest wymagane.
Kali Linux, Metasploit, Burp Suite i pozostałe wymienione nazwy narzędzi należą do ich właścicieli. Ta aplikacja nie jest z nimi powiązana ani przez nich rekomendowana..
W aplikacji
Jak to wygląda
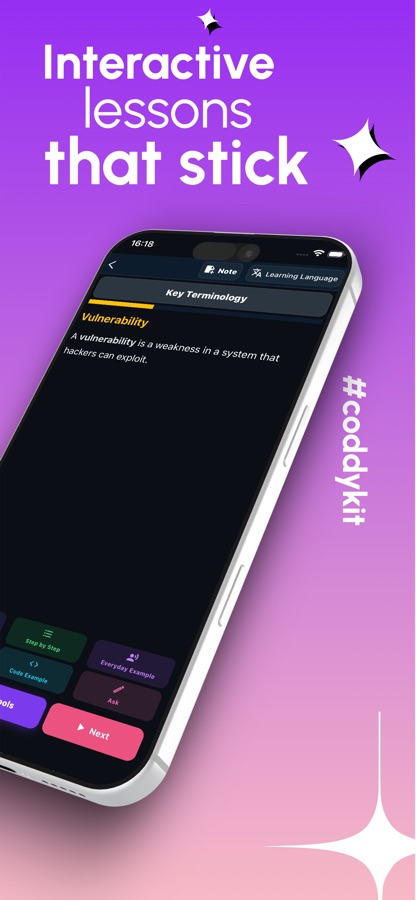
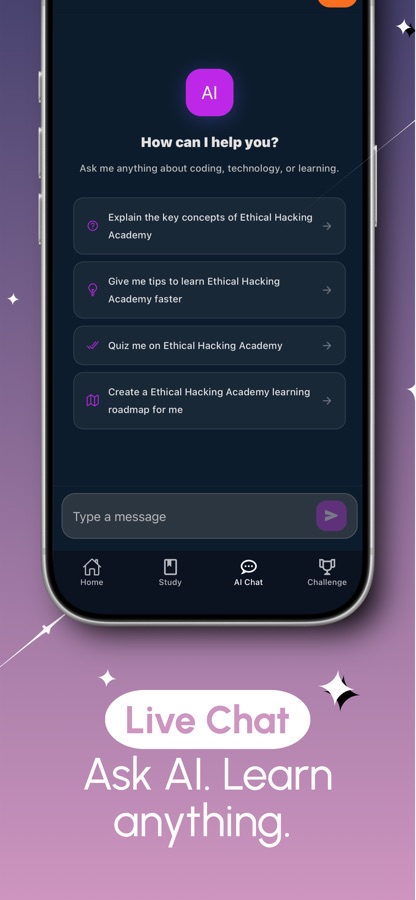
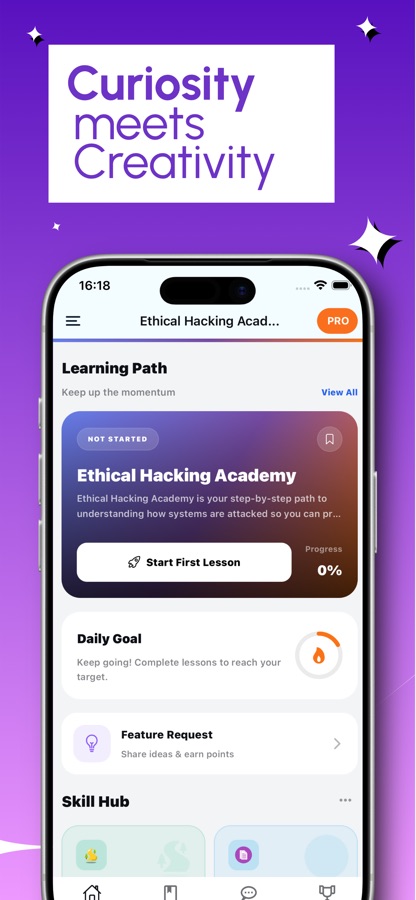
Kurs
Zakres kursu etycznego hakingu
Kurs Nauka etycznego hakowania na stronie obejmuje 31 kursów; poniżej znajdują się te, które tworzą podstawowy trzon nauki podczas pierwszego przejścia.
Konfiguracja laboratorium hakerskiego i Linux dla hakerów
Podstawy wirtualizacji, instalacja Kali Linux, system plików Linux i najważniejsze polecenia, których będziesz używać w każdym kolejnym kursie.
Podstawy sieci, kryptografia i mechanizmy wewnętrzne Windows
Jak przesyłane są dane i które protokoły mają znaczenie, różnica między kodowaniem a szyfrowaniem, haszowanie oraz architektura i rejestr Windows.
Rozpoznanie, skanowanie i szczegółowe omówienie Nmap
Zbieranie informacji o celu, a następnie wykrywanie hostów, techniki skanowania portów i enumeracja znalezionych usług.
Metasploit, Burp Suite i łamanie haseł
Architektura frameworka Metasploit i przebieg wykorzystywania luk, pośredniczenie w żądaniach internetowych i ich odtwarzanie w Burp Suite oraz wordlisty, reguły i Hashcat.
Eskalacja uprawnień i ataki na Active Directory
Enumeracja, wykorzystywanie SUID i sudo w Linux, błędne konfiguracje usług w Windows oraz podstawy Active Directory na przykładzie Kerberoasting.
Testy penetracyjne aplikacji webowych, sieci bezprzewodowych, urządzeń mobilnych i chmury
Hacking aplikacji webowych, testowanie sieci bezprzewodowych, analiza aplikacji Android oraz powierzchnia ataku w chmurze, w tym błędne konfiguracje IAM.
Bug Bounty Hunting oraz testy penetracyjne i raportowanie
Wybór celów i prowadzenie rozpoznania na dużą skalę, a następnie połączenie wszystkich umiejętności w ramach uporządkowanego testu i raportu, na podstawie którego klient może podjąć działania.
Jak to działa
Jak wygląda sesja nauki
Aplikacja oddziela naukę od działania, więc każdy temat składa się z krótkiej lekcji, po której od razu pojawia się coś do uruchomienia, przewidzenia lub naprawienia.
Poznaj metodę podczas krótkiej lekcji
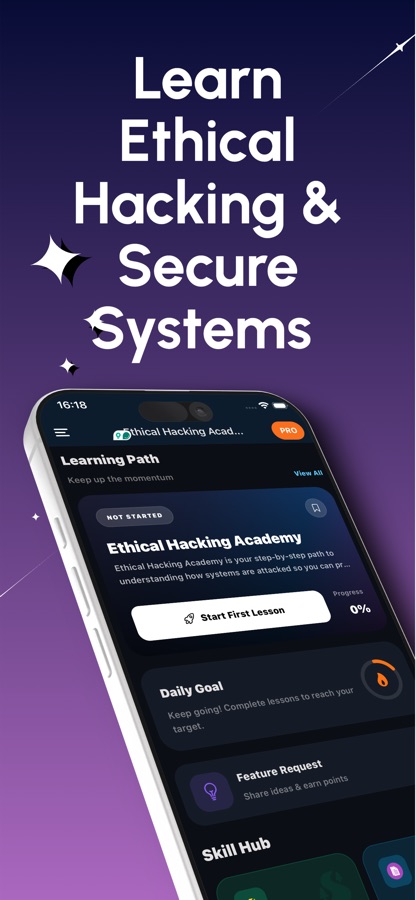
Wybierz kurs ze ścieżki nauki i przeczytaj lekcję napisaną prostym językiem. Do dyspozycji masz mentora AI, który wyjaśni każde narzędzie, technikę lub komunikat o błędzie, którego nie rozumiesz.
Ćwicz na symulowanym celu
W laboratorium pentestów realizujesz krok po kroku misję prowadzoną: wpisujesz polecenia, odczytujesz dane wyjściowe i dążysz do celu, korzystając ze wskazówek, gdy utkniesz. Ćwiczenia z poleceniami sprawdzają, czy użyte przez Ciebie flagi rzeczywiście zadziałałyby.
Powtarzaj materiał, rywalizuj i zdobywaj certyfikat
Quizy, karty powtórkowe, ściągawki i księga poleceń pomagają utrwalać wcześniejszy materiał. Arena na żywo i pojedynki jeden na jednego wprowadzają element rywalizacji, a egzamin z oceną wydaje certyfikat z kodem weryfikacyjnym.
Co zawiera
Co zawiera aplikacja
30+
Kursów, ponad 110 lekcji
Od przygotowania bezpiecznego laboratorium z Kali Linux i Linux for hackers, przez sieci, kryptografię i wewnętrzne mechanizmy Windows, aż po ataki na Active Directory, pentesty urządzeń mobilnych i chmurowych oraz podstawy buffer overflow.
Laboratoria
Laboratoria pentestów na symulowanych celach
Prowadzone misje, podczas których samodzielnie wpisujesz polecenia i odczytujesz dane wyjściowe, a także ćwiczenia z poleceniami dla nmap, gobuster, sqlmap, hydra i john, które sprawdzają, czy Twoje flagi zdają egzamin.
AI
Mentor AI
Zapytaj o dowolne narzędzie, technikę lub błąd i uzyskaj jasne wyjaśnienie. Mentor jest częścią Pro.
Zestaw narzędzi
Flag Lab oraz Hash & Encoding Lab
Włączaj i wyłączaj flagi narzędzia, aby sprawdzić działanie każdej z nich, rozpoznaj hash, odkrywaj kolejne warstwy kodowania i wybieraj strategię listy słów.
Arena
Arena na żywo i pojedynki jeden na jednego
Ogólnoświatowa runda odbywa się trzy razy dziennie, a Ty możesz zmierzyć się z innym uczestnikiem w pojedynku jeden na jednego.
Egzamin
Egzamin z oceną i certyfikat
Egzamin końcowy wydaje certyfikat ukończenia z kodem weryfikacyjnym, który każdy może sprawdzić. To certyfikat wystawiony przez tę aplikację, a nie certyfikat zewnętrznej organizacji.
Wprowadzenie
Czym jest test penetracyjny i co dzieje się na każdym jego etapie?
Test penetracyjny to autoryzowana, przeprowadzana w określonym zakresie próba włamania do systemu, aby jego właściciel mógł naprawić słabe punkty, zanim znajdzie je prawdziwy napastnik. Test przeprowadza się w ustalonej kolejności, tak aby jego wynikiem był raport, na podstawie którego można podjąć działania, a nie zbiór sztuczek. To właśnie znajomość tej kolejności odróżnia specjalistę ds. bezpieczeństwa od osoby, która jedynie zgromadziła narzędzia.
Rozpoznanienajpierw poznaj cel
Tester zbiera publicznie dostępne informacje o celu: domeny, pracowników, technologie i ujawnione usługi. To tutaj odbywa się gromadzenie informacji z otwartych źródeł (OSINT) i footprinting — zanim zostanie wysłany jakikolwiek pakiet, który mógłby wywołać alarm.
Skanowanie i enumeracjaznajdź otwarte drzwi
Narzędzia takie jak Nmap ustalają, które hosty są aktywne, które porty odpowiadają i jakie wersje usług działają. Następnie enumeracja odpytuje każdą usługę o dodatkowe szczegóły, ponieważ baner starej wersji często jest pierwszym konkretnym tropem.
Eksploatacja i eskalacja uprawnieńpotwierdź, że słaby punkt jest prawdziwy
Potwierdzona podatność służy do uzyskania przyczółka, zwykle jako użytkownik o niskich uprawnieniach. Następnie podczas eskalacji wyszukuje się błędne konfiguracje, takie jak słabe reguły sudo lub nieujęte w cudzysłowy ścieżki usług, które zmieniają ten przyczółek w dostęp administratora.
Raportowanieza to klienci płacą
Każde ustalenie opisuje się wraz z dowodami, oceną dotkliwości i konkretnym sposobem naprawy. Technicznie genialny test z nieprecyzyjnym raportem niczego nie zmienia, dlatego raportowanie jest nauczane jako samodzielna umiejętność.
Dopasowanie
Dla kogo jest — i dla kogo nie jest
To dobry wybór, jeśli
- Jesteś początkującą osobą zainteresowaną cyberbezpieczeństwem i nie wiesz, od czego zacząć
- Pracujesz w IT lub sieciach komputerowych i chcesz zdobyć umiejętności testów penetracyjnych do swojego CV
- Przygotowujesz się do CTF-ów, programów bug bounty lub podstawowych egzaminów z bezpieczeństwa
- Jesteś programistą lub programistką i chcesz zobaczyć, jak atakujący łamią tworzony przez Ciebie kod
- Najlepiej uczysz się, wpisując polecenia w bezpiecznym laboratorium, zamiast oglądać filmy
To nie jest odpowiednie narzędzie, jeśli
- Chcesz atakować systemy, których nie posiadasz, ponieważ kurs uczy wyłącznie testowania za zgodą
- Oczekujesz certyfikatu przyznawanego przez zewnętrzną organizację, ponieważ certyfikat jest zaświadczeniem ukończenia kursu wystawianym przez aplikację
- Chcesz, aby wszystko było bezpłatne, choć pierwszy kurs i pierwsze laboratoria są darmowe, a Pro odblokowuje pozostałą zawartość
- Potrzebujesz kompletnego laboratorium na komputer stacjonarny z prawdziwymi maszynami wirtualnymi, co nadal oznacza konieczność posiadania laptopa
Pytania
Najczęściej zadawane pytania
Jaka jest najlepsza aplikacja do nauki hakingu na telefonie?
Szukaj takiej, która prowadzi przez rzeczywisty test penetracyjny — od rozpoznania po raportowanie — i pozwala ćwiczyć, a nie tylko czytać. Nauka etycznego hakowania obejmuje ponad 30 kursów i ponad 110 lekcji ułożonych w tej kolejności, a także laboratoria pentestów na symulowanych celach, ćwiczenia z poleceń i egzamin oceniany. Możesz zacząć bezpłatnie na iOS i Android.
Czy nauka etycznego hakingu jest legalna?
Nauka tych technik jest legalna. Korzystanie z nich w systemach, których nie posiadasz, lub bez pisemnej zgody — nie jest. Nauka etycznego hakowania przeprowadza każde laboratorium na symulowanym, odizolowanym celu i jasno wskazuje, że należy testować wyłącznie systemy, których jesteś właścicielem lub do testowania których masz upoważnienie.
Czy przed rozpoczęciem muszę znać Linux lub podstawy sieci?
Nie jest wymagane wcześniejsze doświadczenie w hakingu. Nauka etycznego hakowania zaczyna od wyjaśnienia, czym jest etyczny haking, przedstawienia zasad prawnych i skonfigurowania bezpiecznego laboratorium z Kali Linux, a następnie uczy Linux dla hakerów i podstaw sieci, zanim przejdzie do skanowania i wykorzystywania luk.
Jakich narzędzi uczy kurs?
Nauka etycznego hakowania obejmuje Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat i John the Ripper, a także ćwiczenia z poleceń dla nmap, gobuster, sqlmap, hydra i john. Chodzi o to, aby wiedzieć, które narzędzie odpowiada na konkretne pytanie na każdym etapie testu.
Jak działają laboratoria pentestów na telefonie?
Każde laboratorium pentestów to prowadzona krok po kroku misja przeciwko symulowanemu celowi. Wpisujesz polecenia, odczytujesz dane wyjściowe i realizujesz cel etapami, korzystając ze wskazówek, gdy utkniesz. Funkcja Findings zamienia następnie to, co udało Ci się znaleźć, w kartę ustalenia — tak jak w raporcie z pentestu.
Czy Nauka etycznego hakowania przygotowuje do bug bounty hunting?
Daje Ci solidne podstawy. Dedykowany kurs Bug Bounty Hunting obejmuje wybór celów, rozpoznanie na dużą skalę i wyszukiwanie typowych błędów, a kursy dotyczące aplikacji webowych obejmują SQL injection i XSS. Rzeczywiste programy mają własne zasady i zakresy, dlatego przed rozpoczęciem jakichkolwiek testów należy się z nimi zapoznać.
Czy Nauka etycznego hakowania jest bezpłatne?
Aplikację można pobrać bezpłatnie. Pierwszy kurs jest w całości darmowy, a pierwsze laboratoria z katalogu są dostępne bez opłat. Pro odblokowuje wszystkie kursy i laboratoria, mentora AI oraz egzamin certyfikacyjny, a także usuwa reklamy banerowe.
Czy certyfikat jest uznawanym certyfikatem z zakresu bezpieczeństwa?
Nie. Zdanie egzaminu ocenianego zapewnia certyfikat ukończenia kursu wystawiony przez aplikację, wraz z kodem weryfikacyjnym, który każdy może sprawdzić. Jest to potwierdzenie wykonanej pracy i wartościowy dodatek do projektów, ale nie jest to certyfikat przyznawany przez zewnętrzną organizację.
Czy mogę ćwiczyć przeciwko innym uczestnikom?
Tak. Arena na żywo organizuje ogólnoświatową rundę trzy razy dziennie, a pojedynki jeden na jednego stawiają Cię naprzeciwko innego uczestnika. Do samodzielnych powtórek służą quizy, karty powtórkowe, pytania rekrutacyjne, ściągi i glosariusz.
Jakie języki i platformy obsługuje?
Nauka etycznego hakowania działa na iOS i Android oraz jest dostępne w 22 językach. Aplikacja ma ocenę 4+ w App Store i wymaga systemu iOS 15.1 lub nowszego na iPhone.
Zacznij
Uruchom dziś swoje pierwsze laboratorium
Zacznij za darmo na iOS i Androidzie, w 22 językach.
Więcej od CoddyKit
Dostępna na iOS i Android.