
Imparare Hacking Etico
Imparare Hacking Etico — Un corso di hacking e penetration testing con laboratori pratici
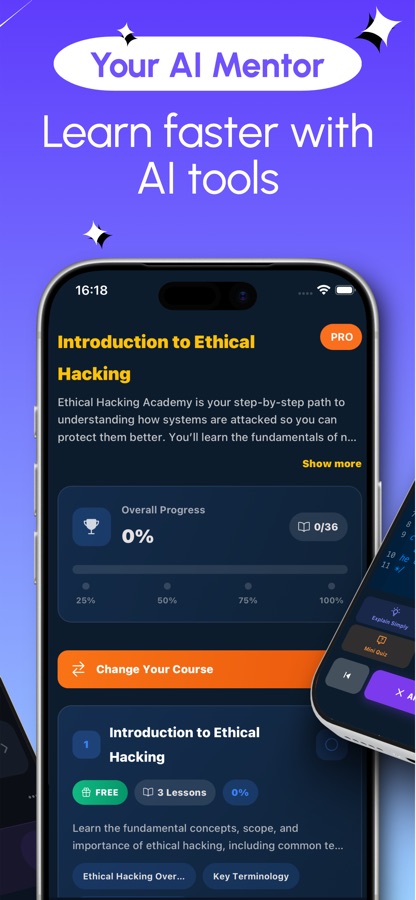
Imparare Hacking Etico è un corso di hacking gratuito all’inizio per iPhone e Android, che segue l’ordine di un vero penetration test: ricognizione, scansione, sfruttamento, escalation dei privilegi e report. Le lezioni brevi insegnano il metodo, i laboratori di pentest su obiettivi simulati ti permettono di metterlo in pratica e un esame valutato si conclude con un certificato di completamento.
- Prezzo
- Gratis, upgrade a Pro
- Piattaforme
- iOS e Android
- Lingue
- 22
- Fascia d’età
- 4+
- Versione
- 81.3.0
- Requisiti
- iOS 15.1 o versioni successive
- App Store
- 5.0 ★ (5)
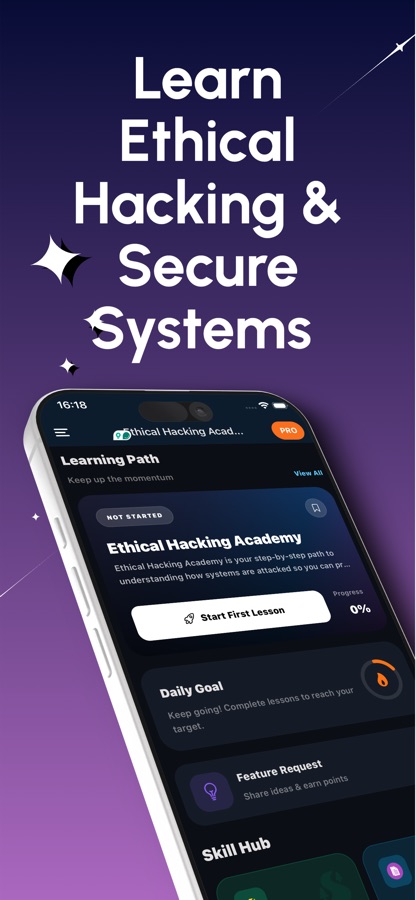
Impara l’attacco per poter scrivere la difesa.
Ogni laboratorio opera su un obiettivo simulato e isolato in una sandbox, così puoi digitare i comandi, leggere l’output e commettere errori senza mettere a rischio nulla di reale. Le competenze sono offensive, lo scopo è difendere, verificare e redigere report, e puoi testare esclusivamente sistemi che possiedi o per i quali hai ricevuto un’autorizzazione scritta.
Cos'è
Imparare Hacking Etico è un corso mobile di penetration testing per iOS e Android con oltre 30 corsi e oltre 110 lezioni che seguono le fasi di una vera valutazione della sicurezza. Comprende Kali Linux, Nmap, Metasploit, Burp Suite, il cracking delle password, gli attacchi alle applicazioni web, l’escalation dei privilegi, Active Directory, il pentesting wireless e cloud, la ricerca di bug bounty e la stesura di report; ogni argomento è abbinato alla pratica su obiettivi simulati. Non è necessaria alcuna esperienza precedente di hacking.
Kali Linux, Metasploit, Burp Suite e gli altri nomi degli strumenti citati appartengono ai rispettivi proprietari. Questa app non è affiliata a loro né da loro approvata..
Dentro l'app
Come si presenta
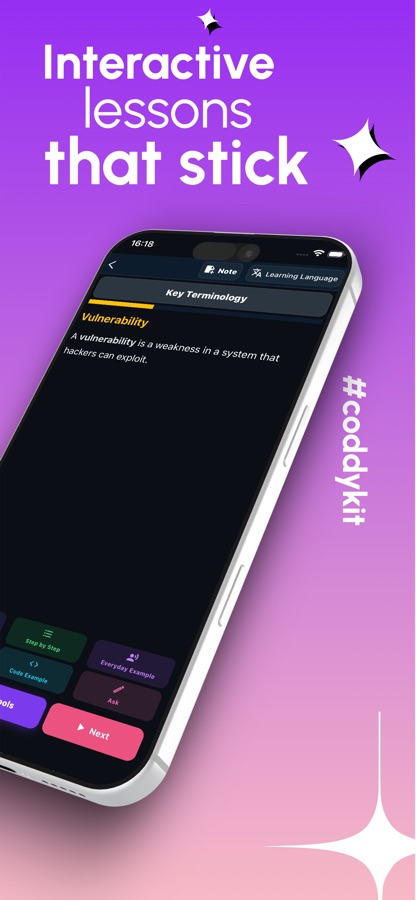
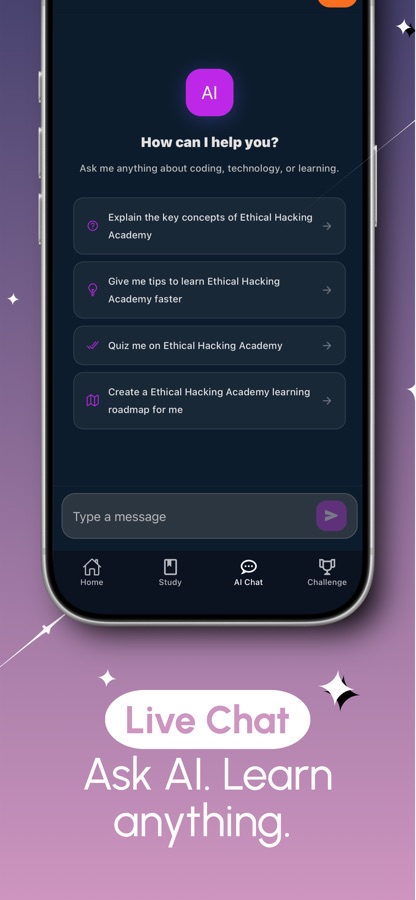
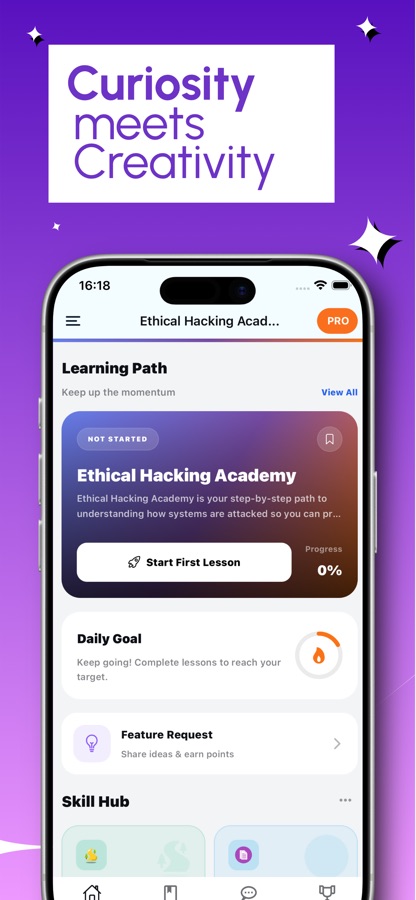
Il corso
Cosa comprende il corso di ethical hacking
Il corso Imparare Hacking Etico del sito comprende 31 corsi; questi sono quelli che costituiscono la struttura portante di un primo percorso.
Configurazione di un laboratorio di hacking e Linux per hacker
Fondamenti della virtualizzazione, installazione di Kali Linux, file system di Linux e comandi essenziali che userai in tutti i corsi successivi.
Fondamenti del networking, crittografia e componenti interni di Windows
Come viaggiano i dati e quali protocolli contano, la differenza tra codifica e cifratura, hashing, nonché l’architettura e il registro di Windows.
Footprinting, scanning e approfondimento su Nmap
Raccolta di informazioni su un obiettivo, seguita dalla scoperta degli host, dalle tecniche di scansione delle porte e dall’enumerazione dei servizi individuati.
Metasploit, Burp Suite e password cracking
L’architettura del framework Metasploit e il flusso di lavoro degli exploit, l’uso di proxy e il replay delle richieste web in Burp Suite, oltre a wordlist, regole e Hashcat.
Privilege escalation e attacchi ad Active Directory
Enumerazione, abuso di SUID e sudo su Linux, configurazioni errate dei servizi su Windows e fondamenti di Active Directory attraverso Kerberoasting.
Pentesting di applicazioni web, reti wireless, dispositivi mobile e ambienti cloud
Hacking di applicazioni web, test delle reti wireless, analisi di app Android e superficie di attacco cloud, comprese le configurazioni errate di IAM.
Bug bounty hunting, penetration testing e report
Scelta degli obiettivi ed esecuzione della ricognizione su larga scala, per poi riunire tutte le competenze in un test strutturato e in un report su cui il cliente possa agire.
Come funziona
Come funziona una sessione di studio
L’app separa l’apprendimento dalla pratica, così ogni argomento consiste in una breve lezione seguita subito da qualcosa da eseguire, prevedere o correggere.
Impara il metodo con una breve lezione
Scegli un corso dal percorso di apprendimento e leggi una lezione scritta in un linguaggio semplice, con un mentore IA pronto a spiegarti qualsiasi strumento, tecnica o messaggio di errore che non riesci a comprendere.
Fai pratica su un obiettivo simulato
In un laboratorio di pentest affronti una missione guidata passo dopo passo: digiti i comandi, leggi l’output e lavori per raggiungere l’obiettivo, con suggerimenti quando ti blocchi. Le esercitazioni sui comandi verificano se i tuoi flag funzionerebbero davvero.
Ripassa, gareggia e ottieni la certificazione
Quiz, schede di ripasso, cheat sheet e un manuale dei comandi mantengono freschi gli argomenti già studiati. L’arena dal vivo e le sfide testa a testa aggiungono competizione, mentre l’esame valutato rilascia un certificato con un codice di verifica.
Cosa include
Cosa include l’app
30+
Corsi, oltre 110 lezioni
Dalla configurazione di un laboratorio sicuro con Kali Linux e Linux for hackers, passando per networking e crittografia, fino agli aspetti interni di Windows, agli attacchi ad Active Directory, al pentesting mobile e cloud e alle basi dei buffer overflow.
Laboratori
Laboratori di pentest su obiettivi simulati
Missioni guidate in cui digiti personalmente i comandi e leggi l’output, oltre a esercitazioni per nmap, gobuster, sqlmap, hydra e john che verificano se i tuoi flag sono corretti.
IA
Mentore IA
Chiedi informazioni su qualsiasi strumento, tecnica o errore e ricevi una spiegazione chiara. Il mentore fa parte di Pro.
Cassetta degli strumenti
Flag Lab e Hash & Encoding Lab
Attiva e disattiva i flag di uno strumento per vedere cosa fa ciascuno, identifica un hash, rimuovi gli strati di codifica e scegli una strategia per la wordlist.
Arena
Arena dal vivo e sfide testa a testa
Un round mondiale si svolge tre volte al giorno e puoi sfidare un altro studente in una partita testa a testa.
Esame
Esame valutato e certificato
L’esame finale rilascia un certificato di completamento con un codice di verifica che chiunque può controllare. È un certificato rilasciato da questa app, non una certificazione di terze parti.
Contesto
Che cos’è un penetration test e cosa succede in ogni fase?
Un penetration test è un tentativo autorizzato e circoscritto di penetrare in un sistema, affinché il suo proprietario possa correggerne le vulnerabilità prima che le scopra un vero attaccante. Viene eseguito secondo un ordine preciso, così il risultato è un report su cui qualcuno può intervenire, anziché un insieme di trucchi. Imparare prima quest’ordine è ciò che distingue un professionista della sicurezza da chi ha soltanto raccolto degli strumenti.
Ricognizioneimpara prima a conoscere l’obiettivo
Il tester raccoglie ciò che è noto pubblicamente sull’obiettivo: domini, personale, tecnologie e servizi esposti. Qui entrano in gioco l’open-source intelligence (OSINT) e il footprinting, prima ancora di inviare pacchetti che potrebbero far scattare un allarme.
Scansione ed enumerazionetrova le porte aperte
Strumenti come Nmap mappano quali host sono attivi, quali porte rispondono e quali versioni dei servizi sono in esecuzione. L’enumerazione chiede poi a ogni servizio ulteriori dettagli, perché il banner di una versione obsoleta è spesso il primo indizio concreto.
Sfruttamento ed escalation dei privilegidimostra che la vulnerabilità è reale
Una vulnerabilità confermata viene sfruttata per ottenere un punto d’appoggio, di solito come utente con privilegi ridotti. L’escalation cerca poi configurazioni errate, come regole sudo deboli o percorsi di servizio non racchiusi tra virgolette, che trasformano quel punto d’appoggio in un accesso da amministratore.
Reportla parte per cui i clienti pagano
Ogni risultato viene documentato con prove, una valutazione della gravità e una correzione concreta. Un test tecnicamente brillante con un report vago non cambia nulla: per questo la stesura dei report viene insegnata come una competenza autonoma.
Adatta
A chi è adatta — e a chi no
Fa al caso tuo se
- Sei un principiante attratto dalla sicurezza informatica e non sai da dove iniziare
- Lavori nell’IT o nel networking e vuoi aggiungere competenze di pentesting al tuo curriculum
- Ti stai preparando per CTF, programmi di bug bounty o esami di sicurezza di livello iniziale
- Sei uno sviluppatore e vuoi vedere come gli attaccanti violano il codice che scrivi
- Impari meglio digitando comandi in un laboratorio sicuro invece di guardare video
Non è lo strumento giusto se
- Vuoi attaccare sistemi che non possiedi, dato che il corso insegna esclusivamente test autorizzati
- Ti aspetti una certificazione di terze parti, perché il certificato è un attestato di completamento rilasciato dall’app
- Vuoi che tutto sia gratuito, mentre il primo corso e i primi laboratori sono gratuiti e Pro sblocca il resto
- Hai bisogno di un laboratorio desktop completo con vere macchine virtuali, il che richiede comunque un laptop
Domande
Domande frequenti
Qual è la migliore app per seguire un corso di hacking sul telefono?
Cercane una che segua un vero penetration test dalla ricognizione al report e che ti faccia esercitare, non solo leggere. Imparare Hacking Etico offre oltre 30 corsi e oltre 110 lezioni organizzati in questo ordine, oltre a laboratori di pentest su obiettivi simulati, esercitazioni sui comandi e un esame valutato. Puoi iniziare gratuitamente su iOS e Android.
È legale imparare l’ethical hacking?
Imparare le tecniche è legale. Usarle su sistemi che non possiedi o senza un’autorizzazione scritta non lo è. Imparare Hacking Etico esegue ogni laboratorio su un obiettivo simulato e isolato in una sandbox e dichiara chiaramente che devi testare solo sistemi che possiedi o per i quali hai l’autorizzazione.
Devo conoscere Linux o il networking prima di iniziare?
Non è necessaria alcuna esperienza precedente di hacking. Imparare Hacking Etico inizia spiegando cos’è l’ethical hacking, le regole legali fondamentali e come configurare un laboratorio sicuro con Kali Linux, poi insegna Linux per hacker e i fondamenti del networking prima di passare a scanning ed exploitation.
Quali strumenti insegna il corso?
Imparare Hacking Etico tratta Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat e John the Ripper, con esercitazioni sui comandi per nmap, gobuster, sqlmap, hydra e john. L’obiettivo è capire quale strumento risponde a ciascuna domanda nelle diverse fasi di un test.
Come funzionano i laboratori di pentest sul telefono?
Ogni laboratorio di pentest è una missione guidata contro un obiettivo simulato. Digiti i comandi, leggi l’output e porti a termine l’obiettivo passo dopo passo, con suggerimenti quando ti blocchi. La funzionalità Findings trasforma poi ciò che hai trovato in una scheda di finding, proprio come in un report di pentest.
Imparare Hacking Etico mi prepara al bug bounty hunting?
Ti fornisce le basi necessarie. Un corso dedicato al Bug Bounty Hunting tratta la scelta degli obiettivi, la ricognizione su larga scala e l’individuazione dei bug più comuni, mentre i corsi sul web trattano SQL injection e XSS. I programmi reali hanno regole e ambiti propri, quindi devi leggerli prima di eseguire qualsiasi test.
Imparare Hacking Etico è gratuito?
Il download è gratuito. Il primo corso è completamente gratuito e i primi laboratori del catalogo sono accessibili. Pro sblocca tutti i corsi e i laboratori, il mentore AI e l’esame di certificazione, oltre a rimuovere gli annunci banner.
Il certificato è una certificazione di sicurezza riconosciuta?
No. Superando l’esame valutato ottieni un attestato di completamento rilasciato dall’app, con un codice di verifica che chiunque può controllare. È una prova del lavoro che hai svolto ed è utile insieme ai tuoi progetti, ma non è una certificazione di terze parti.
Posso esercitarmi contro altri studenti?
Sì. L’arena live organizza un round mondiale tre volte al giorno e gli scontri testa a testa ti mettono contro un altro studente. Quiz, schede di ripasso, domande da colloquio, cheat sheet e un glossario sono disponibili per il ripasso individuale.
Quali lingue e piattaforme supporta?
Imparare Hacking Etico funziona su iOS e Android ed è disponibile in 22 lingue. Ha una classificazione 4+ sull’App Store e richiede iOS 15.1 o versione successiva su iPhone.
Inizia
Avvia oggi il tuo primo laboratorio
Inizia gratis su iOS e Android, in 22 lingue.
Altro da CoddyKit
Disponibile su iOS e Android.