
Belajar Hacking Etis
Belajar Hacking Etis — Kursus peretasan penetration testing dengan lab praktik langsung
Belajar Hacking Etis adalah kursus peretasan yang bisa dimulai secara gratis untuk iPhone dan Android, dengan alur yang mengikuti penetration test sungguhan: rekonesans, pemindaian, eksploitasi, eskalasi hak akses, dan pelaporan. Pelajaran singkat mengajarkan metodenya, lab pentest pada target simulasi membantu Anda mempraktikkannya, dan ujian berpenilaian diakhiri dengan sertifikat penyelesaian.
- Harga
- Gratis, upgrade Pro
- Platform
- iOS dan Android
- Bahasa
- 22
- Rating usia
- 4+
- Versi
- 81.3.0
- Memerlukan
- iOS 15.1 atau lebih baru
- App Store
- 5.0 ★ (5)
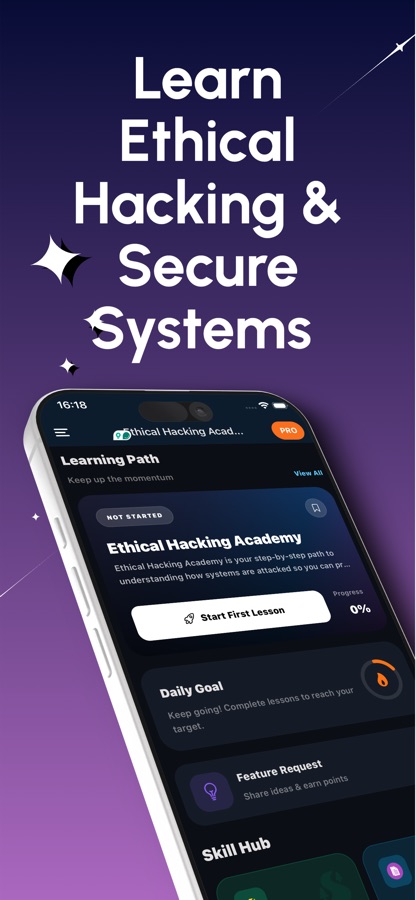
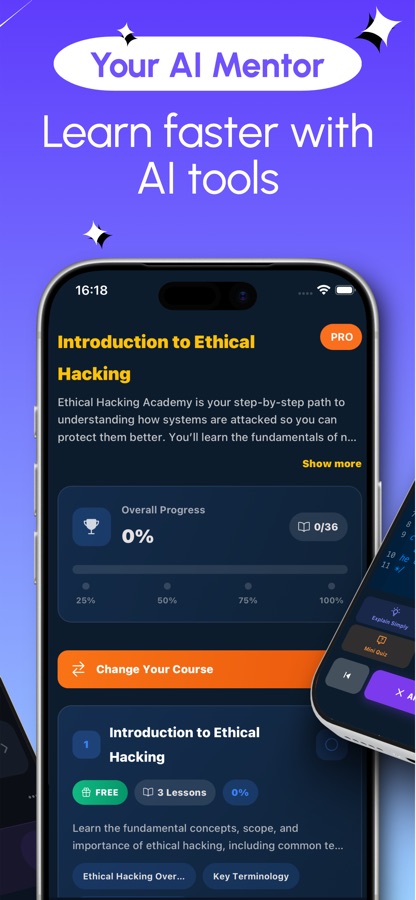
Pelajari serangannya agar Anda dapat menulis pertahanannya.
Setiap lab dijalankan pada target simulasi dalam sandbox, sehingga Anda dapat mengetikkan perintah, membaca output, dan melakukan kesalahan tanpa mempertaruhkan sistem nyata. Keterampilannya bersifat ofensif, tetapi tujuannya adalah melindungi, mengaudit, dan melaporkan, dan Anda hanya menguji sistem yang Anda miliki atau yang pengujiannya telah diizinkan secara tertulis.
Apa itu
Belajar Hacking Etis adalah kursus penetration testing seluler untuk iOS dan Android dengan 30+ kursus dan 110+ pelajaran yang mengikuti tahapan security assessment sungguhan. Materinya mencakup Kali Linux, Nmap, Metasploit, Burp Suite, password cracking, serangan aplikasi web, eskalasi hak akses, Active Directory, pentesting nirkabel dan cloud, bug bounty hunting, serta penulisan laporan. Setiap topik dilengkapi praktik pada target simulasi. Tidak diperlukan pengalaman hacking sebelumnya.
Kali Linux, Metasploit, Burp Suite, dan nama tool lainnya yang disebutkan adalah milik pemiliknya masing-masing. Aplikasi ini tidak berafiliasi dengan atau didukung oleh mereka..
Di dalam aplikasi
Tampilannya
Kursusnya
Materi yang dicakup kursus ethical hacking
Kursus Belajar Hacking Etis di situs ini memiliki 31 kursus; berikut kursus-kursus yang menjadi inti pembelajaran tahap pertama.
Menyiapkan Lab Hacking dan Linux untuk Hacker
Dasar-dasar virtualisasi, instalasi Kali Linux, sistem file Linux, dan perintah-perintah penting yang akan Anda gunakan di setiap kursus berikutnya.
Dasar-Dasar Networking, Cryptography, dan Windows Internals
Cara data berpindah dan protokol mana yang penting, perbedaan antara encoding dan encryption, hashing, serta arsitektur dan registry Windows.
Footprinting, Scanning, dan Pendalaman Nmap
Mengumpulkan informasi tentang target, lalu menemukan host, melakukan port scanning, dan melakukan enumeration terhadap layanan yang ditemukan.
Metasploit, Burp Suite, dan Password Cracking
Arsitektur framework Metasploit dan alur kerja exploit, melakukan proxying dan replaying permintaan web di Burp Suite, serta wordlist, rules, dan Hashcat.
Privilege Escalation dan Serangan Active Directory
Enumeration, penyalahgunaan SUID dan sudo di Linux, kesalahan konfigurasi layanan di Windows, serta dasar-dasar Active Directory melalui Kerberoasting.
Pentesting Web, Wireless, Mobile, dan Cloud
Hacking aplikasi web, pengujian jaringan wireless, analisis aplikasi Android, serta attack surface cloud, termasuk kesalahan konfigurasi IAM.
Bug Bounty Hunting serta Penetration Testing & Reporting
Memilih target dan menjalankan recon dalam skala besar, lalu menggabungkan semua keterampilan dalam pengujian terstruktur dan laporan yang dapat ditindaklanjuti oleh klien.
Cara kerjanya
Cara kerja sesi belajar
Aplikasi ini memisahkan pembelajaran dari praktik, sehingga setiap topik terdiri dari pelajaran singkat yang langsung diikuti sesuatu untuk dijalankan, diprediksi, atau diperbaiki.
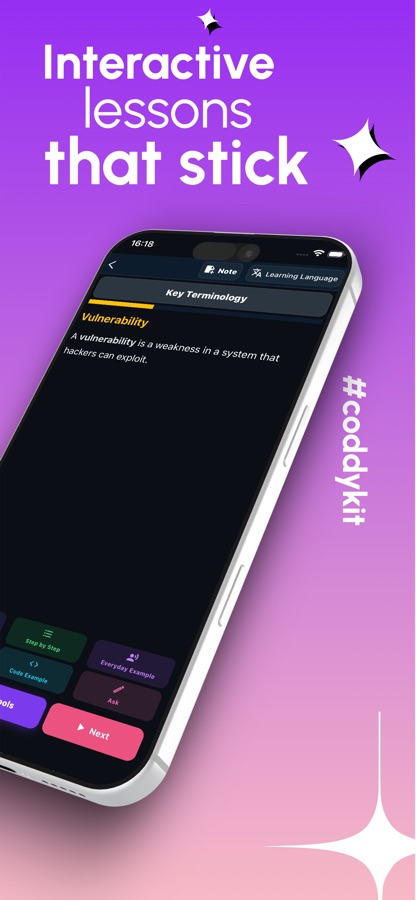
Pelajari metodenya melalui pelajaran singkat
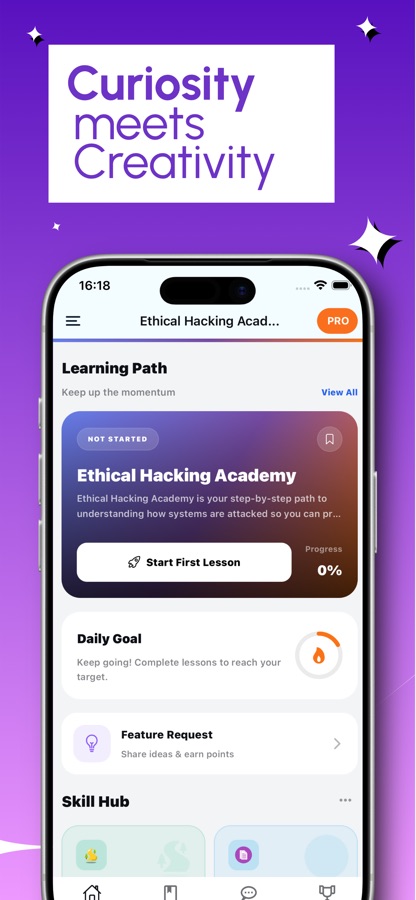
Pilih kursus dari jalur pembelajaran, lalu baca pelajaran yang ditulis dengan bahasa sederhana, dengan mentor AI yang siap menjelaskan tool, teknik, atau pesan error apa pun yang belum Anda pahami.
Berlatih pada target simulasi
Dalam lab pentest, Anda menjalankan misi terpandu langkah demi langkah: mengetikkan perintah, membaca output, dan berusaha mencapai tujuan, dengan petunjuk saat Anda mengalami kebuntuan. Latihan perintah memeriksa apakah flag yang Anda gunakan benar-benar dapat berfungsi.
Tinjau, berkompetisi, dan dapatkan sertifikasi
Kuis, kartu tinjauan, cheat sheet, dan buku perintah membantu menjaga materi sebelumnya tetap segar. Arena langsung dan pertandingan head-to-head menambahkan unsur kompetisi, sementara ujian berpenilaian menerbitkan sertifikat dengan kode verifikasi.
Apa saja isinya
Yang tersedia di aplikasi
30+
Kursus, 110+ pelajaran
Mulai dari menyiapkan lab yang aman dengan Kali Linux dan Linux for hackers, lalu networking, cryptography, dan Windows internals, hingga serangan Active Directory, pentesting seluler dan cloud, serta dasar-dasar buffer overflow.
Lab
Lab pentest pada target simulasi
Misi terpandu tempat Anda mengetikkan perintah dan membaca output sendiri, ditambah latihan perintah untuk nmap, gobuster, sqlmap, hydra, dan john yang menguji apakah flag Anda benar-benar dapat digunakan.
AI
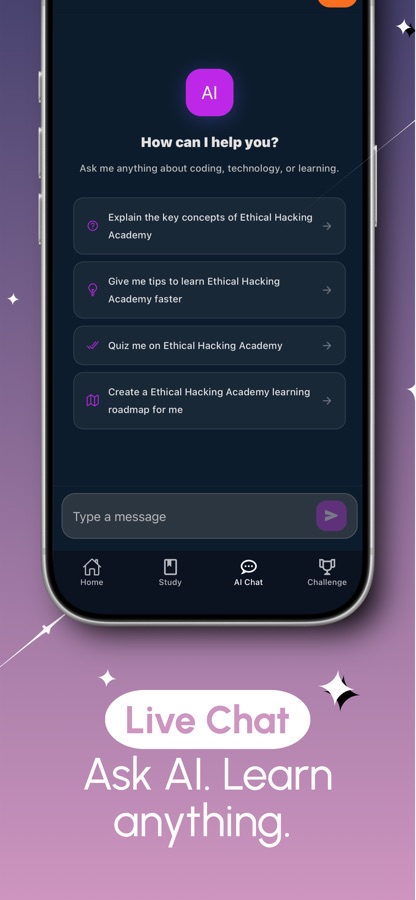
Mentor AI
Tanyakan tool, teknik, atau error apa pun dan dapatkan penjelasan yang jelas. Mentor ini merupakan bagian dari Pro.
Kotak peralatan
Flag Lab dan Hash & Encoding Lab
Aktifkan dan nonaktifkan flag sebuah tool untuk melihat fungsi masing-masing, identifikasi hash, uraikan lapisan encoding, dan pilih strategi wordlist.
Arena
Arena langsung dan head-to-head
Babak global berlangsung tiga kali sehari, dan Anda dapat menghadapi peserta lain dalam pertandingan head-to-head.
Ujian
Ujian berpenilaian dan sertifikat
Ujian akhir menerbitkan sertifikat penyelesaian dengan kode verifikasi yang dapat diperiksa oleh siapa saja. Sertifikat ini berasal dari aplikasi ini, bukan sertifikasi pihak ketiga.
Latar belakang
Apa itu penetration test, dan apa yang terjadi di setiap tahapnya?
Penetration test adalah upaya yang telah diotorisasi dan memiliki ruang lingkup tertentu untuk membobol sistem, agar pemiliknya dapat memperbaiki kelemahan sebelum ditemukan oleh penyerang sungguhan. Proses ini dijalankan dalam urutan tertentu sehingga hasilnya berupa laporan yang dapat ditindaklanjuti, bukan sekadar kumpulan trik. Mempelajari urutan tersebut terlebih dahulu adalah hal yang membedakan praktisi keamanan dari orang yang hanya mengumpulkan tool.
Rekonesanspelajari target terlebih dahulu
Penguji mengumpulkan informasi yang tersedia untuk publik tentang target: domain, staf, teknologi, dan layanan yang terekspos. Open-source intelligence (OSINT) dan footprinting dilakukan di sini, sebelum ada paket yang dikirim dan berpotensi memicu alarm.
Pemindaian dan enumerasitemukan pintu yang terbuka
Tool seperti Nmap memetakan host mana yang aktif, port mana yang merespons, dan versi layanan apa yang sedang berjalan. Enumerasi kemudian meminta detail lebih lanjut dari setiap layanan, karena banner versi lama sering kali menjadi petunjuk nyata pertama.
Eksploitasi dan eskalasi hak aksesbuktikan bahwa kelemahannya nyata
Kerentanan yang telah dikonfirmasi digunakan untuk mendapatkan foothold, biasanya sebagai pengguna dengan hak akses rendah. Eskalasi kemudian mencari kesalahan konfigurasi, seperti aturan sudo yang lemah atau jalur layanan tanpa tanda kutip, yang dapat mengubah foothold tersebut menjadi akses administrator.
Pelaporanbagian yang dibayar klien
Setiap temuan ditulis beserta bukti, tingkat keparahan, dan perbaikan konkret. Pengujian yang brilian secara teknis tidak akan mengubah apa pun jika laporannya samar, sehingga pelaporan diajarkan sebagai keterampilan tersendiri.
Kesesuaian
Untuk siapa — dan bukan untuk siapa
Cocok untuk Anda jika Anda
- Pemula yang tertarik pada keamanan siber tetapi tidak tahu harus mulai dari mana
- Bekerja di bidang IT atau networking dan ingin memiliki keterampilan pentesting untuk resume
- Bersiap menghadapi CTF, program bug bounty, atau ujian keamanan tingkat pemula
- Developer yang ingin melihat bagaimana attacker membobol kode yang Anda tulis
- Belajar paling efektif dengan mengetikkan perintah di lab yang aman, bukan menonton video
Bukan alat yang tepat untuk Anda jika Anda
- Ingin menyerang sistem yang bukan milik Anda, karena kursus ini hanya mengajarkan pengujian yang berizin
- Mengharapkan sertifikasi dari pihak ketiga, karena sertifikatnya adalah sertifikat penyelesaian dari aplikasi
- Ingin semuanya gratis, karena kursus pertama dan lab pertama gratis, sementara Pro membuka akses ke sisanya
- Membutuhkan lab desktop lengkap dengan virtual machine sungguhan, yang berarti Anda tetap memerlukan laptop
Pertanyaan
Pertanyaan yang sering diajukan
Apa aplikasi terbaik untuk kursus hacking di ponsel?
Carilah aplikasi yang mengikuti penetration test sungguhan, dari recon hingga reporting, dan membuat Anda berlatih, bukan hanya membaca. Belajar Hacking Etis memiliki 30+ kursus dan 110+ pelajaran yang mengikuti urutan tersebut, ditambah lab pentest pada target simulasi, latihan perintah, dan ujian yang dinilai. Anda dapat memulainya secara gratis di iOS dan Android.
Apakah mempelajari ethical hacking legal?
Mempelajari teknik-tekniknya legal. Namun, menggunakannya pada sistem yang bukan milik Anda atau tanpa izin tertulis adalah ilegal. Belajar Hacking Etis menjalankan setiap lab pada target simulasi yang terisolasi dalam sandbox dan menyatakan dengan jelas bahwa Anda hanya boleh menguji sistem yang Anda miliki atau yang penggunaannya telah diizinkan.
Apakah saya perlu memahami Linux atau networking sebelum mulai?
Anda tidak memerlukan pengalaman hacking sebelumnya. Belajar Hacking Etis dimulai dengan pengertian ethical hacking, aturan hukum yang berlaku, dan cara menyiapkan lab aman dengan Kali Linux, lalu mengajarkan Linux untuk hacker dan dasar-dasar networking sebelum masuk ke scanning dan exploitation.
Tools apa saja yang diajarkan dalam kursus ini?
Belajar Hacking Etis mencakup Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat, dan John the Ripper, dengan latihan perintah untuk nmap, gobuster, sqlmap, hydra, dan john. Tujuannya adalah memahami tool mana yang menjawab pertanyaan tertentu pada setiap tahap pengujian.
Bagaimana cara kerja lab pentest di ponsel?
Setiap lab pentest adalah misi terpandu terhadap target simulasi. Anda mengetikkan perintah, membaca output, dan menyelesaikan tujuan langkah demi langkah, dengan petunjuk saat mengalami kebuntuan. Fitur Findings kemudian mengubah temuan Anda menjadi kartu finding, seperti dalam laporan pentest.
Apakah Belajar Hacking Etis mempersiapkan saya untuk bug bounty hunting?
Kursus ini memberikan dasar yang Anda perlukan. Kursus khusus Bug Bounty Hunting membahas cara memilih target, melakukan recon dalam skala besar, dan menemukan bug umum, sementara kursus web membahas SQL injection dan XSS. Setiap program nyata memiliki aturan dan cakupannya sendiri, jadi bacalah terlebih dahulu sebelum melakukan pengujian apa pun.
Apakah Belajar Hacking Etis gratis?
Aplikasi ini gratis untuk diunduh. Kursus pertama sepenuhnya gratis dan lab pertama dalam katalog dapat diakses secara terbuka. Pro membuka semua kursus dan lab, mentor AI, ujian sertifikasi, serta menghapus iklan banner.
Apakah sertifikatnya merupakan sertifikasi keamanan yang diakui?
Tidak. Lulus ujian yang dinilai akan memberi Anda sertifikat penyelesaian dari aplikasi, lengkap dengan kode verifikasi yang dapat diperiksa siapa pun. Sertifikat ini menjadi bukti pekerjaan yang telah Anda lakukan dan berguna sebagai pelengkap proyek, tetapi bukan sertifikasi dari pihak ketiga.
Bisakah saya berlatih melawan peserta lain?
Ya. Arena live mengadakan putaran di seluruh dunia tiga kali sehari, dan pertandingan head-to-head mempertemukan Anda dengan peserta lain. Kuis, kartu ulasan, pertanyaan wawancara, cheat sheet, dan glosarium tersedia untuk belajar mandiri.
Bahasa dan platform apa saja yang didukung?
Belajar Hacking Etis tersedia di iOS dan Android serta dalam 22 bahasa. Aplikasi ini memiliki rating 4+ di App Store dan memerlukan iOS 15.1 atau versi lebih baru pada iPhone.
Mulai
Mulai lab pertama Anda hari ini
Gratis untuk memulai di iOS dan Android, dalam 22 bahasa.
Lainnya dari CoddyKit
Tersedia di iOS dan Android.