
Belajar Ethical Hacking
Belajar Ethical Hacking — Kursus penggodaman ujian penembusan dengan makmal praktikal
Belajar Ethical Hacking ialah kursus penggodaman yang boleh dimulakan secara percuma untuk iPhone dan Android, mengikut urutan ujian penembusan sebenar: tinjauan, pengimbasan, eksploitasi, peningkatan keistimewaan dan pelaporan. Pelajaran ringkas mengajar kaedahnya, makmal pentest pada sasaran simulasi membolehkan anda mempraktikkannya, dan peperiksaan berpenilaian diakhiri dengan sijil tamat kursus.
- Harga
- Percuma, naik taraf Pro
- Platform
- iOS dan Android
- Bahasa
- 22
- Penarafan umur
- 4+
- Versi
- 81.3.0
- Memerlukan
- iOS 15.1 atau lebih baharu
- App Store
- 5.0 ★ (5)
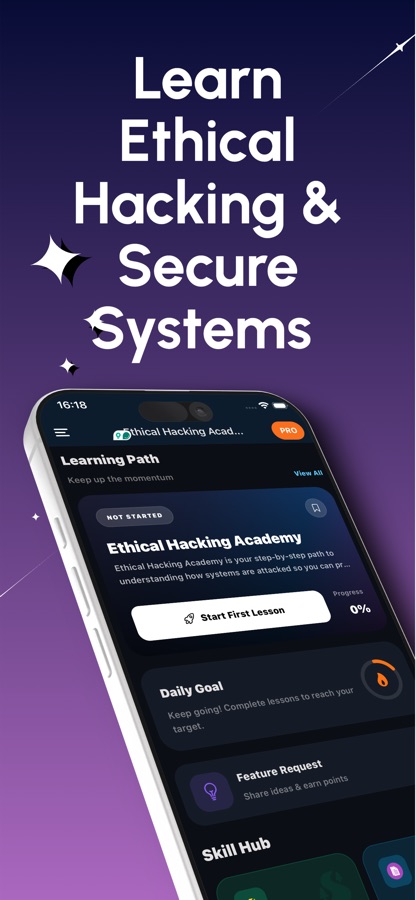
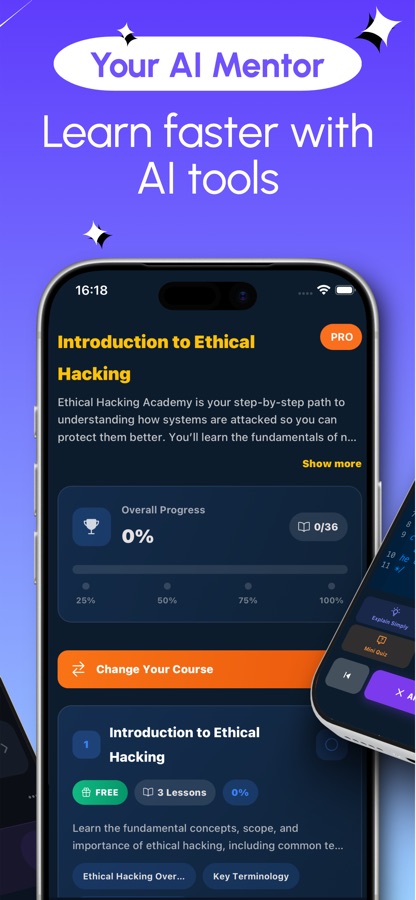
Pelajari serangan supaya anda boleh menulis pertahanan.
Setiap makmal dijalankan terhadap sasaran simulasi dalam persekitaran terasing, jadi anda boleh menaip arahan, membaca output dan melakukan kesilapan tanpa mempertaruhkan apa-apa yang sebenar. Kemahirannya bersifat ofensif, tetapi tujuannya adalah untuk mempertahankan, mengaudit dan melaporkan, dan anda hanya menguji sistem yang anda miliki atau yang anda telah mendapat kebenaran bertulis untuk mengujinya.
Apakah aplikasi ini
Belajar Ethical Hacking ialah kursus ujian penembusan mudah alih untuk iOS dan Android dengan 30+ kursus dan 110+ pelajaran yang mengikuti fasa penilaian keselamatan sebenar. Kursus ini merangkumi Kali Linux, Nmap, Metasploit, Burp Suite, pemecahan kata laluan, serangan aplikasi web, peningkatan keistimewaan, Active Directory, pentest tanpa wayar dan awan, pemburuan bug bounty serta penulisan laporan, dan setiap topik disertakan latihan pada sasaran simulasi. Tiada pengalaman penggodaman terdahulu diperlukan.
Kali Linux, Metasploit, Burp Suite dan nama alat lain yang disebut adalah milik pemilik masing-masing. Aplikasi ini tidak mempunyai hubungan dengan atau sokongan daripada mereka..
Dalam aplikasi
Rupa aplikasi ini
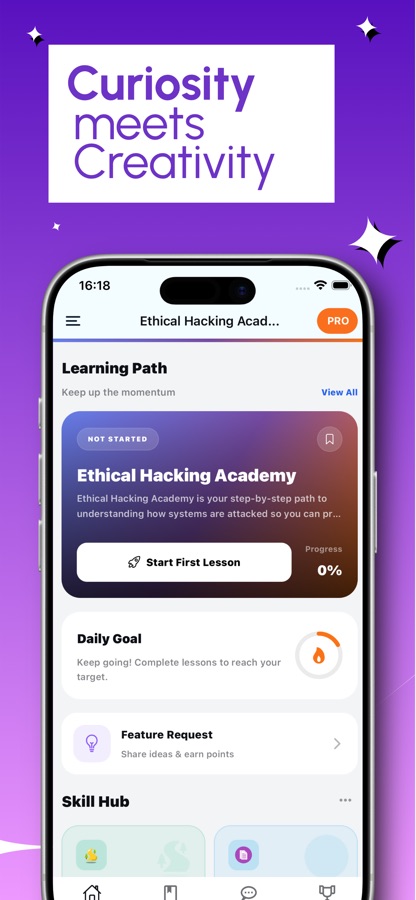
Kursus
Perkara yang diliputi kursus ethical hacking
Kursus Belajar Ethical Hacking di laman ini mempunyai 31 kursus; inilah kursus yang membentuk asas untuk pembelajaran kali pertama.
Menyediakan Makmal Hacking dan Linux untuk Hacker
Asas virtualisasi, pemasangan Kali Linux, sistem fail Linux dan perintah penting yang akan anda gunakan dalam setiap kursus seterusnya.
Asas Rangkaian, Kriptografi dan Dalaman Windows
Cara data bergerak dan protokol yang penting, perbezaan antara pengekodan dan penyulitan, hashing, serta seni bina dan registry Windows.
Footprinting, Scanning dan Nmap Secara Mendalam
Mengumpulkan risikan tentang sasaran, kemudian penemuan hos, teknik port scanning dan enumeration perkhidmatan yang anda temui.
Metasploit, Burp Suite dan Password Cracking
Seni bina rangka kerja Metasploit dan aliran kerja exploit, penggunaan proksi dan pengulangan permintaan web dalam Burp Suite, serta wordlist, peraturan dan Hashcat.
Privilege Escalation dan Serangan Active Directory
Enumeration, penyalahgunaan SUID dan sudo dalam Linux, salah konfigurasi perkhidmatan dalam Windows, serta asas Active Directory melalui Kerberoasting.
Pentesting Web, Wireless, Mobile dan Cloud
Hacking aplikasi web, pengujian rangkaian wireless, analisis aplikasi Android dan permukaan serangan cloud termasuk salah konfigurasi IAM.
Bug Bounty Hunting dan Penetration Testing & Reporting
Memilih sasaran dan menjalankan recon pada skala besar, kemudian menggabungkan kemahiran tersebut dalam ujian berstruktur dan laporan yang boleh diambil tindakan oleh pelanggan.
Cara ia berfungsi
Cara sesi pembelajaran berfungsi
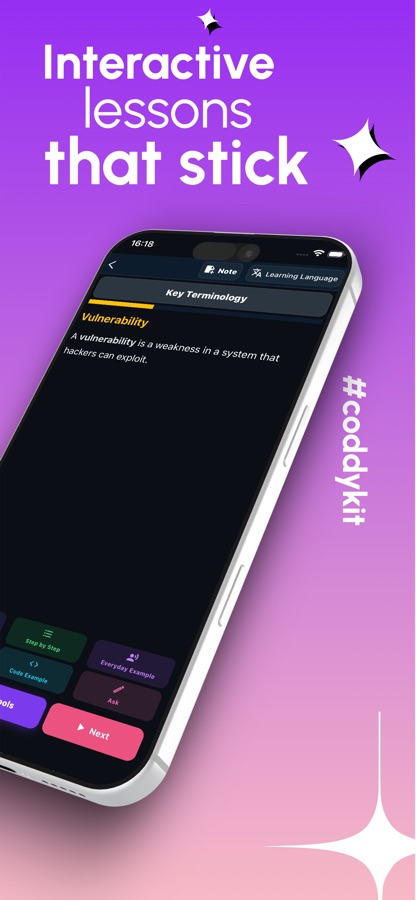
Aplikasi ini memisahkan pembelajaran daripada amali, jadi setiap topik ialah pelajaran ringkas yang terus diikuti sesuatu untuk dijalankan, diramal atau dibaiki.
Pelajari kaedah melalui pelajaran ringkas
Pilih kursus daripada laluan pembelajaran dan baca pelajaran yang ditulis dalam bahasa mudah, dengan mentor AI yang sedia menerangkan sebarang alat, teknik atau mesej ralat yang anda tidak fahami.
Berlatih pada sasaran simulasi
Dalam makmal pentest, anda menjalankan misi berpandukan langkah demi langkah: taip arahan, baca output dan berusaha mencapai objektif, dengan petunjuk apabila anda buntu. Latihan arahan menyemak sama ada flag anda benar-benar boleh berfungsi.
Ulang kaji, bersaing dan dapatkan sijil
Kuiz, kad ulang kaji, helaian rujukan pantas dan buku arahan membantu mengekalkan kesegaran pengetahuan terdahulu. Arena langsung dan perlawanan satu lawan satu menambah elemen persaingan, manakala peperiksaan berpenilaian mengeluarkan sijil dengan kod pengesahan.
Kandungan
Kandungan dalam aplikasi
30+
Kursus, 110+ pelajaran
Daripada menyediakan makmal selamat dengan Kali Linux dan Linux untuk penggodam, melalui rangkaian, kriptografi dan dalaman Windows, hinggalah kepada serangan Active Directory, pentest mudah alih dan awan serta asas limpahan penimbal.
Makmal
Makmal pentest pada sasaran simulasi
Misi berpandukan langkah demi langkah yang membolehkan anda menaip arahan dan membaca output sendiri, serta latihan arahan untuk nmap, gobuster, sqlmap, hydra dan john yang menguji sama ada flag anda benar-benar berfungsi.
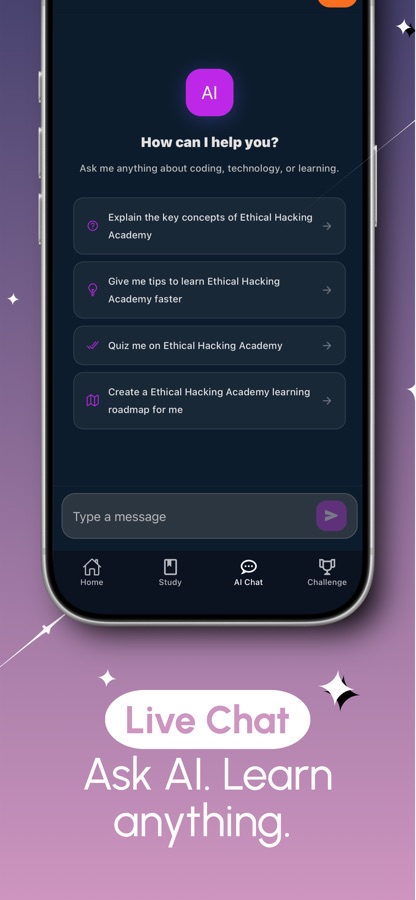
AI
Mentor AI
Tanya tentang sebarang alat, teknik atau ralat dan dapatkan penjelasan yang jelas. Mentor ini adalah sebahagian daripada Pro.
Kotak alat
Makmal Flag dan Makmal Hash & Encoding
Hidupkan dan matikan flag sesuatu alat untuk melihat fungsi setiap satunya, kenal pasti hash, nyahkupas lapisan encoding dan pilih strategi senarai perkataan.
Arena
Arena langsung dan perlawanan satu lawan satu
Pusingan seluruh dunia berlangsung tiga kali sehari, dan anda boleh berhadapan dengan pelajar lain dalam perlawanan satu lawan satu.
Peperiksaan
Peperiksaan berpenilaian dan sijil
Peperiksaan akhir mengeluarkan sijil tamat kursus dengan kod pengesahan yang boleh disemak oleh sesiapa sahaja. Ini ialah sijil daripada aplikasi ini, bukan pensijilan pihak ketiga.
Latar belakang
Apakah ujian penembusan, dan apakah yang berlaku dalam setiap fasa?
Ujian penembusan ialah percubaan yang dibenarkan dan mempunyai skop tertentu untuk menceroboh sistem supaya pemiliknya boleh membaiki kelemahan sebelum penyerang sebenar menemuinya. Ujian ini dijalankan mengikut urutan tetap supaya hasilnya menjadi laporan yang boleh diambil tindakan, bukannya sekadar himpunan helah. Mempelajari urutan itu terlebih dahulu ialah perkara yang membezakan pengamal keselamatan daripada seseorang yang hanya mengumpulkan alat.
Tinjauanpelajari sasaran terlebih dahulu
Penguji mengumpulkan perkara yang diketahui umum tentang sasaran: domain, kakitangan, teknologi dan perkhidmatan yang terdedah. Risikan sumber terbuka (OSINT) dan pemetaan jejak berlaku di sini, sebelum sebarang paket dihantar yang mungkin mencetuskan amaran.
Pengimbasan dan enumerasicari pintu yang terbuka
Alat seperti Nmap memetakan hos yang aktif, port yang memberikan respons dan versi perkhidmatan yang sedang berjalan. Enumerasi kemudian meminta setiap perkhidmatan memberikan lebih banyak maklumat, kerana sepanduk versi lama sering menjadi petunjuk sebenar yang pertama.
Eksploitasi dan peningkatan keistimewaanbuktikan kelemahan itu benar-benar wujud
Kerentanan yang disahkan digunakan untuk mendapatkan pijakan, biasanya sebagai pengguna dengan keistimewaan rendah. Peningkatan keistimewaan kemudian mencari salah konfigurasi, seperti peraturan sudo yang lemah atau laluan perkhidmatan tanpa tanda petikan, yang boleh mengubah pijakan itu menjadi akses pentadbir.
Pelaporanbahagian yang dibayar oleh klien
Setiap penemuan ditulis bersama bukti, penarafan keterukan dan pembaikan yang khusus. Ujian yang hebat dari segi teknikal tetapi mempunyai laporan yang kabur tidak mengubah apa-apa, sebab itulah pelaporan diajar sebagai kemahiran tersendiri.
Sesuai
Untuk siapa — dan bukan untuk siapa
Sesuai untuk anda jika anda
- Seorang pemula yang berminat dengan keselamatan siber tetapi tidak tahu hendak bermula dari mana
- Bekerja dalam IT atau rangkaian dan mahukan kemahiran pentesting untuk resume anda
- Sedang membuat persediaan untuk CTF, program bug bounty atau peperiksaan keselamatan peringkat permulaan
- Seorang developer yang mahu melihat cara penyerang memecahkan kod yang anda tulis
- Belajar dengan lebih baik melalui menaip perintah dalam makmal yang selamat berbanding menonton video
Bukan alat yang sesuai jika anda
- Mahu menyerang sistem yang bukan milik anda, sedangkan kursus ini hanya mengajar pengujian yang dibenarkan
- Mengharapkan pensijilan pihak ketiga, sedangkan sijil ini ialah sijil tamat kursus daripada aplikasi
- Mahukan semuanya percuma, sedangkan kursus pertama dan makmal pertama adalah percuma dan Pro membuka akses kepada yang selebihnya
- Memerlukan makmal desktop penuh dengan mesin maya sebenar, yang masih bermakna anda memerlukan komputer riba
Soalan
Soalan lazim
Apakah aplikasi terbaik untuk kursus hacking pada telefon?
Cari aplikasi yang mengikuti ujian penembusan sebenar daripada recon hingga reporting dan membuatkan anda berlatih, bukan sekadar membaca. Belajar Ethical Hacking mempunyai 30+ kursus dan 110+ pelajaran yang mengikut urutan tersebut, serta makmal pentest pada sasaran simulasi, latihan perintah dan peperiksaan berperingkat. Ia percuma untuk bermula pada iOS dan Android.
Adakah mempelajari ethical hacking sah di sisi undang-undang?
Mempelajari teknik-teknik ini adalah sah. Menggunakannya pada sistem yang bukan milik anda, atau tanpa kebenaran bertulis, adalah tidak sah. Belajar Ethical Hacking menjalankan setiap makmal pada sasaran simulasi dalam sandbox dan menyatakan dengan jelas bahawa anda hanya patut menguji sistem yang anda miliki atau yang anda diberi kebenaran untuk uji.
Adakah saya perlu mengetahui Linux atau rangkaian sebelum bermula?
Anda tidak memerlukan pengalaman hacking terdahulu. Belajar Ethical Hacking bermula dengan maksud ethical hacking, peraturan asas undang-undang dan penyediaan makmal selamat dengan Kali Linux, kemudian mengajar Linux untuk hacker dan asas rangkaian sebelum scanning dan exploitation.
Apakah alat yang diajar dalam kursus ini?
Belajar Ethical Hacking merangkumi Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat dan John the Ripper, dengan latihan perintah untuk nmap, gobuster, sqlmap, hydra dan john. Tujuannya adalah untuk mengetahui alat yang menjawab soalan tertentu pada setiap peringkat ujian.
Bagaimanakah makmal pentest berfungsi pada telefon?
Setiap makmal pentest ialah misi berpandu terhadap sasaran simulasi. Anda menaip perintah, membaca output dan menyelesaikan objektif langkah demi langkah, dengan petunjuk apabila anda buntu. Ciri Findings kemudiannya menukar perkara yang anda temui menjadi kad finding, seperti dalam laporan pentest.
Adakah Belajar Ethical Hacking menyediakan saya untuk bug bounty hunting?
Ia memberikan asas yang anda perlukan. Kursus khusus Bug Bounty Hunting merangkumi pemilihan sasaran, recon pada skala besar dan pencarian pepijat biasa, manakala kursus web merangkumi SQL injection dan XSS. Program sebenar mempunyai peraturan dan skop tersendiri, jadi baca peraturan tersebut sebelum menguji apa-apa.
Adakah Belajar Ethical Hacking percuma?
Ia percuma untuk dimuat turun. Kursus pertama percuma sepenuhnya dan makmal pertama dalam katalog terbuka untuk digunakan. Pro membuka akses kepada setiap kursus dan makmal, mentor AI serta peperiksaan pensijilan, dan membuang iklan banner.
Adakah sijil ini pensijilan keselamatan yang diiktiraf?
Tidak. Lulus peperiksaan berperingkat akan memberikan anda sijil tamat kursus daripada aplikasi, dengan kod pengesahan yang boleh disemak oleh sesiapa sahaja. Ia menjadi bukti kerja yang anda lakukan dan berguna bersama projek, tetapi bukan pensijilan pihak ketiga.
Bolehkah saya berlatih menentang pelajar lain?
Ya. Arena langsung mengadakan pusingan seluruh dunia tiga kali sehari, dan perlawanan satu lawan satu menemukan anda dengan pelajar lain. Kuiz, kad ulang kaji, soalan temu duga, helaian cheat dan glosari tersedia untuk ulang kaji kendiri.
Apakah bahasa dan platform yang disokong?
Belajar Ethical Hacking berjalan pada iOS dan Android serta tersedia dalam 22 bahasa. Aplikasi ini mendapat penarafan 4+ di App Store dan memerlukan iOS 15.1 atau lebih baharu pada iPhone.
Mulakan
Jalankan makmal pertama anda hari ini
Percuma untuk bermula di iOS dan Android, dalam 22 bahasa.
Lagi daripada CoddyKit
Tersedia di iOS dan Android.