
Lær etisk hacking
Lær etisk hacking — Et kurs i hacking og penetrasjonstesting med praktiske laboratorieøvelser
Lær etisk hacking er et hackerkurs for iPhone og Android som er gratis å komme i gang med, og som følger rekkefølgen i en ekte penetrasjonstest: rekognosering, skanning, utnyttelse, rettighetseskalering og rapportering. Korte leksjoner lærer deg metoden, pentest-laboratorier på simulerte mål lar deg bruke den i praksis, og en vurdert eksamen avsluttes med et fullføringssertifikat.
- Pris
- Gratis, Pro-oppgradering
- Plattformer
- iOS og Android
- Språk
- 22
- Aldersgrense
- 4+
- Versjon
- 81.3.0
- Krever
- iOS 15.1 eller nyere
- App Store
- 5.0 ★ (5)
Lær deg angrepet, så du kan skrive forsvaret.
Hvert laboratorium kjøres mot et simulert mål i en sandkasse, slik at du kan skrive inn kommandoene, lese resultatet og gjøre feil uten at noe ekte står på spill. Ferdighetene er offensive, formålet er å forsvare, revidere og rapportere, og du tester aldri andre systemer enn dem du eier eller har skriftlig tillatelse til å teste.
Hva det er
Lær etisk hacking er et mobilt kurs i penetrasjonstesting for iOS og Android, med 30+ kurs og 110+ leksjoner som følger fasene i en ekte sikkerhetsvurdering. Det dekker Kali Linux, Nmap, Metasploit, Burp Suite, knekking av passord, angrep på webapplikasjoner, rettighetseskalering, Active Directory, pentesting av trådløse nettverk og skytjenester, bug bounty-jakt og rapportskriving. Hvert tema kombineres med øving på simulerte mål. Du trenger ingen tidligere erfaring med hacking.
Kali Linux, Metasploit, Burp Suite og de andre verktøynavnene som er nevnt, tilhører sine respektive eiere. Denne appen er ikke tilknyttet eller godkjent av dem..
Inne i appen
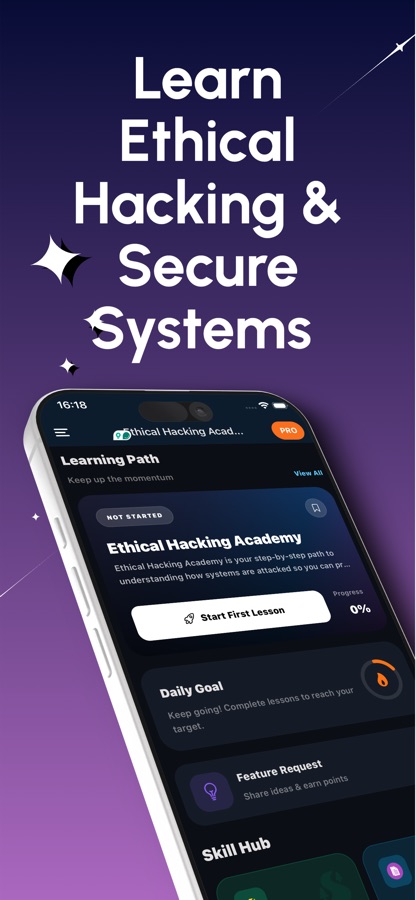
Slik ser den ut
Kurset
Dette dekker kurset i etisk hacking
Lær etisk hacking-kurset på nettstedet har 31 kurs. Dette er kursene som utgjør kjernen i en første gjennomgang.
Sette opp et hackinglaboratorium og Linux for Hackers
Grunnleggende virtualisering, installasjon av Kali Linux, Linux-filsystemet og de viktigste kommandoene du kommer til å bruke i alle senere kurs.
Grunnleggende nettverk, kryptografi og Windows Internals
Hvordan data overføres og hvilke protokoller som er viktige, forskjellen mellom koding og kryptering, hashing samt arkitekturen og registeret i Windows.
Kartlegging, skanning og et dypdykk i Nmap
Innhenting av informasjon om et mål, etterfulgt av oppdagelse av verter, teknikker for portskanning og opplisting av tjenestene du finner.
Metasploit, Burp Suite og passordknekking
Arkitekturen til Metasploit-rammeverket og arbeidsflyten for utnyttelse, bruk av proxy og avspilling av webforespørsler i Burp Suite samt ordlister, regler og Hashcat.
Privilegiumutvidelse og angrep på Active Directory
Opplisting, misbruk av SUID og sudo på Linux, feilkonfigurerte tjenester på Windows og grunnleggende Active Directory gjennom Kerberoasting.
Pentesting av web, trådløse nettverk, mobil og sky
Hacking av webapplikasjoner, testing av trådløse nettverk, analyse av Android-apper og angrepsflaten i skyen, inkludert feilkonfigureringer av IAM.
Bug Bounty-jakt og penetrasjonstesting og rapportering
Valg av mål og rekognosering i stor skala, før ferdighetene samles i en strukturert test og en rapport kunden kan handle på grunnlag av.
Slik fungerer det
Slik fungerer en studieøkt
Appen skiller mellom læring og praksis, slik at hvert tema består av en kort leksjon som umiddelbart etterfølges av noe du skal kjøre, forutsi eller rette.
Lær metoden i en kort leksjon
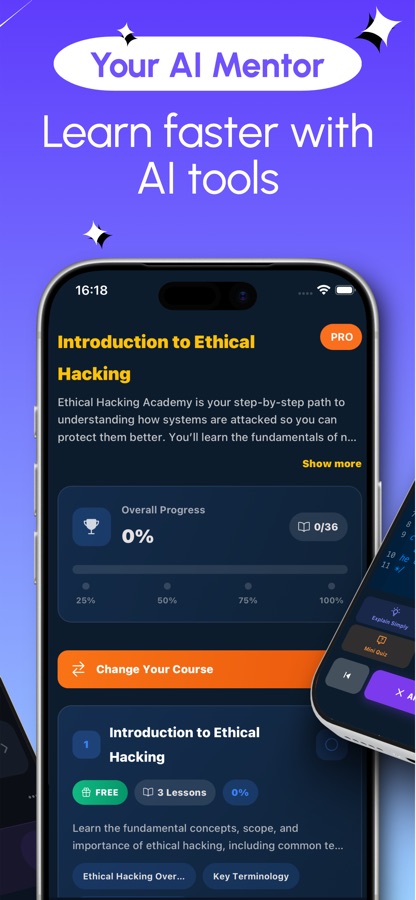
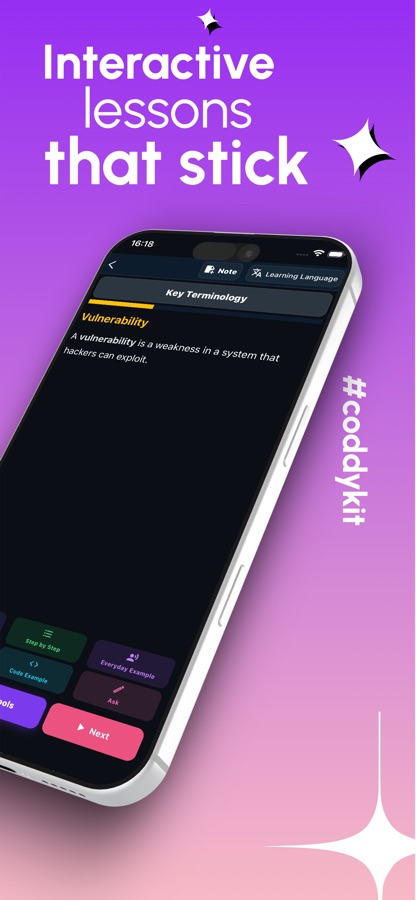
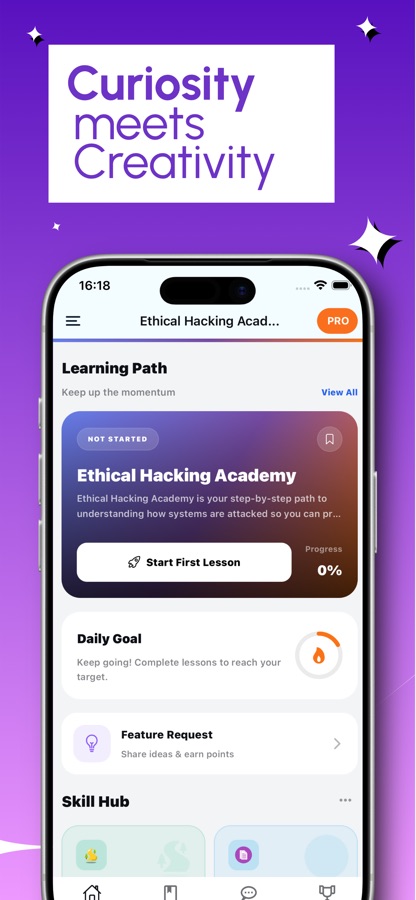
Velg et kurs fra læringsstien og les en leksjon skrevet i et lettfattelig språk, med en AI-mentor som er klar til å forklare ethvert verktøy, enhver teknikk eller enhver feilmelding du ikke forstår.
Øv på et simulert mål
I et pentest-laboratorium gjennomfører du et veiledet oppdrag trinn for trinn: skriv inn kommandoene, les resultatet og jobb deg mot målet, med hint når du står fast. Kommandoøvelser sjekker om flaggene dine faktisk ville fungert.
Repeter, konkurrer og få sertifikat
Quizer, repetisjonskort, jukseark og en kommandobok holder tidligere materiale friskt. Den aktive arenaen og dueller én mot én gir konkurranse, og den vurderte eksamen utsteder et sertifikat med en verifiseringskode.
Hva den inneholder
Dette følger med appen
30+
Kurs, 110+ leksjoner
Fra å sette opp et trygt laboratorium med Kali Linux og Linux for hackere, via nettverk, kryptografi og Windows-internals, til angrep på Active Directory, mobil- og sky-pentesting og grunnleggende buffer overflow.
Laboratorier
Pentest-laboratorier på simulerte mål
Veiledede oppdrag der du selv skriver inn kommandoene og leser resultatet, pluss kommandoøvelser for nmap, gobuster, sqlmap, hydra og john som tester om flaggene dine holder mål.
AI
AI-mentor
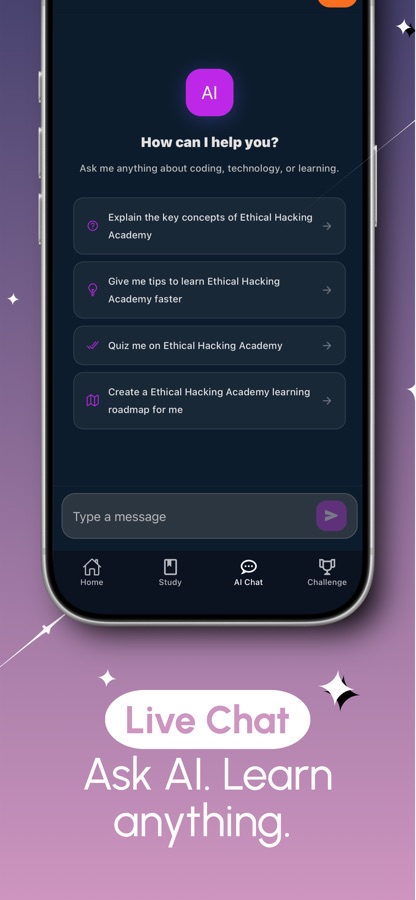
Spør om et hvilket som helst verktøy, en hvilken som helst teknikk eller en hvilken som helst feil, og få en tydelig forklaring. Mentoren er en del av Pro.
Verktøykasse
Flag Lab og Hash & Encoding Lab
Slå et verktøys flagg av og på for å se hva hvert av dem gjør, identifiser en hash, fjern lag med koding og velg en strategi for ordlister.
Arena
Aktiv arena og dueller én mot én
En verdensomspennende runde kjøres tre ganger om dagen, og du kan møte en annen elev i en duell én mot én.
Eksamen
Vurdert eksamen og sertifikat
Den avsluttende eksamenen utsteder et fullføringssertifikat med en verifiseringskode som alle kan kontrollere. Det er et sertifikat fra denne appen, ikke en sertifisering fra en tredjepart.
Bakgrunn
Hva er en penetrasjonstest, og hva skjer i hver fase?
En penetrasjonstest er et autorisert og avgrenset forsøk på å trenge inn i et system, slik at eieren kan utbedre svakhetene før en ekte angriper finner dem. Testen gjennomføres i en fast rekkefølge, slik at resultatet blir en rapport noen kan handle ut fra, i stedet for en samling triks. Det er nettopp det å lære denne rekkefølgen først som skiller en sikkerhetspraktiker fra noen som bare har samlet verktøy.
Rekognoseringlær deg målet først
Testeren samler inn det som er offentlig kjent om målet: domener, ansatte, teknologier og eksponerte tjenester. Open-source intelligence (OSINT) og kartlegging skjer her, før det sendes en eneste pakke som kan utløse en alarm.
Skanning og enumereringfinn de åpne dørene
Verktøy som Nmap kartlegger hvilke verter som er aktive, hvilke porter som svarer, og hvilke tjenesteversjoner som kjører. Deretter ber enumereringen hver tjeneste om mer informasjon, fordi et banner med en gammel versjon ofte er det første virkelige sporet.
Utnyttelse og rettighetseskaleringbevis at svakheten er reell
En bekreftet sårbarhet brukes til å skaffe fotfeste, vanligvis som en bruker med begrensede rettigheter. Deretter leter man etter feilkonfigureringer, som svake sudo-regler eller tjenestestier uten anførselstegn, som kan gjøre fotfestet om til administratortilgang.
Rapporteringdelen kundene betaler for
Hvert funn dokumenteres med bevis, en alvorlighetsgrad og et konkret tiltak. En teknisk fremragende test med en vag rapport endrer ingenting. Derfor læres rapportering som en egen ferdighet.
Passer
Hvem den er for – og ikke for
Passer godt for deg hvis du
- Er nybegynner og interessert i cybersikkerhet, men vet ikke hvor du skal begynne
- Jobber med IT eller nettverk og ønsker pentesting-ferdigheter på CV-en
- Forbereder deg til CTF-er, bug bounty-programmer eller sikkerhetseksamener på begynnernivå
- Er utvikler og vil se hvordan angripere bryter koden du skriver
- Lærer best ved å skrive kommandoer i et trygt laboratorium i stedet for å se på videoer
Ikke riktig verktøy for deg hvis du
- Vil angripe systemer du ikke eier, siden kurset bare lærer bort autorisert testing
- Forventer en tredjepartssertifisering, fordi sertifikatet er et fullføringssertifikat fra appen
- Vil at alt skal være gratis, siden det første kurset og de første laboratoriene er gratis, mens Pro låser opp resten
- Trenger et komplett skrivebordslaboratorium med ekte virtuelle maskiner, noe som fortsatt betyr en bærbar datamaskin
Spørsmål
Ofte stilte spørsmål
Hva er den beste appen for et hackingkurs på telefon?
Se etter en app som følger en ekte penetrasjonstest fra rekognosering til rapportering, og som lar deg øve – ikke bare lese. Lær etisk hacking har 30+ kurs og 110+ leksjoner som følger denne rekkefølgen, i tillegg til pentest-laboratorier med simulerte mål, kommandoøvelser og en gradert eksamen. Det er gratis å komme i gang på iOS og Android.
Er det lovlig å lære etisk hacking?
Det er lovlig å lære teknikkene. Det er ikke lovlig å bruke dem på systemer du ikke eier eller uten skriftlig tillatelse. Lær etisk hacking kjører alle laboratoriene mot et simulert mål i en sandkasse og sier tydelig at du bare skal teste systemer du eier eller har tillatelse til å teste.
Må jeg kunne Linux eller nettverk før jeg begynner?
Du trenger ingen tidligere erfaring med hacking. Lær etisk hacking begynner med hva etisk hacking er, de juridiske grunnreglene og oppsett av et trygt laboratorium med Kali Linux. Deretter lærer du Linux for hackere og grunnleggende nettverk før skanning og utnyttelse.
Hvilke verktøy lærer kurset bort?
Lær etisk hacking dekker Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat og John the Ripper, med kommandoøvelser for nmap, gobuster, sqlmap, hydra og john. Poenget er å vite hvilket verktøy som svarer på hvilket spørsmål i hver fase av en test.
Hvordan fungerer pentest-laboratoriene på en telefon?
Hvert pentest-laboratorium er et veiledet oppdrag mot et simulert mål. Du skriver inn kommandoene, leser resultatet og arbeider deg gjennom målet trinn for trinn, med hint når du står fast. En funnfunksjon gjør deretter det du fant, om til et funnkort – slik en pentest-rapport gjør.
Forbereder Lær etisk hacking meg på bug bounty-jakt?
Det gir deg grunnlaget. Et eget kurs i Bug Bounty Hunting dekker valg av mål, rekognosering i stor skala og å finne vanlige sårbarheter, mens webkursene dekker SQL-injeksjon og XSS. Ekte programmer har egne regler og avgrensninger, så du må lese dem før du tester noe.
Er Lær etisk hacking gratis?
Det er gratis å laste ned. Det første kurset er helt gratis, og de første laboratoriene i katalogen er åpne. Pro låser opp alle kurs og laboratorier, AI-mentoren og sertifiseringseksamen, og fjerner bannerannonser.
Er sertifikatet en anerkjent sikkerhetssertifisering?
Nei. Når du består den graderte eksamenen, får du et fullføringssertifikat fra appen med en verifiseringskode som alle kan kontrollere. Det dokumenterer arbeidet du har gjort og er nyttig sammen med prosjekter, men det er ikke en tredjepartssertifisering.
Kan jeg øve mot andre elever?
Ja. Den direktesendte arenaen arrangerer en verdensomspennende runde tre ganger om dagen, og en-mot-en-kamper setter deg opp mot en annen elev. Quizer, repetisjonskort, intervjuspørsmål, jukseark og en ordliste er tilgjengelige for individuell repetisjon.
Hvilke språk og plattformer støttes?
Lær etisk hacking fungerer på iOS og Android og er tilgjengelig på 22 språk. Den har aldersmerking 4+ på App Store og krever iOS 15.1 eller nyere på iPhone.
Kom i gang
Kjør din første lab i dag
Gratis å komme i gang på iOS og Android, på 22 språk.
Mer fra CoddyKit
Tilgjengelig på iOS og Android.