
Lær etisk hacking
Lær etisk hacking — Et kursus i penetrationstest og hacking med praktiske labs
Lær etisk hacking er et gratis hackingkursus til iPhone og Android, der følger rækkefølgen i en rigtig penetrationstest: rekognoscering, scanning, udnyttelse, rettighedseskalering og rapportering. Korte lektioner lærer dig metoden, pentest-labs på simulerede mål får dig til at bruge den, og en bedømt eksamen afsluttes med et gennemførelsesbevis.
- Pris
- Gratis, Pro-opgradering
- Platforme
- iOS og Android
- Sprog
- 22
- Aldersklassifikation
- 4+
- Version
- 81.3.0
- Kræver
- iOS 15.1 eller nyere
- App Store
- 5.0 ★ (5)
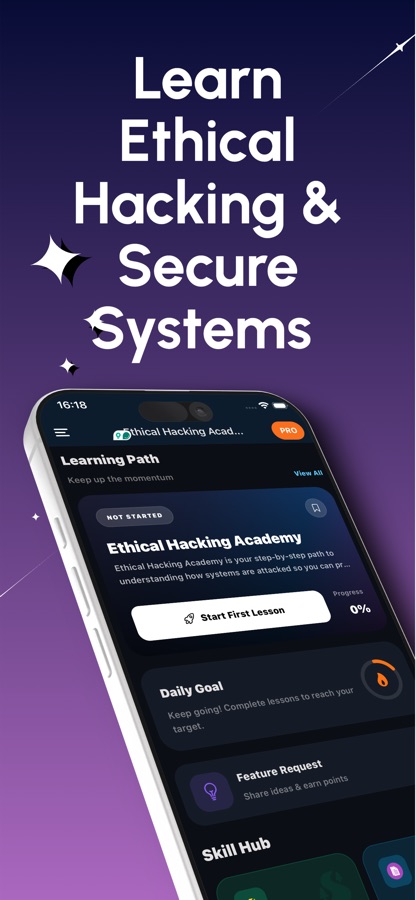
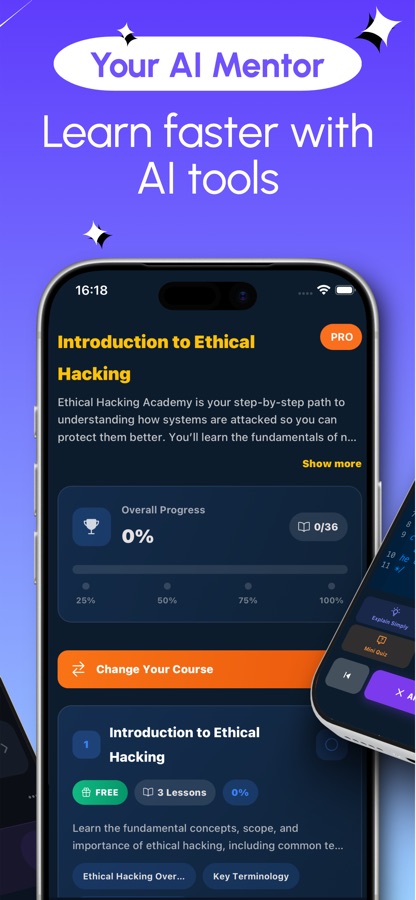
Lær angrebet, så du kan skrive forsvaret.
Hver lab køres mod et simuleret mål i en sandbox, så du kan skrive kommandoerne, læse outputtet og begå fejl uden risiko for noget virkeligt. Færdighederne er offensive, formålet er at forsvare, auditere og rapportere, og du tester kun systemer, du selv ejer eller har skriftlig tilladelse til at teste.
Hvad det er
Lær etisk hacking er et mobilt kursus i penetrationstest til iOS og Android med 30+ kurser og 110+ lektioner, der følger faserne i en rigtig sikkerhedsvurdering. Det dækker Kali Linux, Nmap, Metasploit, Burp Suite, cracking af adgangskoder, angreb på webapplikationer, rettighedseskalering, Active Directory, trådløs- og cloud-pentesting, bug bounty-jagt og rapportskrivning, og hvert emne kombineres med øvelse på simulerede mål. Du behøver ingen tidligere erfaring med hacking.
Kali Linux, Metasploit, Burp Suite og de øvrige nævnte værktøjsnavne tilhører deres respektive ejere. Denne app er ikke tilknyttet eller godkendt af dem..
Inde i appen
Sådan ser det ud
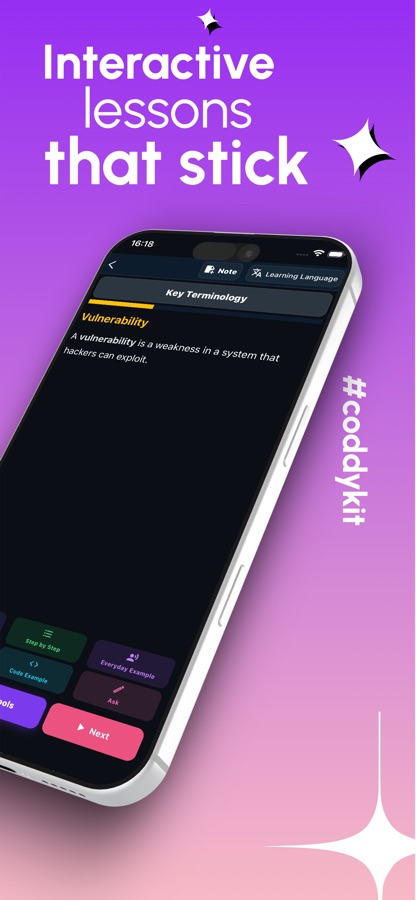
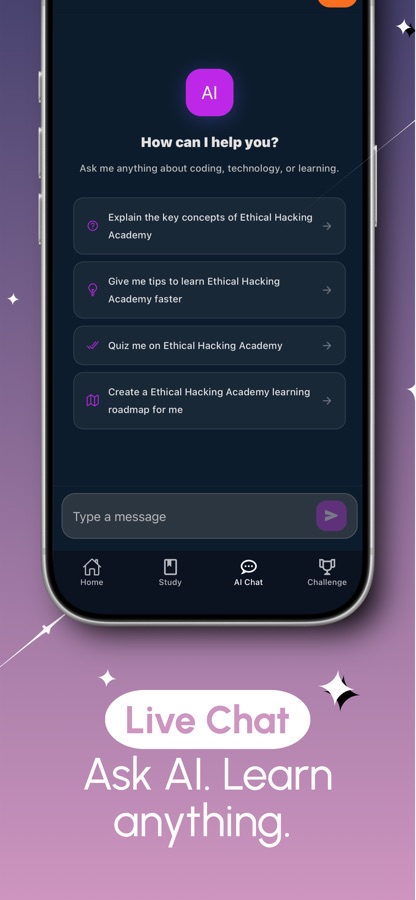
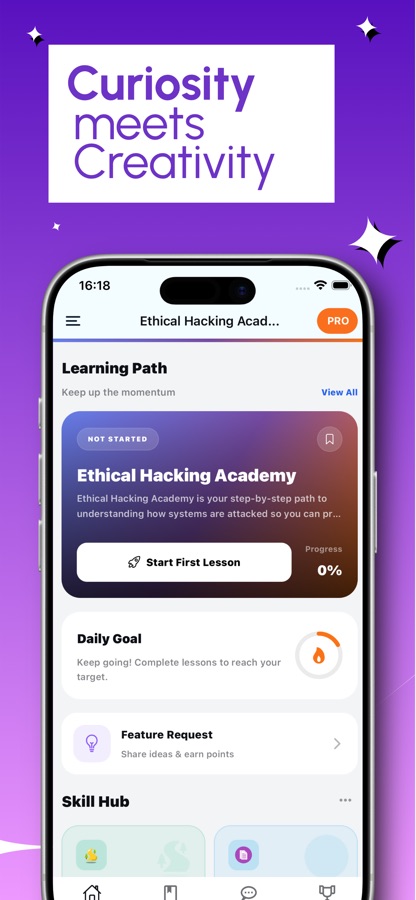
Kurset
Hvad kurset i etisk hacking dækker
Lær etisk hackings kursus har 31 kurser; disse er dem, der udgør rygraden i en første gennemgang.
Opsætning af et hackinglaboratorium og Linux for hackere
Grundlæggende virtualisering, installation af Kali Linux, Linux-filsystemet og de vigtigste kommandoer, du skal bruge i alle senere kurser.
Grundlæggende netværk, kryptografi og Windows' interne funktioner
Hvordan data bevæger sig, og hvilke protokoller der er vigtige, forskellen på kodning og kryptering, hashing samt arkitekturen og registreringsdatabasen i Windows.
Footprinting, scanning og en dybdegående gennemgang af Nmap
Indsamling af efterretninger om et mål efterfulgt af værtsidentifikation, portscanningsteknikker og optælling af de tjenester, du finder.
Metasploit, Burp Suite og knækning af adgangskoder
Metasploit-frameworkets arkitektur og exploit-workflow, proxying og gentagelse af webforespørgsler i Burp Suite samt ordlister, regler og Hashcat.
Rettighedsudvidelse og angreb på Active Directory
Optælling, misbrug af SUID og sudo på Linux, fejlkonfigurationer af tjenester på Windows samt grundlæggende Active Directory gennem Kerberoasting.
Pentesting af web, trådløse netværk, mobil og cloud
Hacking af webapplikationer, test af trådløse netværk, analyse af Android-apps og angrebsfladen i cloudmiljøer, herunder fejlkonfigurationer af IAM.
Bug Bounty Hunting samt penetrationstest og rapportering
Valg af mål og rekognoscering i stor skala, hvorefter færdighederne samles i en struktureret test og en rapport, som en kunde kan handle på.
Sådan fungerer det
Sådan foregår en studiesession
Appen adskiller læring fra øvelse, så hvert emne består af en kort lektion, der straks efterfølges af noget, du skal køre, forudsige eller rette.
Lær metoden i en kort lektion
Vælg et kursus fra læringsstien, og læs en lektion skrevet i et letforståeligt sprog med en AI-mentor, der er klar til at forklare ethvert værktøj, enhver teknik eller enhver fejlmeddelelse, du ikke forstår.
Øv dig på et simuleret mål
I en pentest-lab gennemfører du en guidet mission trin for trin: skriv kommandoerne, læs outputtet, og arbejd hen imod målet med hints, når du går i stå. Kommandoøvelser tjekker, om dine flag rent faktisk ville virke.
Gennemgå, konkurrér, og få certifikat
Quizzer, repetitionskort, snydeark og en kommandobog holder tidligere materiale frisk. Den live arena og head-to-head-kampene tilføjer konkurrence, og den bedømte eksamen udsteder et certifikat med en verifikationskode.
Hvad det indeholder
Dette følger med appen
30+
Kurser, 110+ lektioner
Fra opsætning af en sikker lab med Kali Linux og Linux for hackere over netværk, kryptografi og Windows-interne funktioner til Active Directory-angreb, mobil- og cloud-pentesting samt det grundlæggende i buffer overflow.
Labs
Pentest-labs på simulerede mål
Guidede missioner, hvor du selv skriver kommandoerne og læser outputtet, samt kommandoøvelser til nmap, gobuster, sqlmap, hydra og john, der tester, om dine flag holder.
AI
AI-mentor
Spørg om ethvert værktøj, enhver teknik eller enhver fejl, og få en klar forklaring. Mentoren er en del af Pro.
Værktøjskasse
Flag Lab og Hash & Encoding Lab
Slå et værktøjs flag til og fra for at se, hvad hvert af dem gør, identificér en hash, skræl lag af encoding af, og vælg en strategi for wordlists.
Arena
Live arena og head-to-head
En verdensomspændende runde afholdes tre gange om dagen, og du kan møde en anden elev i en head-to-head-kamp.
Eksamen
Bedømt eksamen og certifikat
Den afsluttende eksamen udsteder et gennemførelsesbevis med en verifikationskode, som alle kan kontrollere. Det er et certifikat fra denne app, ikke en tredjepartscertificering.
Baggrund
Hvad er en penetrationstest, og hvad sker der i hver fase?
En penetrationstest er et autoriseret og afgrænset forsøg på at trænge ind i et system, så ejeren kan udbedre svaghederne, før en rigtig angriber finder dem. Den udføres i en fast rækkefølge, så resultatet bliver en rapport, som nogen kan handle på, i stedet for en bunke tricks. Det er netop kendskabet til denne rækkefølge, der adskiller en sikkerhedspraktiker fra en person, der kun har samlet værktøjer.
Rekognosceringlær målet at kende først
Testeren indsamler alt, hvad der er offentligt kendt om målet: domæner, medarbejdere, teknologier og eksponerede tjenester. Open-source intelligence (OSINT) og footprinting foregår her, før der sendes en pakke, som kan udløse en alarm.
Scanning og enumereringfind de åbne døre
Værktøjer som Nmap kortlægger, hvilke værter der er aktive, hvilke porte der svarer, og hvilke tjenesteversioner der kører. Enumerering spørger derefter hver tjeneste om flere detaljer, fordi et banner med en gammel version ofte er det første rigtige spor.
Udnyttelse og rettighedseskaleringbevis, at svagheden er reel
En bekræftet sårbarhed bruges til at få fodfæste, normalt som en bruger med begrænsede rettigheder. Derefter ledes der efter fejlkonfigurationer, såsom svage sudo-regler eller uindkapslede tjenestestier, der kan omdanne fodfæstet til administratoradgang.
Rapporteringden del, kunderne betaler for
Hvert fund dokumenteres med beviser, en alvorlighedsvurdering og en konkret løsning. En teknisk fremragende test med en vag rapport ændrer ingenting, og derfor undervises rapportering som en selvstændig færdighed.
Egnethed
Hvem det er til — og hvem det ikke er til
Det passer godt til dig, hvis du
- Er nybegynder inden for cybersikkerhed og ved ikke, hvor du skal begynde
- Arbejder med IT eller netværk og vil have pentesting-færdigheder på dit CV
- Forbereder dig til CTF'er, bug bounty-programmer eller sikkerhedseksamener på begynderniveau
- Er udvikler og vil se, hvordan angribere bryder den kode, du skriver
- Lærer bedst ved at skrive kommandoer i et sikkert laboratorium i stedet for at se videoer
Det er ikke det rette værktøj, hvis du
- Vil angribe systemer, du ikke ejer, eftersom kurset kun underviser i autoriseret test
- Forventer en tredjepartscertificering, fordi certifikatet er et gennemførelsescertifikat fra appen
- Vil have alt gratis, eftersom det første kursus og de første laboratorier er gratis, mens Pro låser resten op
- Har brug for et komplet desktoplaboratorium med rigtige virtuelle maskiner, hvilket stadig kræver en bærbar computer
Spørgsmål
Ofte stillede spørgsmål
Hvad er den bedste app til et hackingkursus på en telefon?
Se efter en, der følger en rigtig penetrationstest fra rekognoscering til rapportering og får dig til at øve dig i stedet for bare at læse. Lær etisk hacking har 30+ kurser og 110+ lektioner, der følger denne rækkefølge, samt pentest-laboratorier med simulerede mål, kommandoøvelser og en bedømt eksamen. Du kan komme gratis i gang på iOS og Android.
Er det lovligt at lære etisk hacking?
Det er lovligt at lære teknikkerne. Det er ikke lovligt at bruge dem på systemer, du ikke ejer, eller uden skriftlig tilladelse. Lær etisk hacking kører alle laboratorier mod et simuleret mål i en sandkasse og gør det klart, at du kun bør teste systemer, du ejer eller har tilladelse til at teste.
Skal jeg kunne Linux eller netværk, før jeg begynder?
Du behøver ingen tidligere erfaring med hacking. Lær etisk hacking begynder med, hvad etisk hacking er, de juridiske grundregler og opsætning af et sikkert laboratorium med Kali Linux. Derefter lærer du Linux for hackere og grundlæggende netværk, før du går videre til scanning og udnyttelse.
Hvilke værktøjer lærer kurset mig?
Lær etisk hacking dækker Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat og John the Ripper med kommandoøvelser i nmap, gobuster, sqlmap, hydra og john. Pointen er at vide, hvilket værktøj der besvarer hvilket spørgsmål på hvert trin i en test.
Hvordan fungerer pentest-laboratorierne på en telefon?
Hvert pentest-laboratorium er en guidet mission mod et simuleret mål. Du skriver kommandoerne, læser outputtet og arbejder dig trin for trin gennem målet med hints, når du går i stå. Funktionen Findings omdanner derefter det, du har fundet, til et fundkort på samme måde som i en pentest-rapport.
Forbereder Lær etisk hacking mig til bug bounty-jagt?
Det giver dig grundlaget. Et dedikeret kursus i Bug Bounty Hunting dækker valg af mål, rekognoscering i stor skala og identifikation af almindelige fejl, mens webkurserne dækker SQL injection og XSS. Rigtige programmer har deres egne regler og afgrænsninger, så du skal læse dem, før du tester noget.
Er Lær etisk hacking gratis?
Den er gratis at downloade. Det første kursus er helt gratis, og de første laboratorier i kataloget er åbne. Pro låser alle kurser og laboratorier op, AI-mentoren og certificeringseksamen, og fjerner bannerreklamer.
Er certifikatet en anerkendt sikkerhedscertificering?
Nej. Når du består den bedømte eksamen, får du et gennemførelsescertifikat fra appen med en verificeringskode, som alle kan kontrollere. Det dokumenterer det arbejde, du har udført, og er nyttigt sammen med projekter, men det er ikke en tredjepartscertificering.
Kan jeg øve mig mod andre kursister?
Ja. Den live arena afvikler en global runde tre gange om dagen, og direkte dueller sætter dig op mod en anden kursist. Quizzer, repetitionskort, interviewspørgsmål, snydeark og en ordliste er til rådighed, når du vil repetere alene.
Hvilke sprog og platforme understøtter den?
Lær etisk hacking fungerer på iOS og Android og fås på 22 sprog. Den har en vurdering på 4+ i App Store og kræver iOS 15.1 eller nyere på iPhone.
Kom i gang
Kør dit første lab i dag
Gratis at komme i gang på iOS og Android på 22 sprog.
Mere fra CoddyKit
Tilgængelig på iOS og Android.