
Apprendre le Hacking Éthique
Apprendre le Hacking Éthique — Un cours de tests d’intrusion et de hacking avec des labs pratiques
Apprendre le Hacking Éthique est un cours de hacking gratuit au démarrage pour iPhone et Android, qui suit l’ordre d’un véritable test d’intrusion : reconnaissance, analyse, exploitation, élévation de privilèges et rédaction du rapport. De courtes leçons vous enseignent la méthode, les labs de pentest sur des cibles simulées vous permettent de la mettre en pratique, et un examen noté se conclut par un certificat de réussite.
- Prix
- Gratuit, mise à niveau vers Pro
- Plateformes
- iOS et Android
- Langues
- 22
- Âge recommandé
- 4+
- Version
- 81.3.0
- Configuration requise
- iOS 15.1 ou version ultérieure
- App Store
- 5.0 ★ (5)
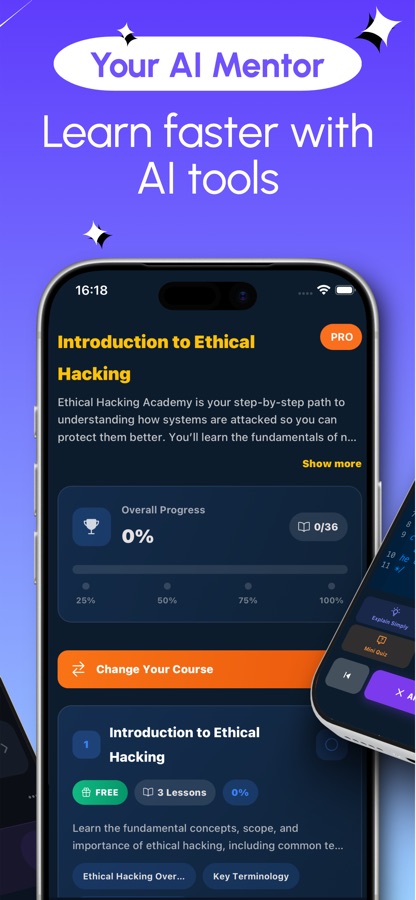
Apprenez l’attaque pour savoir concevoir la défense.
Chaque lab s’exécute sur une cible simulée et isolée dans un sandbox : vous pouvez donc saisir les commandes, lire les résultats et vous tromper sans qu’aucun système réel ne soit en jeu. Les compétences sont offensives, mais l’objectif est de défendre, d’auditer et de rédiger des rapports ; vous ne testez jamais que des systèmes qui vous appartiennent ou pour lesquels vous avez obtenu une autorisation écrite.
Ce que c’est
Apprendre le Hacking Éthique est un cours mobile de tests d’intrusion pour iOS et Android, avec 30+ cours et 110+ leçons qui suivent les phases d’une véritable évaluation de sécurité. Il couvre Kali Linux, Nmap, Metasploit, Burp Suite, le cassage de mots de passe, les attaques d’applications web, l’élévation de privilèges, Active Directory, les tests d’intrusion sans fil et cloud, la chasse aux bug bounties et la rédaction de rapports. Chaque sujet est accompagné d’exercices sur des cibles simulées. Aucune expérience préalable en hacking n’est requise.
Kali Linux, Metasploit, Burp Suite et les autres noms d’outils mentionnés appartiennent à leurs propriétaires. Cette application n’est ni affiliée à ces derniers ni approuvée par eux..
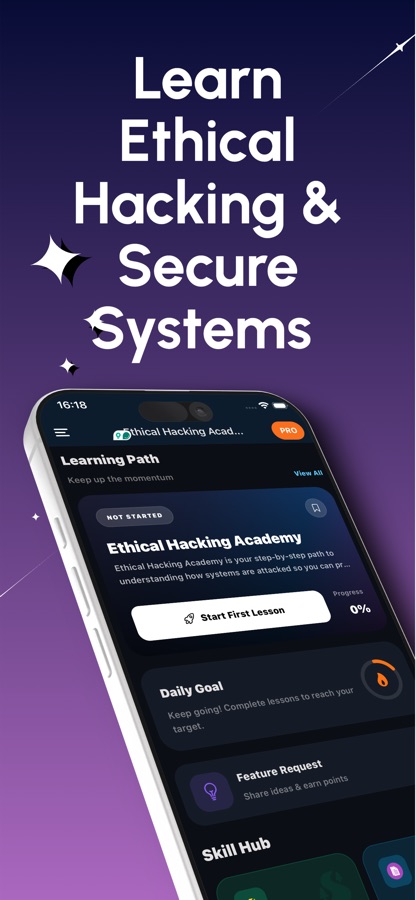
Dans l’application
À quoi elle ressemble
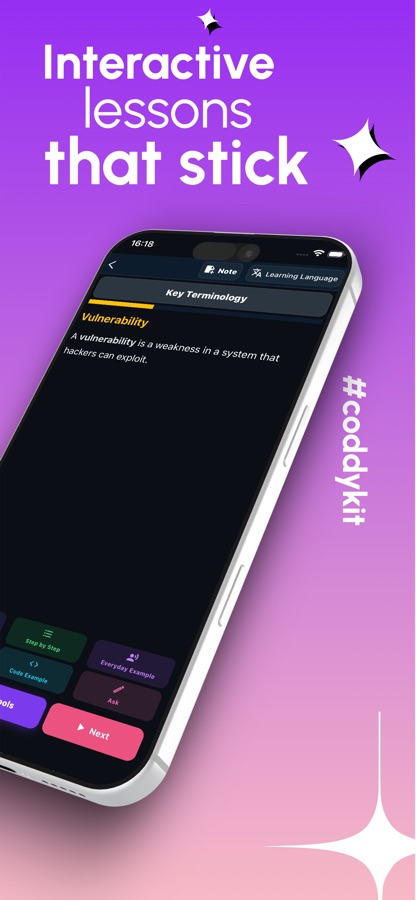
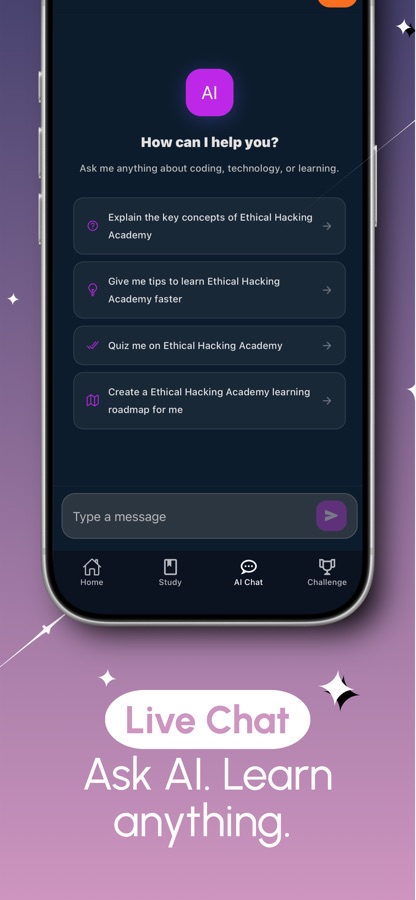
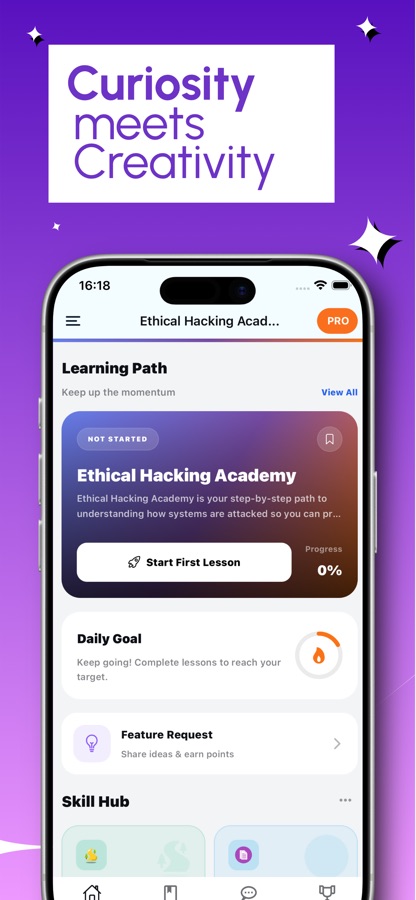
Le cours
Ce que couvre le cours d’ethical hacking
Le cours Apprendre le Hacking Éthique du site comprend 31 cours ; voici ceux qui constituent le socle d’un premier parcours.
Mise en place d’un laboratoire de hacking et Linux for Hackers
Bases de la virtualisation, installation de Kali Linux, système de fichiers Linux et commandes essentielles que vous utiliserez dans tous les cours suivants.
Fondamentaux des réseaux, cryptographie et Windows Internals
Comment les données circulent et quels protocoles comptent, la différence entre encodage et chiffrement, le hashing, ainsi que l’architecture et le registre de Windows.
Footprinting, scanning et analyse approfondie de Nmap
Collecte de renseignements sur une cible, puis découverte des hôtes, techniques de scan de ports et énumération des services trouvés.
Metasploit, Burp Suite et cassage de mots de passe
Architecture du framework Metasploit et déroulement d’un exploit, utilisation d’un proxy et rejeu de requêtes web dans Burp Suite, ainsi que wordlists, règles et Hashcat.
Élévation de privilèges et attaques Active Directory
Énumération, exploitation abusive de SUID et sudo sous Linux, mauvaises configurations des services sous Windows et fondamentaux d’Active Directory à travers le Kerberoasting.
Pentesting web, sans fil, mobile et cloud
Hacking d’applications web, tests de réseaux sans fil, analyse d’applications Android et surface d’attaque du cloud, notamment les mauvaises configurations d’IAM.
Bug Bounty Hunting et tests d’intrusion avec rapports
Choix des cibles et reconnaissance à grande échelle, puis mise en pratique de toutes ces compétences dans un test structuré et un rapport exploitable par un client.
Fonctionnement
Comment se déroule une session d’apprentissage
L’application sépare l’apprentissage de la pratique : chaque sujet commence par une courte leçon, immédiatement suivie de quelque chose à exécuter, à anticiper ou à corriger.
Apprenez la méthode avec une courte leçon
Choisissez un cours dans le parcours d’apprentissage et lisez une leçon rédigée dans un langage clair, avec un mentor AI prêt à expliquer tout outil, toute technique ou tout message d’erreur que vous ne comprenez pas.
Entraînez-vous sur une cible simulée
Dans un lab de pentest, vous accomplissez une mission guidée étape par étape : saisissez les commandes, lisez les résultats et progressez vers l’objectif, avec des indices lorsque vous bloquez. Des exercices de commandes vérifient si vos options fonctionneraient réellement.
Révisez, affrontez la concurrence et obtenez votre certificat
Des quiz, des cartes de révision, des antisèches et un livre de commandes vous aident à garder les notions précédentes en mémoire. L’arène en direct et les matchs en face à face ajoutent une dimension compétitive, tandis que l’examen noté délivre un certificat avec un code de vérification.
Contenu
Ce que l’application propose
30+
Cours, 110+ leçons
De la mise en place d’un lab sécurisé avec Kali Linux et Linux pour les hackers, en passant par les réseaux, la cryptographie et les composants internes de Windows, jusqu’aux attaques Active Directory, aux tests d’intrusion mobiles et cloud et aux bases des buffer overflows.
Labs
Labs de pentest sur des cibles simulées
Des missions guidées où vous saisissez vous-même les commandes et lisez les résultats, ainsi que des exercices de commandes pour nmap, gobuster, sqlmap, hydra et john qui vérifient si vos options tiennent la route.
AI
Mentor AI
Posez des questions sur n’importe quel outil, technique ou erreur et obtenez une explication claire. Le mentor fait partie de Pro.
Boîte à outils
Flag Lab et Hash & Encoding Lab
Activez ou désactivez les options d’un outil pour voir le rôle de chacune, identifiez un hash, retirez les couches d’encodage et choisissez une stratégie de wordlist.
Arène
Arène en direct et face à face
Une manche mondiale a lieu trois fois par jour, et vous pouvez affronter un autre apprenant dans un match en face à face.
Examen
Examen noté et certificat
L’examen final délivre un certificat de réussite avec un code de vérification que n’importe qui peut contrôler. Il s’agit d’un certificat délivré par cette application, et non d’une certification tierce.
Contexte
Qu’est-ce qu’un test d’intrusion et que se passe-t-il à chaque phase ?
Un test d’intrusion est une tentative autorisée et encadrée de pénétrer dans un système, afin que son propriétaire puisse corriger ses faiblesses avant qu’un véritable attaquant ne les découvre. Il est réalisé dans un ordre précis, de manière à produire un rapport exploitable plutôt qu’un simple amas d’astuces. C’est la connaissance préalable de cet ordre qui distingue un professionnel de la sécurité de quelqu’un qui s’est contenté de collectionner des outils.
Reconnaissancecommencez par apprendre à connaître la cible
Le testeur rassemble les informations accessibles au public sur la cible : domaines, personnel, technologies et services exposés. Le renseignement de sources ouvertes (OSINT) et le footprinting ont lieu ici, avant l’envoi de tout paquet susceptible de déclencher une alerte.
Analyse et énumérationrepérez les portes ouvertes
Des outils comme Nmap cartographient les hôtes actifs, les ports qui répondent et les versions des services en cours d’exécution. L’énumération demande ensuite davantage de détails à chaque service, car la bannière d’une version obsolète constitue souvent le premier véritable indice.
Exploitation et élévation de privilègesprouvez que la faiblesse est réelle
Une vulnérabilité confirmée est exploitée pour obtenir un premier accès, généralement avec les privilèges limités d’un utilisateur. L’élévation recherche ensuite des erreurs de configuration, comme des règles sudo faibles ou des chemins de services non placés entre guillemets, qui transforment ce premier accès en accès administrateur.
Rédaction du rapportla partie pour laquelle les clients paient
Chaque découverte est documentée avec des preuves, un niveau de gravité et une correction concrète. Un test techniquement brillant accompagné d’un rapport vague ne change rien ; c’est pourquoi la rédaction des rapports est enseignée comme une compétence à part entière.
Pour qui
À qui elle s’adresse — et à qui elle ne s’adresse pas
Cette application vous convient si vous
- Êtes-vous débutant en cybersécurité et ne savez-vous pas par où commencer
- Travaillez-vous dans l’IT ou les réseaux et souhaitez-vous acquérir des compétences en pentesting pour votre CV
- Vous préparez-vous à des CTF, à des programmes de bug bounty ou à des examens de sécurité de niveau débutant
- Êtes-vous développeur et souhaitez-vous voir comment les attaquants contournent le code que vous écrivez
- Apprenez-vous mieux en saisissant des commandes dans un laboratoire sécurisé plutôt qu’en regardant des vidéos
Ce n’est pas le bon outil si vous
- Souhaitez-vous attaquer des systèmes qui ne vous appartiennent pas, puisque le cours enseigne uniquement les tests autorisés
- Attendez-vous une certification tierce, alors que le certificat délivré par l’application atteste simplement de l’achèvement du cours
- Voulez-vous que tout soit gratuit, alors que le premier cours et les premiers laboratoires sont gratuits et que Pro débloque le reste
- Avez-vous besoin d’un laboratoire complet sur ordinateur avec de véritables machines virtuelles, ce qui nécessite toujours un ordinateur portable
Questions
Foire aux questions
Quelle est la meilleure application pour suivre un cours de hacking sur téléphone ?
Recherchez une application qui suit un véritable test d’intrusion, de la reconnaissance au rapport, et qui vous fait pratiquer au lieu de vous faire seulement lire. Apprendre le Hacking Éthique propose plus de 30 cours et plus de 110 leçons qui suivent cet ordre, ainsi que des laboratoires de pentest sur des cibles simulées, des exercices de commandes et un examen noté. L’application est gratuite au démarrage sur iOS et Android.
Est-il légal d’apprendre l’ethical hacking ?
L’apprentissage de ces techniques est légal. En revanche, les utiliser sur des systèmes qui ne vous appartiennent pas ou sans autorisation écrite ne l’est pas. Apprendre le Hacking Éthique exécute chaque laboratoire sur une cible simulée et isolée, et précise clairement que vous ne devez tester que des systèmes qui vous appartiennent ou pour lesquels vous êtes autorisé à effectuer des tests.
Dois-je connaître Linux ou les réseaux avant de commencer ?
Aucune expérience préalable en hacking n’est nécessaire. Apprendre le Hacking Éthique commence par expliquer ce qu’est l’ethical hacking, les règles juridiques fondamentales et la mise en place d’un laboratoire sécurisé avec Kali Linux, puis enseigne Linux for Hackers et les fondamentaux des réseaux avant le scanning et l’exploitation.
Quels outils le cours enseigne-t-il ?
Apprendre le Hacking Éthique couvre Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat et John the Ripper, avec des exercices de commandes pour nmap, gobuster, sqlmap, hydra et john. L’objectif est de savoir quel outil répond à quelle question à chaque étape d’un test.
Comment fonctionnent les laboratoires de pentest sur téléphone ?
Chaque laboratoire de pentest est une mission guidée contre une cible simulée. Vous saisissez les commandes, lisez le résultat et avancez étape par étape vers l’objectif, avec des indices lorsque vous bloquez. La fonctionnalité Findings transforme ensuite vos découvertes en fiche de constat, comme dans un rapport de pentest.
Apprendre le Hacking Éthique me prépare-t-il au bug bounty hunting ?
L’application vous en donne les bases. Un cours consacré au Bug Bounty Hunting couvre le choix des cibles, la reconnaissance à grande échelle et la recherche de vulnérabilités courantes, tandis que les cours web abordent l’injection SQL et XSS. Les programmes réels ont leurs propres règles et périmètres ; vous devez donc les lire avant d’effectuer le moindre test.
Apprendre le Hacking Éthique est-il gratuit ?
L’application est gratuite à télécharger. Le premier cours est entièrement gratuit et les premiers laboratoires du catalogue sont accessibles. Pro débloque tous les cours et laboratoires, le mentor AI et l’examen de certification, et supprime les bannières publicitaires.
Le certificat est-il une certification de sécurité reconnue ?
Non. La réussite de l’examen noté vous permet d’obtenir un certificat de réussite délivré par l’application, accompagné d’un code de vérification que n’importe qui peut contrôler. Il témoigne du travail que vous avez accompli et complète utilement vos projets, mais il ne s’agit pas d’une certification tierce.
Puis-je m’entraîner contre d’autres apprenants ?
Oui. L’arène en direct propose une manche mondiale trois fois par jour, et les matchs en face-à-face vous opposent à un autre apprenant. Des quiz, des cartes de révision, des questions d’entretien, des fiches pratiques et un glossaire sont disponibles pour vos révisions en solo.
Quelles langues et quelles plateformes sont prises en charge ?
Apprendre le Hacking Éthique fonctionne sur iOS et Android et est disponible en 22 langues. L’application est classée 4+ sur l’App Store et nécessite iOS 15.1 ou une version ultérieure sur iPhone.
Commencer
Lancez votre premier lab aujourd’hui
Gratuit pour commencer sur iOS et Android, en 22 langues.
Plus de CoddyKit
Disponible sur iOS et Android.