
Aprender Hacking Ético
Aprender Hacking Ético — Um curso de hacking para testes de intrusão com laboratórios práticos
Aprender Hacking Ético é um curso de hacking gratuito para começar, disponível para iPhone e Android, que segue a ordem de um teste de intrusão real: reconhecimento, varredura, exploração, escalonamento de privilégios e elaboração de relatórios. Lições curtas ensinam o método, laboratórios de pentest em alvos simulados fazem você colocá-lo em prática, e um exame avaliativo termina com um certificado de conclusão.
- Preço
- Grátis, upgrade para Pro
- Plataformas
- iOS e Android
- Idiomas
- 22
- Classificação etária
- 4+
- Versão
- 81.3.0
- Requisitos
- iOS 15.1 ou posterior
- App Store
- 5.0 ★ (5)
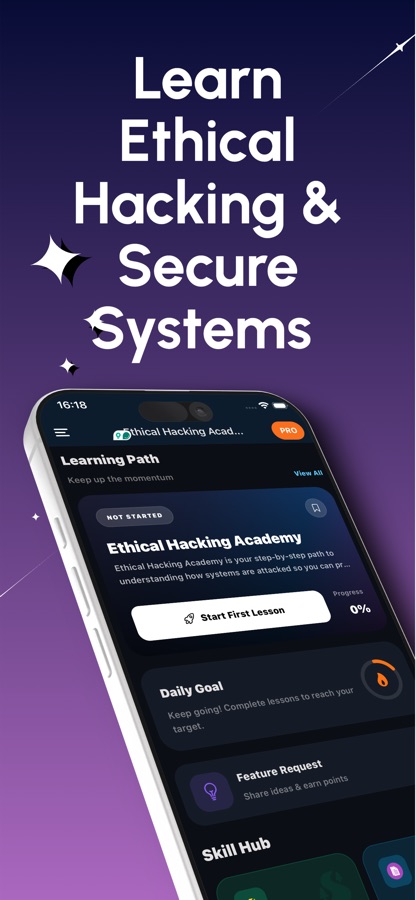
Aprenda o ataque para poder criar a defesa.
Cada laboratório é executado contra um alvo simulado e isolado em sandbox, para que você possa digitar os comandos, ler a saída e cometer erros sem colocar nada real em risco. As habilidades são ofensivas, mas o objetivo é defender, auditar e elaborar relatórios; você só testa sistemas que pertencem a você ou para os quais recebeu autorização por escrito para testar.
O que é
Aprender Hacking Ético é um curso de testes de intrusão para dispositivos móveis, disponível para iOS e Android, com mais de 30 cursos e mais de 110 lições que seguem as fases de uma avaliação de segurança real. O conteúdo abrange Kali Linux, Nmap, Metasploit, Burp Suite, quebra de senhas, ataques a aplicações web, escalonamento de privilégios, Active Directory, pentest wireless e na nuvem, caça a bugs e elaboração de relatórios; cada tópico vem acompanhado de prática em alvos simulados. Não é necessária experiência prévia com hacking.
Kali Linux, Metasploit, Burp Suite e os outros nomes de ferramentas mencionados pertencem aos seus respectivos proprietários. Este app não é afiliado a eles nem conta com o endosso deles..
Dentro do app
Como ele é
O curso
O que o curso de ethical hacking aborda
O curso Aprender Hacking Ético do site tem 31 cursos; estes são os que formam a base de uma primeira passagem pelo conteúdo.
Configurando um laboratório de hacking e Linux para hackers
Fundamentos da virtualização, instalação do Kali Linux, o sistema de arquivos do Linux e os comandos essenciais que você usará em todos os cursos seguintes.
Fundamentos de redes, criptografia e componentes internos do Windows
Como os dados trafegam e quais protocolos importam, a diferença entre codificação e criptografia, hashing e a arquitetura e o registro do Windows.
Footprinting, scanning e um mergulho profundo no Nmap
Coleta de informações sobre um alvo, seguida de descoberta de hosts, técnicas de varredura de portas e enumeração dos serviços encontrados.
Metasploit, Burp Suite e quebra de senhas
A arquitetura do framework Metasploit e o fluxo de exploração, o uso de proxy e a repetição de requisições web no Burp Suite, além de wordlists, regras e Hashcat.
Escalonamento de privilégios e ataques ao Active Directory
Enumeração, exploração de SUID e sudo no Linux, configurações incorretas de serviços no Windows e fundamentos do Active Directory por meio de Kerberoasting.
Pentest de aplicações web, redes wireless, dispositivos móveis e cloud
Hacking de aplicações web, testes de redes wireless, análise de apps Android e a superfície de ataque da cloud, incluindo configurações incorretas de IAM.
Bug Bounty Hunting, testes de intrusão e elaboração de relatórios
Escolha de alvos e execução de recon em escala, reunindo depois as habilidades em um teste estruturado e em um relatório que o cliente possa utilizar.
Como funciona
Como funciona uma sessão de estudo
O app separa o aprendizado da prática, para que cada tópico seja uma lição curta seguida imediatamente de algo para executar, prever ou corrigir.
Aprenda o método em uma lição curta
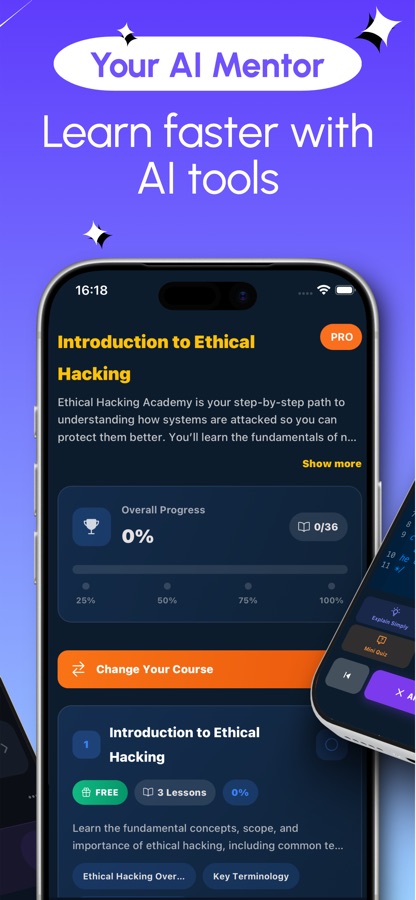
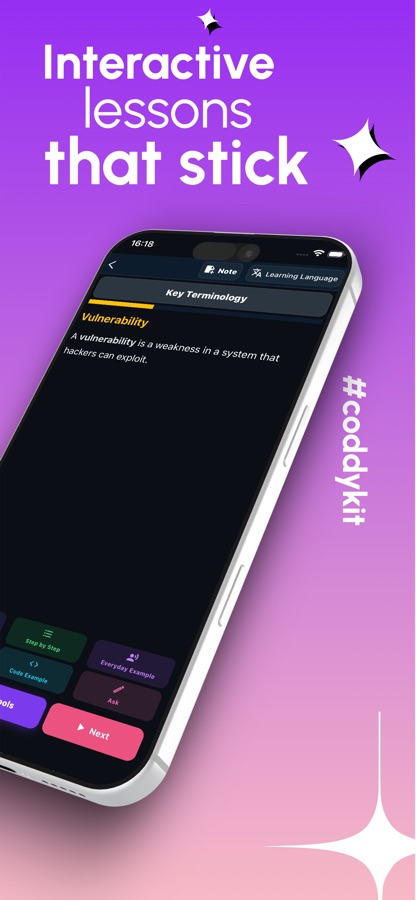
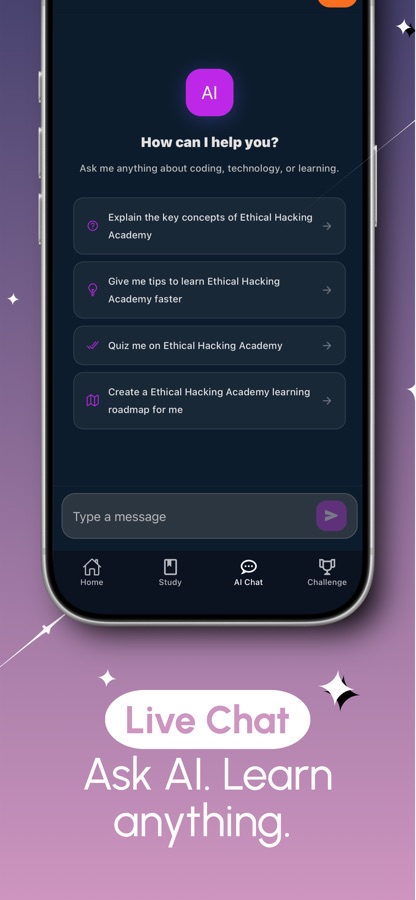
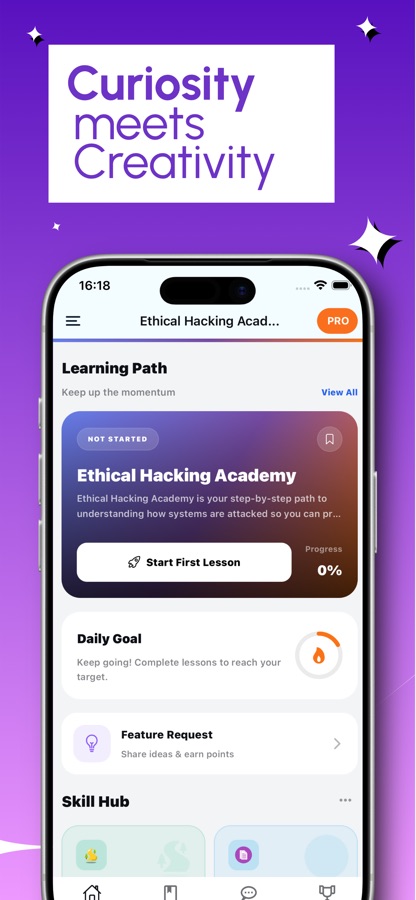
Escolha um curso na trilha de aprendizado e leia uma lição escrita em linguagem simples, com um mentor de IA pronto para explicar qualquer ferramenta, técnica ou mensagem de erro que você não entenda.
Pratique em um alvo simulado
Em um laboratório de pentest, você realiza uma missão guiada passo a passo: digita os comandos, lê a saída e trabalha para alcançar o objetivo, com dicas quando ficar sem saber como prosseguir. Exercícios de comandos verificam se suas flags realmente funcionariam.
Revise, compita e conquiste seu certificado
Quizzes, cartões de revisão, folhas de consulta e um livro de comandos mantêm frescos os conteúdos anteriores. A arena ao vivo e as partidas mano a mano acrescentam competição, e o exame avaliativo emite um certificado com um código de verificação.
O que está incluído
O que vem com o app
30+
Cursos, mais de 110 lições
Desde a configuração de um laboratório seguro com Kali Linux e Linux para hackers, passando por redes, criptografia e os componentes internos do Windows, até ataques a Active Directory, pentest mobile e na nuvem e conceitos básicos de buffer overflow.
Laboratórios
Laboratórios de pentest em alvos simulados
Missões guiadas nas quais você digita os comandos e lê a saída por conta própria, além de exercícios de comandos para nmap, gobuster, sqlmap, hydra e john que verificam se suas flags funcionam de verdade.
IA
Mentor de IA
Pergunte sobre qualquer ferramenta, técnica ou erro e receba uma explicação clara. O mentor faz parte do Pro.
Caixa de ferramentas
Flag Lab e Hash & Encoding Lab
Ative e desative as flags de uma ferramenta para ver o que cada uma faz, identifique um hash, remova as camadas de codificação e escolha uma estratégia de wordlist.
Arena
Arena ao vivo e partidas mano a mano
Uma rodada mundial acontece três vezes por dia, e você pode enfrentar outro aluno em uma partida mano a mano.
Exame
Exame avaliativo e certificado
O exame final emite um certificado de conclusão com um código de verificação que qualquer pessoa pode consultar. É um certificado emitido por este app, não uma certificação de terceiros.
Contexto
O que é um teste de intrusão e o que acontece em cada fase?
Um teste de intrusão é uma tentativa autorizada e delimitada de invadir um sistema, para que seu proprietário possa corrigir as vulnerabilidades antes que um invasor real as encontre. Ele é realizado em uma ordem definida, para que o resultado seja um relatório que alguém possa usar, e não apenas um amontoado de truques. Aprender essa ordem primeiro é o que diferencia um profissional de segurança de alguém que apenas colecionou ferramentas.
Reconhecimentoaprenda primeiro sobre o alvo
O testador reúne o que é publicamente conhecido sobre o alvo: domínios, funcionários, tecnologias e serviços expostos. A inteligência de fontes abertas (OSINT) e o footprinting acontecem aqui, antes que qualquer pacote seja enviado e possa disparar um alerta.
Varredura e enumeraçãoencontre as portas abertas
Ferramentas como Nmap mapeiam quais hosts estão ativos, quais portas respondem e quais versões de serviços estão em execução. Em seguida, a enumeração busca mais detalhes em cada serviço, pois o banner de uma versão antiga costuma ser a primeira pista concreta.
Exploração e escalonamento de privilégiosprove que a vulnerabilidade é real
Uma vulnerabilidade confirmada é usada para obter acesso inicial, geralmente como um usuário com poucos privilégios. Em seguida, o escalonamento procura configurações incorretas, como regras sudo frágeis ou caminhos de serviço sem aspas, que transformem esse acesso inicial em acesso de administrador.
Elaboração de relatóriosa parte pela qual os clientes pagam
Cada descoberta é documentada com evidências, uma classificação de gravidade e uma correção concreta. Um teste tecnicamente brilhante com um relatório vago não muda nada; por isso, a elaboração de relatórios é ensinada como uma habilidade independente.
Para quem é
Para quem é — e para quem não é
É uma boa opção se você
- É iniciante e se interessa por cibersegurança, mas não sabe por onde começar
- Trabalha com TI ou redes e quer desenvolver habilidades de pentest para o seu currículo
- Está se preparando para CTFs, programas de bug bounty ou exames de segurança de nível básico
- É desenvolvedor e quer ver como os atacantes exploram o código que você escreve
- Aprende melhor digitando comandos em um laboratório seguro do que assistindo a vídeos
Não é a ferramenta certa se você
- Quer atacar sistemas que não são seus, pois o curso ensina apenas testes autorizados
- Espera uma certificação de terceiros, pois o certificado é um certificado de conclusão emitido pelo app
- Quer que tudo seja gratuito, pois o primeiro curso e os primeiros laboratórios são gratuitos, e o Pro desbloqueia o restante
- Precisa de um laboratório completo para desktop com máquinas virtuais reais, o que ainda exige um laptop
Dúvidas
Perguntas frequentes
Qual é o melhor app para fazer um curso de hacking no celular?
Procure um que siga um teste de intrusão real, do recon ao relatório, e faça você praticar em vez de apenas ler. O Aprender Hacking Ético tem mais de 30 cursos e mais de 110 lições que seguem essa ordem, além de laboratórios de pentest em alvos simulados, exercícios de comandos e um exame com nota. É gratuito para começar no iOS e no Android.
É legal aprender ethical hacking?
Aprender as técnicas é legal. Usá-las em sistemas que não são seus ou sem autorização por escrito não é. O Aprender Hacking Ético executa todos os laboratórios contra um alvo simulado e isolado e afirma claramente que você só deve testar sistemas que sejam seus ou para os quais tenha autorização.
Preciso saber Linux ou redes antes de começar?
Não é necessária experiência prévia com hacking. O Aprender Hacking Ético começa explicando o que é ethical hacking, as regras legais básicas e como configurar um laboratório seguro com Kali Linux; depois, ensina Linux para hackers e fundamentos de redes antes de abordar scanning e exploração.
Quais ferramentas o curso ensina?
O Aprender Hacking Ético aborda Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat e John the Ripper, com exercícios de comandos para nmap, gobuster, sqlmap, hydra e john. O objetivo é saber qual ferramenta responde a cada pergunta em cada etapa de um teste.
Como funcionam os laboratórios de pentest no celular?
Cada laboratório de pentest é uma missão guiada contra um alvo simulado. Você digita os comandos, lê a saída e avança pelo objetivo passo a passo, com dicas quando ficar bloqueado. Depois, o recurso Findings transforma o que você encontrou em um cartão de descoberta, como em um relatório de pentest.
O Aprender Hacking Ético me prepara para Bug Bounty Hunting?
Ele oferece a base necessária. Um curso dedicado de Bug Bounty Hunting aborda a escolha de alvos, recon em escala e a identificação de vulnerabilidades comuns, enquanto os cursos de web cobrem SQL injection e XSS. Os programas reais têm suas próprias regras e escopos, então você deve lê-los antes de testar qualquer coisa.
O Aprender Hacking Ético é gratuito?
O download é gratuito. O primeiro curso é totalmente gratuito e os primeiros laboratórios do catálogo estão disponíveis. O Pro desbloqueia todos os cursos e laboratórios, o mentor de IA e o exame de certificação, além de remover os anúncios em banner.
O certificado é uma certificação de segurança reconhecida?
Não. Ao ser aprovado no exame com nota, você recebe um certificado de conclusão emitido pelo app, com um código de verificação que qualquer pessoa pode consultar. Ele comprova o trabalho que você realizou e é útil junto com projetos, mas não é uma certificação de terceiros.
Posso praticar contra outros alunos?
Sim. A arena ao vivo realiza uma rodada mundial três vezes por dia, e as partidas mano a mano colocam você contra outro aluno. Quizzes, cartões de revisão, perguntas de entrevista, cheat sheets e um glossário estão disponíveis para a revisão individual.
Quais idiomas e plataformas são compatíveis?
O Aprender Hacking Ético funciona no iOS e no Android e está disponível em 22 idiomas. Ele tem classificação 4+ na App Store e requer iOS 15.1 ou posterior no iPhone.
Comece agora
Execute seu primeiro laboratório hoje
Grátis para começar no iOS e Android, em 22 idiomas.
Mais da CoddyKit
Disponível em iOS e Android.