
Учить Этичный Хакинг
Учить Этичный Хакинг — Курс по взлому и тестированию на проникновение с практическими лабораториями
Учить Этичный Хакинг — бесплатный курс по взлому для iPhone и Android, который выстроен по этапам настоящего тестирования на проникновение: разведка, сканирование, эксплуатация, повышение привилегий и составление отчёта. Короткие уроки объясняют методику, лаборатории для пентеста на смоделированных целях помогают применять её на практике, а итоговый экзамен с оценкой завершается сертификатом об окончании.
- Цена
- Бесплатно, обновление до Pro
- Платформы
- iOS и Android
- Языки
- 22
- Возрастной рейтинг
- 4+
- Версия
- 81.3.0
- Требуется
- iOS 15.1 или новее
- App Store
- 5.0 ★ (5)
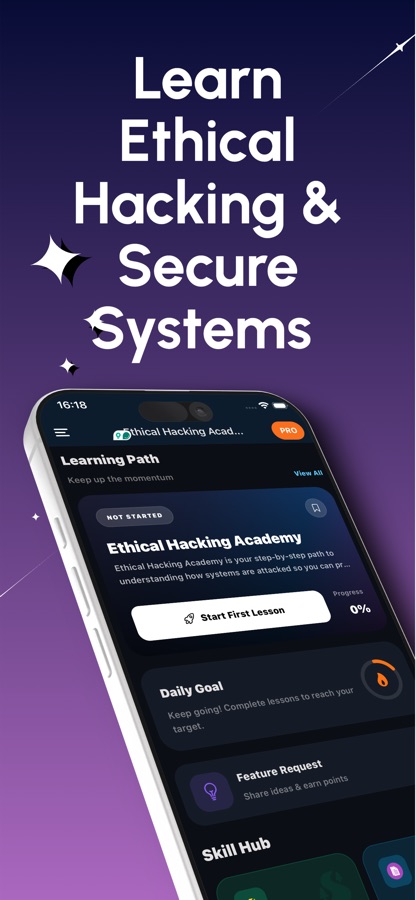
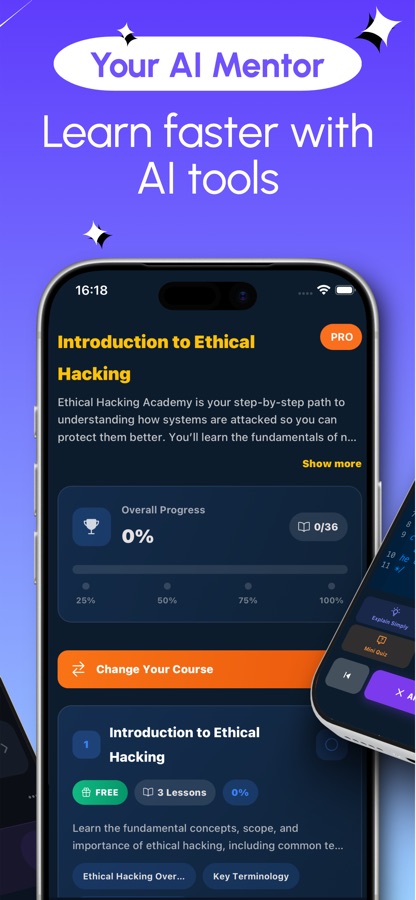
Изучите атаку, чтобы уметь выстроить защиту.
Каждая лаборатория работает со смоделированной целью в изолированной песочнице, поэтому вы можете вводить команды, читать вывод и ошибаться, не подвергая риску реальные системы. Навыки здесь наступательные, но цель — защищать, проводить аудит и составлять отчёты; тестировать можно только собственные системы или системы, на проверку которых у вас есть письменное разрешение.
Что это
Учить Этичный Хакинг — мобильный курс по тестированию на проникновение для iOS и Android, включающий 30+ курсов и 110+ уроков, выстроенных по этапам настоящей оценки безопасности. В курсе рассматриваются Kali Linux, Nmap, Metasploit, Burp Suite, взлом паролей, атаки на веб-приложения, повышение привилегий, Active Directory, пентестинг беспроводных сетей и облачных сред, поиск уязвимостей в рамках bug bounty и составление отчётов. Каждая тема сопровождается практикой на смоделированных целях. Предварительный опыт во взломе не требуется.
Kali Linux, Metasploit, Burp Suite и другие упомянутые названия инструментов принадлежат их владельцам. Это приложение не связано с ними и не имеет их одобрения..
В приложении
Как это выглядит
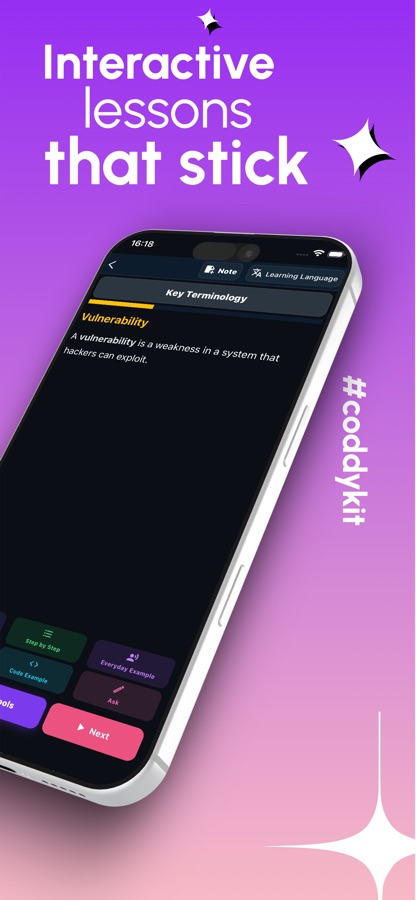
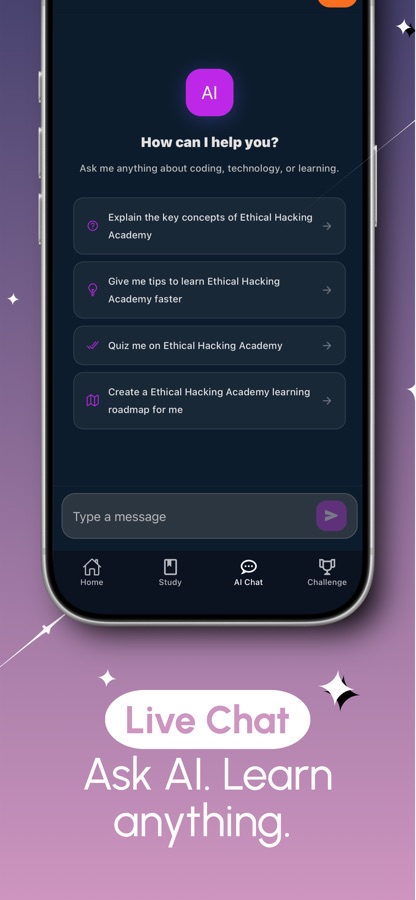
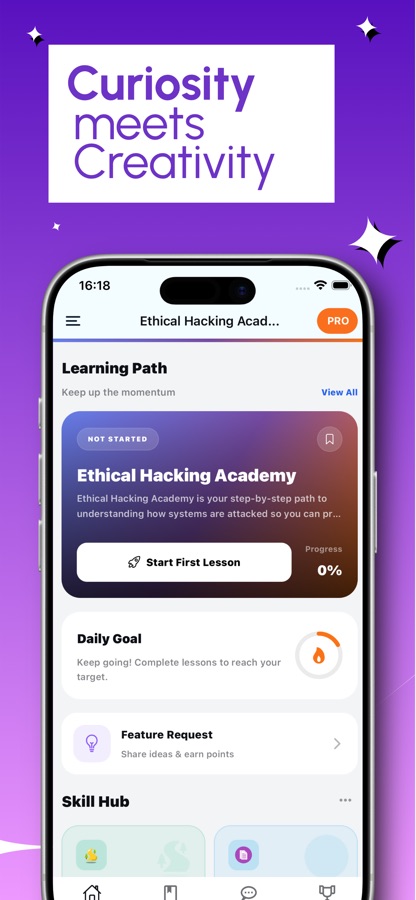
Курс
Что входит в курс по этичному хакингу
Курс Учить Этичный Хакинг на сайте включает 31 курс; ниже перечислены те, из которых складывается основа первого прохождения.
Настройка лаборатории для хакинга и Linux для хакеров
Основы виртуализации, установка Kali Linux, файловая система Linux и основные команды, которые понадобятся во всех последующих курсах.
Основы сетей, криптография и внутреннее устройство Windows
Как передаются данные и какие протоколы имеют значение, разница между кодированием и шифрованием, хеширование, а также архитектура и реестр Windows.
Сбор информации, сканирование и углублённое изучение Nmap
Сбор сведений о цели, затем обнаружение хостов, методы сканирования портов и перечисление найденных сервисов.
Metasploit, Burp Suite и взлом паролей
Архитектура фреймворка Metasploit и рабочий процесс эксплуатации уязвимостей, проксирование и повторная отправка веб-запросов в Burp Suite, а также словари, правила и Hashcat.
Повышение привилегий и атаки на Active Directory
Перечисление, злоупотребление SUID и sudo в Linux, неправильные настройки сервисов в Windows и основы Active Directory на примере Kerberoasting.
Пентестинг веб-приложений, беспроводных сетей, мобильных устройств и облака
Взлом веб-приложений, тестирование беспроводных сетей, анализ приложений Android и изучение поверхности атак в облаке, включая неправильные настройки IAM.
Охота за багами и пентестинг с подготовкой отчётов
Выбор целей и проведение разведки в большом масштабе, а затем объединение полученных навыков в структурированный тест и отчёт, с которым клиент сможет работать.
Как это работает
Как проходит учебная сессия
Приложение разделяет изучение материала и практику: каждая тема начинается с короткого урока, за которым сразу следует задание — что-то запустить, предсказать или исправить.
Изучите методику на коротком уроке
Выберите курс в учебной программе и прочитайте урок, написанный простым языком. AI-наставник готов объяснить любой непонятный вам инструмент, приём или сообщение об ошибке.
Потренируйтесь на смоделированной цели
В лаборатории для пентеста вы пошагово выполняете задание: вводите команды, читаете вывод и двигаетесь к цели, получая подсказки, если застряли. Тренировки команд проверяют, действительно ли ваши флаги будут работать.
Повторяйте, соревнуйтесь и получайте сертификат
Квизы, карточки для повторения, шпаргалки и справочник команд помогают освежить пройденный материал. Живая арена и поединки один на один добавляют соревновательный элемент, а экзамен с оценкой выдаёт сертификат с кодом проверки.
Что внутри
Что входит в приложение
30+
Курсов, 110+ уроков
От настройки безопасной лаборатории с Kali Linux и Linux для хакеров до сетей, криптографии и внутреннего устройства Windows, а также атак на Active Directory, мобильного и облачного пентестинга и основ переполнения буфера.
Лаборатории
Лаборатории для пентеста на смоделированных целях
Пошаговые задания, в которых вы сами вводите команды и читаете вывод, а также тренировки команд для nmap, gobuster, sqlmap, hydra и john, проверяющие, выдерживают ли ваши флаги проверку на практике.
AI
AI-наставник
Задайте вопрос о любом инструменте, приёме или ошибке и получите понятное объяснение. Наставник входит в Pro.
Набор инструментов
Flag Lab и Hash & Encoding Lab
Включайте и выключайте флаги инструмента, чтобы понять назначение каждого из них, определяйте хеш, снимайте слои кодирования и выбирайте стратегию работы со словарём.
Арена
Живая арена и поединки один на один
Глобальный раунд проходит три раза в день, а ещё вы можете сразиться с другим учащимся в поединке один на один.
Экзамен
Экзамен с оценкой и сертификат
Итоговый экзамен выдаёт сертификат об окончании с кодом проверки, который может проверить любой желающий. Это сертификат от данного приложения, а не сертификация сторонней организации.
Общие сведения
Что такое тестирование на проникновение и что происходит на каждом этапе?
Тестирование на проникновение — это санкционированная проверка системы в заданных рамках, цель которой — проникнуть в неё, чтобы владелец мог устранить уязвимости до того, как их найдёт настоящий злоумышленник. Проверка проводится в определённом порядке, чтобы в итоге получить отчёт, по которому можно действовать, а не набор разрозненных приёмов. Именно знание этого порядка отличает специалиста по безопасности от человека, который лишь собрал коллекцию инструментов.
Разведкасначала изучите цель
Тестировщик собирает всё, что публично известно о цели: домены, сотрудников, технологии и открытые сервисы. На этом этапе используются разведка по открытым источникам (OSINT) и сбор цифрового следа — ещё до отправки любых пакетов, которые могут вызвать тревогу.
Сканирование и перечислениенайдите открытые двери
Такие инструменты, как Nmap, показывают, какие хосты активны, какие порты отвечают и какие версии сервисов запущены. Затем перечисление запрашивает у каждого сервиса дополнительные сведения, поскольку баннер со старой версией часто становится первой настоящей зацепкой.
Эксплуатация и повышение привилегийдокажите, что уязвимость реальна
Подтверждённая уязвимость используется для получения точки опоры — обычно от имени пользователя с низкими привилегиями. Затем ищутся неправильные настройки, например слабые правила sudo или пути к сервисам без кавычек, которые позволяют превратить эту точку опоры в доступ администратора.
Составление отчётаза это платят клиенты
Каждая находка описывается с доказательствами, оценкой серьёзности и конкретным способом устранения. Технически блестящая проверка с расплывчатым отчётом ничего не меняет, поэтому составление отчётов преподаётся как самостоятельный навык.
Подходит
Кому это подходит — а кому нет
Подойдёт, если вы
- Вы новичок, которого привлекает кибербезопасность, но вы не знаете, с чего начать
- Вы работаете в сфере IT или сетей и хотите добавить навыки пентестинга в своё резюме
- Вы готовитесь к CTF, программам поиска багов или экзаменам начального уровня по безопасности
- Вы разработчик и хотите увидеть, как атакующие взламывают написанный вами код
- Вы лучше учитесь, вводя команды в безопасной лаборатории, а не просматривая видео
Это не тот инструмент, если вы
- Вы хотите атаковать системы, которыми не владеете, поскольку курс обучает только авторизованному тестированию
- Вы ожидаете сертификацию от сторонней организации, хотя приложение выдаёт сертификат о завершении курса
- Вы хотите, чтобы всё было бесплатно: первый курс и первые лаборатории бесплатны, а Pro открывает доступ к остальному
- Вам нужна полноценная лаборатория на компьютере с настоящими виртуальными машинами, а это по-прежнему означает наличие ноутбука
Вопросы
Часто задаваемые вопросы
Какое приложение лучше всего подходит для обучения хакингу на телефоне?
Ищите приложение, которое проводит через настоящий пентест — от разведки до подготовки отчёта — и даёт возможность практиковаться, а не просто читать. Учить Этичный Хакинг включает 30+ курсов и 110+ уроков в таком порядке, а также лаборатории пентестинга на симулированных целях, тренировки команд и экзамен с оценкой. Начать обучение бесплатно можно на iOS и Android.
Законно ли изучать этичный хакинг?
Изучать эти методы законно. Использовать их в системах, которыми вы не владеете, или без письменного разрешения — незаконно. Учить Этичный Хакинг проводит каждую лабораторную работу на симулированной изолированной цели и чётко указывает, что тестировать следует только системы, которыми вы владеете или на тестирование которых уполномочены.
Нужно ли знать Linux или сети до начала обучения?
Предварительный опыт в хакинге не требуется. Учить Этичный Хакинг начинает с объяснения того, что такое этичный хакинг, с правовых основ и настройки безопасной лаборатории с Kali Linux, затем обучает Linux для хакеров и основам сетей, прежде чем перейти к сканированию и эксплуатации уязвимостей.
Каким инструментам обучает курс?
Учить Этичный Хакинг охватывает Kali Linux, Nmap, Metasploit, Burp Suite, Hashcat и John the Ripper, а также включает тренировки команд для nmap, gobuster, sqlmap, hydra и john. Суть в том, чтобы понимать, какой инструмент отвечает на какой вопрос на каждом этапе тестирования.
Как работают лаборатории пентестинга на телефоне?
Каждая лаборатория пентестинга — это пошаговая миссия против симулированной цели. Вы вводите команды, читаете вывод и шаг за шагом выполняете задание, получая подсказки, если застряли. Затем функция Findings превращает найденную информацию в карточку результата — так же, как это происходит в отчёте о пентесте.
Готовит ли Учить Этичный Хакинг к охоте за багами?
Курс даёт необходимую основу. Отдельный курс Bug Bounty Hunting посвящён выбору целей, разведке в большом масштабе и поиску распространённых багов, а курсы по веб-технологиям охватывают SQL-инъекции и XSS. У реальных программ есть собственные правила и области действия, поэтому перед любым тестированием нужно ознакомиться с ними.
Бесплатен ли Учить Этичный Хакинг?
Приложение можно скачать бесплатно. Первый курс полностью бесплатен, а первые лаборатории в каталоге доступны без оплаты. Pro открывает все курсы и лаборатории, наставника с ИИ и экзамен для получения сертификата, а также убирает рекламные баннеры.
Является ли сертификат признанной сертификацией в сфере безопасности?
Нет. После успешной сдачи экзамена с оценкой приложение выдаёт сертификат о завершении курса с кодом верификации, который может проверить любой желающий. Это подтверждение проделанной вами работы, которое будет полезно дополнить проектами, но это не сертификация сторонней организации.
Можно ли практиковаться вместе с другими учениками?
Да. В мировой онлайн-арене раунд проходит три раза в день, а в матчах один на один вы соревнуетесь с другим учеником. Для самостоятельного повторения доступны викторины, карточки для повторения, вопросы с собеседований, шпаргалки и глоссарий.
Какие языки и платформы поддерживаются?
Учить Этичный Хакинг работает на iOS и Android и доступен на 22 языках. Приложение имеет рейтинг 4+ в App Store и требует iOS 15.1 или более позднюю версию на iPhone.
Начать
Пройдите свою первую лабораторную работу уже сегодня
Можно начать бесплатно на iOS и Android — на 22 языках.
Другие приложения CoddyKit
Доступно на iOS и Android.