
HackLab: Simulador Hacker
HackLab: Simulador Hacker — Un juego de hackeo ético con un terminal Linux real
HackLab: Simulador Hacker es un juego de hackeo ético gratuito para iPhone y Android, creado para principiantes curiosos y estudiantes de seguridad. Escribes comandos reales — nmap, sqlmap, curl — en un terminal Linux y completas misiones dentro de una simulación cerrada: sin sistemas reales, sin objetivos reales. Su objetivo es mostrarte cómo funcionan los ataques para que puedas reconocerlos y defenderte de ellos.
- Precio
- Gratis, con Pro opcional
- Plataformas
- iOS y Android
- Experiencia necesaria
- Ninguna
- Clasificación por edad
- 4+
- App Store
- 4.8 ★ (15)
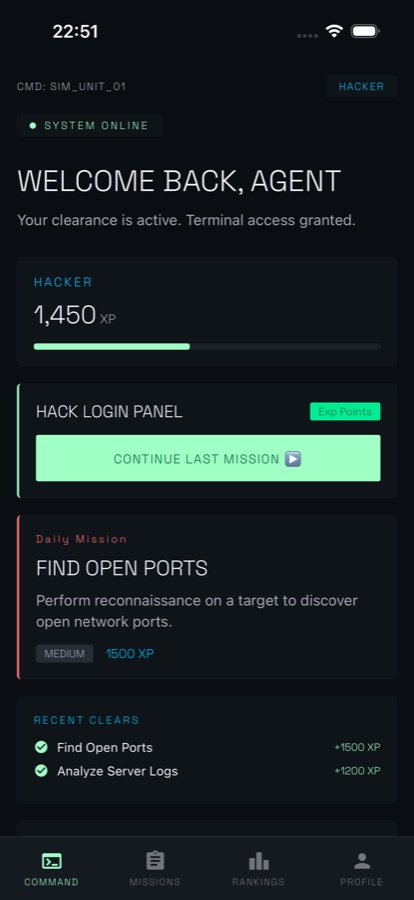
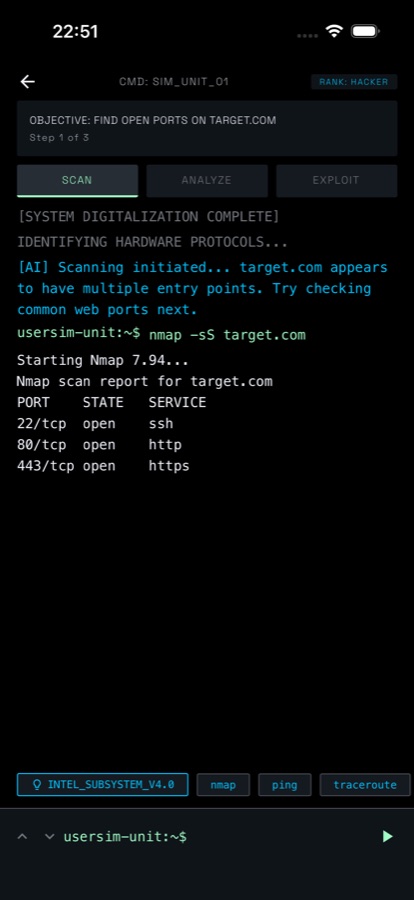
Un terminal real, no una escena cinemática.
La mayoría de los juegos de hackeo reproducen una animación mientras se llena una barra de progreso. Aquí escribes tú mismo el comando, el juego lo analiza y el resultado aparece tal como lo mostraría la herramienta, contra un objetivo que no existe.
Qué es
HackLab es un juego simulador de hackeo gratuito para iOS y Android. Las misiones se desarrollan dentro de un entorno aislado ficticio: escribes comandos como nmap, sqlmap y curl en un terminal que los analiza y llevas cada objetivo simulado por tres fases: escanear, analizar y explotar. Nada interactúa con un sistema ni una red reales. Los XP, cinco rangos, misiones diarias, insignias y torneos CTF en directo impulsan tu progreso.
Todo en HackLab es simulado. Las técnicas de ataque se muestran para que puedas entenderlas y defenderte de ellas, nunca para usarlas contra sistemas que no te pertenecen o que no tienes permiso escrito para probar.Lee la nota de white hat.
Dentro de la app
Qué aspecto tiene
Contexto
¿Qué es el hackeo ético y por qué los defensores estudian los ataques?
El hackeo ético consiste en probar un sistema como lo haría un atacante, con el permiso del propietario, para encontrar y corregir las vulnerabilidades antes de que las descubra alguien malintencionado. Las técnicas son las mismas en ambos casos; lo que cambia es la autorización y la intención. Los defensores las estudian porque no puedes detectar una vulnerabilidad de inyección, un puerto abierto por error o una credencial robada en tus propios sistemas si nunca has visto cómo se utilizan.
Pruebas de penetraciónataque autorizado
Un trabajo con alcance definido y permiso por escrito en el que un especialista intenta entrar en un sistema y después informa exactamente de cómo lo hizo. El permiso es la diferencia fundamental entre una prueba de penetración y un delito.
Escaneo de puertosreconocimiento
Sondear un host para comprobar qué puertos de red responden y qué software hay detrás. Herramientas como nmap indican si los puertos están abiertos o cerrados, junto con un servicio y una versión: el primer mapa que dibuja un atacante o un defensor.
Inyección SQLuna vulnerabilidad web
Cuando los datos introducidos por el usuario se insertan directamente en una consulta de base de datos, un atacante puede añadir su propio SQL y hacer que la base de datos devuelva o cambie datos que no debería. Sigue siendo habitual porque basta con un parámetro sin escapar.
Capture the FlagCTF
Un formato de competición legal en el que se preparan máquinas deliberadamente vulnerables para que los jugadores entren en ellas, y la prueba del éxito es una cadena oculta llamada flag. Es la forma en que la mayoría de los profesionales de la seguridad practican sin tocar una infraestructura real.
Cómo funciona
Cómo se desarrolla una misión
Todas las misiones terminan en el mismo lugar: un terminal, un objetivo y tú escribiendo el siguiente comando. Una partida es lo bastante corta como para terminarla durante un trayecto.
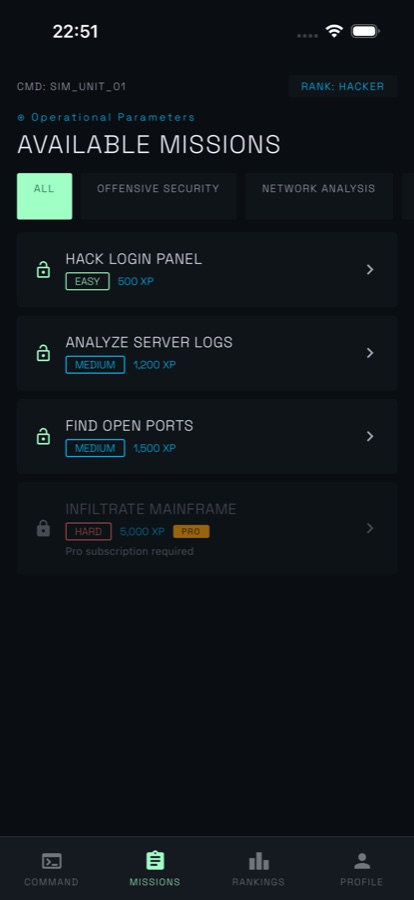
Elige una misión del panel
La lista de misiones muestra cada operación con su dificultad y recompensa de XP: trabajos fáciles como Hack Login Panel y otros más difíciles como Analyze Server Logs. Cada día aparece una misión nueva, y el ajuste de nivel de experiencia adapta las pistas y el ritmo desde tu primera partida.
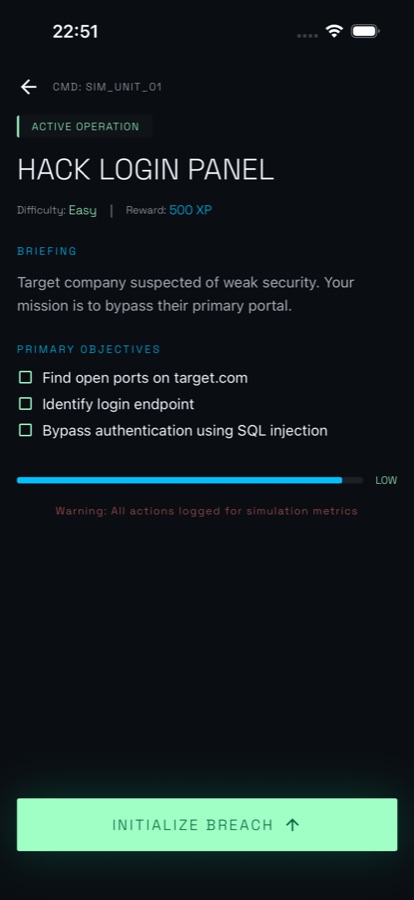
Completa las tres fases en el terminal
La misión comienza con una explicación y una lista de objetivos, y después te entrega el terminal. Escanea el host ficticio, analiza lo obtenido en busca de vulnerabilidades como la inyección SQL o XSS y, después, explótala. Toca una sugerencia de comando para aprender la sintaxis o escribe la tuya.
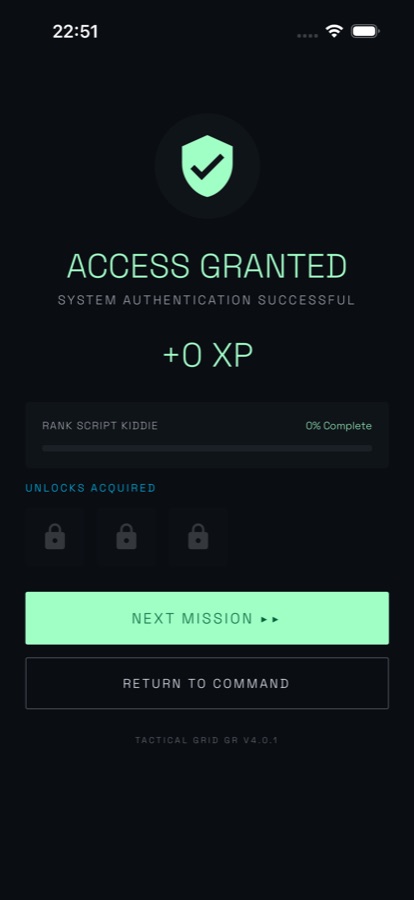
Acumula XP y mantén la racha
Una misión completada muestra ACCESS GRANTED, te da XP para avanzar hacia el siguiente de los cinco rangos y desbloquea trabajos más difíciles. Las rachas, las insignias como Ghost por completar una misión sin errores, la clasificación global, los duelos y los torneos CTF en directo son lo que te hace volver al día siguiente.
Qué incluye
Qué incluye realmente la app
nmap
Un terminal que analiza comandos
Escribe nmap, sqlmap, curl y mucho más. Los comandos se analizan en lugar de fingirse: un escaneo muestra los puertos abiertos con sus servicios y versiones, y curl devuelve las cabeceras.
3
Escanear, analizar, explotar
Todas las misiones recorren las mismas tres fases contra su objetivo simulado: localizar el host, buscar vulnerabilidades como la inyección SQL o XSS y, después, utilizar lo que has encontrado.
5
Cinco rangos y XP
Las misiones dan XP para avanzar por cinco rangos: Script Kiddie, Hacker, Elite, Root, Legend. Los rangos superiores desbloquean nodos más difíciles de la cuadrícula, elementos cosméticos más raros y un puesto en la clasificación global.
AI
Un AI Mentor que te orienta
¿Te has quedado atascado en un paso? Pregunta al AI Mentor. Está diseñado para señalarte la técnica en lugar de darte la respuesta, con un número limitado de preguntas gratuitas cada día.
CTF
Torneos, duelos y fantasmas
Participa en torneos de Capture-the-Flag en directo programados, desafía a un amigo o a un rival aleatorio a un duelo asíncrono con códigos de invitación y revanchas, o compite contra un mejor tiempo registrado.
Sim
Un entorno cerrado
Cada misión, contrato, duelo y operación se desarrolla contra un objetivo simulado. Sin sistemas reales, sin redes reales: la app no genera ninguna herramienta dirigida a nada que esté activo.
Encaja
Para quién es y para quién no
Es una buena opción si
- Sientes curiosidad por saber cómo funcionan realmente ataques como el escaneo de puertos y la inyección SQL, y quieres probarlos en un entorno inofensivo
- Prefieres escribir comandos en un terminal en lugar de responder preguntas de opción múltiple
- Estás preparándote para adquirir conocimientos del estilo de CompTIA Security+ u OSCP y quieres que la parte práctica se te quede
- Juegas en sesiones cortas desde el móvil: durante un trayecto, mientras haces cola o con una misión diaria antes de dormir
- Te gusta la competición: rachas, insignias, una clasificación global, duelos y torneos CTF en directo
No es la herramienta adecuada si
- Quieres herramientas de ataque funcionales: todos los objetivos de aquí son ficticios y la app no produce nada que pueda ejecutarse contra un sistema real
- Necesitas herramientas reales para sistemas reales; eso corresponde a tu propio laboratorio, una plataforma CTF legal o una operación autorizada
- Buscas formación acreditada o un banco oficial de preguntas para exámenes de certificación
- Quieres practicar respuesta defensiva ante incidentes de blue team en lugar de conocer el punto de vista del atacante
Seguridad y límites
Solo hacking ético
HackLab es un juego y un simulador. Todas las misiones, contratos, duelos y operaciones se ejecutan contra un objetivo ficticio dentro de la app. Nada de lo que hay aquí escanea, se conecta o ataca un sistema o una red reales, y completar una misión no te deja con un exploit funcional.
Las técnicas de ataque se muestran por la misma razón por la que los defensores las estudian: no puedes reconocer un fallo de inyección, un puerto abierto accidentalmente o una filtración de credenciales en tus propios sistemas si nunca has visto cómo se utilizan. Probar sistemas que no te pertenecen o que no tienes permiso por escrito para probar es ilegal en la mayoría de los países, independientemente de la intención. Lleva lo que aprendas a un CTF legal, a tu propio laboratorio o a una prueba de penetración autorizada; a ningún otro lugar.
Preguntas
Preguntas frecuentes
¿Cuál es la mejor app para practicar hacking ético desde el móvil?
La prueba útil para una app móvil es si escribes comandos o tocas respuestas, porque recordar la sintaxis y el orden constituye gran parte de la habilidad. HackLab funciona así: las misiones te proporcionan un terminal donde nmap, sqlmap y curl se interpretan y responden con resultados realistas, y todos los objetivos son ficticios. Es gratis en iOS y Android y no requiere experiencia previa. Las herramientas reales en sistemas reales siguen correspondiendo a un laboratorio o a un CTF autorizado.
¿Puedo aprender comandos de Linux con HackLab?
Sí, de forma práctica. El terminal de Linux integrado en la app acepta comandos reales como ls, cat, grep, nmap, curl, ssh y sqlmap, y responde con resultados realistas, de modo que cada misión desarrolla hábitos que puedes reutilizar en un terminal de Linux real. Los sistemas contra los que se ejecuta son ficticios, así que nada de lo que escribas llega a un sistema real.
¿Es legal aprender hacking?
Aprender es legal. Leer sobre ataques, estudiar herramientas y practicar en un entorno creado para ello no infringe ninguna ley. Lo que es ilegal en la mayoría de los países es acceder a un sistema que no te pertenece o probarlo sin permiso por escrito, y la intención no sirve como defensa: la curiosidad y las buenas intenciones no hacen legal un escaneo no autorizado. Por eso existen los simuladores, las competiciones Capture-the-Flag y los laboratorios domésticos: te ofrecen la misma práctica con la cuestión del permiso ya resuelta.
¿Qué hace realmente una herramienta como nmap?
nmap es un escáner de redes. Envía paquetes a un sistema e informa de qué puertos responden, si están abiertos, filtrados o cerrados y, a menudo, qué software y versión están escuchando: ssh en 22, http en 80 y https en 443. Los atacantes lo utilizan para encontrar una vía de entrada; los defensores, para detectar servicios que nadie pretendía exponer. En HackLab, la fase de escaneo de una misión se ejecuta contra un sistema simulado, por lo que practicas precisamente la interpretación de esos resultados.
¿Qué es la inyección SQL y por qué sigue siendo tan común?
La inyección SQL ocurre cuando la entrada del usuario se incorpora directamente a una consulta de base de datos en lugar de pasarse como parámetro. Un atacante escribe SQL en un campo de formulario o en una URL y la base de datos lo ejecuta, devolviendo o modificando datos que nunca debería exponer. Persiste porque basta con que haya un solo parámetro sin escapar en cualquier parte de una aplicación grande y porque la solución —sentencias preparadas y consultas parametrizadas— debe aplicarse de forma coherente, no una sola vez.
¿Qué es una competición CTF?
Capture the Flag es el formato estándar de práctica legal en seguridad. Los organizadores ponen en marcha máquinas o desafíos deliberadamente vulnerables, y los jugadores demuestran que han conseguido entrar al encontrar una cadena oculta llamada flag. La puntuación depende de la dificultad y, a menudo, del tiempo. Es importante porque te proporciona un objetivo que tienes permiso explícito para atacar. HackLab organiza torneos CTF en directo y programados dentro de su propia simulación, además de duelos contra otros jugadores y carreras contra el mejor tiempo registrado.
¿HackLab ofrece herramientas que funcionan contra sistemas reales?
No. HackLab es un simulador y un juego. El terminal interpreta los comandos y devuelve resultados realistas, pero los sistemas, las redes y las vulnerabilidades son ficticios y existen exclusivamente dentro de la app. Nada de lo que produce puede dirigirse contra una infraestructura real, y terminar una misión te deja conocimientos, no un exploit. Ese es el objetivo: puedes ver cómo funcionan el escaneo de puertos, la inyección SQL y las pruebas con XSS sin tocar nada que no tengas permiso para tocar.
¿HackLab es gratis y qué incluye Pro?
HackLab se puede descargar gratis en App Store y Google Play, con una suscripción Pro opcional. Pro añade misiones diarias ilimitadas, todos los desafíos CTF, un multiplicador de XP de 1.5x, dos congelaciones automáticas de racha por renovación, un segundo equipamiento y todas las lecciones avanzadas de Learn. La app tiene una clasificación de 4+ y enlaza a sus condiciones de uso y política de privacidad desde la ficha de la tienda.
¿Necesito experiencia para empezar?
No se requiere experiencia previa. Las misiones empiezan en dificultad fácil —encontrar los puertos abiertos de un sistema, leer un registro del servidor— y hay rutas para principiantes, intermedios y avanzados, además de un ajuste de nivel de experiencia que adapta las pistas y el ritmo desde la primera partida. Si te atascas en un paso, el Mentor de IA ofrece cada día un número limitado de indicaciones contextuales gratuitas, redactadas para señalar la técnica sin darte la respuesta.
¿Necesitas certificaciones como Security+ u OSCP para trabajar en seguridad?
Las certificaciones abren puertas, especialmente para conseguir el primer puesto o un contrato gubernamental, pero evalúan conocimientos que todavía tienes que adquirir en algún lugar. La mayoría de las personas los desarrollan mediante laboratorios, CTF y lecturas, y después hacen el examen para demostrarlo. HackLab es una herramienta de práctica, no un curso: no es una formación acreditada ni un banco de preguntas de examen, pero sus misiones prácticas te familiarizan con el escaneo, la inyección y el análisis de registros, haciendo que el material de estudio te resulte algo que ya has visto.
¿Puedo competir contra otros jugadores?
Sí. Una clasificación global ordena a los jugadores de todo el mundo, y los torneos Capture-the-Flag en directo programados se disputan contrarreloj, con la clasificación final publicada después. También puedes desafiar a un amigo o a un rival aleatorio a un duelo asíncrono mediante códigos de invitación, con puntuaciones y revancha, o competir contra un Ghost: el mejor tiempo registrado en una misión. Las misiones diarias, una ronda diaria de trivia de cinco preguntas y las rachas con congelación de racha mantienen activa la puntuación diaria.
Empezar
Abre el terminal y supera la misión
Gratis en iOS y Android. Todos los objetivos son simulados.
Más de CoddyKit
Disponible en iOS y Android.