
HackLab: 해킹훈련
HackLab: 해킹훈련 — 실제 Linux terminal을 사용하는 윤리적 해킹 게임
HackLab: 해킹훈련는 iPhone과 Android에서 즐길 수 있는 무료 윤리적 해킹 게임으로, 호기심 많은 초보자와 보안 학습자를 위해 만들어졌어요. Linux terminal에 nmap, sqlmap, curl 같은 실제 명령어를 입력하고 폐쇄형 시뮬레이션 안에서 미션을 수행해요. 실제 시스템도, 실제 대상도 없어요. 공격이 어떻게 작동하는지 보여 줘서 공격을 알아보고 방어할 수 있도록 하는 게임이에요.
- 가격
- 무료, 선택 사항인 Pro 제공
- 플랫폼
- iOS 및 Android
- 필요한 경험
- 없음
- 연령 등급
- 4+
- App Store
- 4.8 ★ (15)
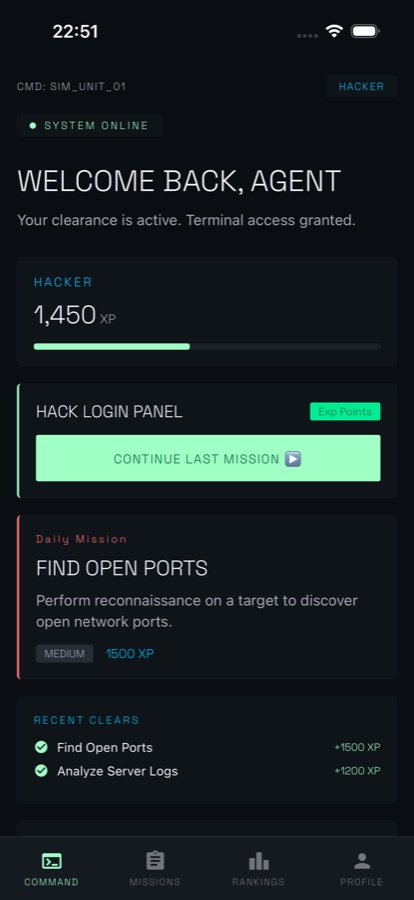
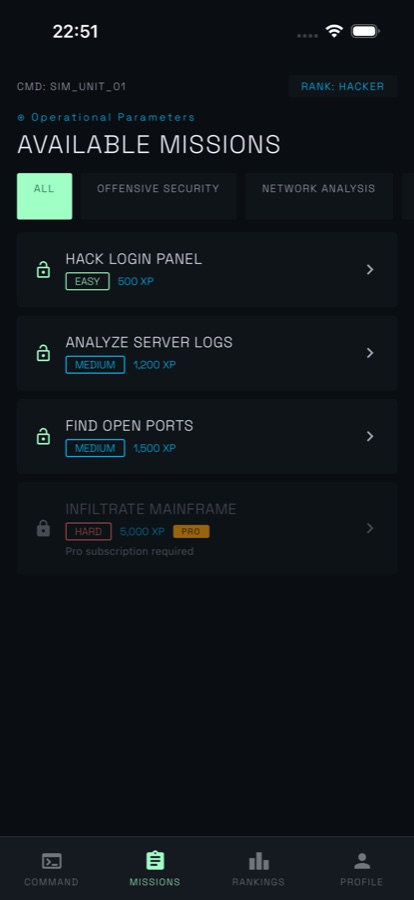
컷신이 아닌 실제 terminal이에요.
대부분의 해킹 게임은 진행 바가 차는 동안 애니메이션을 보여 줘요. 하지만 여기서는 직접 명령어를 입력하면 명령어가 파싱되고, 실제 도구가 출력할 법한 방식으로 결과가 돌아와요. 단, 대상은 실제로 존재하지 않아요.
어떤 앱인가요
HackLab은 iOS와 Android에서 즐길 수 있는 무료 해킹 시뮬레이터 게임이에요. 미션은 가상의 sandbox 안에서 진행돼요. 명령어를 파싱하는 terminal에 nmap, sqlmap, curl 같은 명령어를 입력한 다음, 각 시뮬레이션 대상에 대해 scan, analyze, exploit의 세 단계를 수행해요. 실제 시스템이나 네트워크에는 아무것도 닿지 않아요. XP, 다섯 개의 랭크, 일일 미션, 배지와 실시간 CTF 토너먼트가 성장 요소를 구성해요.
HackLab의 모든 요소는 시뮬레이션이에요. 공격 기법을 보여 줘서 이를 이해하고 방어할 수 있도록 할 뿐, 자신이 소유하지 않았거나 테스트에 대한 서면 허가를 받지 않은 시스템에 사용하도록 보여 주는 것이 아니에요.화이트햇 안내 읽기.
앱 내부 살펴보기
화면은 어떻게 보이나요
배경
윤리적 해킹이란 무엇이며, 방어 담당자는 왜 공격을 연구할까요?
윤리적 해킹은 소유자의 허가를 받아 공격자가 하는 방식으로 시스템을 테스트하고, 적대적인 누군가가 발견하기 전에 취약점을 찾아 수정하는 일이에요. 어느 쪽이든 기법은 같고, 달라지는 것은 승인과 의도예요. 방어 담당자가 공격을 연구하는 이유는, 자신의 시스템에서 실제로 사용되는 모습을 본 적이 없다면 injection 취약점, 실수로 열려 있는 포트 또는 탈취된 자격 증명을 알아차릴 수 없기 때문이에요.
침투 테스트승인된 공격
범위를 정하고 서면 허가를 받은 업무로, 테스터가 시스템 침입을 시도한 뒤 정확히 어떤 방식으로 수행했는지 보고해요. 침투 테스트와 범죄를 가르는 결정적인 차이는 바로 이 허가예요.
포트 스캔정찰
호스트를 탐색해 어떤 네트워크 포트가 응답하고 그 뒤에 어떤 소프트웨어가 있는지 확인해요. nmap 같은 도구는 서비스와 버전 정보와 함께 포트를 open 또는 closed로 보고해요. 공격자나 방어 담당자가 그리는 첫 번째 지도인 셈이에요.
SQL injection웹 취약점
사용자 입력이 데이터베이스 query에 그대로 붙여 넣어지면 공격자가 자신의 SQL을 추가해 데이터베이스가 원래 반환하거나 변경해서는 안 되는 데이터를 반환하거나 변경하게 만들 수 있어요. 이 취약점이 계속 흔한 이유는 이스케이프되지 않은 매개변수 하나면 충분하기 때문이에요.
Capture the FlagCTF
플레이어가 침입할 수 있도록 의도적으로 취약한 머신을 마련해 두고, 성공의 증거로 flag라는 숨겨진 문자열을 찾는 합법적인 대회 형식이에요. 대부분의 보안 전문가는 실제 인프라에 손대지 않고 이 방식으로 연습해요.
어떻게 작동하나요
미션 진행 방식
모든 미션은 같은 곳에서 끝나요. terminal, 목표, 그리고 다음 명령어를 입력하는 여러분이 있어요. 출퇴근길에도 끝낼 수 있을 만큼 짧게 한 번 플레이할 수 있어요.
보드에서 미션 선택하기
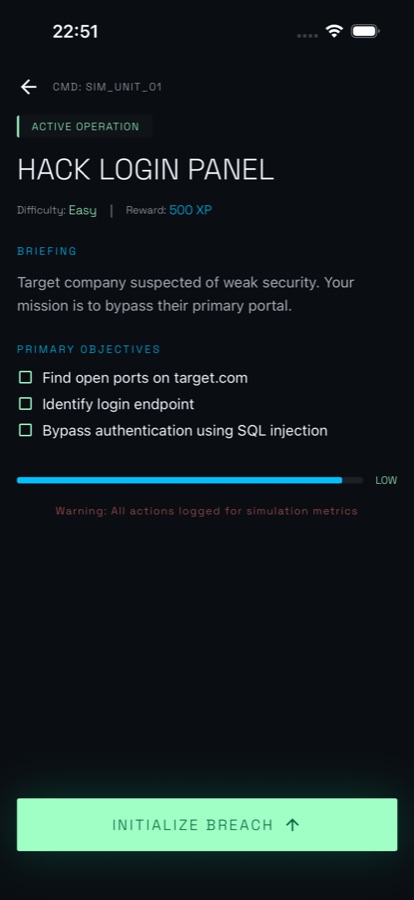
미션 목록에는 각 작전의 난이도와 XP 보상이 표시돼요. Hack Login Panel 같은 쉬운 작업부터 Analyze Server Logs 같은 더 어려운 작업까지 있어요. 매일 새로운 미션이 하나씩 추가되고, Experience Level 설정으로 첫 플레이부터 힌트와 진행 속도를 맞출 수 있어요.
terminal에서 세 단계 수행하기
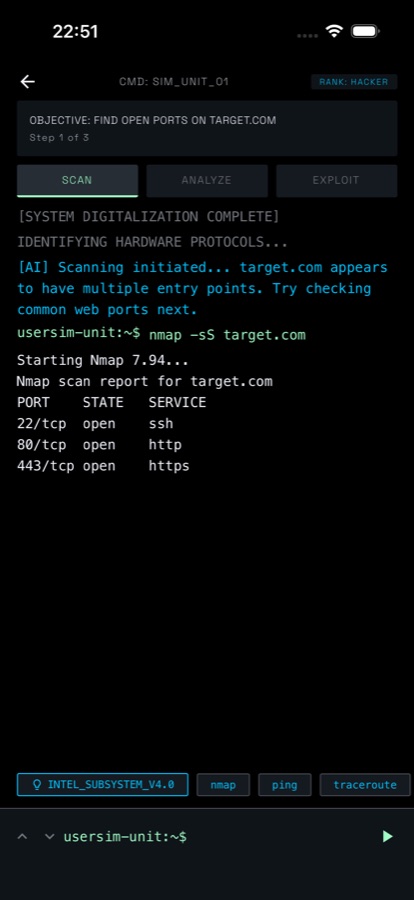
미션은 브리핑과 목표 체크리스트로 시작한 뒤 terminal을 열어 줘요. 가상의 호스트를 scan하고, 돌아온 결과를 analyze해 SQL injection이나 XSS 같은 취약점을 찾은 다음 exploit하세요. 추천 명령어 칩을 탭해 문법을 배워도 되고, 직접 입력해도 돼요.
XP를 쌓고 연속 기록 이어 가기
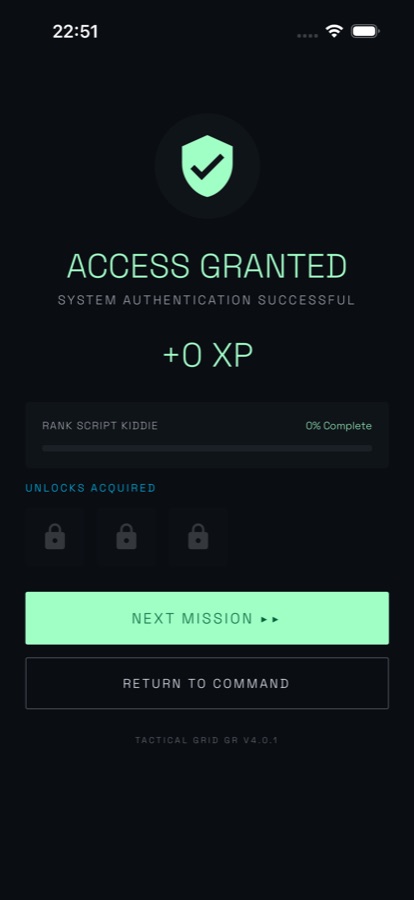
미션을 완료하면 ACCESS GRANTED가 표시되고, 다섯 개 랭크 중 다음 랭크를 향한 XP를 획득하며 더 어려운 작업이 잠금 해제돼요. 오류 없이 완료하면 받는 Ghost 같은 연속 기록과 배지, 글로벌 리더보드, 듀얼, 실시간 CTF 토너먼트가 다음 날에도 다시 찾게 만드는 요소예요.
무엇이 들어 있나요
앱에 실제로 들어 있는 것
nmap
명령어를 파싱하는 terminal
nmap, sqlmap, curl 등을 입력해 보세요. 명령어는 가짜로 꾸며 낸 것이 아니라 파싱돼요. scan 결과에는 서비스와 버전 정보가 포함된 open 포트가 표시되고, curl은 헤더를 그대로 출력해요.
3
Scan, analyze, exploit
모든 미션은 시뮬레이션 대상에 대해 같은 세 단계를 진행해요. 호스트를 map하고, SQL injection이나 XSS 같은 취약점을 찾은 다음, 발견한 내용을 활용해요.
5
다섯 개의 랭크와 XP
미션을 완료하면 XP를 획득해 다섯 개의 랭크인 Script Kiddie, Hacker, Elite, Root, Legend로 올라갈 수 있어요. 랭크가 높아지면 더 어려운 grid node와 더 희귀한 꾸미기 아이템이 잠금 해제되고, 글로벌 리더보드에 이름을 올릴 수 있어요.
AI
힌트를 주는 AI Mentor
단계에서 막혔다면 AI Mentor에게 물어보세요. 답을 바로 알려 주는 대신 기법을 가리키도록 설계되어 있으며, 매일 무료로 질문할 수 있는 횟수는 제한돼요.
CTF
토너먼트, 듀얼과 고스트
예정된 실시간 Capture-the-Flag 토너먼트에 참가하거나, 초대 코드와 재대결을 이용해 친구 또는 무작위 상대에게 비동기 듀얼을 신청하거나, 기록된 최고 기록에 도전해 보세요.
Sim
폐쇄형 환경
모든 미션, 계약, 듀얼과 작전은 시뮬레이션 대상을 상대로 진행돼요. 실제 시스템도, 실제 네트워크도 없어요. 앱은 실시간으로 연결된 어떤 대상에도 도구를 실행하지 않아요.
나에게 잘 맞는지
누구에게 적합하고, 누구에게는 적합하지 않은지
다음과 같은 분께 잘 맞아요
- 포트 스캔과 SQL injection 같은 공격이 실제로 어떻게 작동하는지 궁금하고, 안전한 곳에서 직접 시도해 보고 싶어요.
- 객관식 문제를 여러 번 탭하기보다 터미널에 명령어를 입력하는 방식을 선호해요.
- CompTIA Security+ 또는 OSCP 수준의 지식을 쌓고 있으며, 실습을 통해 배운 내용을 확실히 익히고 싶어요.
- 출퇴근길이나 줄을 서 있는 시간, 잠들기 전 일일 미션처럼 휴대폰으로 짧게 플레이하고 싶어요.
- 경쟁을 좋아해요. 연속 기록, 배지, 글로벌 리더보드, 듀얼, 실시간 CTF 토너먼트를 즐겨요.
다음과 같은 경우에는 적합하지 않아요
- 실제로 작동하는 공격 도구를 원해요. 하지만 여기의 모든 대상은 가상이며 앱은 실제 시스템을 대상으로 실행되는 어떤 것도 생성하지 않아요.
- 실제 호스트에서 실제 도구를 사용해야 해요. 그런 작업은 직접 만든 랩, 합법적인 CTF 플랫폼 또는 승인을 받은 참여 범위에서 진행해야 해요.
- 공인된 교육 과정이나 공식 자격증 시험 문제 은행을 찾고 있어요.
- 공격자 관점이 아니라 방어 중심의 블루팀 사고 대응 연습을 원해요.
안전 및 한계
화이트햇 전용
HackLab은 게임이자 시뮬레이터예요. 모든 미션, 계약, 듀얼, 작전은 앱 안의 가상 대상을 상대로 진행돼요. 이 앱은 실제 시스템이나 네트워크를 스캔하거나 연결하거나 공격하지 않으며, 미션을 완료해도 실제로 작동하는 익스플로잇을 손에 넣게 되지 않아요.
공격 기법을 보여주는 이유는 방어 담당자도 같은 이유로 공격 기법을 공부하기 때문이에요. 직접 사용되는 모습을 본 적이 없다면 자신의 시스템에서 injection 취약점, 의도치 않게 열린 포트, 자격 증명 유출을 알아채기 어려워요. 소유하지 않은 시스템을 테스트하거나 서면 허가 없이 테스트하는 것은 의도와 관계없이 대부분의 국가에서 불법이에요. 배운 내용은 합법적인 CTF, 자신의 랩 또는 승인을 받은 침투 테스트에서만 활용하세요. 그 외의 곳에서는 사용하면 안 돼요.
질문
자주 묻는 질문
휴대폰으로 윤리적 해킹을 연습하기에 가장 좋은 앱은 무엇인가요?
휴대폰 앱을 평가할 때 중요한 기준은 명령어를 직접 입력하는지, 아니면 답을 탭하는지예요. 문법과 순서를 기억하는 것이 실력의 대부분을 차지하기 때문이에요. HackLab은 이 방식으로 작동해요. 미션에서 nmap, sqlmap, curl을 입력할 수 있는 터미널을 제공하고 현실적인 결과를 보여주며, 모든 대상은 가상이에요. iOS와 Android에서 무료로 이용할 수 있고 사전 경험도 필요하지 않아요. 실제 호스트에서 실제 도구를 사용하는 일은 여전히 랩이나 승인을 받은 CTF에서 해야 해요.
HackLab으로 Linux 명령어를 배울 수 있나요?
네, 실용적인 방식으로 배울 수 있어요. 앱 내 Linux 터미널은 ls, cat, grep, nmap, curl, ssh, sqlmap 같은 실제 명령어를 입력받고 현실적인 결과를 보여줘요. 따라서 각 미션을 통해 실제 Linux 터미널에서도 활용할 수 있는 습관을 익힐 수 있어요. 명령어가 실행되는 호스트는 가상이므로 입력한 내용이 실제 시스템에 전달되지 않아요.
해킹을 배우는 것은 합법인가요?
배우는 것은 합법이에요. 공격에 대해 읽고, 도구를 공부하고, 이를 위해 만들어진 환경에서 연습하는 것은 어디에서도 법을 어기지 않아요. 대부분의 국가에서 불법인 것은 서면 허가 없이 소유하지 않은 시스템에 접근하거나 테스트하는 것이며, 의도는 변명이 될 수 없어요. 호기심이나 선한 동기가 있어도 승인받지 않은 스캔이 합법이 되지는 않아요. 그래서 시뮬레이터, Capture-the-Flag 대회, 홈 랩이 존재해요. 허가 여부가 이미 해결된 상태에서 같은 연습을 할 수 있게 해주기 때문이에요.
nmap 같은 도구는 실제로 무엇을 하나요?
nmap은 네트워크 스캐너예요. 호스트에 패킷을 보내 어떤 포트가 응답하는지, 포트가 열려 있는지 필터링되었는지 닫혀 있는지, 그리고 어떤 소프트웨어와 버전이 수신 대기 중인지 알려줘요. 예를 들면 22의 ssh, 80의 http, 443의 https예요. 공격자는 침입 경로를 찾는 데 사용하고, 방어자는 노출할 의도가 없었던 서비스를 찾는 데 사용해요. HackLab에서는 미션의 스캔 단계가 시뮬레이션된 호스트를 대상으로 실행되므로, 그 결과를 읽는 방법을 연습할 수 있어요.
SQL injection이란 무엇이며, 왜 여전히 흔한가요?
SQL injection은 사용자 입력을 매개변수로 전달하지 않고 데이터베이스 쿼리에 그대로 삽입할 때 발생해요. 공격자가 폼 입력란이나 URL에 SQL을 입력하면 데이터베이스가 이를 실행하고, 노출되어서는 안 되는 데이터를 반환하거나 변경할 수 있어요. 이 문제가 계속되는 이유는 규모가 큰 애플리케이션 어디에서든 이스케이프되지 않은 매개변수 하나만 있어도 충분하기 때문이에요. 또한 해결 방법인 prepared statements와 parameterised queries를 한 번만 적용하는 것이 아니라 일관되게 적용해야 해요.
CTF 대회란 무엇인가요?
Capture the Flag는 보안 분야에서 표준적인 합법적 실습 형식이에요. 주최 측이 의도적으로 취약한 머신이나 도전 과제를 마련하면, 참가자는 flag라고 하는 숨겨진 문자열을 찾아 침입에 성공했음을 증명해요. 점수는 보통 시간 제한 안에서 난이도에 따라 매겨져요. 명시적으로 공격이 허용된 대상을 제공한다는 점에서 중요해요. HackLab은 자체 시뮬레이션 안에서 예정된 실시간 CTF 토너먼트를 운영하며, 다른 플레이어와의 듀얼과 기록된 최고 기록에 도전하는 레이스도 제공해요.
HackLab은 실제 시스템을 대상으로 작동하는 도구를 제공하나요?
아니요. HackLab은 시뮬레이터이자 게임이에요. 터미널은 명령어를 해석하고 현실적인 결과를 반환하지만, 호스트·네트워크·취약점은 가상이며 전부 앱 안에서만 작동해요. 앱이 생성하는 어떤 것도 실제 인프라를 대상으로 사용할 수 없으며, 미션을 완료해도 손에 남는 것은 익스플로잇이 아니라 이해예요. 포트 스캔, SQL injection, XSS 프로빙이 어떻게 작동하는지, 건드릴 권한이 없는 대상에는 손대지 않고 확인할 수 있다는 것이 이 앱의 목적이에요.
HackLab은 무료인가요? Pro에서는 무엇이 추가되나요?
HackLab은 App Store와 Google Play에서 무료로 다운로드할 수 있으며, 선택 사항인 Pro 구독을 제공해요. Pro에서는 일일 미션 무제한, 모든 CTF 도전 과제, 1.5x XP 배율, 갱신 시마다 자동 연속 기록 동결 2회, 두 번째 장비 로드아웃, 모든 고급 Learn 레슨을 이용할 수 있어요. 앱의 등급은 4+이며, 스토어 등록 페이지에서 이용 약관과 개인정보 처리방침으로 연결되는 링크를 제공해요.
시작하려면 경험이 필요한가요?
사전 경험은 필요하지 않아요. 미션은 호스트의 열린 포트를 찾거나 서버 로그를 읽는 쉬움 난이도부터 시작하며, Beginner, Intermediate, Advanced 트랙과 첫 실행부터 힌트와 진행 속도를 맞춰 주는 Experience Level 설정이 있어요. 단계에서 막히면 AI Mentor가 매일 제한된 횟수의 무료 상황별 힌트를 제공해요. 정답을 바로 알려주기보다 기법을 짚어 주도록 작성된 힌트예요.
보안 분야에서 일하려면 Security+나 OSCP 같은 자격증이 필요한가요?
자격증은 특히 첫 직업이나 정부 계약에서 기회를 열어 주지만, 시험에서 다루는 지식은 결국 어딘가에서 직접 습득해야 해요. 대부분의 사람은 랩, CTF, 독학을 통해 지식을 쌓은 다음 시험을 치러 이를 증명해요. HackLab은 교육 과정이 아니라 연습 도구예요. 공인된 과정이나 시험 문제 은행은 아니지만, 미션을 수행하며 스캔, injection, 로그 분석을 익힐 수 있어 학습 자료를 이미 접해 본 내용처럼 이해하는 데 도움이 돼요.
다른 플레이어와 경쟁할 수 있나요?
네. 글로벌 리더보드에서 전 세계 플레이어의 순위를 매기며, 예정된 실시간 Capture-the-Flag 토너먼트에서는 시간 제한 안에 경쟁하고 종료 후 최종 순위를 공개해요. 초대 코드를 사용해 친구나 무작위 라이벌에게 비동기 듀얼을 신청하고 레이팅과 재대결을 이용할 수도 있어요. 또는 미션의 기록된 최고 기록인 Ghost와 레이스를 펼칠 수도 있어요. 일일 미션, 매일 진행되는 5문제 상식 라운드, 연속 기록과 연속 기록 동결 기능으로 매일 점수를 쌓을 수 있어요.
시작하기
터미널을 열고 미션을 클리어하세요.
iOS와 Android에서 무료로 이용할 수 있어요. 모든 대상은 시뮬레이션돼요.
CoddyKit의 다른 앱
iOS 및 Android에서 이용할 수 있어요.