
HackLab: हैकर सिम्युलेटर
HackLab: हैकर सिम्युलेटर — असली Linux टर्मिनल वाला एथिकल हैकिंग गेम
HackLab: हैकर सिम्युलेटर iPhone और Android के लिए एक मुफ़्त एथिकल हैकिंग गेम है, जिसे जिज्ञासु शुरुआती उपयोगकर्ताओं और सुरक्षा छात्रों के लिए बनाया गया है। आप Linux टर्मिनल में असली कमांड — nmap, sqlmap, curl — टाइप करते हैं और एक बंद सिमुलेशन के अंदर मिशन पूरे करते हैं: कोई असली सिस्टम नहीं, कोई असली लक्ष्य नहीं। इसका उद्देश्य यह दिखाना है कि हमले कैसे काम करते हैं, ताकि आप उन्हें पहचानकर उनसे बचाव कर सकें।
- कीमत
- मुफ़्त, वैकल्पिक Pro के साथ
- प्लैटफ़ॉर्म
- iOS और Android
- आवश्यक अनुभव
- कोई नहीं
- आयु रेटिंग
- 4+
- App Store
- 4.8 ★ (15)
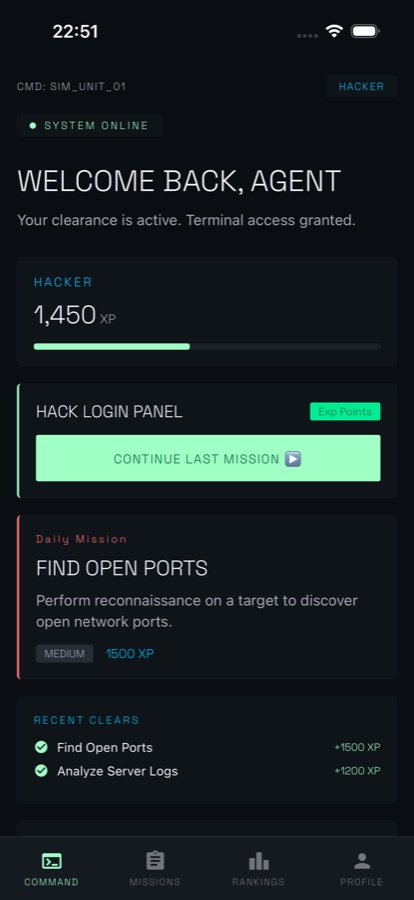
असली टर्मिनल, कोई कटसीन नहीं।
ज़्यादातर हैकिंग गेम्स में एक ऐनिमेशन चलता है और प्रोग्रेस बार भरता रहता है। यहाँ आप खुद कमांड टाइप करते हैं, उसे पार्स किया जाता है और आउटपुट उसी तरह मिलता है, जैसे टूल उसे प्रिंट करता — ऐसे लक्ष्य के विरुद्ध जो असल में मौजूद ही नहीं है।
यह क्या है
HackLab iOS और Android के लिए एक मुफ़्त हैकिंग सिम्युलेटर गेम है। मिशन एक काल्पनिक सैंडबॉक्स के अंदर चलते हैं: आप टर्मिनल में nmap, sqlmap और curl जैसी कमांड टाइप करते हैं, जो उन्हें पार्स करता है। फिर हर सिम्युलेटेड लक्ष्य को तीन चरणों — स्कैन, विश्लेषण, एक्सप्लॉइट — से गुज़ारते हैं। कुछ भी किसी असली सिस्टम या नेटवर्क को प्रभावित नहीं करता। XP, पाँच रैंक, दैनिक मिशन, बैज और लाइव CTF टूर्नामेंट आपकी प्रगति को आगे बढ़ाते हैं।
HackLab में सब कुछ सिम्युलेटेड है। हमले की तकनीकें इसलिए दिखाई जाती हैं ताकि आप उन्हें समझकर उनसे बचाव कर सकें — कभी भी उन सिस्टम पर इस्तेमाल करने के लिए नहीं, जिनके आप मालिक नहीं हैं या जिनकी जाँच के लिए आपकी लिखित अनुमति नहीं है।व्हाइट-हैट नोट पढ़ें.
ऐप के अंदर
यह कैसा दिखता है
पृष्ठभूमि
एथिकल हैकिंग क्या है और डिफेंडर हमलों का अध्ययन क्यों करते हैं?
एथिकल हैकिंग का मतलब है मालिक की अनुमति से किसी सिस्टम की उसी तरह जाँच करना, जैसे कोई हमलावर करता, ताकि किसी दुर्भावनापूर्ण व्यक्ति के खोजने से पहले कमज़ोरियाँ ढूँढकर ठीक की जा सकें। दोनों में तकनीकें एक जैसी होती हैं — फर्क केवल अनुमति और इरादे का होता है। डिफेंडर इनका अध्ययन इसलिए करते हैं क्योंकि अगर आपने अपने सिस्टम में किसी injection flaw, खुले छूटे port या चुराए गए credential का इस्तेमाल होते कभी देखा ही नहीं है, तो आप उन्हें पहचान नहीं सकते।
पेनिट्रेशन टेस्टिंगअधिकृत हमला
लिखित अनुमति और तय दायरे के साथ किया गया ऐसा परीक्षण, जिसमें tester किसी सिस्टम में घुसने की कोशिश करता है और फिर ठीक-ठीक बताता है कि उसने यह कैसे किया। अनुमति ही pen test और अपराध के बीच का पूरा अंतर है।
पोर्ट स्कैनिंगरिकॉनिसेंस
किसी host की जाँच करके यह देखना कि कौन-से network ports जवाब दे रहे हैं और उनके पीछे कौन-सा software चल रहा है। nmap जैसे टूल ports को service और version के साथ open या closed बताते हैं — यही वह पहला नक्शा है, जिसे हमलावर या डिफेंडर तैयार करता है।
SQL injectionएक वेब खामी
जब user input को सीधे database query में डाल दिया जाता है, तो हमलावर अपना SQL जोड़कर database से ऐसा data लौटवा या बदलवा सकता है, जिसे उसे नहीं लौटाना या बदलना चाहिए। यह आम बना हुआ है, क्योंकि केवल एक unescaped parameter ही काफ़ी होता है।
Capture the FlagCTF
एक कानूनी प्रतियोगिता का प्रारूप, जिसमें खिलाड़ियों के लिए जानबूझकर कमज़ोर machines तैयार की जाती हैं, ताकि वे उनमें प्रवेश करने की कोशिश कर सकें। सफलता का प्रमाण एक छिपी हुई string होती है, जिसे flag कहा जाता है। ज़्यादातर security professionals असली infrastructure को छुए बिना इसी तरह अभ्यास करते हैं।
यह कैसे काम करता है
मिशन कैसे चलता है
हर मिशन एक ही जगह खत्म होता है: एक टर्मिनल, एक उद्देश्य और अगली कमांड टाइप करते हुए आप। एक run इतना छोटा होता है कि सफ़र के दौरान भी पूरा किया जा सकता है।
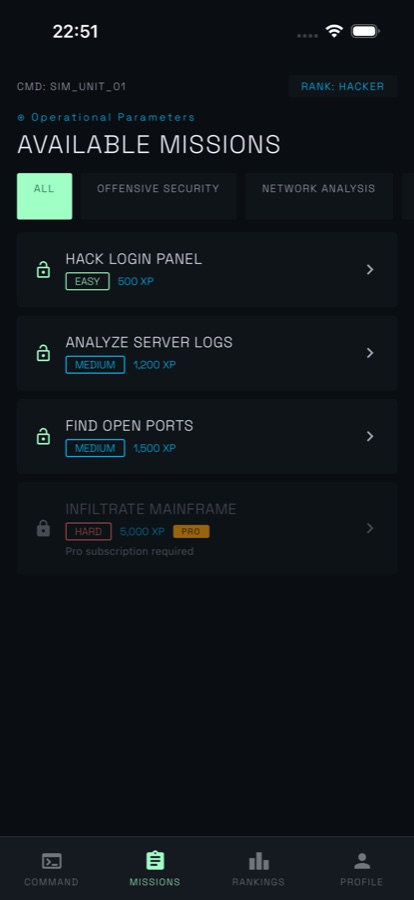
बोर्ड से कोई मिशन चुनें
मिशन सूची में हर operation की difficulty और XP reward दिखाई देती है — Hack Login Panel जैसे आसान कामों से लेकर Analyze Server Logs जैसे मुश्किल कामों तक। हर दिन एक नया मिशन मिलता है और Experience Level setting आपके पहले run से ही hints और गति को आपके अनुसार ढाल देती है।
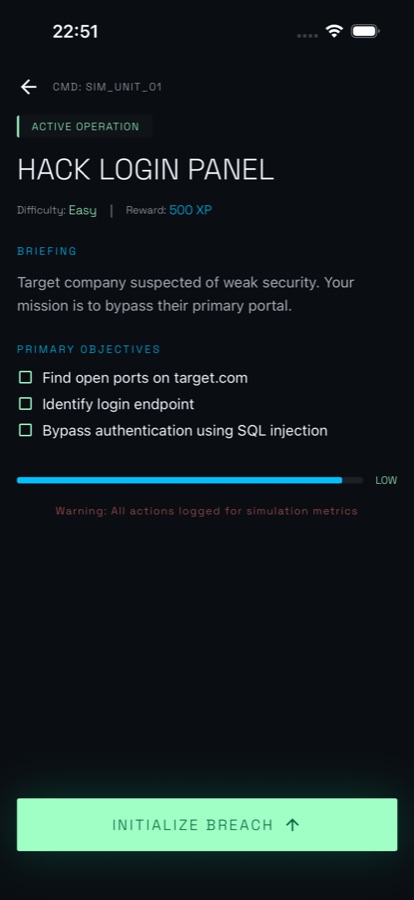
टर्मिनल में तीनों चरण पूरे करें
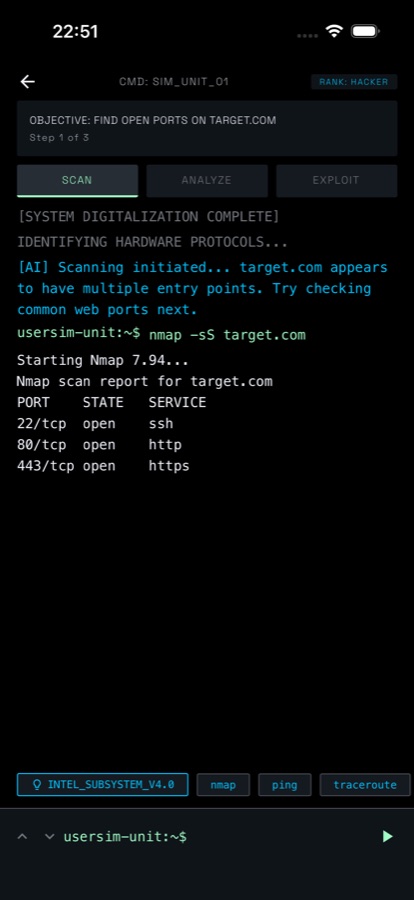
मिशन की शुरुआत briefing और objectives की checklist से होती है, फिर टर्मिनल आपके हाथ में आ जाता है। काल्पनिक host को scan करें, लौटे हुए परिणामों में SQL injection या XSS जैसी कमज़ोरियाँ analyze करें, फिर उसका exploit करें। Syntax सीखने के लिए सुझाई गई command chip पर टैप करें या अपनी कमांड खुद टाइप करें।
XP जमा करें और streak बनाए रखें
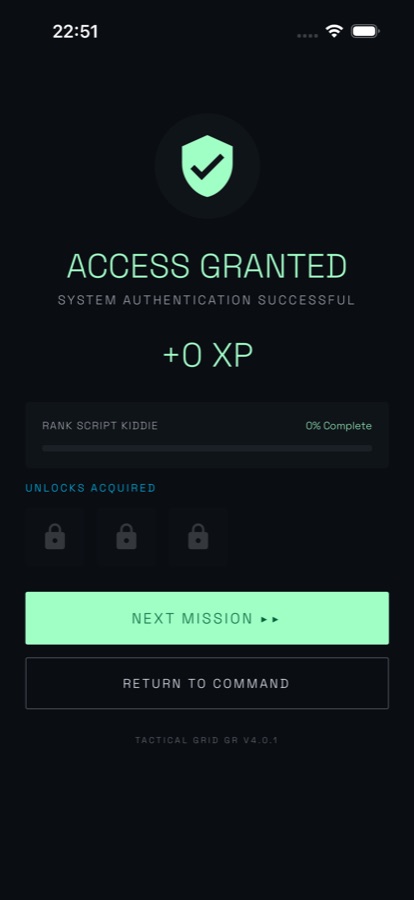
मिशन पूरा होने पर ACCESS GRANTED दिखाई देता है, अगले पाँच ranks के लिए XP मिलता है और कठिन काम unlock होते हैं। Streaks, zero-error run के लिए मिलने वाला Ghost जैसा badge, global leaderboard, duels और live CTF tournaments आपको अगले दिन फिर लौटने के लिए प्रेरित करते हैं।
इसमें क्या है
ऐप में वास्तव में क्या है
nmap
एक ऐसा टर्मिनल जो कमांड पार्स करता है
nmap, sqlmap, curl और अन्य कमांड टाइप करें। कमांड का दिखावा नहीं किया जाता, उन्हें पार्स किया जाता है: scan में services और versions के साथ open ports की सूची मिलती है, जबकि curl headers को वापस प्रिंट करता है।
3
स्कैन, विश्लेषण, एक्सप्लॉइट
हर मिशन अपने simulated target के विरुद्ध इन्हीं तीन चरणों में चलता है — host का नक्शा तैयार करें, SQL injection या XSS जैसी कमज़ोरियाँ खोजें, फिर अपनी खोज का इस्तेमाल करें।
5
पाँच ranks और XP
मिशन पाँच ranks के लिए XP देते हैं — Script Kiddie, Hacker, Elite, Root, Legend। ऊँचे ranks से कठिन grid nodes, दुर्लभ cosmetics और global leaderboard पर जगह unlock होती है।
AI
संकेत देने वाला AI Mentor
किसी चरण पर अटक गए? AI Mentor से पूछें। इसे उत्तर सीधे देने के बजाय तकनीक की ओर संकेत करने के लिए बनाया गया है, और हर दिन मुफ़्त सवालों की संख्या सीमित है।
CTF
टूर्नामेंट, duels और ghosts
निर्धारित live Capture-the-Flag tournaments में शामिल हों, invite codes और rematches के साथ किसी दोस्त या random rival को async duel की चुनौती दें, या recorded best time को पीछे छोड़ने की दौड़ लगाएँ।
Sim
एक बंद वातावरण
हर mission, contract, duel और operation एक simulated target के विरुद्ध चलता है। कोई असली सिस्टम नहीं, कोई असली network नहीं — ऐप किसी live चीज़ की ओर निर्देशित कोई tooling तैयार नहीं करता।
उपयुक्तता
यह किन लोगों के लिए है — और किनके लिए नहीं
आपके लिए सही है, अगर आप
- क्या आप जानना चाहते हैं कि port scanning और SQL injection जैसे हमले वास्तव में कैसे काम करते हैं, और उन्हें किसी सुरक्षित जगह पर आज़माना चाहते हैं
- क्या आप multiple-choice सवालों पर टैप करने के बजाय टर्मिनल में कमांड टाइप करना पसंद करते हैं
- क्या आप CompTIA Security+ या OSCP-शैली के ज्ञान की ओर बढ़ रहे हैं और hands-on अभ्यास को लंबे समय तक याद रखना चाहते हैं
- क्या आप फोन पर छोटे-छोटे सत्रों में खेलना चाहते हैं — सफ़र के दौरान, कतार में खड़े-खड़े, या सोने से पहले दिन का मिशन
- क्या आपको प्रतियोगिता पसंद है: streaks, badges, global leaderboard, duels और live CTF tournaments
आपके लिए सही टूल नहीं है, अगर आप
- क्या आप काम करने वाले attack tools चाहते हैं — यहां हर target काल्पनिक है और ऐप ऐसा कुछ भी तैयार नहीं करता जो किसी वास्तविक system पर चल सके
- क्या आपको वास्तविक hosts पर असली tooling चाहिए; उसके लिए अपनी lab, कानूनी CTF platform या authorised engagement का उपयोग करें
- क्या आप accredited coursework या official certification exam bank खोज रहे हैं
- क्या आप attacker के दृष्टिकोण के बजाय defensive blue-team incident response का अभ्यास करना चाहते हैं
सुरक्षा और सीमाएँ
केवल White-hat
HackLab एक game और simulator है। हर mission, contract, duel और operation ऐप के भीतर एक काल्पनिक target के विरुद्ध चलता है। यहां कुछ भी किसी वास्तविक system या network को scan, connect या attack नहीं करता, और mission पूरा करने पर आपके पास कोई working exploit नहीं आता।
Attack techniques उसी कारण दिखाई जाती हैं जिस कारण defenders उनका अध्ययन करते हैं: अगर आपने अपने systems में injection flaw, अनजाना open port या credential leak इस्तेमाल होते हुए कभी नहीं देखा, तो उन्हें पहचानना मुश्किल होगा। जिन systems का आप स्वामित्व नहीं रखते, उनका परीक्षण बिना written permission के करना अधिकांश देशों में, आपके इरादे की परवाह किए बिना, गैरकानूनी है। जो सीखें उसे किसी कानूनी CTF, अपनी lab या sanctioned penetration test में इस्तेमाल करें — कहीं और नहीं।
सवाल
अक्सर पूछे जाने वाले सवाल
फोन पर ethical hacking का अभ्यास करने के लिए सबसे अच्छा ऐप कौन-सा है?
फोन ऐप के लिए उपयोगी कसौटी यह है कि उसमें आपको कमांड टाइप करने पड़ते हैं या उत्तरों पर टैप करना होता है, क्योंकि syntax और क्रम को याद रखना इस कौशल का बड़ा हिस्सा है। HackLab इसी तरह काम करता है: missions आपको एक terminal देते हैं, जहां nmap, sqlmap और curl को parse करके realistic output के साथ जवाब दिया जाता है, और हर target काल्पनिक होता है। यह iOS और Android पर मुफ़्त है और इसके लिए किसी पूर्व अनुभव की ज़रूरत नहीं है। वास्तविक hosts पर असली tooling अब भी lab या sanctioned CTF तक ही सीमित रहनी चाहिए।
क्या मैं HackLab से Linux commands सीख सकता हूं?
हां, व्यावहारिक तरीके से। इन-ऐप Linux terminal ls, cat, grep, nmap, curl, ssh और sqlmap जैसे वास्तविक commands लेता है और realistic output के साथ जवाब देता है, इसलिए हर mission ऐसी आदतें बनाता है जिन्हें आप वास्तविक Linux terminal में दोहरा सकते हैं। जिन hosts पर यह चलता है वे काल्पनिक हैं, इसलिए आपके टाइप किए हुए commands किसी वास्तविक system तक नहीं पहुंचते।
क्या hacking सीखना कानूनी है?
सीखना कानूनी है। हमलों के बारे में पढ़ना, tools का अध्ययन करना और इसके लिए बनाए गए environment में अभ्यास करना कहीं भी कानून नहीं तोड़ता। अधिकांश देशों में गैरकानूनी है किसी ऐसे system को, जिसका स्वामित्व आपके पास नहीं है, written permission के बिना access या test करना; और इरादा कोई बचाव नहीं है — जिज्ञासा या अच्छा उद्देश्य किसी unauthorised scan को कानूनी नहीं बनाता। इसी कारण simulators, Capture-the-Flag competitions और home labs मौजूद हैं: वे आपको वही अभ्यास देते हैं, जबकि permission का सवाल पहले ही सुलझा होता है।
nmap जैसा tool वास्तव में क्या करता है?
nmap एक network scanner है। यह किसी host को packets भेजता है और बताता है कि कौन-से ports जवाब दे रहे हैं, वे open, filtered या closed हैं, और अक्सर कौन-सा software और version सुन रहा है — 22 पर ssh, 80 पर http, 443 पर https। Attackers इसका उपयोग अंदर जाने का रास्ता खोजने के लिए करते हैं; defenders इसका उपयोग उन services को खोजने के लिए करते हैं जिन्हें किसी ने expose करने का इरादा नहीं रखा था। HackLab में mission का scan phase simulated host पर चलता है, ताकि आप उस output को पढ़ने का अभ्यास कर सकें।
SQL injection क्या है और यह अब भी इतना आम क्यों है?
SQL injection तब होता है जब user input को parameter के रूप में पास करने के बजाय सीधे database query में डाल दिया जाता है। Attacker किसी form field या URL में SQL टाइप करता है और database उसे चला देता है, जिससे वह ऐसा data लौटा या बदल सकता है जिसे कभी expose नहीं किया जाना चाहिए। यह समस्या इसलिए बनी रहती है क्योंकि किसी बड़े application में कहीं भी एक unescaped parameter पर्याप्त होता है, और इसका समाधान — prepared statements और parameterised queries — केवल एक बार नहीं, बल्कि लगातार और हर जगह लागू करना पड़ता है।
CTF competition क्या है?
Capture the Flag security में कानूनी अभ्यास का standard format है। Organisers जानबूझकर vulnerable machines या challenges तैयार करते हैं, और players flag नाम की छिपी हुई string खोजकर साबित करते हैं कि वे अंदर पहुंच गए। Scoring कठिनाई के आधार पर होता है, अक्सर समय-सीमा के विरुद्ध। यह इसलिए महत्वपूर्ण है क्योंकि इसमें आपको ऐसा target मिलता है जिस पर attack करने की स्पष्ट अनुमति होती है। HackLab अपनी simulation के भीतर scheduled live CTF tournaments चलाता है, साथ ही दूसरे players के विरुद्ध duels और recorded best time के विरुद्ध races भी आयोजित करता है।
क्या HackLab आपको ऐसे tools देता है जो वास्तविक systems पर काम करते हैं?
नहीं। HackLab एक simulator और game है। Terminal commands को parse करता है और realistic output देता है, लेकिन hosts, networks और vulnerabilities काल्पनिक हैं और पूरी तरह ऐप के भीतर मौजूद हैं। इससे तैयार होने वाली कोई भी चीज़ वास्तविक infrastructure पर इस्तेमाल नहीं की जा सकती, और mission पूरा करने पर आपके पास exploit के बजाय समझ आती है। यही इसका उद्देश्य है: आप port scanning, SQL injection और XSS probing का व्यवहार देख सकते हैं, बिना किसी ऐसी चीज़ को छुए जिसे छूने की आपको अनुमति नहीं है।
क्या HackLab मुफ़्त है, और Pro में क्या मिलता है?
HackLab App Store और Google Play पर मुफ़्त download के लिए उपलब्ध है, साथ में optional Pro subscription भी है। Pro में unlimited daily missions, हर CTF challenge, 1.5x XP multiplier, हर renewal पर two automatic streak freezes, second gear loadout और हर advanced Learn lesson शामिल हैं। ऐप की rating 4+ है और store listing से इसके terms of use और privacy policy के links मिलते हैं।
क्या शुरू करने के लिए मुझे किसी अनुभव की ज़रूरत है?
किसी पूर्व अनुभव की आवश्यकता नहीं है। Missions easy स्तर से शुरू होते हैं — किसी host के open ports खोजना, server log पढ़ना — और इसमें Beginner, Intermediate और Advanced tracks के साथ Experience Level setting भी है, जो पहली run से hints और pacing को आपके अनुसार ढालती है। अगर किसी step पर आप अटक जाएं, तो AI Mentor हर दिन सीमित संख्या में मुफ़्त contextual nudges देता है, जिन्हें इस तरह लिखा जाता है कि वे technique की ओर संकेत करें, उत्तर सीधे न बता दें।
क्या security में काम करने के लिए Security+ या OSCP जैसी certifications ज़रूरी हैं?
Certifications दरवाज़े खोलती हैं, खासकर पहली भूमिका या government contract के लिए, लेकिन वे उस knowledge की जांच करती हैं जिसे आपको पहले कहीं से हासिल करना होता है। अधिकांश लोग labs, CTFs और पढ़ाई के जरिए यह knowledge बनाते हैं, फिर उसे साबित करने के लिए exam देते हैं। HackLab practice है, coursework नहीं: यह accredited course या exam question bank नहीं है, लेकिन working missions आपको scanning, injection और log analysis से परिचित कराते हैं, जिससे study material उन चीज़ों जैसा लगता है जिन्हें आप पहले देख चुके हैं।
क्या मैं दूसरे players के विरुद्ध compete कर सकता हूं?
हां। Global leaderboard दुनिया भर के players की ranking करता है, और scheduled live Capture-the-Flag tournaments समय के विरुद्ध चलते हैं, जिनके बाद final standings पोस्ट की जाती हैं। आप invite codes का उपयोग करके किसी friend या random rival को async duel के लिए challenge भी कर सकते हैं, जिसमें ratings और rematches मिलते हैं, या किसी Ghost — mission के recorded best time — के विरुद्ध race कर सकते हैं। Daily missions, five-question daily trivia round और streak freeze वाले streaks रोज़ की scoring जारी रखते हैं।
शुरू करें
टर्मिनल खोलें, मिशन पूरा करें
iOS और Android पर मुफ़्त। हर target simulated है।
CoddyKit की ओर से और
iOS और Android पर उपलब्ध है।