
HackLab : Simulateur de Hacker
HackLab : Simulateur de Hacker — Un jeu de hacking éthique avec un véritable terminal Linux
HackLab : Simulateur de Hacker est un jeu de hacking éthique gratuit pour iPhone et Android, conçu pour les débutants curieux et les étudiants en sécurité. Vous saisissez de vraies commandes — nmap, sqlmap, curl — dans un terminal Linux et accomplissez des missions au sein d’une simulation fermée : aucun système réel, aucune cible réelle. Le jeu montre comment fonctionnent les attaques afin que vous puissiez les reconnaître et vous en protéger.
- Prix
- Gratuit, avec une option Pro
- Plateformes
- iOS et Android
- Expérience requise
- Aucune
- Âge recommandé
- 4+
- App Store
- 4.8 ★ (15)
Un véritable terminal, pas une cinématique.
La plupart des jeux de hacking lancent une animation pendant qu’une barre de progression se remplit. Ici, vous saisissez vous-même la commande, elle est analysée, puis le résultat s’affiche comme l’outil l’aurait affiché — sur une cible qui n’existe pas.
Ce que c’est
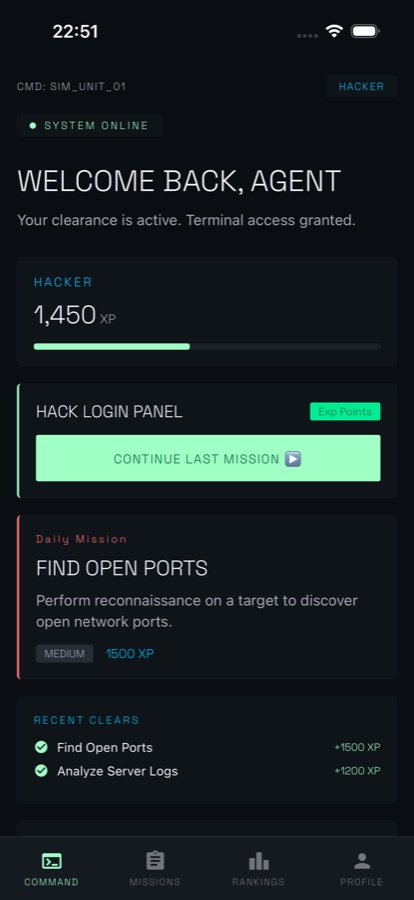
HackLab est un jeu de simulation de hacking gratuit pour iOS et Android. Les missions se déroulent dans un bac à sable fictif : vous saisissez des commandes comme nmap, sqlmap et curl dans un terminal qui les analyse, puis vous faites passer chaque cible simulée par trois phases — scanner, analyser, exploiter. Rien ne touche à un système ou à un réseau réel. L’XP, cinq rangs, les missions quotidiennes, les badges et les tournois CTF en direct assurent votre progression.
Tout, dans HackLab, est simulé. Les techniques d’attaque sont présentées pour vous permettre de les comprendre et de vous en protéger, et jamais pour les utiliser contre des systèmes qui ne vous appartiennent pas ou que vous n’êtes pas autorisé par écrit à tester.Lire la note white hat.
Dans l’application
À quoi elle ressemble
Contexte
Qu’est-ce que le hacking éthique et pourquoi les défenseurs étudient-ils les attaques ?
Le hacking éthique consiste à tester un système comme le ferait un attaquant, avec l’autorisation de son propriétaire, afin de repérer et corriger les failles avant qu’une personne malveillante ne les découvre. Les techniques sont les mêmes dans les deux cas — ce qui change, c’est l’autorisation et l’intention. Les défenseurs les étudient parce qu’il est impossible de repérer une faille d’injection, un port ouvert par inadvertance ou un identifiant volé dans ses propres systèmes si l’on n’a jamais vu l’un de ces éléments être exploité.
Test d’intrusionattaque autorisée
Une intervention encadrée et autorisée par écrit, au cours de laquelle un testeur tente de s’introduire dans un système, puis décrit précisément comment il y est parvenu. L’autorisation est toute la différence entre un test d’intrusion et un crime.
Scan de portsreconnaissance
Sonder un hôte pour voir quels ports réseau répondent et quels logiciels se trouvent derrière eux. Des outils comme nmap indiquent les ports ouverts ou fermés, ainsi que le service et la version — la première carte qu’un attaquant ou un défenseur établit.
Injection SQLune faille web
Lorsque les entrées utilisateur sont directement intégrées à une requête de base de données, un attaquant peut y ajouter son propre SQL et contraindre la base à renvoyer ou modifier des données qu’elle ne devrait pas. Cette faille reste fréquente, car un seul paramètre non échappé suffit.
Capture du drapeauCTF
Un format de compétition légal dans lequel des machines volontairement vulnérables sont configurées pour que les joueurs s’y introduisent, la preuve de leur réussite étant une chaîne cachée appelée un flag. C’est ainsi que la plupart des professionnels de la sécurité s’entraînent sans toucher à une infrastructure réelle.
Fonctionnement
Déroulement d’une mission
Chaque mission se termine au même endroit : un terminal, un objectif et vous, en train de saisir la prochaine commande. Une partie est assez courte pour être terminée pendant un trajet.
Choisissez une mission sur le tableau
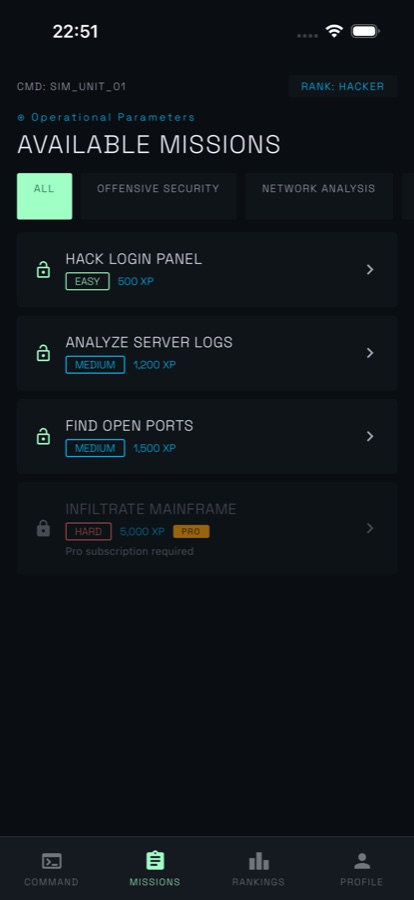
La liste des missions présente chaque opération avec sa difficulté et sa récompense en XP — des tâches faciles comme Hack Login Panel, et des missions plus difficiles comme Analyze Server Logs. Une nouvelle mission est proposée chaque jour, et un réglage du niveau d’expérience adapte les indices et le rythme dès votre première partie.
Accomplissez les trois phases dans le terminal
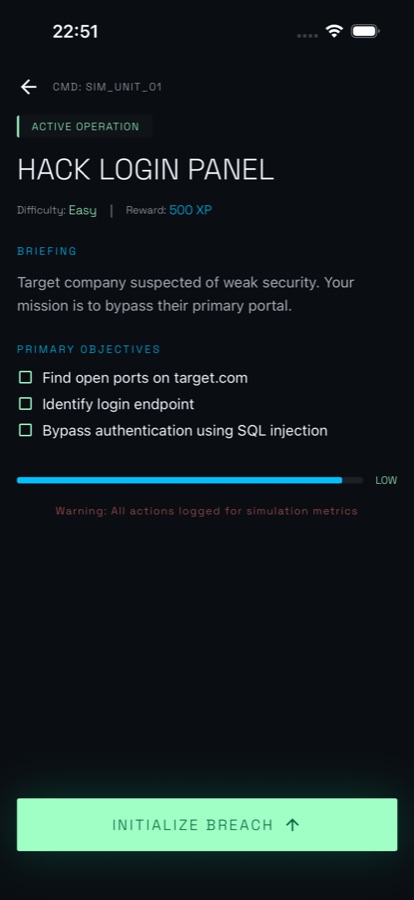
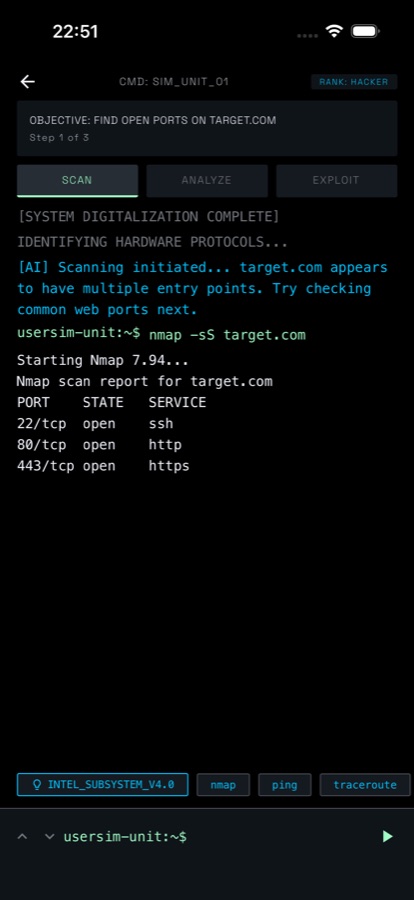
La mission commence par un briefing et une liste d’objectifs, puis vous donne accès au terminal. Scannez l’hôte fictif, analysez les résultats pour repérer des failles comme l’injection SQL ou le XSS, puis exploitez-les. Touchez une suggestion de commande pour apprendre la syntaxe, ou saisissez la vôtre.
Mettez votre XP de côté et entretenez votre série
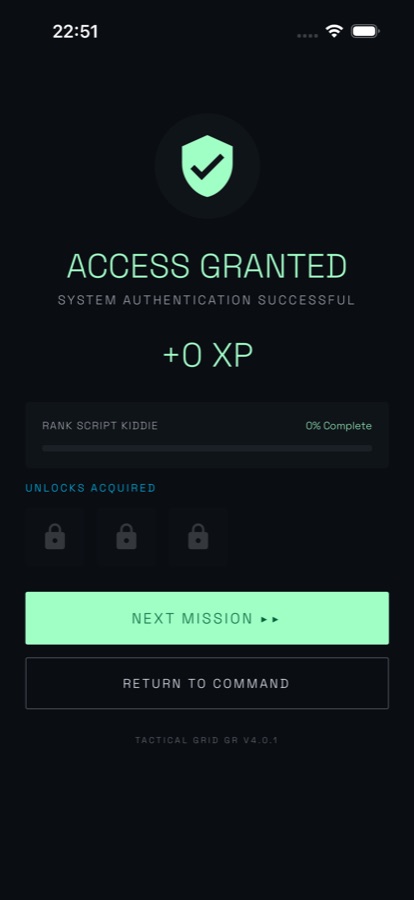
Une mission réussie renvoie le message ACCESS GRANTED, vous rapporte de l’XP pour progresser vers l’un des cinq rangs et débloque des missions plus difficiles. Les séries, les badges comme Ghost pour une mission sans erreur, le classement mondial, les duels et les tournois CTF en direct sont autant de raisons de revenir le lendemain.
Contenu
Ce que l’application contient réellement
nmap
Un terminal qui analyse les commandes
Saisissez nmap, sqlmap, curl et bien d’autres commandes. Elles sont analysées plutôt que simulées de manière factice : un scan répertorie les ports ouverts avec leurs services et leurs versions, tandis que curl affiche les en-têtes.
3
Scanner, analyser, exploiter
Chaque mission suit les mêmes trois phases contre sa cible simulée — cartographier l’hôte, rechercher des failles comme l’injection SQL ou le XSS, puis utiliser ce que vous avez découvert.
5
Cinq rangs et de l’XP
Les missions rapportent de l’XP qui vous permet de progresser dans cinq rangs — Script Kiddie, Hacker, Elite, Root, Legend. Les rangs supérieurs débloquent des nœuds plus difficiles sur la grille, des éléments cosmétiques plus rares et une place dans le classement mondial.
IA
Un mentor IA qui vous guide
Bloqué à une étape ? Demandez de l’aide au mentor IA. Il est conçu pour vous orienter vers la technique plutôt que de vous donner la réponse, avec un nombre limité de questions gratuites chaque jour.
CTF
Tournois, duels et fantômes
Participez à des tournois Capture-the-Flag en direct programmés, défiez un ami ou un adversaire choisi au hasard dans un duel asynchrone avec des codes d’invitation et la possibilité de rejouer, ou tentez de battre un meilleur temps enregistré.
Simulation
Un environnement fermé
Chaque mission, contrat, duel et opération se déroule contre une cible simulée. Aucun système réel, aucun réseau réel — l’application ne produit aucun outil dirigé vers quoi que ce soit d’actif.
Pour qui
À qui elle s’adresse — et à qui elle ne s’adresse pas
Cette application vous convient si vous
- Êtes-vous curieux de savoir comment fonctionnent réellement des attaques comme le scan de ports et l’injection SQL, et souhaitez-vous les essayer dans un environnement inoffensif
- Vous préférez saisir des commandes dans un terminal plutôt que répondre à des questions à choix multiples
- Vous vous préparez à acquérir des connaissances de type CompTIA Security+ ou OSCP et souhaitez retenir l’aspect pratique
- Vous jouez par courtes sessions sur votre téléphone — pendant un trajet, dans une file d’attente ou avec une mission quotidienne avant de vous coucher
- Vous aimez la compétition : séries, badges, classement mondial, duels et tournois CTF en direct
Ce n’est pas le bon outil si vous
- Vous voulez utiliser des outils d’attaque fonctionnels — toutes les cibles ici sont fictives et l’application ne produit rien qui puisse s’exécuter contre un système réel
- Vous avez besoin d’outils réels sur de véritables hôtes ; cela relève de votre propre lab, d’une plateforme CTF légale ou d’une mission autorisée
- Vous recherchez une formation diplômante ou une banque officielle de questions d’examen de certification
- Vous souhaitez vous exercer à la réponse défensive aux incidents côté blue team plutôt que du point de vue de l’attaquant
Sécurité et limites
Exclusivement du white hat
HackLab est un jeu et un simulateur. Chaque mission, contrat, duel et opération se déroule contre une cible fictive dans l’application. Rien ici ne scanne, ne se connecte à ou n’attaque un système ou un réseau réel, et terminer une mission ne vous laisse pas avec un exploit fonctionnel.
Les techniques d’attaque sont présentées pour la même raison que les défenseurs les étudient : vous ne pouvez pas reconnaître une faille d’injection, un port ouvert oublié ou une fuite d’identifiants dans vos propres systèmes si vous n’en avez jamais vu une utilisée. Tester des systèmes qui ne vous appartiennent pas ou pour lesquels vous n’avez pas d’autorisation écrite est illégal dans la plupart des pays, quelle que soit votre intention. Mettez vos connaissances en pratique sur un CTF légal, dans votre propre lab ou lors d’un test d’intrusion autorisé — nulle part ailleurs.
Questions
Foire aux questions
Quelle est la meilleure application pour s’entraîner au hacking éthique sur un téléphone ?
Le meilleur critère pour une application mobile est de savoir si vous saisissez des commandes ou si vous appuyez sur des réponses, car la mémorisation de la syntaxe et de l’ordre des opérations représente l’essentiel de la compétence. HackLab fonctionne ainsi : les missions vous donnent accès à un terminal où nmap, sqlmap et curl sont interprétés et renvoient des résultats réalistes, et toutes les cibles sont fictives. L’application est gratuite sur iOS et Android et ne demande aucune expérience préalable. Les outils réels sur de véritables hôtes restent réservés à un lab ou à un CTF autorisé.
Puis-je apprendre les commandes Linux avec HackLab ?
Oui, de manière pratique. Le terminal Linux intégré à l’application accepte de vraies commandes telles que ls, cat, grep, nmap, curl, ssh et sqlmap et renvoie des résultats réalistes ; chaque mission vous permet ainsi d’acquérir des habitudes réutilisables dans un véritable terminal Linux. Les hôtes ciblés sont fictifs, de sorte que rien de ce que vous saisissez n’atteint un système réel.
Est-il légal d’apprendre le hacking ?
Apprendre est légal. Lire sur les attaques, étudier les outils et s’exercer dans un environnement conçu à cet effet n’enfreint aucune loi. Ce qui est illégal dans la plupart des pays, c’est d’accéder à un système ou de le tester sans autorisation écrite lorsqu’il ne vous appartient pas, et l’intention ne constitue pas une défense — la curiosité ou une bonne motivation ne rendent pas légal un scan non autorisé. C’est pourquoi les simulateurs, les compétitions Capture-the-Flag et les labs personnels existent : ils vous offrent le même entraînement, avec la question de l’autorisation déjà réglée.
Que fait réellement un outil comme nmap ?
nmap est un scanner réseau. Il envoie des paquets à un hôte et indique quels ports répondent, s’ils sont ouverts, filtrés ou fermés, et souvent quels logiciels et quelles versions sont à l’écoute — ssh sur 22, http sur 80, https sur 443. Les attaquants l’utilisent pour trouver une voie d’accès ; les défenseurs, pour repérer les services que personne ne voulait exposer. Dans HackLab, la phase de scan d’une mission s’effectue contre un hôte simulé : vous vous entraînez donc à interpréter ce résultat.
Qu’est-ce qu’une injection SQL et pourquoi est-elle encore si fréquente ?
Une injection SQL se produit lorsque la saisie de l’utilisateur est insérée directement dans une requête de base de données au lieu d’être transmise comme paramètre. Un attaquant saisit du SQL dans un champ de formulaire ou une URL, puis la base de données l’exécute et renvoie ou modifie des données qu’elle ne devrait jamais exposer. Cette vulnérabilité persiste parce qu’un seul paramètre non échappé, n’importe où dans une application volumineuse, suffit, et parce que la correction — les instructions préparées et les requêtes paramétrées — doit être appliquée partout de manière cohérente, et non une seule fois.
Qu’est-ce qu’une compétition CTF ?
Capture the Flag est le format standard de mise en pratique légale de la sécurité. Les organisateurs mettent en place des machines ou des défis volontairement vulnérables, et les participants prouvent qu’ils y sont parvenus en trouvant une chaîne cachée appelée flag. Le score dépend de la difficulté, souvent avec un temps limité. Ce format est important, car il vous donne une cible que vous êtes explicitement autorisé à attaquer. HackLab organise des tournois CTF en direct programmés dans sa propre simulation, en plus des duels contre d’autres joueurs et des courses contre un meilleur temps enregistré.
HackLab fournit-il des outils qui fonctionnent contre de vrais systèmes ?
Non. HackLab est un simulateur et un jeu. Le terminal interprète les commandes et renvoie des résultats réalistes, mais les hôtes, les réseaux et les vulnérabilités sont fictifs et restent entièrement dans l’application. Rien de ce qu’elle produit ne peut être dirigé contre une infrastructure réelle, et terminer une mission vous laisse avec des connaissances, pas avec un exploit. C’est précisément le but : vous pouvez observer le comportement du scan de ports, de l’injection SQL et du sondage XSS sans toucher à quoi que ce soit que vous n’êtes pas autorisé à toucher.
HackLab est-il gratuit et qu’ajoute Pro ?
HackLab est gratuit à télécharger sur l’App Store et Google Play, avec un abonnement Pro facultatif. Pro ajoute un nombre illimité de missions quotidiennes, tous les défis CTF, un multiplicateur d’XP de 1.5x, deux protections automatiques de série par renouvellement, un deuxième équipement et toutes les leçons avancées de Learn. L’application est classée 4+ et renvoie vers ses conditions d’utilisation et sa politique de confidentialité depuis sa fiche sur le store.
Ai-je besoin d’expérience pour commencer ?
Aucune expérience préalable n’est requise. Les missions commencent au niveau facile — trouver les ports ouverts d’un hôte, lire un journal de serveur — et proposent des parcours Beginner, Intermediate et Advanced, ainsi qu’un réglage Experience Level qui adapte les indices et le rythme dès la première session. Si une étape vous bloque, l’AI Mentor vous fournit chaque jour un nombre limité d’indices contextuels gratuits, conçus pour vous orienter vers la technique plutôt que pour vous donner directement la réponse.
Faut-il avoir des certifications comme Security+ ou OSCP pour travailler dans la sécurité ?
Les certifications ouvrent des portes, en particulier pour un premier poste ou un contrat gouvernemental, mais elles évaluent des connaissances que vous devez d’abord acquérir quelque part. La plupart des gens les développent grâce aux labs, aux CTF et à la lecture, puis passent l’examen pour les valider. HackLab est un outil de pratique, pas une formation : ce n’est ni un cours accrédité ni une banque de questions d’examen, mais ses missions pratiques vous familiarisent avec le scan, l’injection et l’analyse de journaux, ce qui rend les supports d’étude plus concrets.
Puis-je affronter d’autres joueurs ?
Oui. Un classement mondial classe les joueurs du monde entier, et des tournois Capture-the-Flag en direct sont organisés à heures fixes, contre la montre, avec un classement final publié ensuite. Vous pouvez également défier un ami ou un adversaire aléatoire dans un duel asynchrone au moyen de codes d’invitation, avec des évaluations et des revanche, ou faire la course contre un Ghost — le meilleur temps enregistré sur une mission. Les missions quotidiennes, un quiz quotidien de cinq questions et les séries avec une protection de série entretiennent le score jour après jour.
Commencer
Ouvrez le terminal, réussissez la mission
Gratuit sur iOS et Android. Chaque cible est simulée.
Plus de CoddyKit
Disponible sur iOS et Android.