
HackLab: Simulador Hacker
HackLab: Simulador Hacker — Um jogo de hacking ético com um terminal Linux real
HackLab: Simulador Hacker é um jogo de hacking ético gratuito para iPhone e Android, feito para iniciantes curiosos e estudantes de segurança. Você digita comandos reais — nmap, sqlmap, curl — em um terminal Linux e cumpre missões dentro de uma simulação fechada: sem sistemas reais, sem alvos reais. O objetivo é mostrar como os ataques funcionam para que você possa reconhecê-los e se defender deles.
- Preço
- Grátis, com Pro opcional
- Plataformas
- iOS e Android
- Experiência necessária
- Nenhuma
- Classificação etária
- 4+
- App Store
- 4.8 ★ (15)
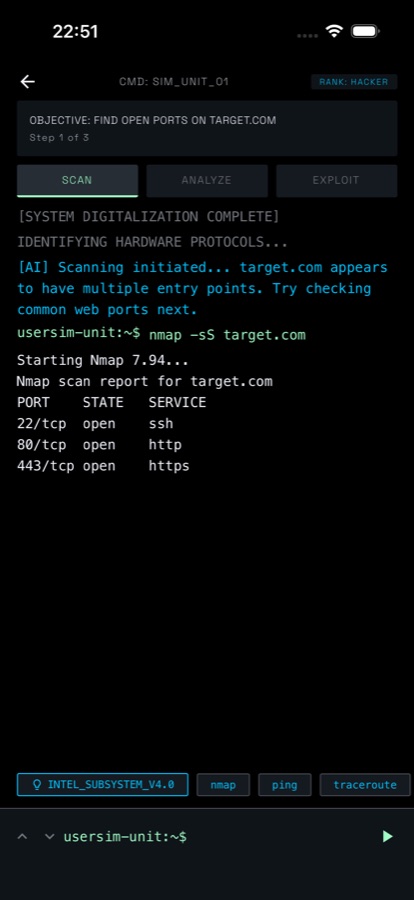
Um terminal de verdade, não uma cena pré-produzida.
A maioria dos jogos de hacking exibe uma animação enquanto uma barra de progresso é preenchida. Aqui, você digita o comando, ele é interpretado e o resultado aparece da mesma forma que a ferramenta o exibiria — contra um alvo que não existe.
O que é
HackLab é um jogo simulador de hacking gratuito para iOS e Android. As missões acontecem dentro de uma sandbox fictícia: você digita comandos como nmap, sqlmap e curl em um terminal que os interpreta e conduz cada alvo simulado por três fases — escanear, analisar e explorar. Nada acessa um sistema ou uma rede real. XP, cinco patentes, missões diárias, distintivos e torneios de CTF ao vivo conduzem a progressão.
Tudo no HackLab é simulado. As técnicas de ataque são mostradas para que você possa entendê-las e se defender delas, nunca para usá-las contra sistemas que não sejam seus ou para os quais você não tenha autorização por escrito para testar.Leia a nota sobre hacking ético.
Dentro do app
Como ele é
Contexto
O que é hacking ético e por que os defensores estudam ataques?
Hacking ético é testar um sistema da mesma forma que um invasor faria, com a permissão do proprietário, para encontrar e corrigir vulnerabilidades antes que alguém mal-intencionado as descubra. As técnicas são as mesmas nos dois casos — o que muda é a autorização e a intenção. Os defensores as estudam porque não é possível identificar uma falha de injeção, uma porta aberta por engano ou uma credencial roubada nos próprios sistemas se você nunca observou uma dessas falhas sendo explorada.
Teste de intrusãoataque autorizado
Um trabalho com escopo definido e autorização por escrito, no qual um testador tenta invadir um sistema e depois relata exatamente como fez isso. A autorização é toda a diferença entre um teste de intrusão e um crime.
Varredura de portasreconhecimento
Sondagem de um host para descobrir quais portas de rede respondem e qual software está por trás delas. Ferramentas como nmap informam as portas como abertas ou fechadas, junto com um serviço e uma versão — o primeiro mapa que um invasor ou defensor traça.
Injeção de SQLuma falha web
Quando a entrada do usuário é inserida diretamente em uma consulta ao banco de dados, um invasor pode acrescentar seu próprio SQL e fazer o banco retornar ou alterar dados que não deveria. Ela continua comum porque basta um parâmetro sem escape.
Capture the FlagCTF
Um formato de competição legal em que máquinas deliberadamente vulneráveis são configuradas para que os jogadores invadam, e a prova de sucesso é uma sequência oculta chamada flag. É assim que a maioria dos profissionais de segurança pratica sem tocar em uma infraestrutura real.
Como funciona
Como uma missão funciona
Toda missão termina no mesmo lugar: um terminal, um objetivo e você digitando o próximo comando. Uma partida é curta o bastante para ser concluída no trajeto.
Escolha uma missão no painel
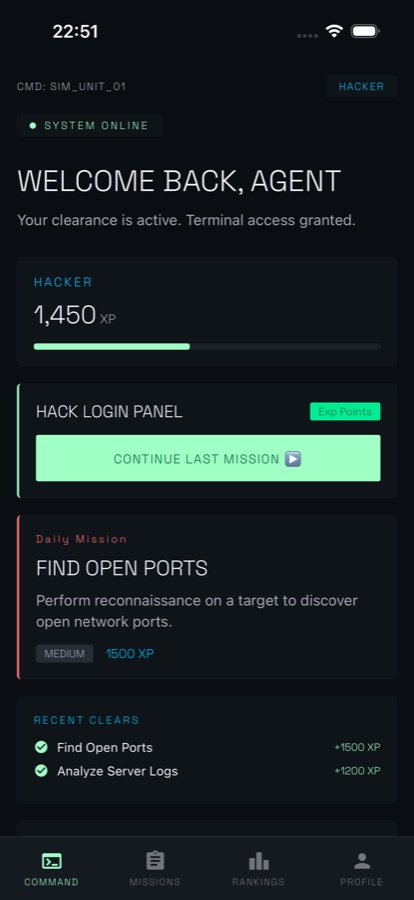
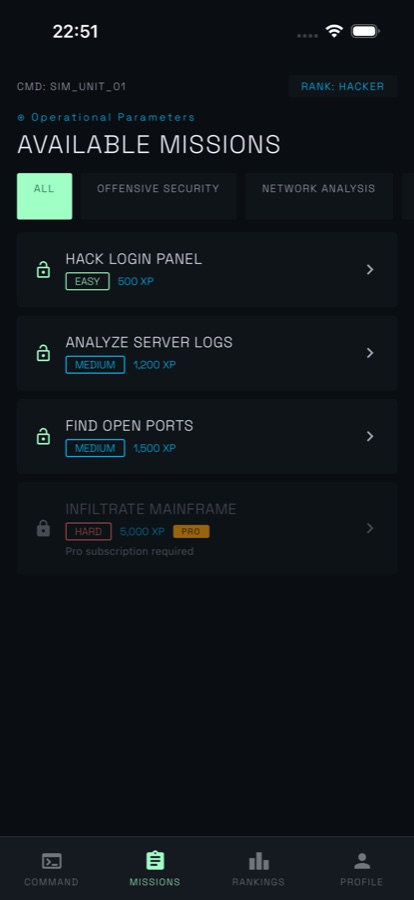
A lista de missões mostra cada operação com uma dificuldade e uma recompensa em XP — trabalhos fáceis, como Hack Login Panel, e outros mais difíceis, como Analyze Server Logs. Uma missão nova é disponibilizada diariamente, e uma configuração de Nível de Experiência adapta as dicas e o ritmo desde a sua primeira partida.
Passe pelas três fases no terminal
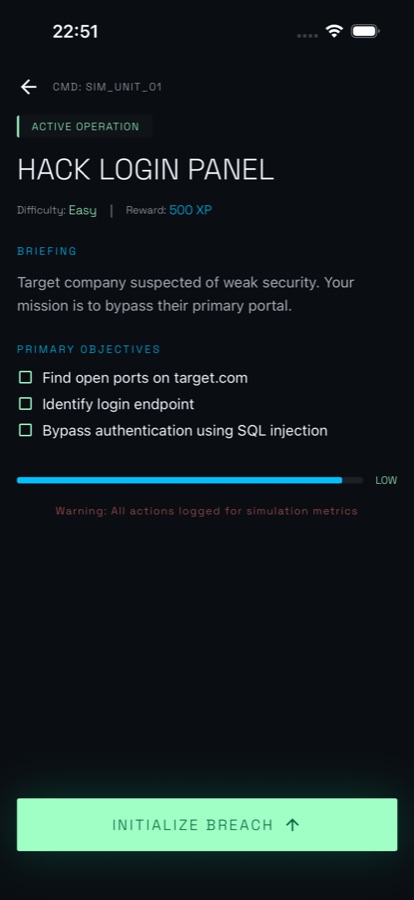
A missão começa com um briefing e uma lista de objetivos, depois entrega o terminal a você. Faça a varredura do host fictício, analise o que foi retornado em busca de vulnerabilidades como injeção de SQL ou XSS e então explore a falha. Toque em um chip de comando sugerido para aprender a sintaxe ou digite o seu próprio comando.
Acumule o XP e mantenha a sequência
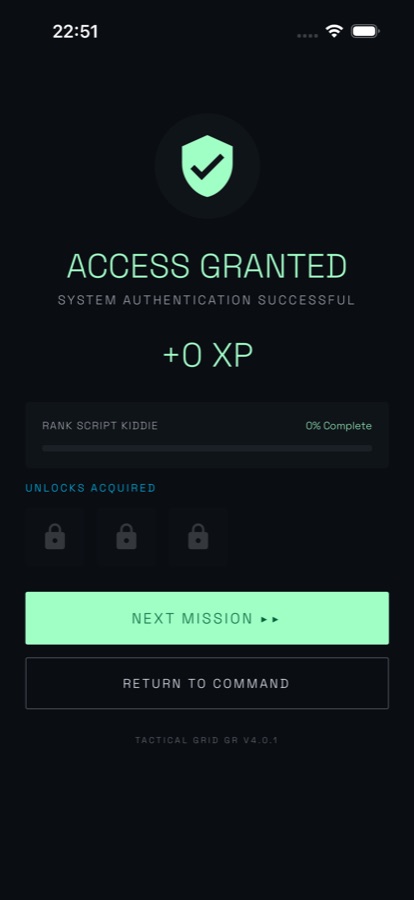
Ao concluir uma missão, a mensagem ACCESS GRANTED aparece, você recebe XP para avançar rumo à próxima de cinco patentes e desbloqueia trabalhos mais difíceis. Sequências, distintivos como Ghost por concluir uma partida sem erros, a classificação global, duelos e torneios de CTF ao vivo fazem você voltar no dia seguinte.
O que está incluído
O que há de fato no app
nmap
Um terminal que interpreta comandos
Digite nmap, sqlmap, curl e muito mais. Os comandos são interpretados, não falsificados: uma varredura lista portas abertas com serviços e versões, e curl exibe os cabeçalhos recebidos.
3
Escanear, analisar, explorar
Toda missão percorre as mesmas três fases contra seu alvo simulado — mapear o host, procurar vulnerabilidades como injeção de SQL ou XSS e então usar o que você encontrou.
5
Cinco patentes e XP
As missões concedem XP para avançar por cinco patentes — Script Kiddie, Hacker, Elite, Root, Legend. Patentes mais altas desbloqueiam nós mais difíceis na grade, itens cosméticos mais raros e um lugar na classificação global.
AI
Um Mentor de AI que dá orientações
Travou em uma etapa? Pergunte ao Mentor de AI. Ele foi criado para apontar a técnica, em vez de entregar a resposta, com um número limitado de perguntas gratuitas por dia.
CTF
Torneios, duelos e fantasmas
Participe de torneios de Capture the Flag ao vivo e agendados, desafie um amigo ou um rival aleatório para um duelo assíncrono com códigos de convite e revanche, ou corra contra um melhor tempo registrado.
Sim
Um ambiente fechado
Toda missão, contrato, duelo e operação acontece contra um alvo simulado. Sem sistemas reais, sem redes reais — o app não produz nenhuma ferramenta direcionada a algo ativo.
Para quem é
Para quem é — e para quem não é
É uma boa opção se você
- Têm curiosidade para saber como ataques como varredura de portas e SQL injection realmente funcionam e querem experimentá-los em um ambiente inofensivo
- Preferem digitar comandos em um terminal a tocar em respostas de múltipla escolha
- Estão construindo conhecimento no estilo CompTIA Security+ ou OSCP e querem fixar a parte prática
- Querem jogar em sessões curtas no celular — no trajeto, em uma fila ou fazendo uma missão diária antes de dormir
- Gostam de competição: sequências, insígnias, um placar global, duelos e torneios CTF ao vivo
Não é a ferramenta certa se você
- Querem ferramentas de ataque funcionais — todos os alvos aqui são fictícios e o app não produz nada que possa ser executado contra um sistema real
- Precisam de ferramentas reais em hosts reais; isso pertence ao seu próprio laboratório, a uma plataforma CTF legal ou a um trabalho autorizado
- Estão procurando um curso credenciado ou um banco oficial de questões para exames de certificação
- Querem praticar resposta defensiva a incidentes de blue team, em vez de acompanhar a perspectiva do atacante
Segurança e limitações
Apenas white-hat
HackLab é um jogo e um simulador. Cada missão, contrato, duelo e operação acontece contra um alvo fictício dentro do app. Nada aqui verifica, conecta-se a ou ataca um sistema ou uma rede real, e concluir uma missão não deixa você com um exploit funcional.
As técnicas de ataque são apresentadas pelo mesmo motivo que os defensores as estudam: você não consegue reconhecer uma falha de injeção, uma porta aberta exposta por engano ou um vazamento de credenciais nos seus próprios sistemas se nunca tiver visto uma dessas técnicas em uso. Testar sistemas que não pertencem a você ou para os quais você não tem permissão por escrito é ilegal na maioria dos países, independentemente da intenção. Leve o que aprender para um CTF legal, seu próprio laboratório ou um teste de penetração autorizado — a nenhum outro lugar.
Dúvidas
Perguntas frequentes
Qual é o melhor app para praticar hacking ético no celular?
O teste mais útil para um app de celular é verificar se você digita comandos ou toca em respostas, porque lembrar a sintaxe e a ordem dos comandos representa grande parte da habilidade. O HackLab funciona assim: as missões oferecem um terminal em que nmap, sqlmap e curl são interpretados e respondidos com resultados realistas, e todos os alvos são fictícios. É gratuito no iOS e no Android e não exige experiência prévia. Ferramentas reais em hosts reais ainda pertencem a um laboratório ou a um CTF autorizado.
Posso aprender comandos Linux com o HackLab?
Sim, de forma prática. O terminal Linux do app aceita comandos reais como ls, cat, grep, nmap, curl, ssh e sqlmap e responde com resultados realistas, para que cada missão desenvolva hábitos que você possa reutilizar em um terminal Linux real. Os hosts contra os quais ele opera são fictícios, então nada do que você digita chega a um sistema real.
É legal aprender hacking?
Aprender é legal. Ler sobre ataques, estudar ferramentas e praticar em um ambiente criado para isso não viola nenhuma lei. O que é ilegal na maioria dos países é acessar ou testar um sistema que não pertence a você sem permissão por escrito, e a intenção não serve como defesa — curiosidade e uma boa motivação não tornam uma varredura não autorizada legal. É por isso que existem simuladores, competições Capture-the-Flag e laboratórios domésticos: eles oferecem a mesma prática com a questão da permissão já resolvida.
O que uma ferramenta como nmap realmente faz?
nmap é um scanner de rede. Ele envia pacotes a um host e informa quais portas respondem, se estão abertas, filtradas ou fechadas e, muitas vezes, qual software e versão estão escutando — ssh na 22, http na 80, https na 443. Atacantes usam o nmap para encontrar uma forma de entrar; defensores o usam para descobrir serviços que ninguém pretendia expor. No HackLab, a fase de varredura de uma missão acontece contra um host simulado, então você pratica a interpretação desse resultado.
O que é SQL injection e por que ainda é tão comum?
SQL injection acontece quando a entrada do usuário é inserida diretamente em uma consulta ao banco de dados, em vez de ser passada como parâmetro. Um atacante digita SQL em um campo de formulário ou em uma URL, e o banco de dados o executa, retornando ou alterando dados que jamais deveria expor. Isso persiste porque basta um único parâmetro sem escape em qualquer parte de uma aplicação grande e porque a correção — prepared statements e consultas parametrizadas — precisa ser aplicada de forma consistente, não apenas uma vez.
O que é uma competição CTF?
Capture the Flag é o formato padrão de prática legal em segurança. Os organizadores disponibilizam máquinas ou desafios deliberadamente vulneráveis, e os jogadores provam que invadiram o sistema encontrando uma sequência oculta chamada flag. A pontuação é definida pela dificuldade, geralmente contra o relógio. Isso é importante porque oferece um alvo que você tem permissão explícita para atacar. O HackLab organiza torneios CTF ao vivo em horários programados dentro da própria simulação, além de duelos contra outros jogadores e corridas contra o melhor tempo registrado.
O HackLab oferece ferramentas que funcionam contra sistemas reais?
Não. HackLab é um simulador e um jogo. O terminal interpreta comandos e retorna resultados realistas, mas os hosts, as redes e as vulnerabilidades são fictícios e existem inteiramente dentro do app. Nada do que ele produz pode ser direcionado a uma infraestrutura real, e concluir uma missão deixa você com conhecimento, não com um exploit. Esse é o objetivo: você pode ver como a varredura de portas, SQL injection e sondagem de XSS se comportam sem tocar em nada que não tenha permissão para acessar.
O HackLab é gratuito e o que o Pro acrescenta?
HackLab pode ser baixado gratuitamente na App Store e no Google Play, com uma assinatura Pro opcional. O Pro acrescenta missões diárias ilimitadas, todos os desafios CTF, um multiplicador de XP de 1.5x, dois congelamentos automáticos de sequência a cada renovação, um segundo equipamento e todas as lições avançadas de Aprender. O app tem classificação 4+ e inclui links para os termos de uso e a política de privacidade na página da loja.
Preciso ter experiência para começar?
Não é necessária experiência prévia. As missões começam no nível fácil — encontrar as portas abertas de um host, ler um log do servidor — e há trilhas para Iniciante, Intermediário e Avançado, além de uma configuração de Nível de Experiência que adapta as dicas e o ritmo desde a primeira execução. Se você travar em uma etapa, o AI Mentor oferece diariamente um número limitado de orientações contextuais gratuitas, escritas para indicar a técnica em vez de entregar a resposta.
Preciso de certificações como Security+ ou OSCP para trabalhar com segurança?
Certificações abrem portas, especialmente para o primeiro cargo ou um contrato governamental, mas avaliam conhecimentos que você ainda precisa adquirir em algum lugar. A maioria das pessoas desenvolve esse conhecimento em laboratórios, CTFs e estudos e depois faz o exame para comprová-lo. HackLab é prática, não um curso: não é um curso credenciado nem um banco de questões de exame, mas as missões práticas familiarizam você com varredura, injeção e análise de logs, fazendo com que o material de estudo pareça algo que você já viu.
Posso competir contra outros jogadores?
Sim. Um placar global classifica jogadores do mundo todo, e torneios Capture-the-Flag ao vivo são realizados em horários programados contra o relógio, com a classificação final publicada depois. Você também pode desafiar um amigo ou um rival aleatório para um duelo assíncrono usando códigos de convite, com classificações e revanche, ou competir contra um Ghost — o melhor tempo registrado em uma missão. Missões diárias, uma rodada diária de trivia com cinco perguntas e sequências com congelamento de sequência mantêm a pontuação do dia a dia em andamento.
Comece agora
Abra o terminal e conclua a missão
Gratuito no iOS e no Android. Todos os alvos são simulados.
Mais da CoddyKit
Disponível em iOS e Android.