
HackLab: ハッカーシミュレーター
HackLab: ハッカーシミュレーター — Linuxターミナルを使う本格的な倫理的ハッキングゲーム
HackLab: ハッカーシミュレーターは、好奇心旺盛な初心者やセキュリティを学ぶ学生向けに作られた、iPhoneとAndroidで遊べる無料の倫理的ハッキングゲームです。Linuxターミナルにnmap、sqlmap、curlなどの本物のコマンドを入力し、閉じたシミュレーション環境でミッションに挑みます。そこには実在するシステムも、実在するターゲットもありません。攻撃の仕組みを知り、攻撃を見抜いて防御できるようになるためのゲームです。
- 料金
- 無料(Proは任意)
- 対応プラットフォーム
- iOSとAndroid
- 必要な経験
- 不要
- 対象年齢
- 4+
- App Store
- 4.8 ★ (15)
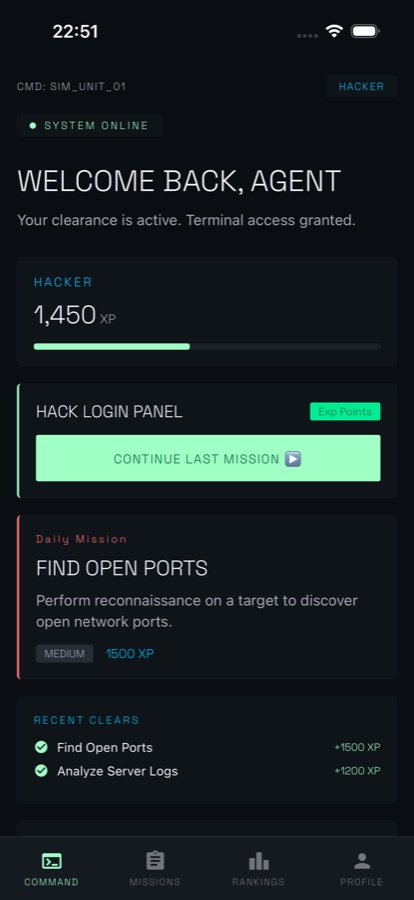
カットシーンではなく、本物のターミナルです。
ほとんどのハッキングゲームでは、プログレスバーが進む間にアニメーションが流れます。ここでは、あなた自身がコマンドを入力し、コマンドが解析され、実在しないターゲットに対して、ツールが実際に出力するような結果が返ってきます。
概要
HackLabは、iOSとAndroid向けの無料ハッキングシミュレーターゲームです。ミッションは架空のサンドボックス内で進みます。ターミナルにnmap、sqlmap、curlなどのコマンドを入力すると解析され、シミュレーションされた各ターゲットを「スキャン、分析、エクスプロイト」の3段階で攻略します。現実のシステムやネットワークには一切触れません。XP、5つのランク、デイリーミッション、バッジ、ライブCTFトーナメントで進行していきます。
HackLabのすべてはシミュレーションです。攻撃手法は、それを理解して防御できるようにするために示されます。所有していないシステムや、テストする書面による許可を得ていないシステムに対して使うためのものでは決してありません。ホワイトハットに関する注意を読む.
アプリの内容
画面イメージ
背景
倫理的ハッキングとは何ですか? なぜ防御側は攻撃を学ぶのでしょうか?
倫理的ハッキングとは、所有者の許可を得たうえで、攻撃者と同じ方法でシステムをテストし、悪意のある人物に見つかる前に弱点を発見して修正することです。どちらの場合も使われる技術は同じで、違うのは許可と意図です。インジェクションの脆弱性、意図せず開いたポート、盗まれた認証情報が自分のシステムにあることに気づけないからこそ、防御側は攻撃手法を学びます。実際に使われるところを見たことがなければ、見抜くことはできません。
ペネトレーションテスト許可を得た攻撃
範囲を定め、書面による許可を得たうえで、テスターがシステムへの侵入を試み、どのように侵入したかを正確に報告する作業です。ペネトレーションテストと犯罪を分けるのは、その許可の有無です。
ポートスキャン偵察
ホストにプローブを送って、応答するネットワークポートと、その先で動作しているソフトウェアを調べます。nmapなどのツールは、ポートをサービス名やバージョンとともに「open」または「closed」として報告します。攻撃者や防御側が最初に描く地図です。
SQLインジェクションWebの脆弱性
ユーザー入力がそのままデータベースクエリに挿入されると、攻撃者は自分のSQLを追加し、本来返したり変更したりできないデータをデータベースに返させたり、変更させたりできます。エスケープされていないパラメータが1つあるだけで成立するため、今も頻繁に見られます。
Capture the FlagCTF
意図的に脆弱性を持たせたマシンを用意し、プレイヤーがそこへ侵入して、成功の証である「flag」と呼ばれる隠し文字列を見つける、合法的な競技形式です。実際のインフラに触れずに練習できるため、セキュリティ分野の人々に広く利用されています。
使い方
ミッションの進め方
すべてのミッションは同じ場所で終わります。ターミナルと目標、そして次のコマンドを入力するあなたです。通勤中にも終えられる短さです。
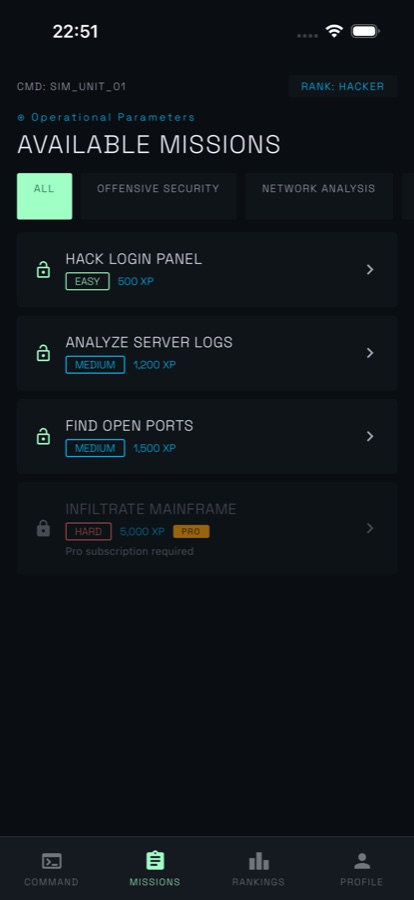
ボードからミッションを選ぶ
ミッション一覧には、各オペレーションの難易度とXP報酬が表示されます。「ログインパネルをハック」のような簡単な仕事から、「サーバーログを分析」のような難しい仕事まであります。毎日新しいミッションが追加され、Experience Level設定で、最初のプレイからヒントの内容と進行ペースを調整できます。
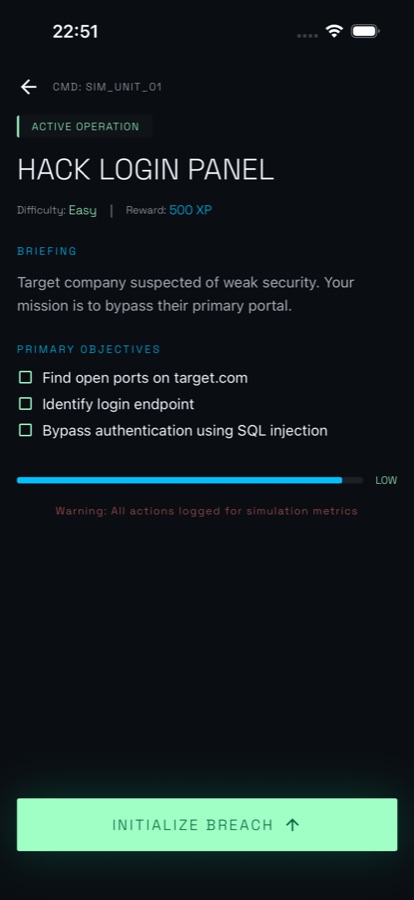
ターミナルで3つのフェーズに取り組む
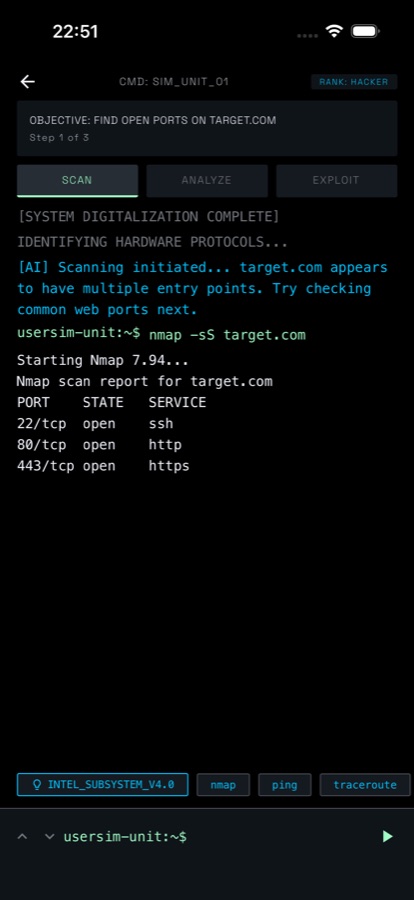
ミッションはブリーフィングと目標チェックリストから始まり、そこからターミナルに進みます。架空のホストをスキャンし、返ってきた結果を分析してSQLインジェクションやXSSなどの弱点を探し、そこをエクスプロイトします。提案されたコマンドチップをタップして構文を学ぶことも、自分で入力することもできます。
XPを獲得し、連続記録を伸ばす
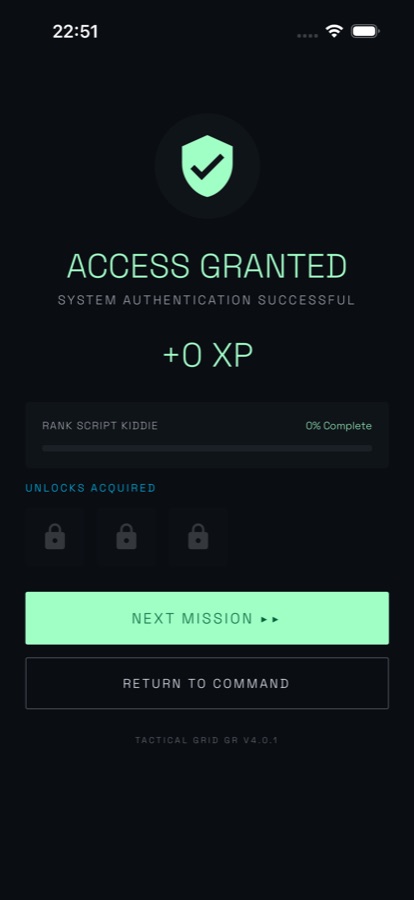
ミッションをクリアするとACCESS GRANTEDが表示され、5つあるランクの次のランクに向けたXPを獲得し、さらに難しい仕事がアンロックされます。連続記録、エラーなしでクリアすると獲得できるGhostなどのバッジ、グローバルリーダーボード、デュエル、ライブCTFトーナメントが、翌日も戻ってきたくなる理由です。
内容
アプリに実際に収録されているもの
nmap
コマンドを解析するターミナル
nmap、sqlmap、curlなどを入力できます。コマンドは見せかけではなく解析されます。スキャンではサービスとバージョンを伴う開いているポートが一覧表示され、curlではヘッダーがそのまま出力されます。
3
スキャン、分析、エクスプロイト
すべてのミッションは、シミュレーションされたターゲットに対して同じ3つのフェーズで進みます。ホストの構成を把握し、SQLインジェクションやXSSなどの弱点を探し、見つけたものを使います。
5
5つのランクとXP
ミッションをクリアすると、Script Kiddie、Hacker、Elite、Root、Legendの5つのランクに向けてXPを獲得できます。ランクが上がると、より難しいグリッドノード、希少なコスメティック、グローバルリーダーボードへの掲載枠がアンロックされます。
AI
導いてくれるAI Mentor
手順で行き詰まったら、AI Mentorに尋ねてください。答えをそのまま渡すのではなく、テクニックの方向を示すよう設計されています。無料で質問できる回数には、1日ごとの上限があります。
CTF
トーナメント、デュエル、ゴースト
予定されたライブCapture-the-Flagトーナメントに参加したり、招待コードで友だちやランダムなライバルに非同期デュエルを挑んだり、再戦したりできます。記録されたベストタイムとの競争も可能です。
シミュレーション
閉じた環境
すべてのミッション、契約、デュエル、オペレーションは、シミュレーションされたターゲットに対して実行されます。実在するシステムも、実在するネットワークもありません。このアプリが、稼働中の何かに向けてツールを実行することはありません。
適しています
向いている方・向いていない方
次のような方におすすめです
- ポートスキャンやSQL injectionのような攻撃が実際にどのように機能するのか知りたく、無害な場所で試してみたい方
- 選択肢を何度もタップするより、ターミナルでコマンドを入力したい方
- CompTIA Security+やOSCPのような知識の習得を目指していて、実践的な内容を身につけたい方
- 通勤中や待ち時間、就寝前のデイリーミッションなど、スマートフォンで短時間プレイしたい方
- 連続記録、バッジ、グローバルランキング、デュエル、ライブCTFトーナメントなど、競争が好きな方
次のような方には適していません
- 実際に動作する攻撃ツールを求めている方。ここに登場する標的はすべて架空で、アプリが実際のシステムに対して実行できるものを生成することはありません。
- 実際のホストで使える本物のツールが必要な方。それらは自分のラボ、合法的なCTFプラットフォーム、または許可を得た作業環境で扱うものです。
- 認定講座や公式の認定試験問題集を探している方
- 攻撃者側ではなく、防御側のブルーチームによるインシデント対応を練習したい方
安全性と制限
ホワイトハットのみ
HackLabはゲームでありシミュレーターです。すべてのミッション、契約、デュエル、作戦は、アプリ内の架空の標的を相手に実行されます。ここで実際のシステムやネットワークをスキャン、接続、攻撃することは一切なく、ミッションを完了しても実際に使えるexploitを手にすることはありません。
攻撃手法を紹介するのは、ディフェンダーが学ぶのと同じ理由からです。自分のシステムでinjectionの脆弱性、意図せず開いているポート、認証情報の漏えいを見抜くには、実際に使われる様子を一度は見ておく必要があります。自分が所有していないシステムを、書面による許可なくテストすることは、意図にかかわらずほとんどの国で違法です。学んだことは、合法的なCTF、自分のラボ、または正式に認可されたペネトレーションテストで活用してください。それ以外の場所では使用しないでください。
ご質問
よくある質問
スマートフォンで倫理的ハッキングを練習するなら、最適なアプリは何ですか?
スマートフォン向けアプリで重要なのは、コマンドを入力するのか、それとも答えをタップするのかです。構文と手順を思い出せることが、スキルの大部分を占めるからです。HackLabはその形式で動作します。ミッションではターミナルが用意され、nmap、sqlmap、curlを解析して現実的な出力を返します。しかも標的はすべて架空です。iOSとAndroidで無料で利用でき、事前の経験も必要ありません。実際のホストで本物のツールを使う場合は、引き続きラボまたは正式に認可されたCTFで行ってください。
HackLabでLinuxコマンドを学べますか?
はい、実践的に学べます。アプリ内のLinuxターミナルでは、ls、cat、grep、nmap、curl、ssh、sqlmapなどの実際のコマンドを入力でき、現実的な出力が返されます。そのため、各ミッションを通じて、実際のLinuxターミナルでも活用できる習慣が身につきます。実行先のホストは架空なので、入力した内容が実際のシステムに届くことはありません。
ハッキングを学ぶことは合法ですか?
学ぶこと自体は合法です。攻撃について読んだり、ツールを研究したり、そのために用意された環境で練習したりしても、どの国でも法律に反することはありません。ほとんどの国で違法となるのは、自分が所有していないシステムに、書面による許可なくアクセスしたりテストしたりすることです。意図は免責理由にならず、好奇心や善意があっても、無許可のスキャンが合法になるわけではありません。だからこそ、シミュレーター、Capture-the-Flag競技、ホームラボが存在します。許可の問題をすでに解決した状態で、同じ練習ができるのです。
nmapのようなツールは、実際には何をするのですか?
nmapはネットワークスキャナーです。ホストにパケットを送信し、応答するポート、つまりopen、filtered、closedのいずれかを報告します。さらに、どのソフトウェアとバージョンが待ち受けているかが分かることもあります。たとえば22のssh、80のhttp、443のhttpsです。攻撃者は侵入経路を見つけるために使い、ディフェンダーは意図せず公開されているサービスを見つけるために使います。HackLabでは、ミッションのスキャン段階をシミュレーション上のホストに対して実行し、その出力を読み取る練習ができます。
SQL injectionとは何ですか?なぜ今でもよく起こるのですか?
SQL injectionは、ユーザー入力をパラメーターとして渡さず、そのままデータベースクエリに組み込むことで発生します。攻撃者がフォーム欄やURLにSQLを入力すると、データベースがそれを実行し、本来公開されるはずのないデータを返したり変更したりします。今もなくならないのは、大規模なアプリケーション内のどこか一箇所にエスケープされていないパラメーターがあるだけで十分だからです。また、対策であるprepared statementsとparameterised queriesは、一度だけ適用すればよいのではなく、一貫して適用する必要があります。
CTF競技とは何ですか?
Capture the Flagは、セキュリティ分野で標準的に行われている合法的な実践形式です。主催者が意図的に脆弱なマシンや課題を用意し、プレイヤーはflagと呼ばれる隠された文字列を見つけて侵入を証明します。多くの場合、時間制限の中で難易度に応じてスコアを競います。明確に攻撃が許可された標的を用意できる点が重要です。HackLabでは、他のプレイヤーとのデュエルや記録されたベストタイムとの競争に加え、独自のシミュレーション内で予定開催のライブCTFトーナメントを実施しています。
HackLabには実際のシステムで使えるツールがありますか?
いいえ。HackLabはシミュレーターであり、ゲームです。ターミナルはコマンドを解析して現実的な出力を返しますが、ホスト、ネットワーク、脆弱性は架空で、すべてアプリ内だけで完結します。生成されたものを実際のインフラに向けることはできず、ミッションを完了しても手元に残るのはexploitではなく理解です。これが目的です。触れることが許されていない対象に触れずに、ポートスキャン、SQL injection、XSS probingがどのように動作するかを確認できます。
HackLabは無料ですか?Proでは何が追加されますか?
HackLabはApp StoreとGoogle Playから無料でダウンロードでき、任意でProサブスクリプションを利用できます。Proでは、1日あたりのミッション無制限、すべてのCTFチャレンジ、1.5x XP multiplier、更新ごとに2回の自動streak freeze、2つ目のgear loadout、すべての上級Learnレッスンが追加されます。アプリの対象年齢は4+で、利用規約とプライバシーポリシーへのリンクはストア掲載ページにあります。
始めるのに経験は必要ですか?
事前の経験は必要ありません。ミッションは、ホストのオープンポートを見つける、サーバーログを読むといった簡単な内容から始まります。Beginner、Intermediate、Advancedのトラックに加え、初回からヒントと進行速度を調整するExperience Level設定もあります。手順で行き詰まった場合は、AI Mentorが毎日限られた回数の無料のコンテキスト付きヒントを提供します。答えをそのまま渡すのではなく、手法の方向性を示す内容です。
セキュリティの仕事に就くには、Security+やOSCPのような資格が必要ですか?
資格は、特に初めての仕事や政府関連の契約ではチャンスにつながります。ただし、試験で問われる知識は、まずどこかで身につけなければなりません。多くの人はラボ、CTF、読書を通じて知識を築き、その証明として試験を受けます。HackLabは実践であり、講座ではありません。認定講座でも試験問題集でもありませんが、ミッションを通じてスキャン、injection、ログ分析に慣れることで、学習教材をすでに見たことのある内容として理解しやすくなります。
他のプレイヤーと競争できますか?
はい。グローバルランキングで世界中のプレイヤーを順位付けし、予定開催のライブCapture-the-Flagトーナメントでは時間を競い、終了後に最終順位が公開されます。招待コードを使って、友達やランダムなライバルに非同期デュエルを挑むこともできます。レーティングと再戦にも対応しています。また、ミッションの記録上のベストタイムであるGhostと競争することも可能です。デイリーミッション、毎日5問のトリビアラウンド、streak freeze付きの連続記録で、日々のスコアを伸ばせます。
始める
ターミナルを開いて、ミッションをクリア
iOSとAndroidで無料。すべての標的はシミュレーションです。
CoddyKitのその他のアプリ
iOS および Androidで利用できます。