
HackLab:黑客模拟器
HackLab:黑客模拟器 — —一款配备真实 Linux 终端的道德黑客游戏
HackLab:黑客模拟器 是一款免费的道德黑客游戏,适用于 iPhone 和 Android,面向充满好奇心的初学者和安全专业学生。你可以在 Linux 终端中输入真实命令——nmap、sqlmap、curl——并在封闭的模拟环境中完成任务:没有真实系统,没有真实目标。它旨在展示攻击是如何运作的,帮助你识别并防御这些攻击。
- 价格
- 免费,可选 Pro
- 平台
- iOS 和 Android
- 所需经验
- 无
- 年龄分级
- 4+
- App Store
- 4.8 ★ (15)
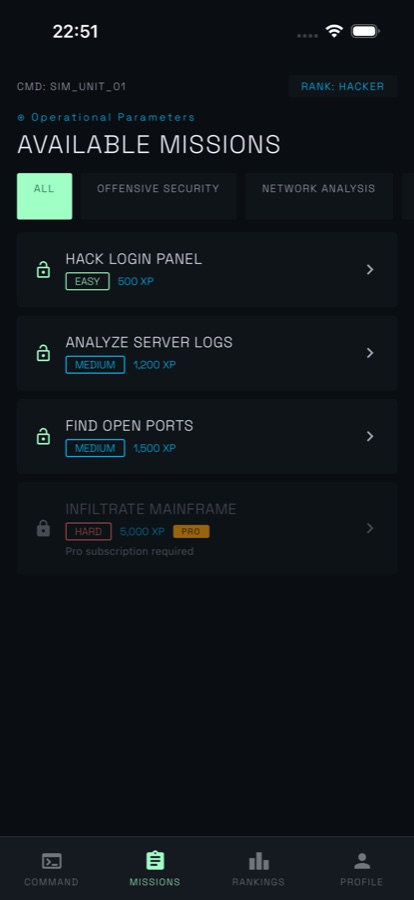
真实的终端,而不是过场动画。
大多数黑客游戏只是播放动画,同时等待进度条填满。在这里,你需要亲自输入命令,系统会解析命令,并以工具实际输出的方式返回结果——而目标并不存在。
这是什么
HackLab 是一款适用于 iOS 和 Android 的免费黑客模拟游戏。任务都在虚构的沙盒中进行:你可以在终端中输入 nmap、sqlmap 和 curl 等命令,终端会解析这些命令,然后带领每个模拟目标经历三个阶段——扫描、分析、利用。不会接触任何真实系统或网络。XP、五个等级、每日任务、徽章和实时 CTF 锦标赛共同构成成长体系。
HackLab 中的一切都是模拟内容。游戏展示攻击技术,是为了帮助你理解并防御它们,绝不是让你用来攻击不属于你、或未明确书面授权你测试的系统。阅读白帽说明.
应用内
界面展示
背景介绍
什么是道德黑客?防御者为什么要研究攻击?
道德黑客是在系统所有者的许可下,以攻击者的方式测试系统,从而在恶意人士发现漏洞之前找出并修复它们。无论哪种情况,使用的技术都相同——区别在于是否获得授权,以及使用目的是什么。防御者之所以研究这些技术,是因为如果你从未观察过注入漏洞、意外开放的端口或被盗凭据的实际利用方式,就无法在自己的系统中发现它们。
渗透测试经授权的攻击
这是一项有明确范围并获得书面许可的测试活动,测试人员会尝试侵入系统,然后准确报告他们是如何做到的。是否获得许可,是渗透测试与犯罪之间的全部区别。
端口扫描侦察
探测主机,查看哪些网络端口会响应,以及端口背后运行着什么软件。nmap 等工具会报告端口是开放还是关闭,并显示服务和版本信息——这是攻击者或防御者绘制的第一张地图。
SQL 注入一种 Web 漏洞
当用户输入被直接拼接进数据库查询时,攻击者就可以追加自己的 SQL,让数据库返回或修改本不应返回或修改的数据。它至今仍很常见,因为一个未转义的参数就足够造成问题。
夺旗CTF
这是一种合法的竞赛形式:比赛会设置存在已知漏洞的机器,供参赛者尝试入侵,成功证明则是一段隐藏字符串,称为 flag。这是大多数安全从业者在不接触真实基础设施的情况下进行练习的方式。
工作原理
任务如何进行
每项任务最终都会回到同一个场景:一个终端、一个目标,以及等待你输入的下一条命令。一次任务足够短,通勤途中也能完成。
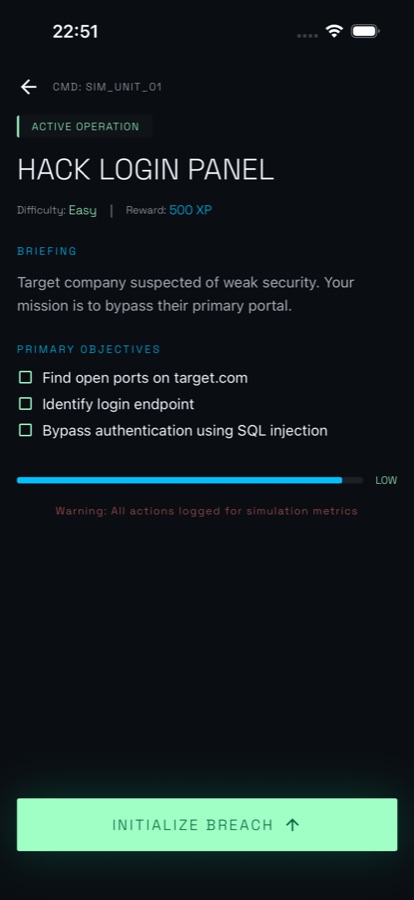
从任务面板中选择任务
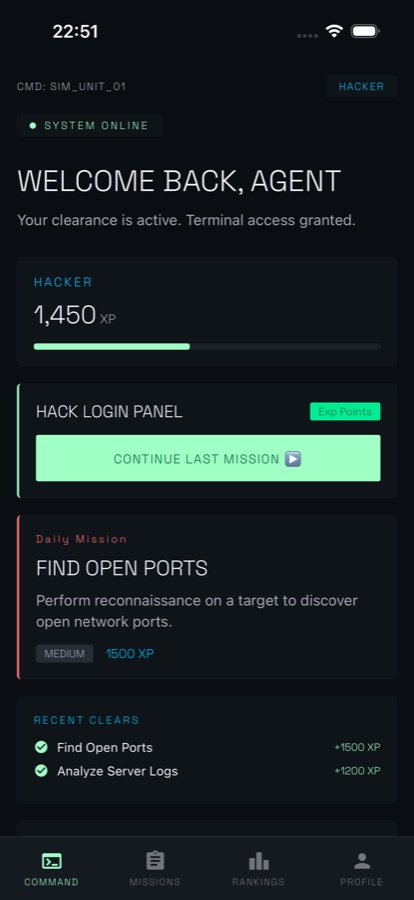
任务列表会显示每项行动的难度和 XP 奖励——既有 Hack Login Panel 这样的简单任务,也有 Analyze Server Logs 这样的高难度任务。每天都会发布一项新任务,而 Experience Level 设置会从你的第一次任务开始,根据你的水平调整提示和节奏。
在终端中完成三个阶段
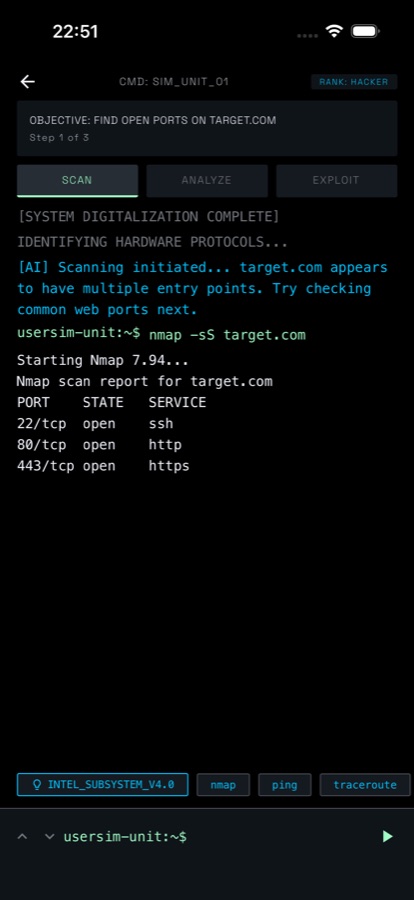
任务会以任务简报和目标清单开始,然后将终端交给你。扫描虚构主机,分析返回结果,寻找 SQL 注入或 XSS 等漏洞,然后加以利用。你可以点击建议的命令提示块来学习语法,也可以输入自己的命令。
赚取 XP,保持连续记录
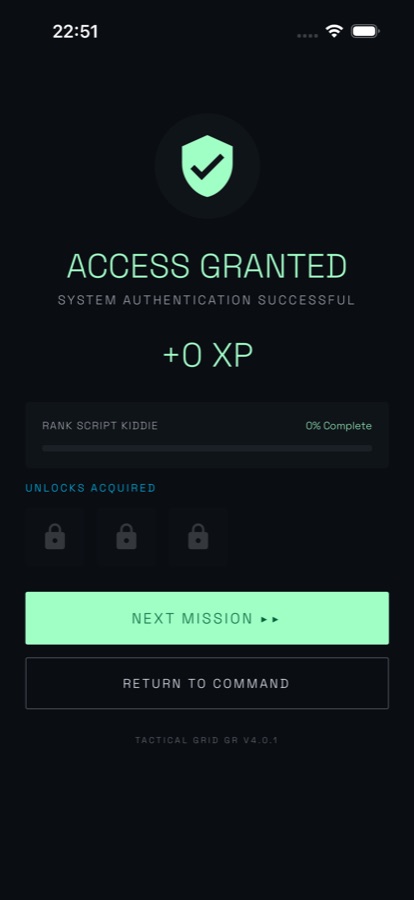
完成任务后会显示 ACCESS GRANTED,获得用于晋升五个等级之一的 XP,并解锁更高难度的任务。连续记录、Ghost 等徽章(代表一次零错误完成)、全球排行榜、对决和实时 CTF 锦标赛,都会让你第二天继续回来挑战。
包含内容
应用中究竟有什么
nmap
支持命令解析的终端
输入 nmap、sqlmap、curl 等命令。命令会被解析,而不是伪造执行结果:扫描会列出开放端口、服务和版本,curl 则会返回响应头。
3
扫描、分析、利用
每项任务都会针对模拟目标执行相同的三个阶段——绘制主机地图,寻找 SQL 注入或 XSS 等漏洞,然后利用你发现的信息。
5
五个等级和 XP
完成任务可获得 XP,用于晋升五个等级——Script Kiddie、Hacker、Elite、Root、Legend。更高等级会解锁更难的网格节点、更稀有的外观物品,以及登上全球排行榜的机会。
AI
会适时提示的 AI Mentor
卡在某一步时,可以询问 AI Mentor。它的设计目标是引导你找到所需技术,而不是直接交出答案;每天可免费提问的次数有限。
CTF
锦标赛、对决和幽灵挑战
参加定期举行的实时 Capture-the-Flag 锦标赛,使用邀请码向朋友或随机对手发起异步对决并进行 rematch,或者挑战某次录制的最佳用时。
模拟
封闭环境
每项任务、合约、对决和行动都针对模拟目标进行。没有真实系统,没有真实网络——应用不会生成指向任何在线目标的工具。
是否适合
适合哪些人——不适合哪些人
如果你符合以下情况,就很适合
- 对端口扫描和 SQL injection 这类攻击究竟如何运作感到好奇,并想在无害的环境中亲自尝试
- 相比点击多选题,更喜欢在终端中输入命令
- 正在积累 CompTIA Security+ 或 OSCP 风格的知识,并希望通过实践真正掌握
- 喜欢在手机上进行短时游玩——通勤、排队,或睡前完成每日任务
- 喜欢竞争:连续记录、徽章、全球排行榜、对决和实时 CTF 锦标赛
如果你符合以下情况,这不是适合你的工具
- 想要可以实际运行的攻击工具——这里的每个目标都是虚构的,应用不会生成任何可用于攻击真实系统的内容
- 需要在真实主机上使用真实工具;这应该在你自己的实验室、合法的 CTF 平台或获得授权的安全测试中进行
- 正在寻找经过认证的课程或官方认证考试题库
- 想练习防御方蓝队的事件响应,而不是从攻击者视角了解问题
安全性与限制
仅限白帽
HackLab 是一款游戏和模拟器。每个任务、合约、对决和行动都在应用内针对虚构目标运行。这里不会扫描、连接或攻击任何真实系统或网络,完成任务也不会让你获得可运行的真实漏洞利用程序。
之所以展示攻击技术,是因为防御者也需要研究这些技术:如果你从未见过 injection 漏洞、意外开放的端口或凭据泄露是如何被利用的,就无法在自己的系统中识别它们。无论意图如何,在大多数国家,测试不属于你的系统,或测试未获得书面许可的系统,都是违法行为。请把学到的知识用于合法的 CTF、你自己的实验室或获批准的渗透测试——不要用于其他地方。
问题
常见问题
在手机上练习道德黑客,哪个应用最好?
判断手机应用是否有用,关键在于它是让你输入命令,还是只需点击答案,因为记住语法和操作顺序才是这项技能的大部分内容。HackLab 就是这样运作的:任务会给你一个终端,你可以输入 nmap、sqlmap 和 curl,应用会解析这些命令并返回逼真的输出,而且每个目标都是虚构的。它在 iOS 和 Android 上免费提供,无需任何经验。对真实主机使用真实工具,仍应在实验室或获批准的 CTF 中进行。
我可以用 HackLab 学习 Linux 命令吗?
可以,而且是通过实践学习。应用内的 Linux 终端支持 ls、cat、grep、nmap、curl、ssh 和 sqlmap 等真实命令,并返回逼真的输出,因此每个任务都能帮助你养成可在真实 Linux 终端中复用的操作习惯。它运行所针对的主机都是虚构的,所以你输入的任何内容都不会触及真实系统。
学习黑客技术合法吗?
学习是合法的。在专门为此打造的环境中阅读攻击相关内容、研究工具和进行练习,不会违反任何地方的法律。在大多数国家,违法的是未经书面许可访问或测试不属于你的系统;意图不能成为辩护理由——好奇心和善意动机都不会让未经授权的扫描变得合法。这正是模拟器、Capture-the-Flag 竞赛和家庭实验室存在的原因:它们能提供同样的练习,同时提前解决许可问题。
像 nmap 这样的工具究竟有什么作用?
nmap 是网络扫描器。它会向主机发送数据包,并报告哪些端口会响应、端口是开放、被过滤还是关闭,以及通常是哪种软件和版本在监听——例如 22 端口上的 ssh、80 端口上的 http、443 端口上的 https。攻击者用它寻找入侵途径;防御者用它找出本不该暴露的服务。在 HackLab 中,任务的扫描阶段会针对模拟主机运行,因此你练习的是如何解读扫描输出。
什么是 SQL injection,为什么它至今仍如此常见?
当用户输入被直接拼接进数据库查询,而不是作为参数传递时,就会发生 SQL injection。攻击者可以在表单字段或 URL 中输入 SQL,数据库随后执行这些内容,返回或修改本不应暴露的数据。它之所以持续存在,是因为大型应用中的任何一个参数只要未进行转义就可能造成问题,而且修复方式——预处理语句和参数化查询——必须始终如一地应用,而不是只修复一次。
什么是 CTF 竞赛?
Capture the Flag 是安全领域标准的合法练习形式。组织者会搭建存在刻意漏洞的机器或挑战,玩家通过找出名为 flag 的隐藏字符串来证明自己成功入侵。评分依据是难度,通常还会计时。它之所以重要,是因为它提供了一个明确允许你攻击的目标。HackLab 会在自己的模拟环境中定期举办实时 CTF 锦标赛,同时提供与其他玩家的对决,以及挑战记录最佳用时的竞速。
HackLab 会提供可以攻击真实系统的工具吗?
不会。HackLab 是一款模拟器和游戏。终端会解析命令并返回逼真的输出,但其中的主机、网络和漏洞都是虚构的,完全存在于应用内部。它生成的任何内容都无法用于指向真实基础设施;完成任务后,你获得的是理解,而不是漏洞利用程序。这正是它的意义:你可以了解端口扫描、SQL injection 和 XSS 探测的表现,同时不会触碰任何你无权接触的对象。
HackLab 免费吗?Pro 会增加哪些内容?
HackLab 可在 App Store 和 Google Play 免费下载,并提供可选的 Pro 订阅。Pro 增加无限每日任务、全部 CTF 挑战、1.5x XP 倍率、每次续订可获得两次自动连续记录冻结、第二套装备配置,以及全部高级 Learn 课程。应用评级为 4+,商店页面提供使用条款和隐私政策链接。
开始前需要经验吗?
不需要任何经验。任务从简单难度开始——查找主机上的开放端口、阅读服务器日志——并提供 Beginner、Intermediate 和 Advanced 方向,还有“经验等级”设置,会从第一次运行开始根据你的情况调整提示和节奏。如果某一步让你卡住,AI Mentor 每天会提供数量有限的免费上下文提示,帮助你找到应采用的技术,而不是直接给出答案。
想从事安全行业,需要 Security+ 或 OSCP 之类的认证吗?
认证可以帮助你获得机会,尤其是在申请第一份工作或政府合同时;但认证考查的知识,你仍然需要通过某种方式学习获得。大多数人会先通过实验室、CTF 和阅读来积累知识,然后参加考试证明自己的能力。HackLab 是练习工具,不是课程:它不是经过认证的课程,也不是考试题库,但通过完成任务,你会熟悉扫描、injection 和日志分析,让学习材料中的内容变成你已经见过的东西。
我可以和其他玩家竞争吗?
可以。全球排行榜会对世界各地的玩家进行排名,定期举办的实时 Capture-the-Flag 锦标赛会计时进行,并在结束后公布最终排名。你还可以使用邀请码,向朋友或随机对手发起异步对决,查看评分并进行 rematch;也可以挑战 Ghost——某个任务的历史最佳用时。每日任务、每日五题 trivia 回合,以及带有连续记录冻结功能的连续记录机制,会让日常得分持续进行。
开始使用
打开终端,完成任务
在 iOS 和 Android 上免费使用。所有目标均为模拟目标。
更多 CoddyKit 产品
可在 iOS 和 Android 上使用。