
HackLab: Hacker Simülatör
HackLab: Hacker Simülatör — Gerçek Linux terminali içeren etik hacking oyunu
HackLab: Hacker Simülatör, meraklı yeni başlayanlar ve güvenlik öğrencileri için hazırlanmış, iPhone ve Android'e yönelik ücretsiz bir etik hacking oyunudur. Gerçek komutları — nmap, sqlmap, curl — bir Linux terminaline yazarsın ve kapalı bir simülasyonda görevleri tamamlarsın: gerçek sistem yok, gerçek hedef yok. Bu oyun, saldırıların nasıl çalıştığını göstererek onları tanımanı ve bunlara karşı savunma yapmanı sağlar.
- Fiyat
- Ücretsiz, isteğe bağlı Pro seçeneğiyle
- Platformlar
- iOS ve Android
- Gereken deneyim
- Yok
- Yaş sınırı
- 4+
- App Store
- 4.8 ★ (15)
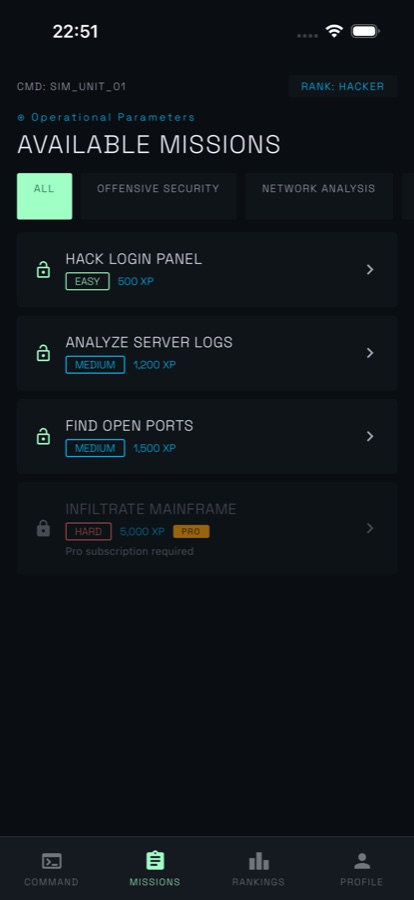
Sinematik değil, gerçek bir terminal.
Çoğu hacking oyunu, bir ilerleme çubuğu dolarken animasyon oynatır. Buradaysa komutu kendin yazarsın; komut ayrıştırılır ve çıktı, araç onu nasıl yazdıracaksa o şekilde karşına gelir — üstelik var olmayan bir hedefe karşı.
Nedir
HackLab, iOS ve Android için ücretsiz bir hacking simülatörü oyunudur. Görevler, kurgusal bir sandbox içinde yürütülür: nmap, sqlmap ve curl gibi komutları ayrıştıran bir terminale yazarsın, ardından her simüle edilmiş hedefi üç aşamadan geçirirsin — tara, analiz et, istismar et. Gerçek bir sisteme veya ağa hiçbir şey dokunmaz. XP, beş rütbe, günlük görevler, rozetler ve canlı CTF turnuvaları ilerlemeyi sürdürür.
HackLab'deki her şey simüle edilmiştir. Saldırı teknikleri, onları anlaman ve bunlara karşı savunma yapman için gösterilir; sahibi olmadığın veya test etmek için yazılı izin almadığın sistemlerde kullanman için değil.Beyaz şapka notunu oku.
Uygulamanın içinde
Nasıl görünüyor
Arka plan
Etik hacking nedir ve savunma ekipleri saldırıları neden inceler?
Etik hacking, bir sistemde sahibinin izniyle saldırganın yapacağı şekilde testler gerçekleştirmektir; böylece zayıflıklar, kötü niyetli biri bulmadan önce tespit edilip giderilebilir. Her iki durumda da kullanılan teknikler aynıdır — değişen şey yetkilendirme ve amaçtır. Savunma ekipleri bu teknikleri inceler; çünkü nasıl kullanıldığını hiç görmediysen kendi sistemlerindeki bir injection açığını, açık kalmış bir portu veya çalınmış bir kimlik bilgisini fark edemezsin.
Penetrasyon testiyetkilendirilmiş saldırı
Kapsamı belirlenmiş ve yazılı izinle yürütülen bir çalışmada test uzmanı bir sisteme girmeye çalışır, ardından bunu tam olarak nasıl yaptığını raporlar. Penetrasyon testini suçtan ayıran temel fark, bu izindir.
Port taramasıkeşif
Hangi ağ portlarının yanıt verdiğini ve bunların arkasında hangi yazılımın bulunduğunu görmek için bir ana bilgisayarı yoklamaktır. nmap gibi araçlar portları, hizmet ve sürüm bilgileriyle birlikte açık veya kapalı olarak raporlar — saldırganın ya da savunma ekibinin çıkardığı ilk harita.
SQL injectionbir web açığı
Kullanıcı girdisi doğrudan bir veritabanı sorgusuna yapıştırıldığında saldırgan, kendi SQL kodunu ekleyerek veritabanının vermemesi veya değiştirmemesi gereken verileri döndürmesini ya da değiştirmesini sağlayabilir. Tek bir kaçışlanmamış parametre yeterli olduğu için hâlâ yaygındır.
Capture the FlagCTF
Oyuncuların ele geçirmek üzere bilerek savunmasız makinelerin hazırlandığı ve başarının, flag adı verilen gizli bir dizeyle kanıtlandığı yasal bir yarışma formatıdır. Güvenlik uzmanlarının çoğu, gerçek altyapıya dokunmadan pratik yapmak için bunu kullanır.
Nasıl çalışır
Bir görev nasıl ilerler?
Her görev aynı yerde sona erer: bir terminal, bir hedef ve yazacağın bir sonraki komut. Bir oturum, işe gidip gelirken tamamlayabileceğin kadar kısadır.
Panodan bir görev seç
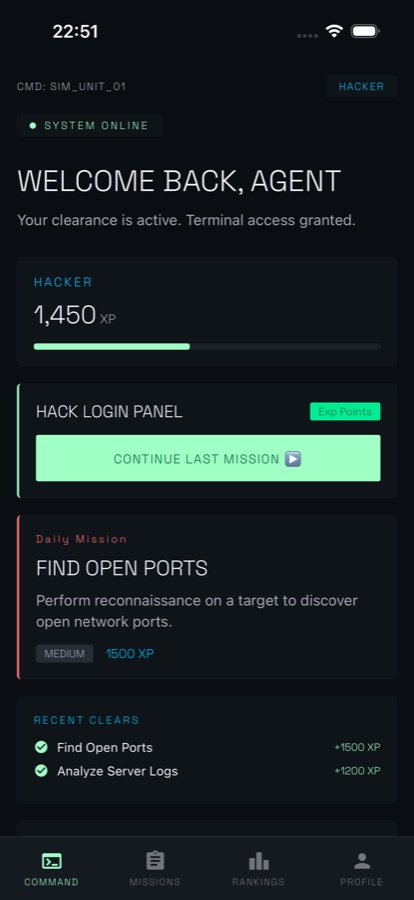
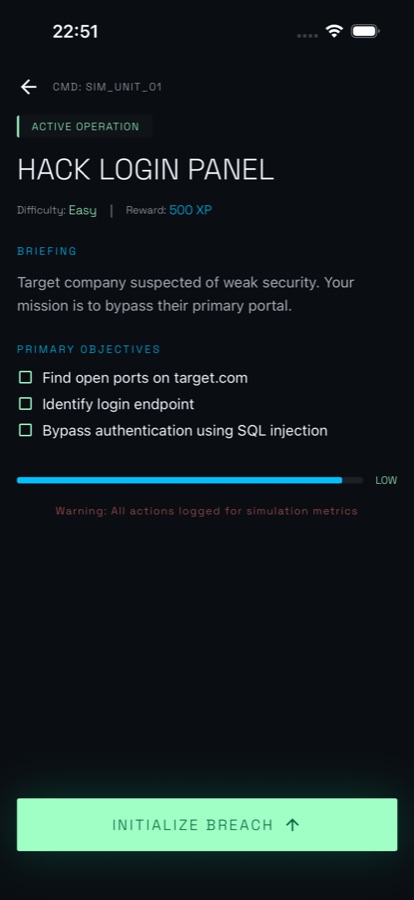
Görev listesinde her operasyonun zorluğu ve XP ödülü gösterilir — Hack Login Panel gibi kolay işlerden Analyze Server Logs gibi daha zor görevlere kadar. Her gün yeni bir görev gelir ve Experience Level ayarı, ilk oturumundan itibaren ipuçlarını ve ilerleme temposunu sana göre uyarlar.
Terminalde üç aşamayı tamamla
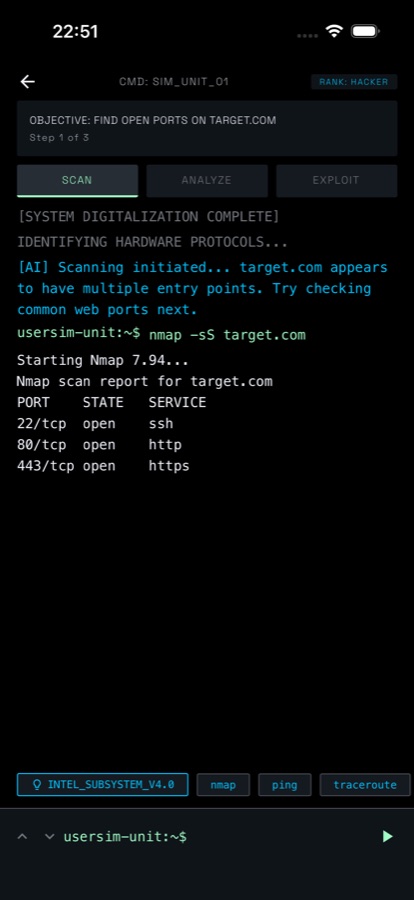
Görev, bir bilgilendirme ve hedef kontrol listesiyle açılır, ardından terminal sana verilir. Kurgusal ana bilgisayarı tara, SQL injection veya XSS gibi zayıflıklar için dönen sonuçları analiz et, sonra açığı istismar et. Söz dizimini öğrenmek için önerilen bir komut çipine dokunabilir veya kendi komutunu yazabilirsin.
XP'yi biriktir ve seriyi sürdür
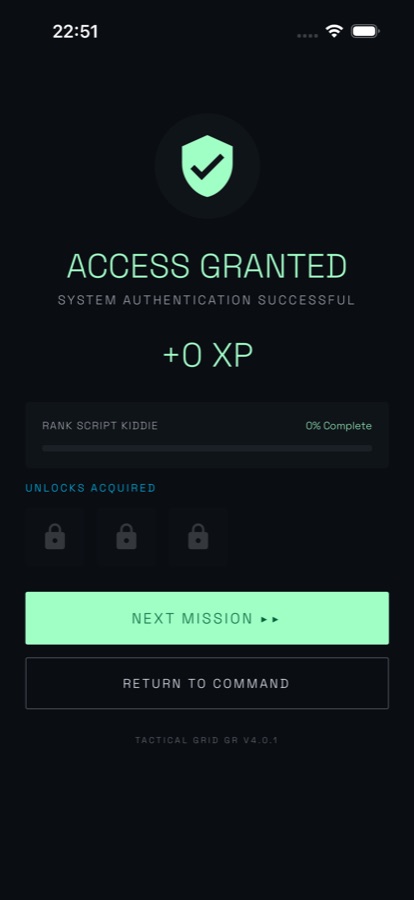
Tamamlanan bir görev ACCESS GRANTED mesajını döndürür, beş rütbeden bir sonrakine ilerlemen için XP kazandırır ve daha zor görevlerin kilidini açar. Sıfır hatalı oturum için verilen Ghost gibi seriler ve rozetler, global liderlik tablosu, düellolar ve canlı CTF turnuvaları ertesi gün geri dönmeni sağlar.
İçinde neler var
Uygulamada gerçekten neler var?
nmap
Komutları ayrıştıran bir terminal
nmap, sqlmap, curl ve daha fazlasını yaz. Komutlar taklit edilmez, ayrıştırılır: tarama, hizmet ve sürümleriyle birlikte açık portları listeler; curl ise başlıkları geri yazdırır.
3
Tara, analiz et, istismar et
Her görev, simüle edilmiş hedefine karşı aynı üç aşamada ilerler — ana bilgisayarı haritala, SQL injection veya XSS gibi zayıflıkları ara, ardından bulduklarını kullan.
5
Beş rütbe ve XP
Görevler, beş rütbede ilerlemek için XP kazandırır — Script Kiddie, Hacker, Elite, Root, Legend. Daha yüksek rütbeler daha zor grid düğümlerinin, daha nadir kozmetiklerin ve global liderlik tablosunda bir yerin kilidini açar.
AI
İpuçları veren AI Mentor
Bir adımda takılırsan AI Mentor'a sor. Yanıtı doğrudan vermek yerine seni tekniğe yönlendirecek şekilde tasarlanmıştır ve her gün sınırlı sayıda ücretsiz soru hakkı sunar.
CTF
Turnuvalar, düellolar ve hayaletler
Planlanmış canlı Capture-the-Flag turnuvalarına katıl, davet kodları ve rövanşlarla bir arkadaşına veya rastgele bir rakibe async düelloda meydan oku ya da kaydedilmiş en iyi dereceyle yarış.
Sim
Kapalı bir ortam
Her görev, sözleşme, düello ve operasyon simüle edilmiş bir hedefe karşı yürütülür. Gerçek sistem yok, gerçek ağ yok — uygulama, canlı herhangi bir hedefe yöneltilmiş araç üretmez.
Uygunluk
Kimler için uygun — kimler için değil
Şu durumlarda senin için uygun
- Port tarama ve SQL injection gibi saldırıların gerçekte nasıl çalıştığını merak ediyor ve bunları zararsız bir ortamda denemek istiyorsan
- Çoktan seçmeli sorulara dokunmak yerine terminalde komut yazmayı tercih ediyorsan
- CompTIA Security+ veya OSCP tarzı bilgi birikimi edinmeye çalışıyor ve uygulamalı tarafın kalıcı olmasını istiyorsan
- Telefonda kısa oturumlar hâlinde oynamak istiyorsan — işe giderken, sıra beklerken veya yatmadan önce günlük bir görevle
- Rekabeti seviyorsan: seriler, rozetler, global liderlik tablosu, düellolar ve canlı CTF turnuvaları
Şu durumlarda doğru araç değil
- Çalışan saldırı araçları istiyorsan — buradaki her hedef kurgusaldır ve uygulama gerçek bir sisteme karşı çalıştırılabilecek hiçbir şey üretmez
- Gerçek sistemlerde gerçek araçlara ihtiyacın varsa; bunun yeri kendi laboratuvarın, yasal bir CTF platformu veya yetkilendirilmiş bir çalışmadır
- Akredite bir eğitim veya resmî bir sertifika sınavı soru bankası arıyorsan
- Saldırganın tarafı yerine savunma ekibi için olay müdahalesi pratiği yapmak istiyorsan
Güvenlik ve sınırlar
Yalnızca white-hat
HackLab bir oyun ve simülatördür. Her görev, sözleşme, düello ve operasyon uygulama içindeki kurgusal bir hedefe karşı gerçekleşir. Buradaki hiçbir şey gerçek bir sistemi veya ağı taramaz, ona bağlanmaz ya da saldırmaz; bir görevi tamamladığında elinde çalışır durumda bir exploit de kalmaz.
Saldırı teknikleri, savunmacıların onları incelemesiyle aynı nedenle gösterilir: daha önce bir injection açığının, yanlışlıkla açık bırakılmış bir portun veya sızdırılmış bir kimlik bilgisinin nasıl kullanıldığını görmediysen kendi sistemlerindeki benzerlerini tanıyamazsın. Sahibi olmadığın sistemleri test etmek veya test etmeye yönelik yazılı izin almadan hareket etmek, niyetin ne olursa olsun çoğu ülkede yasa dışıdır. Öğrendiklerini yasal bir CTF’ye, kendi laboratuvarına veya onaylı bir penetrasyon testine taşı — başka hiçbir yere değil.
Sorular
Sık sorulan sorular
Telefonda etik hacking pratiği yapmak için en iyi uygulama hangisi?
Bir telefon uygulaması için asıl önemli ölçüt, cevaplara dokunmak yerine komut yazıp yazmadığındır; çünkü söz dizimini ve sıralamayı hatırlamak becerinin büyük bölümünü oluşturur. HackLab bu şekilde çalışır: görevler sana nmap, sqlmap ve curl komutlarının yorumlandığı ve gerçekçi çıktılarla yanıtlandığı bir terminal sunar; tüm hedefler de kurgusaldır. iOS ve Android üzerinde ücretsizdir ve önceden deneyim gerektirmez. Gerçek sistemlerde gerçek araçları kullanmanın yeri yine bir laboratuvar veya onaylı bir CTF’dir.
HackLab ile Linux komutlarını öğrenebilir miyim?
Evet, uygulamalı bir şekilde. Uygulama içindeki Linux terminali ls, cat, grep, nmap, curl, ssh ve sqlmap gibi gerçek komutları kabul eder ve gerçekçi çıktılar verir; böylece her görev, gerçek bir Linux terminalinde kullanabileceğin alışkanlıklar kazandırır. Komutların çalıştığı sistemler kurgusaldır; bu nedenle yazdığın hiçbir şey gerçek bir sisteme ulaşmaz.
Hacking öğrenmek yasal mı?
Öğrenmek yasaldır. Saldırılar hakkında okumak, araçları incelemek ve bunun için tasarlanmış bir ortamda pratik yapmak hiçbir yerde yasayı ihlal etmez. Çoğu ülkede yasa dışı olan, sahibi olmadığın bir sisteme yazılı izin olmadan erişmek veya onu test etmektir; niyet de bir savunma değildir — merak veya iyi bir amaç, yetkisiz taramayı yasal hâle getirmez. Simülatörler, Capture-the-Flag yarışmaları ve ev laboratuvarları bu yüzden vardır: izin sorununu baştan çözüme kavuşturarak aynı pratiği yapmanı sağlarlar.
nmap gibi bir araç gerçekte ne yapar?
nmap bir ağ tarayıcısıdır. Bir ana bilgisayara paketler gönderir ve hangi portların yanıt verdiğini, bunların açık, filtrelenmiş veya kapalı olup olmadığını ve çoğu zaman hangi yazılımın, hangi sürümün dinlemede olduğunu bildirir — 22’de ssh, 80’de http, 443’te https. Saldırganlar bunu içeri girecek bir yol bulmak için, savunmacılar ise kimsenin dışarı açmayı amaçlamadığı hizmetleri tespit etmek için kullanır. HackLab’de bir görevin tarama aşaması simüle edilmiş bir ana bilgisayarda çalışır; böylece pratik yaptığın şey bu çıktıyı yorumlamaktır.
SQL injection nedir ve neden hâlâ bu kadar yaygın?
SQL injection, kullanıcı girdisinin parametre olarak aktarılmak yerine doğrudan bir veritabanı sorgusuna eklenmesiyle gerçekleşir. Saldırgan bir form alanına veya URL’ye SQL yazar ve veritabanı bunu çalıştırarak asla açığa çıkarmaması gereken verileri döndürür ya da değiştirir. Sorun hâlâ devam eder; çünkü büyük bir uygulamanın herhangi bir yerindeki tek bir kaçışlanmamış parametre yeterlidir ve çözümün — prepared statements ve parametreli sorguların — yalnızca bir kez değil, tutarlı biçimde uygulanması gerekir.
CTF yarışması nedir?
Capture the Flag, güvenlikteki standart yasal pratik formatıdır. Organizatörler kasıtlı olarak savunmasız makineler veya görevler kurar; oyuncular da flag adı verilen gizli bir dizeyi bularak içeri girdiklerini kanıtlar. Puanlama zorluğa göre yapılır ve çoğu zaman süre sınırlıdır. Bunun önemi, açıkça saldırma iznin olan bir hedef sunmasıdır. HackLab, diğer oyunculara karşı düelloların ve kaydedilmiş en iyi süreye karşı yarışların yanı sıra kendi simülasyonu içinde planlanmış canlı CTF turnuvaları düzenler.
HackLab gerçek sistemlerde çalışan araçlar sunuyor mu?
Hayır. HackLab bir simülatör ve oyundur. Terminal komutları yorumlar ve gerçekçi çıktılar verir; ancak ana bilgisayarlar, ağlar ve güvenlik açıkları kurgusaldır ve tamamen uygulamanın içinde yer alır. Ürettiği hiçbir şey gerçek altyapıya yöneltilemez; bir görevi tamamladığında elinde bir exploit değil, anlayış kalır. Amaç da budur: dokunmaya iznin olmayan hiçbir şeye temas etmeden port taramanın, SQL injection’ın ve XSS taramasının nasıl davrandığını görebilirsin.
HackLab ücretsiz mi ve Pro ne ekliyor?
HackLab, App Store ve Google Play üzerinden ücretsiz indirilebilir; isteğe bağlı bir Pro aboneliği sunar. Pro; sınırsız günlük görev, tüm CTF görevleri, 1.5x XP çarpanı, her yenilemede iki otomatik seri dondurma hakkı, ikinci bir ekipman kurulumu ve tüm gelişmiş Learn derslerini ekler. Uygulama 4+ olarak derecelendirilmiştir ve kullanım koşulları ile gizlilik politikasına mağaza listelemesinden bağlantı verir.
Başlamak için herhangi bir deneyime ihtiyacım var mı?
Önceden deneyim gerekmez. Görevler kolay seviyede başlar — bir ana bilgisayardaki açık portları bulmak, bir sunucu günlüğünü okumak — ve Beginner, Intermediate ve Advanced izlerinin yanı sıra, ilk çalıştırmadan itibaren ipuçlarını ve tempoyu sana göre ayarlayan bir Experience Level ayarı bulunur. Bir adımda takılırsan AI Mentor, her gün sınırlı sayıda ücretsiz ve bağlama uygun yönlendirme sunar; bunlar cevabı doğrudan vermek yerine tekniğe işaret edecek şekilde yazılır.
Güvenlik alanında çalışmak için Security+ veya OSCP gibi sertifikalara ihtiyacım var mı?
Sertifikalar, özellikle ilk pozisyon veya devlet sözleşmesi için kapıları açar; ancak bunlar, yine bir yerden edinmen gereken bilgiyi sınar. Çoğu kişi bu bilgiyi laboratuvarlar, CTF’ler ve okumalarla geliştirir, ardından kanıtlamak için sınava girer. HackLab bir eğitim değil, pratik aracıdır: akredite bir kurs veya sınav soru bankası değildir; ancak görevleri uygulamak, tarama, injection ve günlük analizi konusunda aşinalık kazandırarak çalışma materyallerini daha önce gördüğün şeyler gibi anlamanı sağlar.
Diğer oyunculara karşı yarışabilir miyim?
Evet. Global liderlik tablosu oyuncuları dünya çapında sıralar ve planlanmış canlı Capture-the-Flag turnuvaları süreye karşı oynanır; ardından nihai sıralamalar yayınlanır. Ayrıca davet kodlarıyla bir arkadaşına veya rastgele bir rakibe asenkron düello için meydan okuyabilir, puanlar ve rövanşlar yapabilir ya da bir görevdeki kaydedilmiş en iyi süre olan Ghost’a karşı yarışabilirsin. Günlük görevler, beş soruluk günlük trivia turu ve seri dondurma hakkı içeren seriler, günlük puanlamayı canlı tutar.
Başla
Terminali aç, görevi tamamla
iOS ve Android’de ücretsiz. Her hedef simüle edilir.
CoddyKit'ten daha fazlası
iOS ve Android üzerinde kullanılabilir.