
HackLab: Hacker Simulator
HackLab: Hacker Simulator — Ein ethisches Hacking-Spiel mit einem echten Linux-Terminal
HackLab: Hacker Simulator ist ein kostenloses Spiel für ethisches Hacking für iPhone und Android — gemacht für neugierige Einsteiger und Studierende im Bereich IT-Sicherheit. Du gibst echte Befehle wie nmap, sqlmap und curl in ein Linux-Terminal ein und bearbeitest Missionen in einer abgeschotteten Simulation: keine echten Systeme, keine echten Ziele. Das Spiel zeigt dir, wie Angriffe funktionieren, damit du sie erkennen und abwehren kannst.
- Preis
- Kostenlos, optional mit Pro
- Plattformen
- iOS und Android
- Erforderliche Erfahrung
- Keine
- Altersfreigabe
- 4+
- App Store
- 4.8 ★ (15)
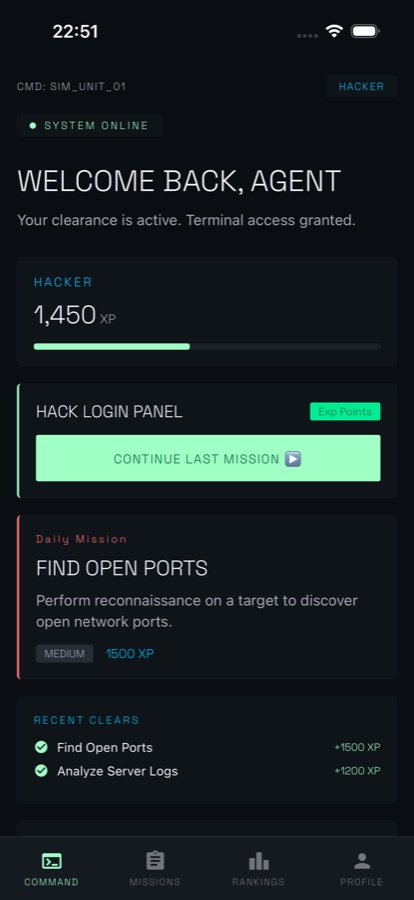
Ein echtes Terminal, keine Zwischensequenz.
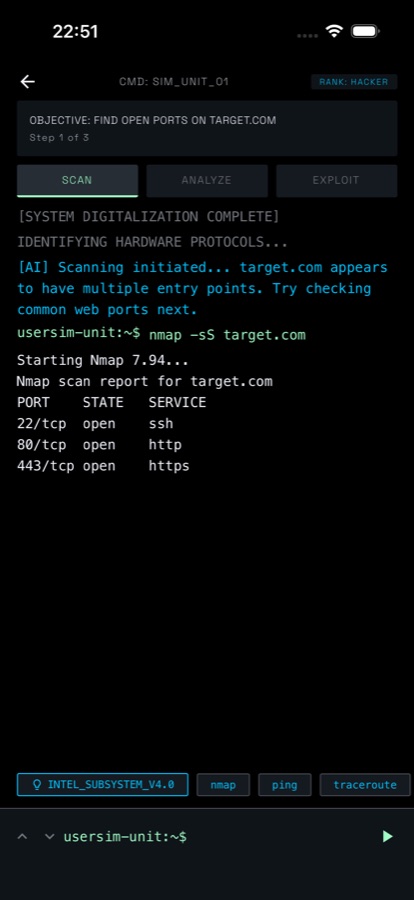
Die meisten Hacking-Spiele zeigen eine Animation, während sich ein Fortschrittsbalken füllt. Hier gibst du den Befehl selbst ein, er wird verarbeitet und die Ausgabe erscheint so, wie das Tool sie ausgeben würde — gegen ein Ziel, das nicht existiert.
Was es ist
HackLab ist ein kostenloses Hacking-Simulator-Spiel für iOS und Android. Die Missionen laufen in einer fiktiven Sandbox: Du gibst Befehle wie nmap, sqlmap und curl in ein Terminal ein, das sie verarbeitet, und führst jedes simulierte Ziel durch drei Phasen — scannen, analysieren, ausnutzen. Nichts greift auf ein echtes System oder Netzwerk zu. XP, fünf Ränge, tägliche Missionen, Abzeichen und Live-CTF-Turniere sorgen für den Fortschritt.
Alles in HackLab ist simuliert. Angriffstechniken werden gezeigt, damit du sie verstehen und abwehren kannst — niemals, um sie gegen Systeme einzusetzen, die dir nicht gehören oder für die du keine schriftliche Erlaubnis zum Testen hast.Lies den White-Hat-Hinweis.
In der App
So sieht es aus
Hintergrund
Was ist ethisches Hacking und warum beschäftigen sich Verteidiger mit Angriffen?
Beim ethischen Hacking wird ein System mit Erlaubnis des Besitzers so getestet, wie es ein Angreifer tun würde, damit Schwachstellen gefunden und behoben werden, bevor jemand mit böswilligen Absichten sie entdeckt. Die Techniken sind in beiden Fällen dieselben — der Unterschied liegt in der Autorisierung und der Absicht. Verteidiger beschäftigen sich damit, weil du eine Injection-Schwachstelle, einen versehentlich offenen Port oder ein gestohlenes Zugangsdaten-Set in deinen eigenen Systemen nicht erkennen kannst, wenn du nie gesehen hast, wie so etwas eingesetzt wird.
Penetrationstestautorisierter Angriff
Ein klar abgegrenzter Auftrag mit schriftlicher Erlaubnis, bei dem ein Tester versucht, in ein System einzudringen, und anschließend genau dokumentiert, wie das gelungen ist. Die Erlaubnis ist der entscheidende Unterschied zwischen einem Penetrationstest und einer Straftat.
Port-ScanningAufklärung
Dabei wird ein Host untersucht, um herauszufinden, welche Netzwerk-Ports antworten und welche Software dahinterläuft. Tools wie nmap melden Ports als offen oder geschlossen, zusammen mit Dienst und Version — die erste Karte, die ein Angreifer oder Verteidiger erstellt.
SQL-Injectioneine Web-Schwachstelle
Wenn Benutzereingaben direkt in eine Datenbankabfrage übernommen werden, kann ein Angreifer eigenes SQL anhängen und die Datenbank dazu bringen, Daten zurückzugeben oder zu ändern, die sie nicht zurückgeben oder ändern sollte. Die Schwachstelle bleibt häufig, weil bereits ein einziger nicht maskierter Parameter genügt.
Capture the FlagCTF
Ein legales Wettbewerbsformat, bei dem absichtlich verwundbare Maschinen für die Teilnehmer bereitgestellt werden, damit sie in sie eindringen können. Der Erfolgsnachweis ist eine versteckte Zeichenfolge, die Flag genannt wird. So üben die meisten Sicherheitsexperten, ohne echte Infrastruktur anzufassen.
So funktioniert es
So läuft eine Mission ab
Jede Mission endet am selben Ort: an einem Terminal, mit einem Ziel und dir, während du den nächsten Befehl eingibst. Ein Durchlauf ist kurz genug, um ihn unterwegs abzuschließen.
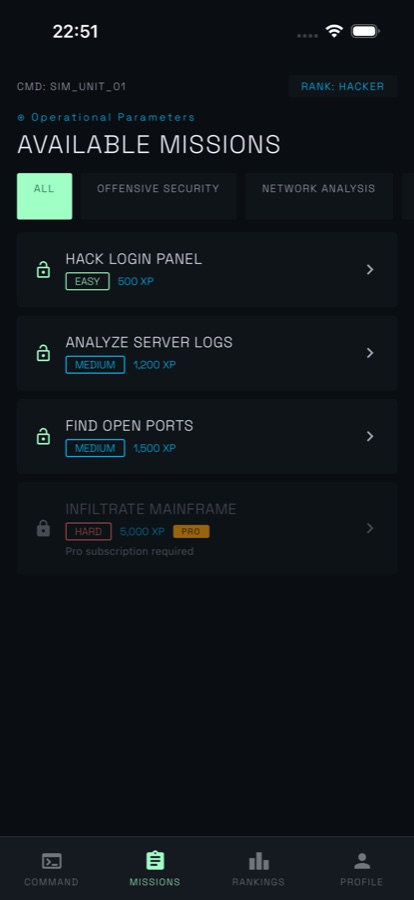
Wähle eine Mission vom Spielbrett
Die Missionsliste zeigt jeden Einsatz mit einem Schwierigkeitsgrad und einer XP-Belohnung — einfache Aufgaben wie Hack Login Panel und schwierigere wie Analyze Server Logs. Jeden Tag kommt eine neue Mission hinzu, und die Einstellung für das Erfahrungslevel passt Hinweise und Tempo ab deinem ersten Durchlauf an.
Bearbeite die drei Phasen im Terminal
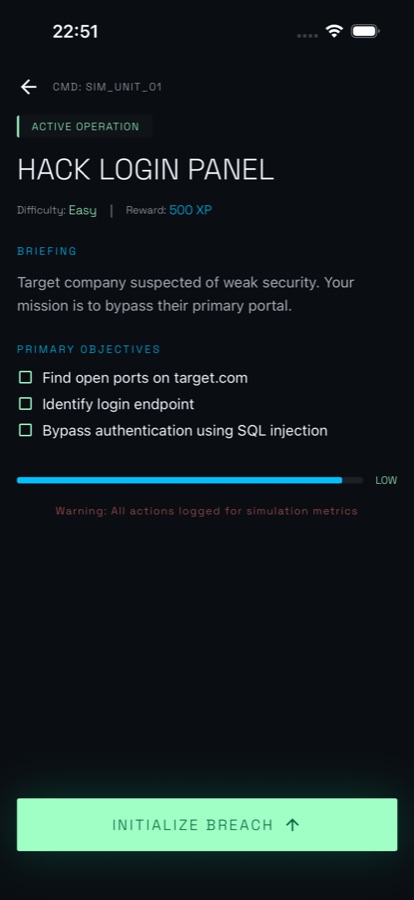
Die Mission beginnt mit einer Einweisung und einer Checkliste der Ziele und übergibt dir dann das Terminal. Scanne den fiktiven Host, analysiere die Ergebnisse auf Schwachstellen wie SQL-Injection oder XSS und nutze sie anschließend aus. Tippe auf einen vorgeschlagenen Befehls-Chip, um die Syntax zu lernen, oder gib deinen eigenen Befehl ein.
Sichere dir die XP und halte die Serie am Laufen
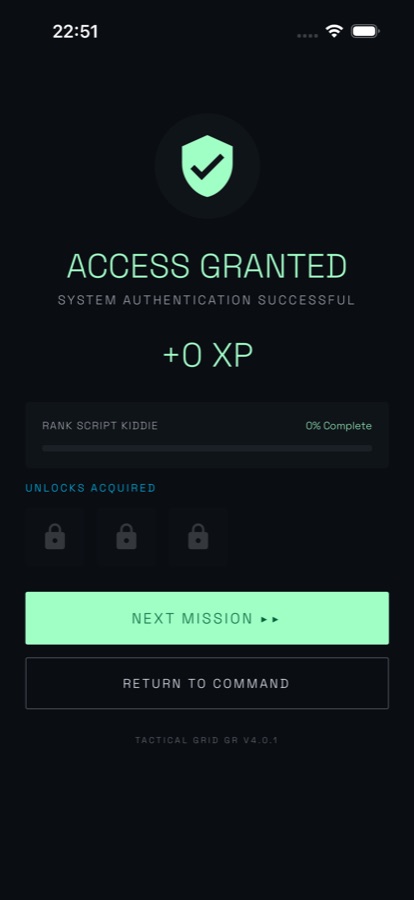
Nach einer abgeschlossenen Mission erscheint ACCESS GRANTED, du erhältst XP für den nächsten von fünf Rängen und schaltest schwierigere Aufgaben frei. Serien, Abzeichen wie Ghost für einen fehlerfreien Durchlauf, die globale Bestenliste, Duelle und Live-CTF-Turniere sorgen dafür, dass du am nächsten Tag wiederkommst.
Was steckt drin
Was tatsächlich in der App steckt
nmap
Ein Terminal, das Befehle verarbeitet
Gib nmap, sqlmap, curl und weitere Befehle ein. Die Befehle werden verarbeitet und nicht vorgetäuscht: Ein Scan listet offene Ports mit Diensten und Versionen auf, curl gibt die Header zurück.
3
Scannen, analysieren, ausnutzen
Jede Mission durchläuft gegen ihr simuliertes Ziel dieselben drei Phasen — den Host kartieren, nach Schwachstellen wie SQL-Injection oder XSS suchen und anschließend deine Erkenntnisse nutzen.
5
Fünf Ränge und XP
Missionen bringen XP für fünf Ränge — Script Kiddie, Hacker, Elite, Root, Legend. Höhere Ränge schalten schwierigere Knoten im Raster, seltenere kosmetische Inhalte und einen Platz auf der globalen Bestenliste frei.
AI
Ein AI-Mentor, der dich weiterbringt
Du kommst bei einem Schritt nicht weiter? Frag den AI-Mentor. Er ist darauf ausgelegt, dir die Technik zu zeigen, statt dir die Antwort zu verraten — mit einer begrenzten Anzahl kostenloser Fragen pro Tag.
CTF
Turniere, Duelle und Geister
Nimm an angesetzten Live-Capture-the-Flag-Turnieren teil, fordere einen Freund oder einen zufälligen Rivalen mit Einladungscodes und Rückkämpfen zu einem asynchronen Duell heraus oder tritt gegen eine aufgezeichnete Bestzeit an.
Sim
Eine abgeschottete Umgebung
Jede Mission, jeder Vertrag, jedes Duell und jeder Einsatz läuft gegen ein simuliertes Ziel. Keine echten Systeme, keine echten Netzwerke — die App erzeugt keine Tools, die auf irgendetwas Live zugreifen.
Passend
Für wen es geeignet ist – und für wen nicht
Es passt zu dir, wenn du
- Du bist neugierig, wie Angriffe wie Port-Scans und SQL injection tatsächlich funktionieren, und möchtest sie irgendwo gefahrlos ausprobieren.
- Du tippst lieber Befehle in ein Terminal, statt dich durch Multiple-Choice-Fragen zu tippen.
- Du arbeitest auf Wissen im Stil von CompTIA Security+ oder OSCP hin und möchtest, dass die praktische Seite wirklich hängen bleibt.
- Du spielst in kurzen Sessions auf dem Smartphone – unterwegs, in einer Warteschlange oder mit einer täglichen Mission vor dem Schlafengehen.
- Du magst Wettbewerb: Streaks, Abzeichen, eine globale Rangliste, Duelle und live ausgetragene CTF-Turniere.
Du bist hier nicht richtig, wenn du
- Du möchtest funktionierende Angriffstools – jedes Ziel hier ist fiktiv, und die App erzeugt nichts, das gegen ein echtes System ausgeführt werden kann.
- Du brauchst echte Tools für echte Hosts; dafür sind dein eigenes Labor, eine legale CTF-Plattform oder ein autorisierter Auftrag da.
- Du suchst nach einem akkreditierten Kurs oder einer offiziellen Prüfungssammlung für Zertifizierungen.
- Du möchtest defensive Blue-Team-Übungen zur Incident Response statt der Perspektive eines Angreifers.
Sicherheit und Grenzen
Nur White-Hat
HackLab ist ein Spiel und ein Simulator. Jede Mission, jeder Auftrag, jedes Duell und jeder Einsatz läuft gegen ein fiktives Ziel innerhalb der App. Nichts hier scannt ein echtes System oder Netzwerk, stellt eine Verbindung dorthin her oder greift es an, und nach dem Abschluss einer Mission hast du keinen funktionierenden Exploit in der Hand.
Angriffstechniken werden aus demselben Grund gezeigt, aus dem Verteidiger sie lernen: Du kannst eine Injection-Schwachstelle, einen versehentlich offenen Port oder ein abgeflossenes Zugangsdatenleck in deinen eigenen Systemen nicht erkennen, wenn du nie gesehen hast, wie so etwas genutzt wird. Systeme zu testen, die dir nicht gehören oder für deren Test du keine schriftliche Erlaubnis hast, ist in den meisten Ländern illegal – unabhängig von deiner Absicht. Nutze dein Wissen bei einem legalen CTF, in deinem eigenen Labor oder bei einem genehmigten Penetrationstest – und nirgendwo sonst.
Fragen
Häufig gestellte Fragen
Was ist die beste App, um ethisches Hacking auf dem Smartphone zu üben?
Der entscheidende Test für eine Smartphone-App ist, ob du Befehle eingibst oder Antworten antippst, denn das Erinnern an Syntax und Reihenfolge macht einen großen Teil der Fähigkeiten aus. HackLab funktioniert so: Missionen geben dir ein Terminal, in dem nmap, sqlmap und curl verarbeitet und mit realistischen Ausgaben beantwortet werden, und jedes Ziel ist fiktiv. Die App ist kostenlos für iOS und Android und setzt keine Vorkenntnisse voraus. Echte Tools auf echten Hosts gehören weiterhin in ein Labor oder ein genehmigtes CTF.
Kann ich mit HackLab Linux-Befehle lernen?
Ja, auf praktische Weise. Das Linux-Terminal in der App nimmt echte Befehle wie ls, cat, grep, nmap, curl, ssh und sqlmap entgegen und antwortet mit realistischen Ausgaben. So baut jede Mission Gewohnheiten auf, die du in einem echten Linux-Terminal wiederverwenden kannst. Die Hosts, gegen die es ausgeführt wird, sind fiktiv, sodass nichts, was du eingibst, ein echtes System erreicht.
Ist es legal, Hacking zu lernen?
Lernen ist legal. Über Angriffe zu lesen, Tools zu studieren und in einer dafür geschaffenen Umgebung zu üben, verstößt nirgendwo gegen das Gesetz. Illegal ist es in den meisten Ländern, ohne schriftliche Erlaubnis auf ein System zuzugreifen oder es zu testen, das dir nicht gehört; auch deine Absicht schützt dich nicht – Neugier und ein gutes Motiv machen einen nicht autorisierten Scan nicht legal. Genau deshalb gibt es Simulatoren, Capture-the-Flag-Wettbewerbe und Heimlabore: Sie bieten dir dieselbe Praxis, wobei die Frage der Erlaubnis bereits geklärt ist.
Was macht ein Tool wie nmap eigentlich?
nmap ist ein Netzwerkscanner. Es sendet Pakete an einen Host und meldet, welche Ports antworten, ob sie offen, gefiltert oder geschlossen sind und oft auch, welche Software und Version dort lauscht – ssh auf 22, http auf 80, https auf 443. Angreifer nutzen es, um einen Weg hinein zu finden; Verteidiger nutzen es, um Dienste aufzuspüren, die niemand hätte offenlegen wollen. In HackLab läuft die Scan-Phase einer Mission gegen einen simulierten Host, sodass du genau das Lesen dieser Ausgabe übst.
Was ist SQL injection und warum kommt sie immer noch so häufig vor?
SQL injection entsteht, wenn Benutzereingaben direkt in eine Datenbankabfrage eingesetzt werden, statt als Parameter übergeben zu werden. Ein Angreifer gibt SQL in ein Formularfeld oder eine URL ein, und die Datenbank führt es aus und gibt Daten zurück oder verändert sie – Daten, die sie niemals hätte offenlegen dürfen. Das Problem besteht fort, weil bereits ein einziger nicht maskierter Parameter irgendwo in einer großen Anwendung ausreicht und weil die Lösung – vorbereitete Anweisungen und parametrisierte Abfragen – konsequent und nicht nur einmal angewendet werden muss.
Was ist ein CTF-Wettbewerb?
Capture the Flag ist das gängige legale Übungsformat für Sicherheit. Veranstalter stellen absichtlich verwundbare Maschinen oder Challenges bereit, und Spieler weisen ihren erfolgreichen Einbruch nach, indem sie eine versteckte Zeichenfolge finden, die Flag genannt wird. Die Bewertung richtet sich nach dem Schwierigkeitsgrad, oft läuft dabei die Zeit. Das ist wichtig, weil du ein Ziel erhältst, das du ausdrücklich angreifen darfst. HackLab veranstaltet geplante Live-CTF-Turniere innerhalb seiner eigenen Simulation sowie Duelle gegen andere Spieler und Wettrennen gegen eine aufgezeichnete Bestzeit.
Gibt HackLab dir Tools, die gegen echte Systeme funktionieren?
Nein. HackLab ist ein Simulator und ein Spiel. Das Terminal verarbeitet Befehle und gibt realistische Ausgaben zurück, aber die Hosts, Netzwerke und Schwachstellen sind fiktiv und existieren vollständig innerhalb der App. Nichts, was die App erzeugt, kann auf eine echte Infrastruktur gerichtet werden, und nach Abschluss einer Mission bleibt dir Verständnis statt eines Exploits. Genau darum geht es: Du kannst sehen, wie Port-Scans, SQL injection und XSS-Probing funktionieren, ohne etwas zu berühren, für das du keine Erlaubnis hast.
Ist HackLab kostenlos, und was bietet Pro zusätzlich?
HackLab kann kostenlos im App Store und bei Google Play heruntergeladen werden und bietet optional ein Pro-Abonnement. Pro bietet unbegrenzte tägliche Missionen, jede CTF-Challenge, einen 1,5-fachen XP-Multiplikator, zwei automatische Streak-Einfrierungen pro Verlängerung, eine zweite Ausrüstungszusammenstellung und jede fortgeschrittene Learn-Lektion. Die App ist mit 4+ bewertet und verlinkt im Store-Eintrag auf ihre Nutzungsbedingungen und Datenschutzrichtlinie.
Brauche ich Vorkenntnisse, um anzufangen?
Vorkenntnisse sind nicht erforderlich. Die Missionen beginnen auf leichtem Niveau – finde die offenen Ports eines Hosts, lies ein Serverprotokoll – und es gibt die Tracks Beginner, Intermediate und Advanced sowie eine Einstellung für das Erfahrungslevel, die Hinweise und Tempo vom ersten Durchlauf an anpasst. Wenn du bei einem Schritt nicht weiterkommst, gibt dir der AI Mentor täglich eine begrenzte Anzahl kostenloser kontextbezogener Hinweise, die auf die Technik hinweisen, statt dir die Antwort vorzugeben.
Braucht man Zertifizierungen wie Security+ oder OSCP, um in der IT-Sicherheit zu arbeiten?
Zertifizierungen öffnen Türen, besonders bei der ersten Stelle oder einem Regierungsauftrag. Sie prüfen jedoch Wissen, das du dir zunächst irgendwo aneignen musst. Die meisten bauen dieses Wissen mit Laboren, CTFs und Lektüre auf und legen anschließend die Prüfung ab, um es nachzuweisen. HackLab ist Praxis, kein Kurs: Es ist weder ein akkreditierter Lehrgang noch eine Prüfungssammlung, aber die praktischen Missionen machen dich mit Scans, Injection und Log-Analyse vertraut, sodass sich das Lernmaterial wie etwas liest, das du bereits gesehen hast.
Kann ich gegen andere Spieler antreten?
Ja. Eine globale Rangliste bewertet Spieler weltweit, und geplante Live-Capture-the-Flag-Turniere laufen gegen die Uhr; danach werden die endgültigen Platzierungen veröffentlicht. Du kannst auch einen Freund oder einen zufälligen Rivalen per Einladungscode zu einem asynchronen Duell herausfordern – mit Wertungen und Rückkämpfen – oder gegen einen Ghost antreten, also gegen die aufgezeichnete Bestzeit einer Mission. Tägliche Missionen, eine tägliche Trivia-Runde mit fünf Fragen und Streaks mit einer Streak-Einfrierung halten die tägliche Wertung am Laufen.
Loslegen
Öffne das Terminal und schaffe die Mission
Kostenlos für iOS und Android. Jedes Ziel ist simuliert.
Mehr von CoddyKit
Verfügbar auf iOS und Android.