
HackLab: Симулятор хакера
HackLab: Симулятор хакера — Игра об этичном взломе с настоящим терминалом Linux
HackLab: Симулятор хакера — бесплатная игра об этичном взломе для iPhone и Android, созданная для любознательных новичков и студентов, изучающих безопасность. Вы вводите настоящие команды — nmap, sqlmap, curl — в терминал Linux и выполняете задания внутри закрытой симуляции: никаких реальных систем и реальных целей. Игра показывает, как работают атаки, чтобы вы могли распознавать их и защищаться от них.
- Цена
- Бесплатно, опционально Pro
- Платформы
- iOS и Android
- Необходимый опыт
- Не требуется
- Возрастной рейтинг
- 4+
- App Store
- 4.8 ★ (15)
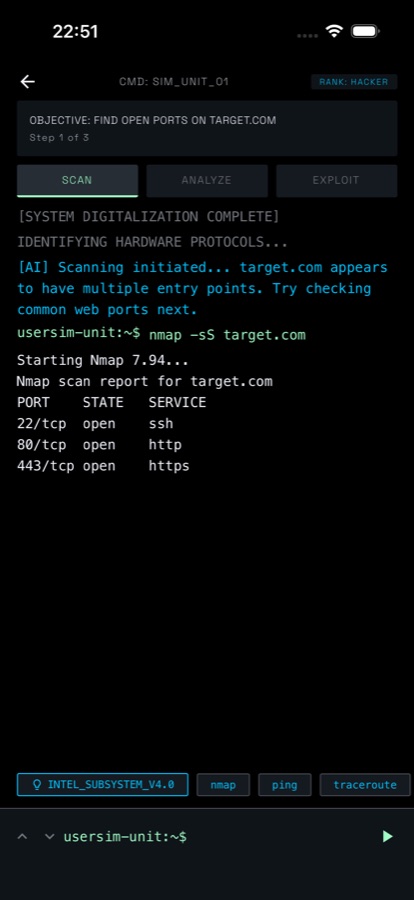
Настоящий терминал, а не ролик.
В большинстве игр про взлом просто проигрывается анимация, пока заполняется индикатор. Здесь вы сами вводите команду, она обрабатывается, а результат возвращается так, как его вывел бы сам инструмент, — для цели, которой не существует.
Что это
HackLab — бесплатная игра-симулятор взлома для iOS и Android. Задания выполняются в вымышленной песочнице: вы вводите в терминал команды вроде nmap, sqlmap и curl, терминал их обрабатывает, а затем проводите каждую смоделированную цель через три этапа — сканирование, анализ и эксплуатацию. Ни одна команда не затрагивает реальную систему или сеть. Прогресс обеспечивают XP, пять рангов, ежедневные задания, значки и живые турниры CTF.
В HackLab всё смоделировано. Приёмы атак показаны для того, чтобы вы могли понять их и защищаться от них, а не использовать против систем, которые вам не принадлежат или на тестирование которых у вас нет письменного разрешения.Прочитать заметку о белом хакерстве.
В приложении
Как это выглядит
Контекст
Что такое этичный взлом и зачем специалисты по защите изучают атаки?
Этичный взлом — это проверка системы так, как это сделал бы атакующий, с разрешения владельца, чтобы найти и устранить уязвимости раньше злоумышленника. Техники в обоих случаях одинаковы — различаются только разрешение и намерение. Специалисты по защите изучают их, потому что невозможно заметить уязвимость, связанную с инъекцией, случайно открытый порт или украденные учётные данные в собственных системах, если вы никогда не видели их в действии.
Тестирование на проникновениеатакующие действия с разрешения
Проверка в оговоренных рамках и на основании письменного разрешения, в ходе которой специалист пытается проникнуть в систему, а затем подробно описывает, как именно это сделал. Именно наличие разрешения полностью отличает тестирование на проникновение от преступления.
Сканирование портовразведка
Проверка узла, чтобы выяснить, какие сетевые порты отвечают и какое программное обеспечение за ними работает. Инструменты вроде nmap сообщают, какие порты открыты или закрыты, а также указывают службу и версию — это первая карта, которую создаёт атакующий или специалист по защите.
SQL-инъекцияуязвимость веб-приложения
Если пользовательский ввод напрямую подставляется в запрос к базе данных, атакующий может добавить собственный SQL и заставить базу данных вернуть или изменить данные, которые она не должна возвращать или изменять. Эта уязвимость остаётся распространённой, потому что достаточно всего одного параметра без экранирования.
Захват флагаCTF
Легальный формат соревнований, в котором для игроков создают намеренно уязвимые машины, чтобы они могли взломать их, а доказательством успеха служит скрытая строка под названием «флаг». Так большинство специалистов по безопасности практикуются, не затрагивая реальную инфраструктуру.
Как это работает
Как проходит задание
Каждое задание заканчивается одинаково: терминал, цель и команда, которую вы вводите следующей. Одно прохождение достаточно короткое, чтобы завершить его по дороге.
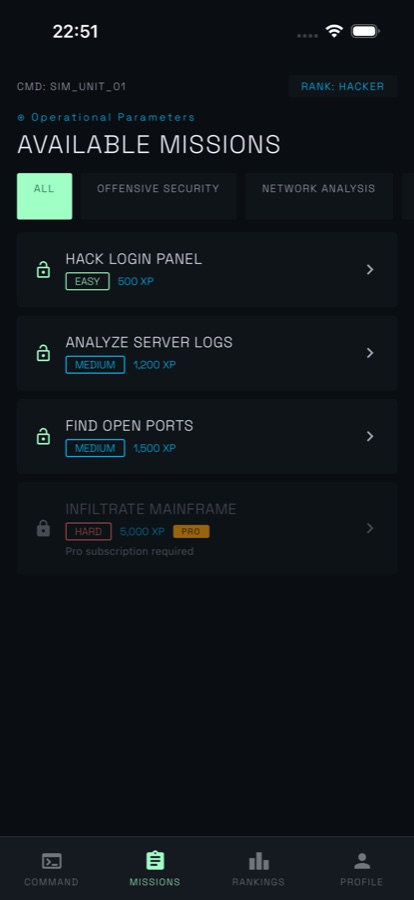
Выберите задание на доске
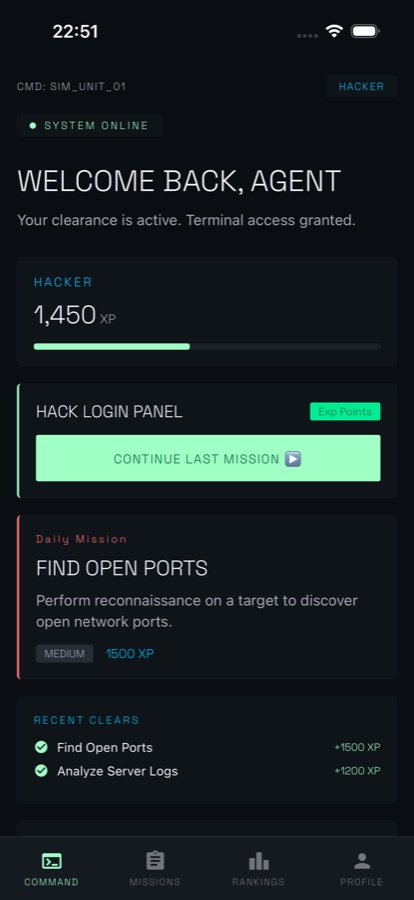
В списке заданий для каждой операции указаны сложность и награда в XP — простые задачи вроде Hack Login Panel и более сложные, например Analyze Server Logs. Новое задание появляется каждый день, а настройка Experience Level подбирает подсказки и темп с самого первого прохождения.
Пройдите три этапа в терминале
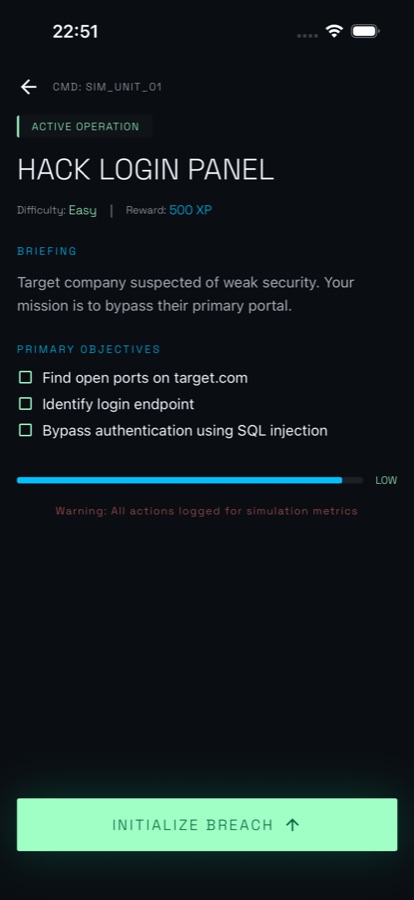
Задание начинается с брифинга и списка целей, после чего вам передают управление терминалом. Просканируйте вымышленный хост, проанализируйте полученные данные на наличие таких уязвимостей, как SQL-инъекция или XSS, а затем эксплуатируйте её. Нажмите на предложенную команду, чтобы изучить синтаксис, или введите свою.
Получайте XP и сохраняйте серию
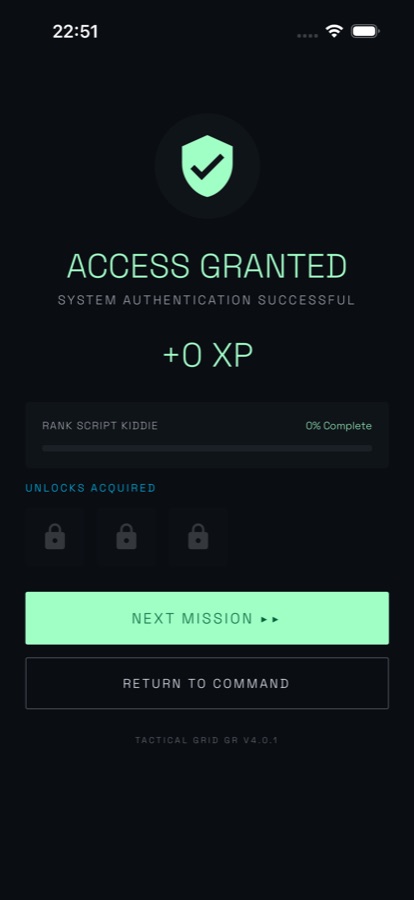
После выполненного задания появляется ACCESS GRANTED, вы получаете XP для перехода к следующему из пяти рангов и открываете более сложные задания. Именно серии, значки вроде Ghost за прохождение без единой ошибки, глобальная таблица лидеров, дуэли и живые турниры CTF заставляют возвращаться на следующий день.
Что внутри
Что на самом деле есть в приложении
nmap
Терминал, обрабатывающий команды
Вводите nmap, sqlmap, curl и другие команды. Они обрабатываются, а не имитируются: сканирование показывает открытые порты, службы и версии, а curl выводит заголовки.
3
Сканирование, анализ, эксплуатация
Каждое задание проходит через одни и те же три этапа на смоделированной цели — изучить хост, найти такие уязвимости, как SQL-инъекция или XSS, а затем использовать обнаруженное.
5
Пять рангов и XP
За задания начисляется XP для перехода через пять рангов — Script Kiddie, Hacker, Elite, Root, Legend. Более высокие ранги открывают более сложные узлы на карте, более редкие косметические предметы и место в глобальной таблице лидеров.
AI
AI Mentor, который направляет
Застряли на каком-то этапе — спросите AI Mentor. Он создан для того, чтобы подсказывать технику, а не выдавать ответ, и предоставляет ограниченное число бесплатных вопросов в день.
CTF
Турниры, дуэли и призраки
Участвуйте в запланированных живых турнирах Capture-the-Flag, вызывайте друга или случайного соперника на асинхронную дуэль с кодами приглашения и реваншами либо соревнуйтесь с лучшим записанным временем.
Sim
Закрытая среда
Каждое задание, контракт, дуэль и операция проходят на смоделированной цели. Никаких реальных систем и сетей — приложение не направляет инструменты на что-либо действующее.
Подходит
Кому это подходит — а кому нет
Подойдёт, если вы
- Вам интересно, как на самом деле работают такие атаки, как сканирование портов и SQL injection, и вы хотите попробовать их в безопасной среде
- Вы предпочитаете вводить команды в терминале, а не выбирать ответы в тестах с вариантами
- Вы готовитесь к знаниям уровня CompTIA Security+ или OSCP и хотите закрепить их на практике
- Вы играете короткими сессиями на телефоне — по дороге, в очереди или проходя ежедневную миссию перед сном
- Вам нравится соревноваться: поддерживать серии, собирать значки, подниматься в глобальном рейтинге, участвовать в дуэлях и живых CTF-турнирах
Это не тот инструмент, если вы
- Вам нужны рабочие инструменты для атак — здесь каждая цель вымышленная, а приложение не создаёт ничего, что можно запустить против реальной системы
- Вам нужны реальные инструменты для работы с реальными хостами; этим следует заниматься в собственной лаборатории, на легальной CTF-платформе или в рамках авторизованного задания
- Вы ищете аккредитованный учебный курс или официальный банк экзаменационных вопросов для сертификации
- Вам нужна практика реагирования на инциденты в защитной blue-team, а не взгляд со стороны атакующего
Безопасность и ограничения
Только белая шляпа
HackLab — это игра и симулятор. Каждая миссия, контракт, дуэль и операция проходят против вымышленной цели внутри приложения. Ничто здесь не сканирует, не подключается к реальной системе или сети и не атакует её, а после завершения миссии у вас не остаётся рабочего эксплойта.
Атакующие техники показаны по той же причине, по которой защитники их изучают: вы не сможете распознать уязвимость типа injection, случайно открытый порт или утечку учётных данных в собственных системах, если никогда не видели, как это используется. Проверка систем, которыми вы не владеете и на которую не получили письменное разрешение, незаконна в большинстве стран независимо от ваших намерений. Применяйте полученные знания на легальном CTF, в собственной лаборатории или в рамках санкционированного теста на проникновение — и нигде больше.
Вопросы
Часто задаваемые вопросы
Какое приложение лучше всего подходит для практики этичного хакинга на телефоне?
Полезный критерий для приложения на телефоне — необходимость вводить команды, а не выбирать ответы, потому что запоминание синтаксиса и порядка действий составляет значительную часть навыка. HackLab работает именно так: в миссиях вам дают терминал, где nmap, sqlmap и curl обрабатываются и возвращают реалистичный результат, а каждая цель вымышленная. Приложение бесплатно на iOS и Android и не требует предварительного опыта. Реальные инструменты для работы с реальными хостами по-прежнему предназначены для лаборатории или санкционированного CTF.
Можно ли изучать команды Linux с помощью HackLab?
Да, на практике. Встроенный терминал Linux принимает реальные команды, такие как ls, cat, grep, nmap, curl, ssh и sqlmap, и отвечает реалистичным результатом, поэтому каждая миссия формирует навыки, которые можно применять в настоящем терминале Linux. Хосты, с которыми он работает, вымышлены, поэтому всё, что вы вводите, не достигает реальной системы.
Законно ли изучать хакинг?
Учиться законно. Чтение об атаках, изучение инструментов и практика в созданной для этого среде не нарушают закон ни в одной стране. В большинстве стран незаконны доступ к системе, которой вы не владеете, или её проверка без письменного разрешения, и намерение не является оправданием — любопытство и благие цели не делают несанкционированное сканирование законным. Именно поэтому существуют симуляторы, соревнования Capture-the-Flag и домашние лаборатории: они дают такую же практику, при этом вопрос разрешения уже решён.
Что на самом деле делает такой инструмент, как nmap?
nmap — это сетевой сканер. Он отправляет пакеты хосту и сообщает, какие порты отвечают, открыты, фильтруются или закрыты, а часто также показывает, какое программное обеспечение и какая версия прослушивают порт — ssh на 22, http на 80, https на 443. Атакующие используют его, чтобы найти путь внутрь, а защитники — чтобы обнаружить сервисы, которые никто не собирался открывать. В HackLab этап сканирования миссии выполняется на смоделированном хосте, поэтому вы практикуетесь именно в интерпретации полученного результата.
Что такое SQL injection и почему она до сих пор так распространена?
SQL injection возникает, когда пользовательский ввод напрямую подставляется в запрос к базе данных, а не передаётся как параметр. Атакующий вводит SQL в поле формы или URL, после чего база данных выполняет его, возвращая или изменяя данные, которые не должна раскрывать. Эта уязвимость сохраняется потому, что одной неэкранированной точки ввода где угодно в большом приложении достаточно, а исправление — подготовленные операторы и параметризованные запросы — нужно применять последовательно, а не один раз.
Что такое соревнование CTF?
Capture the Flag — стандартный легальный формат практики в сфере безопасности. Организаторы создают намеренно уязвимые машины или задания, а игроки доказывают, что проникли внутрь, находя скрытую строку под названием flag. Очки начисляются с учётом сложности, часто за ограниченное время. Это важно, потому что вы получаете цель, которую вам явно разрешено атаковать. HackLab проводит запланированные живые CTF-турниры внутри собственной симуляции, а также дуэли с другими игроками и гонки на лучшее зафиксированное время.
Даёт ли HackLab инструменты, работающие против реальных систем?
Нет. HackLab — это симулятор и игра. Терминал обрабатывает команды и возвращает реалистичный результат, но хосты, сети и уязвимости вымышлены и полностью находятся внутри приложения. Ничто из созданного приложением нельзя направить на реальную инфраструктуру, а после завершения миссии у вас остаётся понимание, а не эксплойт. В этом и заключается смысл: вы можете увидеть, как работают сканирование портов, SQL injection и проверка XSS, не прикасаясь к тому, к чему у вас нет разрешения.
HackLab бесплатен и что даёт Pro?
HackLab можно бесплатно скачать в App Store и Google Play; также доступна необязательная подписка Pro. Pro добавляет неограниченное количество ежедневных миссий, все CTF-задания, множитель XP 1.5x, два автоматических восстановления серии за период продления, второй набор экипировки и все расширенные уроки Learn. Приложение имеет рейтинг 4+ и содержит ссылки на условия использования и политику конфиденциальности в описании магазина.
Нужен ли мне опыт для начала?
Предварительный опыт не требуется. Миссии начинаются с лёгкого уровня — найти открытые порты на хосте, прочитать серверный журнал, — а также доступны направления Beginner, Intermediate и Advanced и настройка Experience Level, которая с самого первого запуска подстраивает подсказки и темп. Если вы застрянете на шаге, AI Mentor будет каждый день предоставлять ограниченное количество бесплатных контекстных подсказок, указывающих на технику, но не выдающих ответ.
Нужны ли для работы в сфере безопасности сертификаты вроде Security+ или OSCP?
Сертификаты открывают двери, особенно при поиске первой работы или заключении государственного контракта, но они проверяют знания, которые всё равно нужно где-то получить. Большинство людей приобретают их в лабораториях, на CTF и за чтением материалов, а затем сдают экзамен, чтобы подтвердить знания. HackLab — это практика, а не учебный курс: это не аккредитованный курс и не банк экзаменационных вопросов, но выполнение миссий помогает познакомиться со сканированием, injection и анализом журналов, благодаря чему учебные материалы воспринимаются как уже знакомые вещи.
Можно ли соревноваться с другими игроками?
Да. Глобальный рейтинг ранжирует игроков со всего мира, а запланированные живые турниры Capture-the-Flag проходят на время, после чего публикуются итоговые результаты. Вы также можете вызвать друга или случайного соперника на асинхронную дуэль по коду приглашения, с рейтингом и возможностью реванша, либо соревноваться с Ghost — лучшим зафиксированным временем прохождения миссии. Ежедневные миссии, ежедневный раунд викторины из пяти вопросов и серии с возможностью восстановления помогают поддерживать ежедневный подсчёт очков.
Начать
Откройте терминал и пройдите миссию
Бесплатно на iOS и Android. Все цели смоделированы.
Другие приложения CoddyKit
Доступно на iOS и Android.