
HackLab: Symulator Hakera
HackLab: Symulator Hakera — Gra o etycznym hakowaniu z prawdziwym terminalem Linux
HackLab: Symulator Hakera to darmowa gra o etycznym hakowaniu na iPhone i Android, stworzona z myślą o ciekawych świata początkujących oraz studentach bezpieczeństwa. Wpisujesz prawdziwe polecenia — nmap, sqlmap, curl — do terminala Linux i wykonujesz misje w zamkniętej symulacji: bez prawdziwych systemów i prawdziwych celów. Gra pokazuje jak działają ataki, aby pomóc Ci je rozpoznawać i się przed nimi bronić.
- Cena
- Bezpłatnie, opcjonalnie Pro
- Platformy
- iOS i Android
- Wymagane doświadczenie
- Żadne
- Kategoria wiekowa
- 4+
- App Store
- 4.8 ★ (15)
Prawdziwy terminal, nie przerywnik filmowy.
W większości gier o hakowaniu oglądasz animację, podczas gdy zapełnia się pasek postępu. Tutaj samodzielnie wpisujesz polecenie, jest ono analizowane, a wynik pojawia się tak, jak wydrukowałoby go narzędzie — w starciu z nieistniejącym celem.
Co to jest
HackLab to darmowa gra-symulator hakowania na iOS i Android. Misje odbywają się w fikcyjnej piaskownicy: wpisujesz polecenia takie jak nmap, sqlmap i curl do terminala, który je analizuje, a następnie przeprowadzasz każdy symulowany atak na cel przez trzy fazy — skanowanie, analizę i wykorzystanie podatności. Nic nie dotyka prawdziwego systemu ani sieci. XP, pięć rang, codzienne misje, odznaki i turnieje CTF na żywo napędzają postępy.
Wszystko w HackLab jest symulowane. Techniki ataków są prezentowane po to, by można je było zrozumieć i się przed nimi bronić, a nigdy po to, by stosować je przeciwko systemom, których nie posiadasz lub do testowania których nie masz pisemnej zgody.Przeczytaj notkę white-hat.
W aplikacji
Jak to wygląda
Wprowadzenie
Czym jest etyczne hakowanie i dlaczego obrońcy analizują ataki?
Etyczne hakowanie polega na testowaniu systemu w taki sposób, w jaki zrobiłby to atakujący, za zgodą właściciela, aby znaleźć i naprawić słabe punkty, zanim odkryje je ktoś o wrogich zamiarach. Techniki są w obu przypadkach takie same — różnią się autoryzacją i intencją. Obrońcy je analizują, ponieważ nie da się wykryć we własnych systemach luki umożliwiającej wstrzyknięcie, przypadkowo otwartego portu ani skradzionych danych uwierzytelniających, jeśli nigdy nie widziało się ich w użyciu.
Testy penetracyjneautoryzowany atak
Zaplanowane i objęte pisemną zgodą zlecenie, w ramach którego tester próbuje włamać się do systemu, a następnie dokładnie opisuje, jak tego dokonał. To właśnie zgoda odróżnia test penetracyjny od przestępstwa.
Skanowanie portówrozpoznanie
Sondowanie hosta w celu sprawdzenia, które porty sieciowe odpowiadają i jakie oprogramowanie się za nimi znajduje. Narzędzia takie jak nmap zgłaszają porty jako otwarte lub zamknięte, wraz z usługą i jej wersją — to pierwsza mapa tworzona przez atakującego lub obrońcę.
Wstrzyknięcie SQLluka w aplikacji internetowej
Gdy dane wprowadzone przez użytkownika są bezpośrednio wstawiane do zapytania do bazy danych, atakujący może dopisać własny SQL i sprawić, że baza zwróci lub zmieni dane, których nie powinna. Ta luka wciąż jest powszechna, bo wystarczy jeden parametr bez odpowiedniego escapowania.
Capture the FlagCTF
Legalny format zawodów, w którym celowo podatne maszyny są udostępniane graczom do włamania, a dowodem sukcesu jest ukryty ciąg znaków zwany flagą. To sposób, w jaki większość osób zajmujących się bezpieczeństwem ćwiczy bez dotykania prawdziwej infrastruktury.
Jak to działa
Jak przebiega misja
Każda misja kończy się w tym samym miejscu: terminalem, celem i Tobą wpisującym kolejne polecenie. Jedno podejście jest wystarczająco krótkie, by ukończyć je w drodze do pracy lub szkoły.
Wybierz misję z planszy
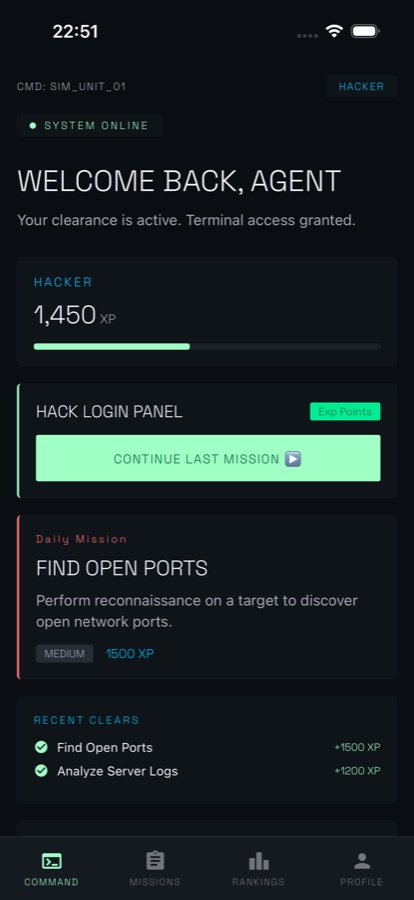
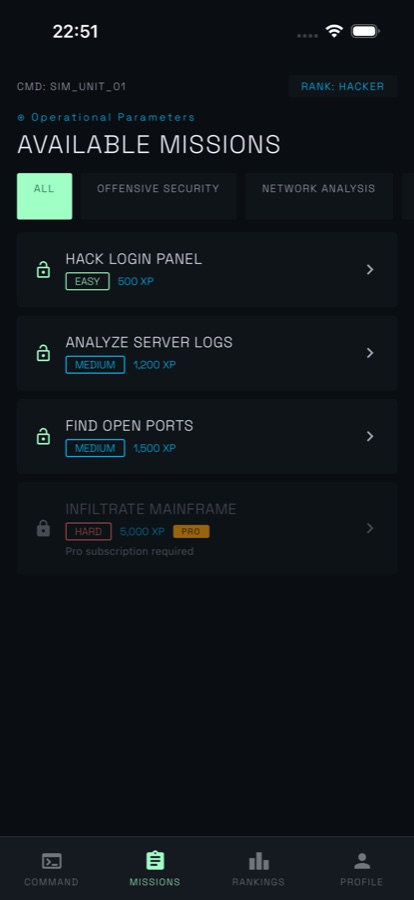
Lista misji pokazuje każdą operację wraz z poziomem trudności i nagrodą w postaci XP — od łatwych zadań, takich jak Hack Login Panel, po trudniejsze, jak Analyze Server Logs. Codziennie pojawia się nowa misja, a ustawienie poziomu doświadczenia dopasowuje podpowiedzi i tempo od pierwszego podejścia.
Przejdź trzy fazy w terminalu
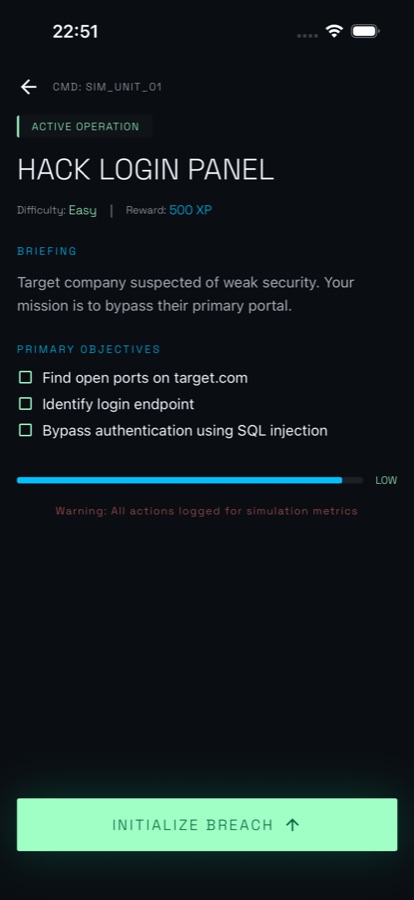
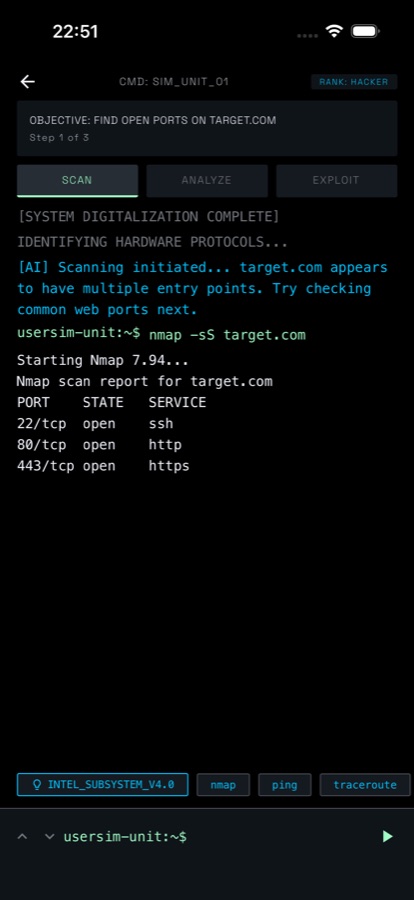
Misja rozpoczyna się odprawą i listą celów, a następnie oddaje Ci terminal. Zeskanuj fikcyjnego hosta, przeanalizuj otrzymane dane pod kątem luk, takich jak wstrzyknięcie SQL lub XSS, a następnie je wykorzystaj. Dotknij sugerowanego polecenia na chipie, aby poznać składnię, albo wpisz własne.
Zgarniaj XP i utrzymuj serię
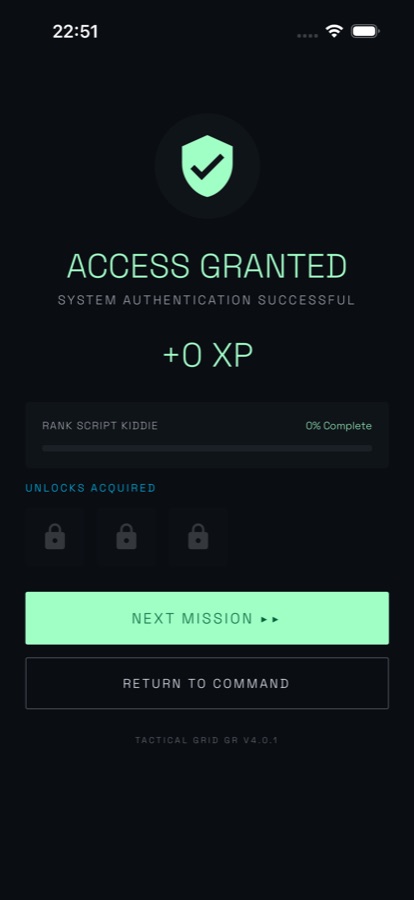
Ukończona misja zwraca komunikat ACCESS GRANTED, przyznaje XP na poczet kolejnej z pięciu rang i odblokowuje trudniejsze zadania. Serie, odznaki takie jak Ghost za przejście bez żadnego błędu, globalna tabela wyników, pojedynki i turnieje CTF na żywo sprawiają, że wracasz następnego dnia.
Co zawiera
Co naprawdę znajduje się w aplikacji
nmap
Terminal analizujący polecenia
Wpisuj nmap, sqlmap, curl i inne polecenia. Polecenia są analizowane, a nie udawane: skanowanie wyświetla otwarte porty wraz z usługami i wersjami, a curl wypisuje nagłówki.
3
Skanowanie, analiza, wykorzystanie
Każda misja przebiega przez te same trzy fazy przeciwko symulowanemu celowi — zmapuj hosta, poszukaj luk, takich jak wstrzyknięcie SQL lub XSS, a następnie wykorzystaj to, co znajdziesz.
5
Pięć rang i XP
Misje zapewniają XP na poczet pięciu rang — Script Kiddie, Hacker, Elite, Root, Legend. Wyższe rangi odblokowują trudniejsze węzły na planszy, rzadsze elementy kosmetyczne i miejsce w globalnej tabeli wyników.
AI
Mentor AI, który delikatnie naprowadza
Utknąłeś na którymś etapie? Zapytaj Mentora AI. Został zaprojektowany tak, by wskazywać technikę, zamiast podawać gotową odpowiedź, a każdego dnia udostępnia ograniczoną liczbę bezpłatnych pytań.
CTF
Turnieje, pojedynki i duchy
Weź udział w zaplanowanych turniejach Capture the Flag na żywo, rzuć wyzwanie znajomemu lub losowemu rywalowi w asynchronicznym pojedynku z kodami zaproszeń i możliwością rewanżu albo ścigaj się z zapisanym najlepszym czasem.
Sim
Zamknięte środowisko
Każda misja, kontrakt, pojedynek i operacja odbywa się przeciwko symulowanemu celowi. Bez prawdziwych systemów i prawdziwych sieci — aplikacja nie uruchamia żadnych narzędzi wymierzonych w coś działającego na żywo.
Dopasowanie
Dla kogo jest — i dla kogo nie jest
To dobry wybór, jeśli
- Ciekawi Cię, jak naprawdę działają ataki takie jak skanowanie portów i SQL injection, i chcesz wypróbować je w nieszkodliwym miejscu
- Wolisz wpisywać komendy w terminalu niż przeklikiwać pytania wielokrotnego wyboru
- Budujesz wiedzę w kierunku CompTIA Security+ lub OSCP i chcesz, by praktyczna strona nauki została Ci w pamięci
- Grasz w krótkich sesjach na telefonie — w drodze do pracy, w kolejce albo wykonując codzienną misję przed snem
- Lubisz rywalizację: serie, odznaki, globalną tabelę wyników, pojedynki i transmitowane na żywo turnieje CTF
To nie jest odpowiednie narzędzie, jeśli
- Chcesz korzystać z działających narzędzi do ataków — każdy cel tutaj jest fikcyjny, a aplikacja nie generuje niczego, co można uruchomić przeciwko prawdziwemu systemowi
- Potrzebujesz prawdziwych narzędzi działających na rzeczywistych hostach; tym zajmij się we własnym laboratorium, na legalnej platformie CTF lub podczas autoryzowanego testu
- Szukasz akredytowanego kursu albo oficjalnego banku pytań egzaminacyjnych do certyfikacji
- Chcesz ćwiczyć defensywną reakcję zespołu blue-team na incydenty, a nie poznawać perspektywę atakującego
Bezpieczeństwo i ograniczenia
Tylko działania white-hat
HackLab to gra i symulator. Każda misja, kontrakt, pojedynek i operacja odbywa się przeciwko fikcyjnemu celowi wewnątrz aplikacji. Nic tutaj nie skanuje, nie łączy się z prawdziwym systemem ani atakuje prawdziwej sieci, a ukończenie misji nie pozostawia Cię z działającym exploitem.
Techniki ataków są prezentowane z tego samego powodu, dla którego obrońcy się ich uczą: nie rozpoznasz luki injection, przypadkowo otwartego portu ani wycieku danych uwierzytelniających we własnych systemach, jeśli nigdy nie widziałeś ich w użyciu. Testowanie systemów, których nie posiadasz, lub systemów, których testowania nie masz pisemnej zgody, jest w większości krajów nielegalne — niezależnie od zamiarów. Wykorzystaj zdobytą wiedzę podczas legalnego CTF, we własnym laboratorium lub w autoryzowanym teście penetracyjnym — nigdzie indziej.
Pytania
Najczęściej zadawane pytania
Jaka jest najlepsza aplikacja do ćwiczenia etycznego hackingu na telefonie?
Przydatność aplikacji na telefon najlepiej ocenić po tym, czy wpisujesz komendy, czy tylko wybierasz odpowiedzi, ponieważ zapamiętanie składni i kolejności stanowi dużą część tych umiejętności. HackLab działa właśnie w ten sposób: misje udostępniają terminal, w którym nmap, sqlmap i curl są interpretowane, a aplikacja zwraca realistyczne wyniki; każdy cel jest fikcyjny. Aplikacja jest bezpłatna na iOS i Android i nie wymaga wcześniejszego doświadczenia. Prawdziwe narzędzia na rzeczywistych hostach nadal należą do laboratorium lub autoryzowanego CTF.
Czy mogę nauczyć się komend Linux dzięki HackLab?
Tak, w praktyczny sposób. Wbudowany terminal Linux przyjmuje prawdziwe komendy, takie jak ls, cat, grep, nmap, curl, ssh i sqlmap, i odpowiada realistycznymi wynikami, dzięki czemu każda misja kształtuje nawyki, które możesz wykorzystać w prawdziwym terminalu Linux. Hosty, z którymi terminal się łączy, są fikcyjne, więc nic, co wpiszesz, nie dociera do prawdziwego systemu.
Czy nauka hackingu jest legalna?
Sama nauka jest legalna. Czytanie o atakach, poznawanie narzędzi i ćwiczenie w środowisku przeznaczonym do tego nie łamie prawa nigdzie. W większości krajów nielegalne jest natomiast uzyskiwanie dostępu do systemu, którego nie posiadasz, lub testowanie go bez pisemnej zgody, a zamiar nie stanowi usprawiedliwienia — ciekawość ani dobre intencje nie sprawiają, że nieautoryzowane skanowanie staje się legalne. Właśnie dlatego istnieją symulatory, zawody Capture-the-Flag i domowe laboratoria: zapewniają taką samą praktykę, a kwestia zgody jest już rozstrzygnięta.
Co tak naprawdę robi narzędzie takie jak nmap?
nmap to skaner sieci. Wysyła pakiety do hosta i informuje, które porty odpowiadają, czy są otwarte, filtrowane lub zamknięte, a często także jakie oprogramowanie i wersja nasłuchują — ssh na 22, http na 80, https na 443. Atakujący używają go, by znaleźć drogę do środka; obrońcy — by wykryć usługi, których nikt nie powinien był ujawniać. W HackLab etap skanowania misji odbywa się na symulowanym hoście, więc ćwiczysz przede wszystkim odczytywanie tych wyników.
Czym jest SQL injection i dlaczego wciąż występuje tak często?
SQL injection ma miejsce, gdy dane wprowadzone przez użytkownika trafiają bezpośrednio do zapytania do bazy danych, zamiast zostać przekazane jako parametr. Atakujący wpisuje SQL w polu formularza lub adresie URL, a baza danych wykonuje to polecenie, zwracając lub modyfikując dane, których nigdy nie powinna ujawnić. Problem wciąż występuje, ponieważ wystarczy jeden niezabezpieczony parametr w dowolnym miejscu dużej aplikacji, a rozwiązanie — prepared statements i parameterised queries — musi być stosowane konsekwentnie, a nie tylko raz.
Czym są zawody CTF?
Capture the Flag to standardowa forma legalnych ćwiczeń z zakresu bezpieczeństwa. Organizatorzy uruchamiają celowo podatne maszyny lub wyzwania, a gracze dowodzą, że uzyskali dostęp, znajdując ukryty ciąg znaków zwany flagą. Wynik zależy od poziomu trudności, często także od czasu. To ważne, ponieważ otrzymujesz cel, który możesz atakować za wyraźną zgodą. HackLab organizuje zaplanowane turnieje CTF na żywo we własnej symulacji, a także pojedynki z innymi graczami i wyścigi z zapisanym najlepszym czasem.
Czy HackLab udostępnia narzędzia działające przeciwko prawdziwym systemom?
Nie. HackLab to symulator i gra. Terminal interpretuje komendy i zwraca realistyczne wyniki, ale hosty, sieci i luki są fikcyjne i działają wyłącznie wewnątrz aplikacji. Niczego, co generuje aplikacja, nie można skierować przeciwko prawdziwej infrastrukturze, a po ukończeniu misji pozostaje Ci wiedza, a nie exploit. O to właśnie chodzi: możesz zobaczyć, jak działają skanowanie portów, SQL injection i sondowanie XSS, nie dotykając niczego, czego nie wolno Ci dotykać.
Czy HackLab jest bezpłatny i co daje Pro?
HackLab można bezpłatnie pobrać z App Store i Google Play; dostępna jest też opcjonalna subskrypcja Pro. Pro zapewnia nielimitowane codzienne misje, wszystkie wyzwania CTF, mnożnik XP 1.5x, dwa automatyczne zamrożenia serii na każde odnowienie, drugi zestaw wyposażenia oraz wszystkie zaawansowane lekcje Learn. Aplikacja ma oznaczenie wiekowe 4+ i zawiera odnośniki do warunków użytkowania oraz polityki prywatności w opisie sklepu.
Czy potrzebuję jakiegokolwiek doświadczenia, żeby zacząć?
Wcześniejsze doświadczenie nie jest wymagane. Misje zaczynają się od łatwych — znajdź otwarte porty hosta, odczytaj log serwera — a dostępne są ścieżki Beginner, Intermediate i Advanced oraz ustawienie Experience Level, które od pierwszego uruchomienia dopasowuje wskazówki i tempo nauki. Jeśli utkniesz na którymś etapie, AI Mentor zapewni codziennie ograniczoną liczbę bezpłatnych, kontekstowych podpowiedzi, wskazujących technikę zamiast podawać odpowiedź.
Czy do pracy w branży bezpieczeństwa potrzebuję certyfikatów takich jak Security+ lub OSCP?
Certyfikaty otwierają drzwi, szczególnie przy zdobywaniu pierwszej pracy lub kontraktu rządowego, ale sprawdzają wiedzę, którą i tak musisz skądś zdobyć. Większość osób buduje ją dzięki laboratoriom, CTF i lekturze, a następnie podchodzi do egzaminu, by ją potwierdzić. HackLab to praktyka, nie kurs: nie jest akredytowanym kursem ani bankiem pytań egzaminacyjnych, ale wykonywanie misji daje znajomość skanowania, injection i analizy logów, dzięki czemu materiały do nauki dotyczą rzeczy, które już widziałeś.
Czy mogę rywalizować z innymi graczami?
Tak. Globalna tabela wyników klasyfikuje graczy z całego świata, a zaplanowane turnieje Capture-the-Flag na żywo odbywają się na czas, po czym publikowana jest końcowa klasyfikacja. Możesz też rzucić wyzwanie znajomemu lub losowemu rywalowi w asynchronicznym pojedynku za pomocą kodów zaproszeń, z rankingami i rewanżami, albo ścigać się z Ghost — zapisanym najlepszym czasem na misji. Codzienne misje, codzienna runda trivia z pięcioma pytaniami oraz serie z możliwością ich zamrożenia podtrzymują codzienną rywalizację.
Zacznij
Otwórz terminal i zalicz misję
Bezpłatnie na iOS i Android. Każdy cel jest symulowany.
Więcej od CoddyKit
Dostępna na iOS i Android.