
HackLab: Simulatore Hacker
HackLab: Simulatore Hacker — Un gioco di hacking etico con un vero terminale Linux
HackLab: Simulatore Hacker è un gioco di hacking etico gratuito per iPhone e Android, pensato per principianti curiosi e studenti di sicurezza informatica. Digiti comandi reali — nmap, sqlmap, curl — in un terminale Linux e affronti missioni all'interno di una simulazione chiusa: nessun sistema reale, nessun obiettivo reale. Serve a mostrare come funzionano gli attacchi, così puoi riconoscerli e difenderti.
- Prezzo
- Gratuito, con Pro opzionale
- Piattaforme
- iOS e Android
- Esperienza richiesta
- Nessuna
- Fascia d'età
- 4+
- App Store
- 4.8 ★ (15)
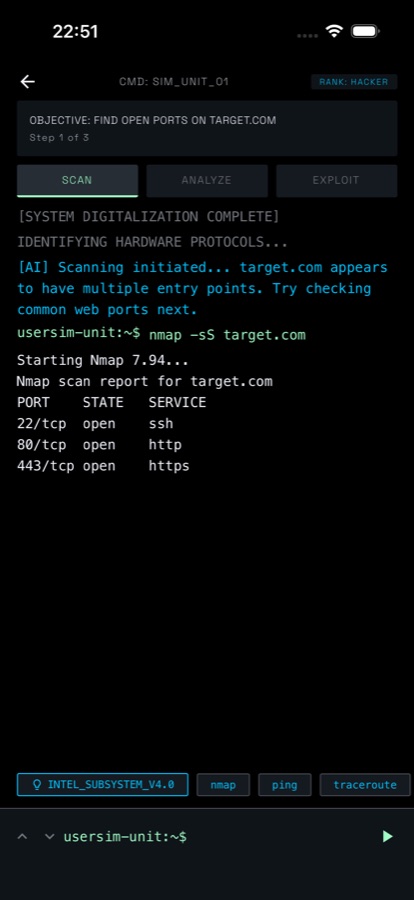
Un vero terminale, non una scena animata.
La maggior parte dei giochi di hacking riproduce un'animazione mentre si riempie una barra di avanzamento. Qui digiti tu il comando, che viene analizzato, e l'output appare proprio come lo stamperebbe lo strumento — contro un obiettivo che non esiste.
Cos'è
HackLab è un gioco simulatore di hacking gratuito per iOS e Android. Le missioni si svolgono all'interno di una sandbox fittizia: digiti comandi come nmap, sqlmap e curl in un terminale che li analizza, poi porti ogni obiettivo simulato attraverso tre fasi — scansione, analisi, exploit. Nulla interagisce con sistemi o reti reali. XP, cinque ranghi, missioni giornaliere, distintivi e tornei CTF dal vivo fanno progredire il gioco.
In HackLab è tutto simulato. Le tecniche di attacco vengono mostrate per aiutarti a comprenderle e difenderti, mai per usarle contro sistemi che non possiedi o per i quali non hai un'autorizzazione scritta a eseguire test.Leggi la nota sul white hat.
Dentro l'app
Come si presenta
Contesto
Che cos'è l'hacking etico e perché chi difende i sistemi studia gli attacchi?
L'hacking etico consiste nel testare un sistema come farebbe un attaccante, con il permesso del proprietario, così da individuare e correggere le vulnerabilità prima che lo faccia qualcuno con intenzioni ostili. Le tecniche sono le stesse in entrambi i casi: a cambiare sono l'autorizzazione e l'intento. Chi difende i sistemi le studia perché non puoi riconoscere una vulnerabilità di injection, una porta di rete aperta per errore o una credenziale rubata nei tuoi sistemi se non hai mai osservato come vengono utilizzate.
Penetration testingattacco autorizzato
Un incarico con ambito definito e autorizzazione scritta, in cui un tester prova a penetrare in un sistema e poi documenta esattamente come ci è riuscito. L'autorizzazione è l'unica, grande differenza tra un pen test e un crimine.
Scansione delle portericognizione
Sondare un host per vedere quali porte di rete rispondono e quale software si trova dietro di esse. Strumenti come nmap indicano le porte come aperte o chiuse, insieme al servizio e alla versione: la prima mappa tracciata da un attaccante o da chi difende il sistema.
SQL injectionuna vulnerabilità web
Quando l'input dell'utente viene inserito direttamente in una query del database, un attaccante può aggiungere il proprio SQL e fare in modo che il database restituisca o modifichi dati che non dovrebbe. Rimane una vulnerabilità comune perché basta un solo parametro non sottoposto a escape.
Capture the FlagCTF
Un formato di competizione legale in cui vengono predisposte macchine volutamente vulnerabili perché i partecipanti possano penetrarvi; la prova del successo è una stringa nascosta chiamata flag. È il modo in cui la maggior parte degli esperti di sicurezza fa pratica senza toccare infrastrutture reali.
Come funziona
Come si svolge una missione
Ogni missione termina nello stesso posto: un terminale, un obiettivo e tu che digiti il comando successivo. Una partita è abbastanza breve da poter essere completata durante un tragitto.
Scegli una missione dalla mappa
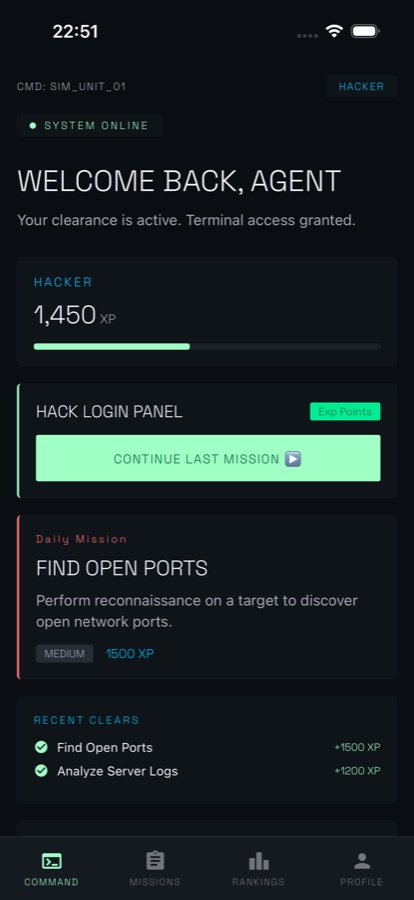
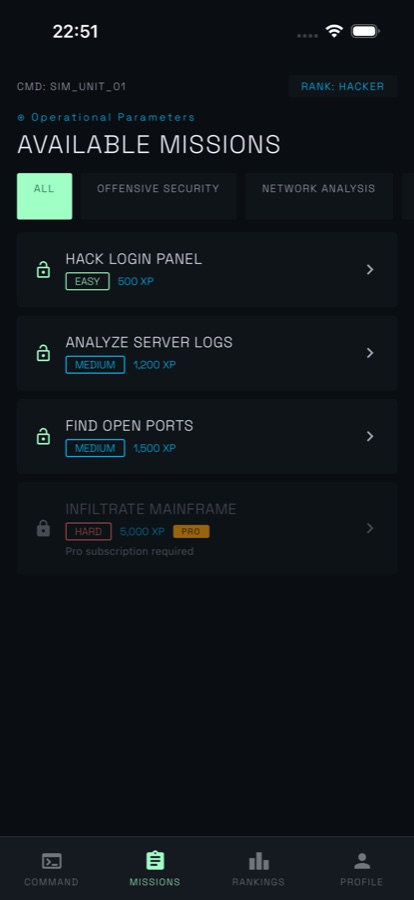
L'elenco delle missioni mostra ogni operazione con la relativa difficoltà e ricompensa in XP: incarichi facili come Hack Login Panel e altri più impegnativi come Analyze Server Logs. Ogni giorno viene aggiunta una nuova missione e un'impostazione del livello di esperienza adatta suggerimenti e ritmo fin dalla prima partita.
Affronta le tre fasi nel terminale
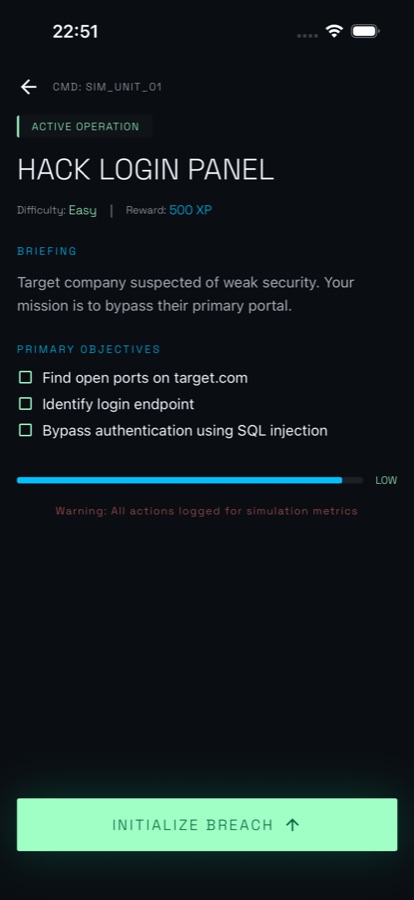
La missione si apre con un briefing e un elenco degli obiettivi, poi ti affida il terminale. Scansiona l'host fittizio, analizza i risultati alla ricerca di vulnerabilità come SQL injection o XSS, quindi sfruttala. Tocca un chip con un comando suggerito per imparare la sintassi oppure digita il tuo.
Accumula XP e mantieni la serie
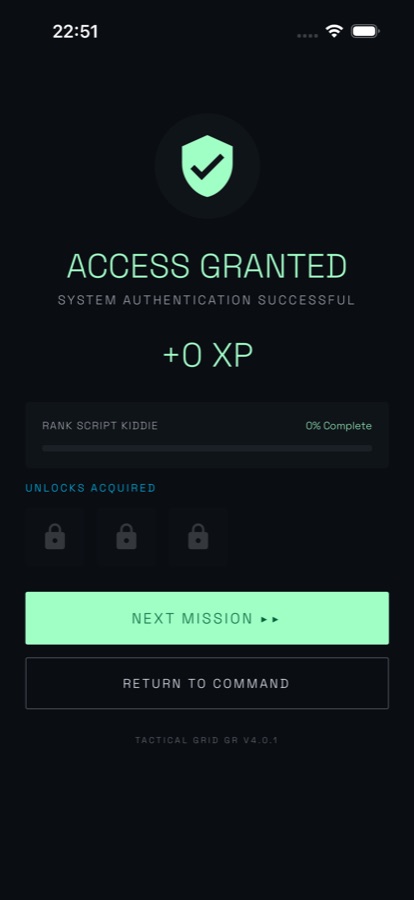
Una missione completata restituisce ACCESS GRANTED, assegna XP verso il rango successivo dei cinque disponibili e sblocca incarichi più difficili. Le serie, i distintivi come Ghost per una partita senza errori, la classifica globale, i duelli e i tornei CTF dal vivo sono ciò che ti fa tornare il giorno dopo.
Cosa include
Cosa c'è davvero nell'app
nmap
Un terminale che analizza i comandi
Digita nmap, sqlmap, curl e altro ancora. I comandi vengono analizzati, non simulati: una scansione elenca le porte aperte con servizi e versioni, mentre curl restituisce le intestazioni.
3
Scansione, analisi, exploit
Ogni missione segue le stesse tre fasi contro il proprio obiettivo simulato: mappa l'host, cerca vulnerabilità come SQL injection o XSS, poi usa ciò che hai trovato.
5
Cinque ranghi e XP
Le missioni assegnano XP verso cinque ranghi: Script Kiddie, Hacker, Elite, Root, Legend. I ranghi più alti sbloccano nodi più difficili nella griglia, elementi estetici più rari e un posto nella classifica globale.
AI
Un AI Mentor che ti dà una spinta
Bloccato in un passaggio? Chiedi all'AI Mentor. È progettato per indicarti la tecnica invece di darti direttamente la risposta, con un numero limitato di domande gratuite ogni giorno.
CTF
Tornei, duelli e ghost
Partecipa ai tornei live di Capture-the-Flag programmati, sfida un amico o un avversario casuale in un duello asincrono con codici d'invito e rivincite, oppure gareggia contro il miglior tempo registrato.
Sim
Un ambiente chiuso
Ogni missione, contratto, duello e operazione si svolge contro un obiettivo simulato. Nessun sistema reale, nessuna rete reale: l'app non produce strumenti indirizzati a qualcosa di attivo.
Adatta
A chi è adatta — e a chi no
Fa al caso tuo se
- Ti incuriosisce sapere come funzionano davvero attacchi come il port scanning e la SQL injection e vuoi provarli in un ambiente innocuo
- Preferisci digitare comandi in un terminale invece di toccare le risposte a scelta multipla
- Stai costruendo una preparazione in vista di conoscenze in stile CompTIA Security+ o OSCP e vuoi consolidare la parte pratica
- Giochi in brevi sessioni sul telefono — durante il tragitto, in coda o con una missione quotidiana prima di andare a letto
- Ti piace competere: serie consecutive, badge, classifica globale, duelli e tornei CTF dal vivo
Non è lo strumento giusto se
- Vuoi strumenti di attacco funzionanti — qui ogni obiettivo è fittizio e l'app non produce nulla che possa essere eseguito contro un sistema reale
- Hai bisogno di strumenti reali su host reali; per questo devi usare il tuo laboratorio, una piattaforma CTF legale o un incarico autorizzato
- Cerchi corsi accreditati o una banca ufficiale di domande per esami di certificazione
- Vuoi esercitarti nella risposta difensiva agli incidenti del blue team invece di vedere la situazione dal punto di vista dell'attaccante
Sicurezza e limiti
Solo white hat
HackLab è un gioco e un simulatore. Ogni missione, contratto, duello e operazione si svolge contro un obiettivo fittizio all'interno dell'app. Qui nulla esegue scansioni, si connette o attacca un sistema o una rete reale, e completare una missione non significa ritrovarsi con un exploit funzionante.
Le tecniche di attacco vengono mostrate per lo stesso motivo per cui le studiano i difensori: non puoi riconoscere una falla di injection, una porta aperta non autorizzata o una fuga di credenziali nei tuoi sistemi se non ne hai mai visto uno sfruttamento. Testare sistemi che non possiedi o per i quali non hai una permesso scritto è illegale nella maggior parte dei Paesi, indipendentemente dalle intenzioni. Porta ciò che impari in un CTF legale, nel tuo laboratorio o in un penetration test autorizzato — da nessun'altra parte.
Domande
Domande frequenti
Qual è la migliore app per esercitarsi nell'ethical hacking sul telefono?
Il test più utile per un'app sul telefono è capire se ti fa digitare comandi o toccare risposte, perché la maggior parte della competenza consiste nel ricordare sintassi e ordine. HackLab funziona così: le missioni ti mettono a disposizione un terminale in cui nmap, sqlmap e curl vengono interpretati e restituiscono output realistici, mentre ogni obiettivo è fittizio. È gratis su iOS e Android e non richiede alcuna esperienza precedente. Gli strumenti reali su host reali appartengono comunque a un laboratorio o a un CTF autorizzato.
Posso imparare i comandi Linux con HackLab?
Sì, in modo pratico. Il terminale Linux integrato nell'app accetta comandi reali come ls, cat, grep, nmap, curl, ssh e sqlmap e restituisce output realistici, così ogni missione sviluppa abitudini che puoi riutilizzare in un vero terminale Linux. Gli host su cui vengono eseguiti sono fittizi, quindi nulla di ciò che digiti raggiunge un sistema reale.
È legale imparare l'hacking?
Imparare è legale. Leggere di attacchi, studiare strumenti ed esercitarsi in un ambiente creato appositamente non viola alcuna legge. Ciò che è illegale nella maggior parte dei Paesi è accedere a un sistema o testarlo senza possederlo e senza autorizzazione scritta; l'intenzione non è una giustificazione — la curiosità e le buone motivazioni non rendono legale una scansione non autorizzata. Ecco perché esistono i simulatori, le competizioni Capture-the-Flag e i laboratori domestici: ti offrono la stessa pratica con la questione dell'autorizzazione già risolta.
Che cosa fa davvero uno strumento come nmap?
nmap è uno scanner di rete. Invia pacchetti a un host e segnala quali porte rispondono, indicando se sono aperte, filtrate o chiuse, e spesso anche quale software e versione è in ascolto — ssh sulla 22, http sulla 80, https sulla 443. Gli attaccanti lo usano per trovare un punto d'ingresso; i difensori per individuare i servizi che nessuno intendeva esporre. In HackLab, la fase di scan di una missione viene eseguita contro un host simulato, così ti eserciti a interpretare quell'output.
Che cos'è la SQL injection e perché è ancora così comune?
La SQL injection si verifica quando l'input dell'utente viene inserito direttamente in una query del database invece di essere passato come parametro. Un attaccante digita SQL in un campo di un modulo o in un URL e il database lo esegue, restituendo o modificando dati che non dovrebbe mai esporre. Continua a essere così diffusa perché basta un solo parametro non sottoposto a escape in un punto qualsiasi di un'applicazione complessa e perché la correzione — prepared statements e query parametrizzate — deve essere applicata in modo coerente, non una sola volta.
Che cos'è una competizione CTF?
Capture the Flag è il formato standard per esercitarsi legalmente nella sicurezza. Gli organizzatori allestiscono macchine o sfide volutamente vulnerabili e i giocatori dimostrano di essere riusciti a entrare trovando una stringa nascosta chiamata flag. Il punteggio dipende dalla difficoltà, spesso con un limite di tempo. È importante perché ti offre un obiettivo che sei esplicitamente autorizzato ad attaccare. HackLab organizza tornei CTF dal vivo programmati all'interno della propria simulazione, oltre a duelli contro altri giocatori e gare contro il miglior tempo registrato.
HackLab offre strumenti che funzionano contro sistemi reali?
No. HackLab è un simulatore e un gioco. Il terminale interpreta i comandi e restituisce output realistici, ma gli host, le reti e le vulnerabilità sono fittizi e vivono interamente all'interno dell'app. Nulla di ciò che produce può essere indirizzato verso un'infrastruttura reale, e completare una missione ti lascia conoscenze, non un exploit. È proprio questo il punto: puoi vedere come si comportano il port scanning, la SQL injection e il probing XSS senza toccare nulla che non ti sia consentito toccare.
HackLab è gratis e cosa aggiunge Pro?
HackLab è gratis da scaricare su App Store e Google Play, con un abbonamento Pro opzionale. Pro aggiunge missioni quotidiane illimitate, ogni sfida CTF, un moltiplicatore di XP di 1.5x, due congelamenti automatici della serie per ogni rinnovo, un secondo equipaggiamento e tutte le lezioni avanzate di Learn. L'app ha una classificazione 4+ e dalla pagina dello store rimanda ai propri termini di utilizzo e all'informativa sulla privacy.
Mi serve esperienza per iniziare?
Non è richiesta alcuna esperienza precedente. Le missioni iniziano dal livello facile — trovare le porte aperte su un host, leggere un log del server — e sono disponibili i percorsi Beginner, Intermediate e Advanced, oltre a un'impostazione Experience Level che adatta suggerimenti e ritmo fin dalla prima sessione. Se rimani bloccato in un passaggio, l'AI Mentor offre ogni giorno un numero limitato di suggerimenti contestuali gratuiti, formulati per indicare la tecnica senza fornire direttamente la risposta.
Servono certificazioni come Security+ o OSCP per lavorare nella sicurezza?
Le certificazioni aprono delle porte, soprattutto per il primo impiego o per un contratto governativo, ma verificano conoscenze che devi comunque acquisire da qualche parte. La maggior parte delle persone le costruisce attraverso laboratori, CTF e letture, per poi sostenere l'esame e dimostrarle. HackLab è pratica, non un corso: non è un corso accreditato né una banca di domande d'esame, ma le missioni pratiche ti danno familiarità con scanning, injection e analisi dei log, facendo apparire il materiale di studio come qualcosa che hai già visto.
Posso competere contro altri giocatori?
Sì. Una classifica globale ordina i giocatori di tutto il mondo e i tornei Capture-the-Flag dal vivo programmati si svolgono contro il tempo, con la classifica finale pubblicata alla fine. Puoi anche sfidare un amico o un avversario casuale in un duello asincrono usando codici di invito, con valutazioni e rivincite, oppure gareggiare contro un Ghost — il miglior tempo registrato su una missione. Le missioni quotidiane, un quiz quotidiano di cinque domande e le serie con un congelamento della serie mantengono attiva la competizione giorno dopo giorno.
Inizia
Apri il terminale, completa la missione
Gratis su iOS e Android. Ogni obiettivo è simulato.
Altro da CoddyKit
Disponibile su iOS e Android.