
HackLab: محاكي هاكر
HackLab: محاكي هاكر — لعبة اختراق أخلاقي مع طرفية Linux حقيقية
HackLab: محاكي هاكر هي لعبة اختراق أخلاقي مجانية لأجهزة iPhone وAndroid، صُممت للمبتدئين الفضوليين وطلاب أمن المعلومات. تكتب أوامر حقيقية — nmap وsqlmap وcurl — في طرفية Linux، وتنفيذ المهام داخل محاكاة مغلقة: لا أنظمة حقيقية ولا أهداف حقيقية. وُجدت اللعبة لتوضيح كيفية عمل الهجمات حتى تتمكن من التعرّف إليها والتصدي لها.
- السعر
- مجانًا، مع خيار Pro
- المنصات
- iOS وAndroid
- الخبرة المطلوبة
- لا شيء
- التصنيف العمري
- 4+
- App Store
- 4.8 ★ (15)
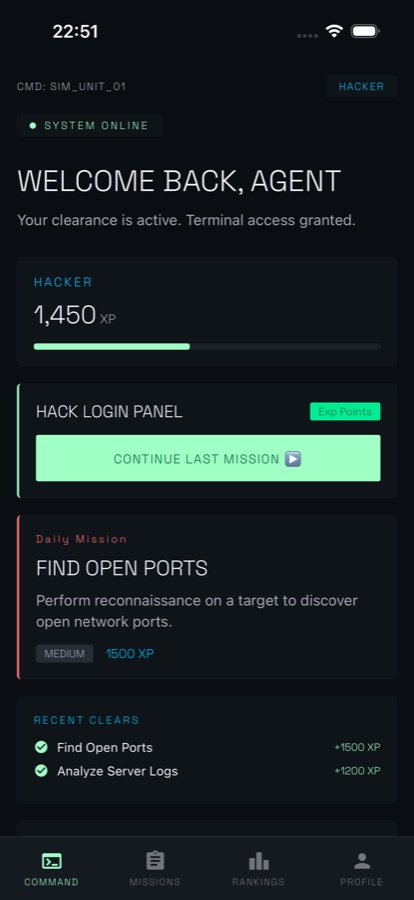
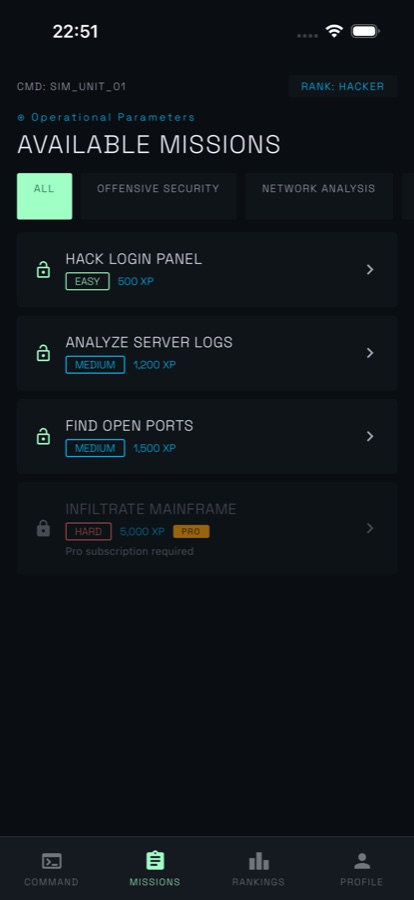
طرفية حقيقية، وليست مشهدًا سينمائيًا.
تعرض معظم ألعاب الاختراق رسومًا متحركة بينما يمتلئ شريط التقدم. أما هنا، فتكتب الأمر بنفسك، ويجري تحليله، ثم تظهر النتيجة بالطريقة التي كانت الأداة ستطبعها — ضد هدف غير موجود.
ما هو
HackLab هي لعبة محاكاة اختراق مجانية لنظامي iOS وAndroid. تُنفَّذ المهام داخل بيئة اختبار خيالية: تكتب أوامر مثل nmap وsqlmap وcurl في طرفية تحللها، ثم تمرر كل هدف مُحاكى عبر ثلاث مراحل — الفحص والتحليل والاستغلال. لا يلامس أي شيء نظامًا أو شبكة حقيقية. وتدعم تجربة التقدم نقاط XP وخمس رتب ومهام يومية وشارات وبطولات CTF مباشرة.
كل ما في HackLab مُحاكًى. تُعرض تقنيات الهجوم حتى تتمكن من فهمها والتصدي لها، وليس لاستخدامها ضد أنظمة لا تملكها أو لا تملك إذنًا خطيًا لاختبارها.اقرأ ملاحظة القبعة البيضاء.
داخل التطبيق
كيف يبدو
خلفية
ما الاختراق الأخلاقي، ولماذا يدرس المدافعون الهجمات؟
الاختراق الأخلاقي هو اختبار نظام بالطريقة التي قد يتبعها المهاجم، بإذن مالك النظام، حتى تُكتشف الثغرات وتُصلح قبل أن يعثر عليها شخص عدائي. التقنيات واحدة في الحالتين — وما يتغير هو التفويض والنية. يدرس المدافعون هذه التقنيات لأنك لا تستطيع اكتشاف ثغرة حقن أو منفذ مفتوح بالخطأ أو بيانات اعتماد مسروقة في أنظمتك، إذا لم ترَ من قبل كيف استُخدمت.
اختبار الاختراقهجوم مُصرَّح به
مهمة محددة النطاق وبإذن خطي، يحاول فيها المختبر اختراق نظام ثم يبلّغ بالتفصيل عن كيفية تنفيذه لذلك. فالإذن هو الفارق الكامل بين اختبار الاختراق والجريمة.
فحص المنافذالاستطلاع
فحص مضيف لمعرفة منافذ الشبكة التي تستجيب والبرامج الموجودة خلفها. تُبلغ أدوات مثل nmap عن المنافذ بوصفها مفتوحة أو مغلقة، مع ذكر الخدمة والإصدار — وهي أول خريطة يرسمها مهاجم أو مدافع.
حقن SQLثغرة في الويب
عندما يُلصق إدخال المستخدم مباشرةً في استعلام قاعدة بيانات، يستطيع المهاجم إلحاق SQL من إنشائه وجعل قاعدة البيانات تُعيد بيانات لا ينبغي لها إعادتها أو تغيّرها. وتظل هذه الثغرة شائعة لأن مَعلمة واحدة غير مُهَرَّبة تكفي.
التقاط العلمCTF
صيغة منافسة قانونية تُجهَّز فيها أجهزة ضعيفة عمدًا ليخترقها اللاعبون، ويكون إثبات النجاح عبارة عن سلسلة نصية مخفية تُسمى العلم. وهذه هي الطريقة التي يتدرّب بها معظم العاملين في مجال الأمن دون لمس بنية تحتية حقيقية.
كيف يعمل
كيف تُنفَّذ المهمة
تنتهي كل مهمة في المكان نفسه: طرفية وهدف وأنت تكتب الأمر التالي. وتكون الجولة قصيرة بما يكفي لإنهائها أثناء تنقلك.
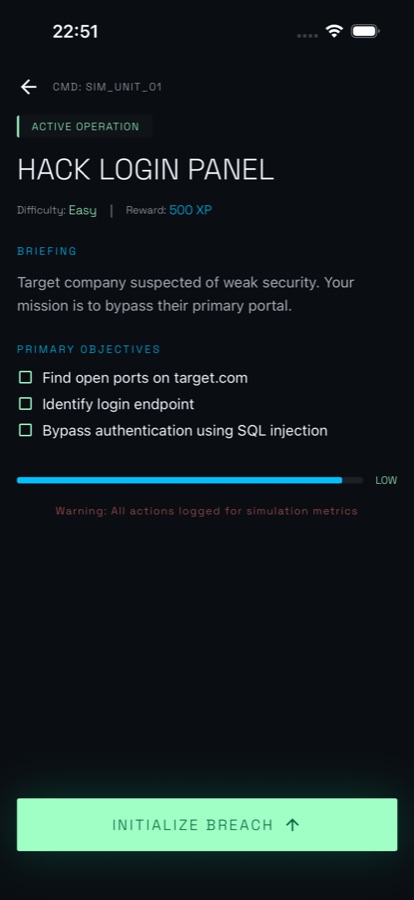
اختر مهمة من اللوحة
تعرض قائمة المهام كل عملية مع مستوى صعوبتها ومكافأة XP — مهام سهلة مثل Hack Login Panel، وأخرى أصعب مثل Analyze Server Logs. تُضاف مهمة جديدة يوميًا، ويضبط إعداد مستوى الخبرة التلميحات ووتيرة اللعب بما يناسبك منذ جولتك الأولى.
أنجز المراحل الثلاث في الطرفية
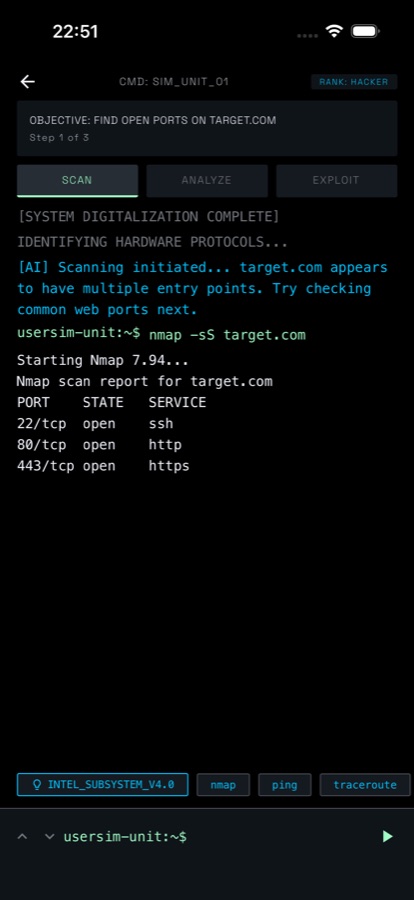
تبدأ المهمة بإحاطة وقائمة تحقق بالأهداف، ثم تسلّمك الطرفية. افحص المضيف الخيالي، وحلّل ما ظهر بحثًا عن ثغرات مثل حقن SQL أو XSS، ثم استغلها. اضغط على شريحة أمر مقترحة لتتعلم الصياغة، أو اكتب أمرك بنفسك.
اجمع XP وحافظ على السلسلة
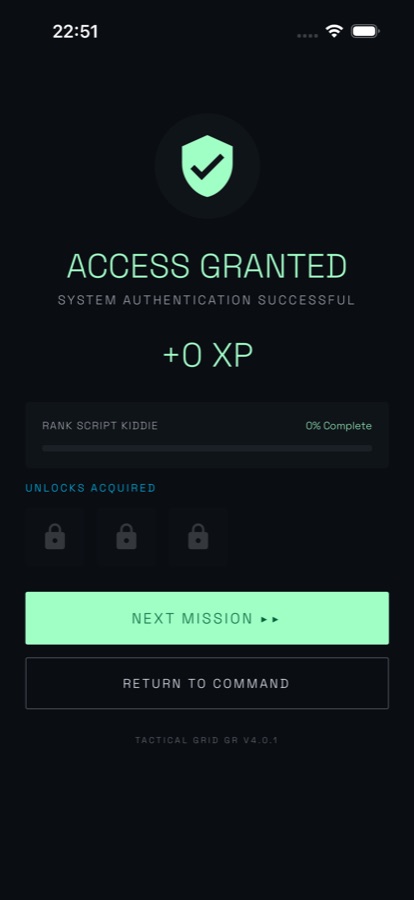
تعيد المهمة المكتملة الرسالة ACCESS GRANTED، وتمنحك XP نحو الرتبة التالية من أصل خمس رتب، وتفتح مهام أصعب. أما السلاسل والشارات مثل Ghost لجولة بلا أخطاء، ولوحة المتصدرين العالمية والمواجهات وبطولات CTF المباشرة، فهي ما يدفعك للعودة في اليوم التالي.
ماذا يتضمن
ما الموجود فعليًا في التطبيق
nmap
طرفية تحلل الأوامر
اكتب nmap وsqlmap وcurl وغير ذلك. تُحلَّل الأوامر بدلًا من محاكاتها زيفًا: يعرض الفحص المنافذ المفتوحة مع الخدمات والإصدارات، بينما يطبع curl الرؤوس.
3
افحص وحلّل واستغل
تُنفَّذ كل مهمة عبر المراحل الثلاث نفسها ضد هدفها المُحاكى — حدّد خريطة المضيف، وابحث عن ثغرات مثل حقن SQL أو XSS، ثم استخدم ما وجدته.
5
خمس رتب وXP
تمنح المهام XP نحو خمس رتب — Script Kiddie وHacker وElite وRoot وLegend. تفتح الرتب الأعلى عقدًا أصعب على الشبكة، ومظاهر تجميلية أندر، ومكانًا في لوحة المتصدرين العالمية.
الذكاء الاصطناعي
مرشد ذكاء اصطناعي يوجّهك
إذا علقت في خطوة، فاسأل مرشد الذكاء الاصطناعي. صُمم المرشد للإشارة إلى التقنية بدلًا من تقديم الإجابة مباشرة، مع عدد محدود من الأسئلة المجانية كل يوم.
CTF
بطولات ومواجهات وأشباح
شارك في بطولات Capture-the-Flag مباشرة ومجدولة، أو تحدَّ صديقًا أو منافسًا عشوائيًا في مواجهة غير متزامنة باستخدام رموز الدعوة وإعادة المواجهة، أو نافس على أفضل وقت مسجّل.
محاكاة
بيئة مغلقة
تُنفَّذ كل مهمة وعقد ومواجهة وعملية ضد هدف مُحاكى. لا أنظمة حقيقية ولا شبكات حقيقية — فالتطبيق لا ينتج أي أدوات موجّهة إلى أي شيء مباشر.
الملاءمة
لمن يناسب — ولمن لا يناسب
يناسبك إذا كنت
- هل يثير فضولك أن تعرف كيف تعمل هجمات مثل فحص المنافذ وSQL injection فعلًا، وترغب في تجربتها في مكان آمن؟
- هل تفضل كتابة الأوامر في طرفية بدلًا من النقر على أسئلة متعددة الخيارات؟
- هل تبني معرفتك على نمط CompTIA Security+ أو OSCP وترغب في ترسيخ الجانب العملي؟
- هل تلعب جلسات قصيرة على الهاتف — أثناء التنقل أو الانتظار في طابور أو قبل النوم ضمن مهمة يومية؟
- هل تحب المنافسة: السلاسل المتتالية، والشارات، ولوحة المتصدرين العالمية، والمواجهات، وبطولات CTF المباشرة؟
ليس الأداة المناسبة لك إذا كنت
- هل تريد أدوات هجوم عملية — كل هدف هنا خيالي، والتطبيق لا ينتج أي شيء يمكن تشغيله ضد نظام حقيقي؟
- هل تحتاج إلى أدوات فعلية على مضيفين حقيقيين؟ هذا مكانه مختبرك الخاص، أو منصة CTF قانونية، أو مهمة مصرح بها.
- هل تبحث عن مقررات معتمدة أو بنك أسئلة رسمي لاختبار شهادة؟
- هل تريد التدرب على الاستجابة الدفاعية للحوادث ضمن فريق الحماية، بدلًا من استكشاف جانب المهاجم؟
السلامة والحدود
لأغراض الاختبار الأخلاقي فقط
HackLab هي لعبة ومحاكاة. تعمل كل مهمة وعقد ومواجهة وعملية ضد هدف خيالي داخل التطبيق. لا يقوم أي شيء هنا بفحص نظام أو شبكة حقيقية أو الاتصال بهما أو مهاجمتهما، كما أن إكمال المهمة لا يترك بين يديك ثغرة قابلة للاستخدام.
تُعرض تقنيات الهجوم للسبب نفسه الذي يدفع المدافعين إلى دراستها: فلا يمكنك اكتشاف ثغرة حقن أو منفذ مفتوح غير مقصود أو تسريب بيانات اعتماد في أنظمتك إذا لم ترَ طريقة استخدامها من قبل. ويُعد اختبار الأنظمة التي لا تملكها أو التي لا تملك إذنًا كتابيًا لاختبارها أمرًا غير قانوني في معظم البلدان، بغض النظر عن نيتك. انقل ما تتعلمه إلى CTF قانونية، أو مختبرك الخاص، أو اختبار اختراق مصرح به — ولا تستخدمه في أي مكان آخر.
الأسئلة
الأسئلة الشائعة
ما أفضل تطبيق للتدرب على الاختراق الأخلاقي على الهاتف؟
المعيار المفيد لتقييم تطبيق الهاتف هو ما إذا كنت تكتب الأوامر أو تنقر على الإجابات، لأن تذكر الصياغة والترتيب يشكل معظم المهارة. يعمل HackLab بهذه الطريقة: تمنحك المهام طرفية تُفسّر فيها nmap وsqlmap وcurl وتجيب عنها بمخرجات واقعية، وكل هدف خيالي. وهو مجاني على iOS وAndroid ولا يتطلب خبرة سابقة. أما استخدام الأدوات الفعلية على مضيفين حقيقيين، فيبقى محصورًا في مختبر أو CTF مصرح بها.
هل يمكنني تعلم أوامر Linux باستخدام HackLab؟
نعم، بطريقة عملية. تستقبل طرفية Linux داخل التطبيق أوامر حقيقية مثل ls وcat وgrep وnmap وcurl وssh وsqlmap، وتجيب عنها بمخرجات واقعية، بحيث تبني كل مهمة عادات يمكنك إعادة استخدامها في طرفية Linux حقيقية. والمضيفون الذين تعمل عليهم خياليون، لذلك لا يصل أي شيء تكتبه إلى نظام حقيقي.
هل تعلم الاختراق قانوني؟
التعلم قانوني. فلا يخالف القانون في أي مكان أن تقرأ عن الهجمات، وتدرس الأدوات، وتتدرب في بيئة مخصصة لذلك. أما غير القانوني في معظم البلدان فهو الوصول إلى نظام لا تملكه أو اختباره دون إذن كتابي، ولا يُعد القصد دفاعًا — فالفضول وحسن النية لا يجعلان الفحص غير المصرح به قانونيًا. ولهذا توجد المحاكيات ومسابقات Capture-the-Flag والمختبرات المنزلية: فهي تمنحك التدريب نفسه مع حسم مسألة الإذن مسبقًا.
ماذا تفعل أداة مثل nmap فعلًا؟
nmap هو أداة لفحص الشبكات. يرسل حزمًا إلى مضيف ويبلغك بالمنافذ التي تستجيب، وما إذا كانت مفتوحة أو مفلترة أو مغلقة، وغالبًا بالبرنامج والإصدار اللذين يستمعان — ssh على 22، وhttp على 80، وhttps على 443. يستخدمها المهاجمون للعثور على منفذ للدخول، ويستخدمها المدافعون للعثور على خدمات لم يكن من المفترض كشفها. في HackLab، تُجرى مرحلة الفحص في المهمة ضد مضيف مُحاكى، لتتدرب على قراءة تلك المخرجات.
ما هو SQL injection، ولماذا لا يزال شائعًا إلى هذا الحد؟
يحدث SQL injection عندما يُدرج إدخال المستخدم مباشرةً في استعلام قاعدة البيانات بدلًا من تمريره كمعامل. يكتب المهاجم SQL في حقل نموذج أو عنوان URL، فتقوم قاعدة البيانات بتنفيذه وتعيد بيانات أو تعدّلها، مع أنه لا ينبغي لها كشفها مطلقًا. ويستمر هذا الخلل لأن وجود معامل واحد غير مُهَرَّب في أي موضع من تطبيق كبير يكفي لحدوثه، ولأن إصلاحه — باستخدام العبارات المجهزة والاستعلامات ذات المعاملات — يجب تطبيقه باستمرار، لا مرة واحدة.
ما هي مسابقة CTF؟
تُعد Capture the Flag الصيغة القانونية القياسية للتدرب على الأمن. ينشئ المنظمون أجهزة أو تحديات ضعيفة عمدًا، ويثبت اللاعبون نجاحهم في اختراقها بالعثور على سلسلة مخفية تُسمى flag. ويُحتسب التقييم حسب الصعوبة، وغالبًا ضد عقارب الساعة. وتكمن أهميتها في أنها تمنحك هدفًا مسموحًا لك صراحةً بمهاجمته. تنظم HackLab بطولات CTF مباشرة مجدولة داخل محاكاتها الخاصة، إلى جانب مواجهات ضد لاعبين آخرين وسباقات لتحطيم أفضل وقت مسجل.
هل تمنحك HackLab أدوات تعمل ضد أنظمة حقيقية؟
لا. HackLab محاكاة ولعبة. تحلل الطرفية الأوامر وتعيد مخرجات واقعية، لكن المضيفين والشبكات والثغرات خيالية وتعمل بالكامل داخل التطبيق. ولا يمكن توجيه أي شيء ينتجه التطبيق إلى بنية تحتية حقيقية، كما أن إنهاء المهمة يترك لديك فهمًا بدلًا من ثغرة. وهذا هو الهدف: يمكنك رؤية كيفية عمل فحص المنافذ وSQL injection واستطلاع XSS دون لمس أي شيء لا يُسمح لك بلمسه.
هل HackLab مجانية، وماذا يضيف Pro؟
يمكن تنزيل HackLab مجانًا من App Store وGoogle Play، مع اشتراك Pro اختياري. يضيف Pro مهام يومية غير محدودة، وكل تحديات CTF، ومضاعف XP قدره 1.5x، وتجميدين تلقائيين للسلسلة في كل تجديد، وتجهيزًا ثانيًا للمعدات، وكل دروس Learn المتقدمة. تصنيف التطبيق هو 4+، وتوجد روابط شروط الاستخدام وسياسة الخصوصية في صفحة التطبيق على المتجر.
هل أحتاج إلى أي خبرة للبدء؟
لا تُشترط خبرة سابقة. تبدأ المهام بمستوى سهل — العثور على المنافذ المفتوحة في مضيف وقراءة سجل خادم — وتوجد مسارات للمبتدئين والمتوسطين والمتقدمين، بالإضافة إلى إعداد Experience Level الذي يكيّف التلميحات ووتيرة التقدم منذ المحاولة الأولى. وإذا توقفت عند خطوة ما، يمنحك AI Mentor عددًا محدودًا من التلميحات السياقية المجانية كل يوم، مكتوبة لتوجيهك نحو التقنية بدلًا من تقديم الإجابة مباشرة.
هل أحتاج إلى شهادات مثل Security+ أو OSCP للعمل في مجال الأمن؟
تفتح الشهادات الأبواب، خصوصًا أمام أول وظيفة أو عقد حكومي، لكنها تختبر معرفة لا يزال عليك اكتسابها من مكان ما. ويبني معظم الناس هذه المعرفة عبر المختبرات وCTF والقراءة، ثم يتقدمون للاختبار لإثباتها. HackLab للتدرب وليست مقررًا دراسيًا: فهي ليست دورة معتمدة أو بنك أسئلة امتحان، لكن المهام العملية تمنحك إلمامًا بالفحص والحقن وتحليل السجلات، ما يجعل المادة الدراسية تبدو كأشياء سبق أن رأيتها.
هل يمكنني التنافس ضد لاعبين آخرين؟
نعم. تصنف لوحة المتصدرين العالمية اللاعبين من جميع أنحاء العالم، وتُجرى بطولات Capture-the-Flag مباشرة مجدولة ضد عقارب الساعة، مع نشر الترتيب النهائي بعد ذلك. يمكنك أيضًا تحدي صديق أو منافس عشوائي في مواجهة غير متزامنة باستخدام رموز الدعوة، مع تقييمات وإعادات للمواجهة، أو التسابق ضد Ghost — أي أفضل وقت مسجل في مهمة. وتحافظ المهام اليومية وجولة المعلومات العامة اليومية المؤلفة من خمسة أسئلة والسلاسل المتتالية مع تجميد السلسلة على استمرار التقييم اليومي.
ابدأ الآن
افتح الطرفية وأنجز المهمة
مجاني على iOS وAndroid. كل هدف مُحاكى.
المزيد من CoddyKit
متاح على iOS و Android.