
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — スマートフォンでリアルタイムのアラートに対応しながら、ブルーチームのインシデント対応を学べます
Cyber Defense Lab(Google PlayのCyber Defense Lab: SOC Analyst)は、実践を通して防御的サイバーセキュリティを学べる無料のiOSおよびAndroidアプリです。SOCアナリストとしてシフトに入り、スマートフォンでリアルタイムのアラートを読み、封じ込めの手順を自分の言葉で入力します。ブルーチームによる防御、SIEMログ分析、インシデント対応、脅威ハンティングを学べます。
- 価格
- 無料
- 対応プラットフォーム
- iOSおよびAndroid
- 必要な経験
- 不要
- 対象年齢
- 4+
- 必要環境
- iOS 15.1以降
守ることで、サイバー防御を学べます。
多くのセキュリティ講座では、スライドと選択式クイズが渡されます。ここでは、すべての概念が判断を伴うコンソール上のアラートとして提示され、あなた自身で対応を入力します。
概要
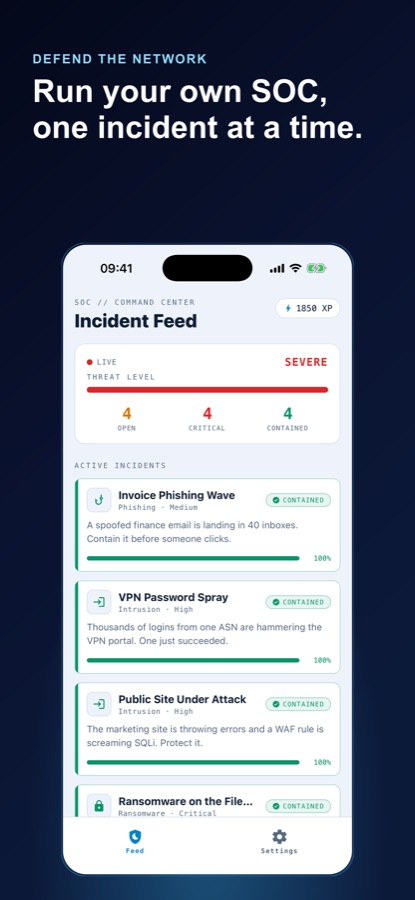
Cyber Defense Labは、短時間で取り組めるインタラクティブなラボを通じて、防御型サイバーセキュリティを学べる無料のiOSおよびAndroidアプリです。SOCアナリストの席に座ると、シミュレーションされたコンソールにアラートが表示され、関連するテレメトリを読み、取るべき防御アクションを入力します — ホストを隔離する、IPをブロックする、インシデントコマンダーにエスカレーションする、といった対応です。エンジンが各アクションを採点し、インシデントが収束するまで封じ込めスコアを引き上げます。
アプリの内容
画面イメージ
背景
SOCアナリストは実際に何をするのでしょうか?
セキュリティオペレーションセンターのアナリストは、企業のセキュリティツールが生成するアラートを監視し、どれが重要かを判断します。仕事の中心はトリアージです。アラートを読み、周辺のログを取得し、ノイズなのか実際の侵入なのかを見極め、実際の侵入であれば拡大する前に封じ込めます。パターン認識を基盤とする判断の仕事であり、そのパターンは反復練習によって身につきます。
ブルーチーム防御側
攻撃をシミュレーションするレッドチームとは対照的に、攻撃を検知し、封じ込め、復旧する側です。ブルーチームの仕事は、侵入することではなく、監視、堅牢化、対応です。
SIEMログ分析
ネットワークやエンドポイント全体からログを収集し、イベントを1か所で相関分析できるようにするシステムです。重要なのは、それを操作することではなく、相関したイベントのうち実際に意味のあるものを見つけ出すことです。
インシデント対応IRライフサイクル
実際の脅威が確認された後にチームがたどる、体系化された一連の流れです。検知し、拡大を止めるために封じ込め、攻撃者の足場を排除し、通常の運用へ復旧します。
脅威ハンティングアラームが鳴る前に探すこと
アラートを発生させなかったマルウェア、ラテラルムーブメント、巧妙な侵入を、テレメトリから積極的に探し出します。ツールが何かを見逃したと仮定し、それを探しに行くアプローチです。
使い方
ラボの進め方
すべてのレッスンは、同じ場所で終わります。実際のアラートが表示されたコンソールで、何をするかを判断するのです。1日のちょっとした空き時間でも終えられる短いサイクルになっています。
フィードからインシデントを選ぶ
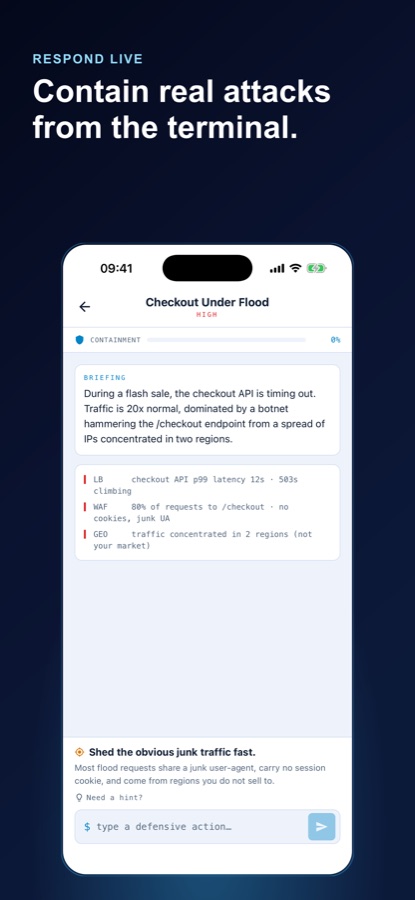
コマンドセンターには、フィッシング、侵入、ランサムウェアなど、深刻度と種類が付いた進行中のインシデントが一覧表示されます。リアルタイムの脅威レベルと、オープン、クリティカル、封じ込め済みの件数も確認できます。1件選べば、あなたのシフトが始まります。
ブリーフィングを読み、対応を入力する
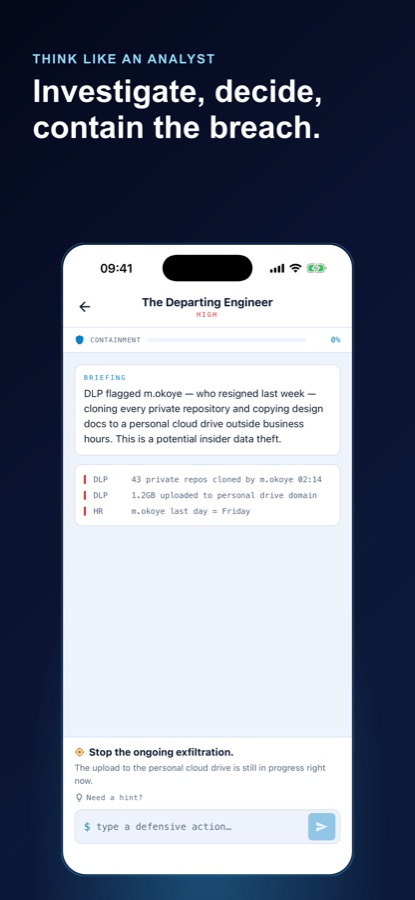
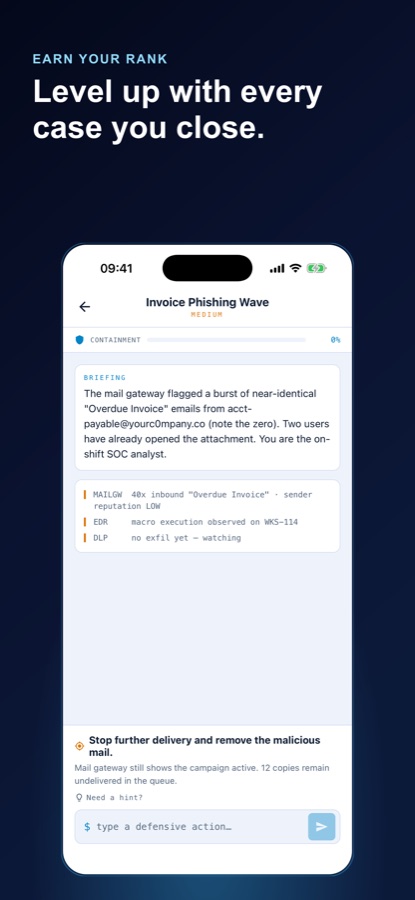
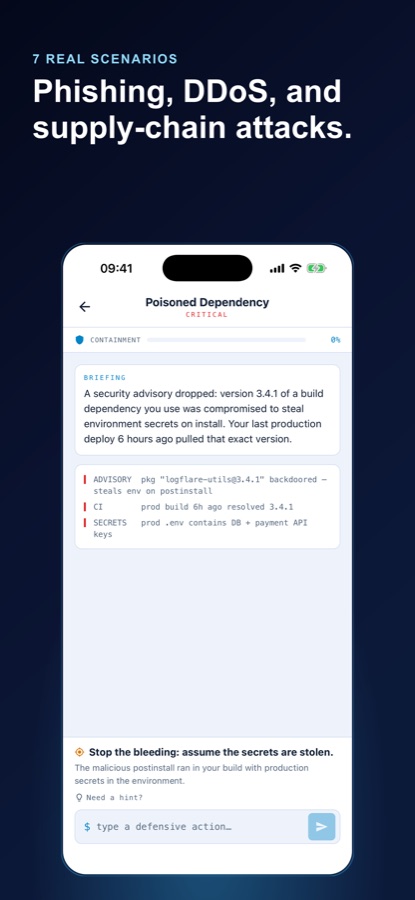
各ラボは、短いブリーフィングと、メールゲートウェイ、EDR、WAF、DLPなどのツールから取得した生のテレメトリ行から始まります。自分の言葉で防御アクションを入力します — ホストを隔離する、IPをブロックする、ログを取得する、といった対応です — そしてエンジンが採点します。
封じ込めてから、見落としを確認する
正しい対応をすると封じ込めバーが上昇し、インシデントが終了するまで進みます。手が止まったら、ヒントを表示するか、完全な解答を明らかにして先へ進めます。封じ込めたインシデントでXPを獲得し、次のランクに近づけます。また、ミスも記録されるため、自分の直感のどこを改善すべきか確認できます。
内容
アプリに実際に含まれるもの
SOC
クイズではなく、リアルタイムのコンソール
選択式問題はありません。各シナリオでは、画面にアラートが表示されたSOCコンソールに入り、自由入力の指示に対して、チームメイトに伝えるように防御アクションを入力します。
8
8種類のインシデント
マルウェア、フィッシング、侵入、ランサムウェア、DDoS、内部脅威、データ侵害、サプライチェーン侵害を扱います。それぞれに固有の兆候と、固有の封じ込め手順があります。
%
封じ込めスコア
エンジンは実際の防御アクションを認識して各対応を採点し、インシデントが終了するまで封じ込め率を段階的に引き上げます。
IR
対応ライフサイクル全体
ラボでは、最初の検知から封じ込め、排除、復旧まで、インシデント対応を最初から最後まで追体験できます。アラートが発生した時点で終わることはありません。
XP
ランクとミスの記録
封じ込めたインシデントごとにXPを獲得して次のランクに近づけます。また、間違った対応も記録されるため、判断の不足している部分を忘れずに可視化できます。
Ref
リファレンス・プレイブック
攻撃カテゴリー、攻撃者のテクニック、手順ごとの防御手順を検索できる内蔵ライブラリです。シフト中に復習したくなったときに利用できます。
適しています
向いている方・向いていない方
次のような方におすすめです
- SOCアナリストやブルーチームのメンバーを目指していて、スライドを増やすより実践的な反復練習が必要な方
- セキュリティ資格の勉強中で、実践面を確実に身につけたい方
- ITやネットワークの仕事をしていて、セキュリティ運用、SIEM、インシデント対応へ進みたい方
- 通勤中、行列に並んでいる間、会議の合間の休憩時間など、スマートフォンで短時間ずつ学びたい方
- 脅威ハンティングやマルウェアの封じ込めが、実際の現場でどのように行われるのか知りたい方
次のような方には適していません
- 攻撃用ツールを求めている方 — これは防御トレーニングであり、実際に機能する攻撃ツールは作成しません
- 実際のSIEM製品、稼働中の仮想マシン、自宅ラボを使った実践練習が必要な方。このコンソールはシミュレーションです
- 公式の資格試験問題集や認定コースを探している方
- 動画を受け身で見るレッスンを好む方 — すべてのラボで回答を入力し、その内容が採点されます
ご質問
よくある質問
スマートフォンでSOCアナリストやブルーチームのスキルを学ぶのに最適なアプリは何ですか?
スマートフォンで学ぶなら、重要なのは自分で判断しなければならないかどうかです。封じ込めについて読むだけでは直感は身につきません。アラートを渡されてどう行動するかを問われることで、初めて身につきます。Cyber Defense Labはそのように設計されています — 各ラボで実際のアラートとテレメトリを確認し、自分の言葉で防御行動を入力すると、エンジンが採点して封じ込めスコアを高めます。iOSとAndroidで無料で利用でき、事前の経験は必要ありません。
SOCアナリストはシフト中に何をするのですか?
セキュリティオペレーションセンターのアナリストは、セキュリティツールが生成するアラートをトリアージします。つまり、アラートを読み、ネットワークやエンドポイントから周辺のログを取得し、それがノイズなのか本物の侵入なのかを判断し、実際の脅威であればエスカレーションまたは封じ込めを行います。シフト中の大半は、重要な少数の事象にすばやく対応できるよう、重要でないものを見極めることに費やされます。判断力は理論よりも、繰り返し実践することで身につきます。
SIEMとは何ですか?また、なぜログ分析はセキュリティ業務の大きな部分を占めるのですか?
SIEMは、ファイアウォール、エンドポイント、メールゲートウェイ、クラウドサービスなど、組織全体のログを1か所に集め、イベントを相関付けられるようにします。ログインの失敗が1件だけなら何でもありません。しかし、1つのネットワークから何千件も失敗した後に1件だけ成功していれば、それは攻撃です。重要なのは製品を操作することではなく、相関付けられたテレメトリを読み、普通に見えるイベントのどの組み合わせが1つの脅威を示しているのかを理解することです。Cyber Defense Labでは、この相関分析の手順を直接トレーニングできます。
インシデント対応の段階には何がありますか?
インシデント対応はライフサイクルに沿って進みます。まず検知では、本当に何かが起きていることを確認します。次に封じ込めでは、ホストの隔離、アドレスのブロック、セッションの切断などによって拡散を止めます。根絶では、攻撃者の足がかり、マルウェア、永続化の仕組みを削除します。そして復旧では、システムを復元し、侵入者がいなくなったことを確認するため監視します。実際の現場では、完全な診断より被害の拡大防止が優先されるため、通常は封じ込めが先に行われます。
脅威ハンティングとは何ですか?アラートへの対応とはどう違うのですか?
アラート対応は受動的です。ツールがアラートを発し、あなたが調査します。一方、脅威ハンティングはその逆です。ツールが何かを見逃していると仮定し、マルウェア、ラテラルムーブメント、あるいは何のアラートも発生させない静かな侵入の証拠を求めてテレメトリを調べます。通知ではなく仮説を起点に行い、ひそかな侵害が情報漏えいへ発展する前に発見するための手法です。
本当にスマートフォンでサイバーセキュリティを学べますか?
スマートフォンで判断力を学ぶことはできます。そして、それこそが多くの人に不足している部分です。そっくりな送信者ドメインを見抜くこと、フォレンジックのために情報を取得する前にホストを隔離すべきだと知ること、封じ込めの手順を正しい順番に並べること — これらにキーボードや仮想マシンは必要ありません。一方、スマートフォンでは実際のツールを操作する時間は得られません。そのため、モバイルでの練習は、自宅ラボや初めての仕事をより速く進めるための反復練習だと考えてください。
Cyber Defense Labではハッキングを教えていますか?
いいえ。これは防御トレーニングです。ラボでは架空の環境内でシミュレーションされたインシデントに対応するブルーチームの立場になり、実際に機能する攻撃ツールを作成したり、現実のシステムを標的にしたりすることはありません。攻撃者の行動 — マルウェアがどのように拡散し永続化するか、フィッシングやサプライチェーン侵害がどのように機能するか — を扱うのは、防御側がそれを理解していなければ封じ込められないからです。
ラボではどのようなインシデントを扱いますか?
シナリオは8種類のインシデントを扱います。マルウェア、フィッシング、侵入、ランサムウェア、DDoS、内部脅威、データ侵害、サプライチェーン侵害です。例として、2人の従業員がすでに開いてしまった偽造請求書キャンペーン、セール中にチェックアウトAPIへ大量のトラフィックを送り込むボットネット、プライベートリポジトリを複製している退職予定のエンジニア、6時間前に本番環境へ出荷されたバックドア付きビルド依存関係などがあります。それぞれのラボは、メールゲートウェイ、EDR、WAF、DLPなどのツールから取得したブリーフィングと未加工のテレメトリで始まります。
Cyber Defense Labは無料ですか?
はい。Cyber Defense LabはApp StoreとGoogle Playから無料でダウンロードできます。Educationカテゴリに掲載され、コンテンツレーティングは4+です。利用規約とプライバシーポリシーへのリンクは、ストア掲載ページおよびcoddykit.comで公開されています。Google Playではアプリ名がCyber Defense Lab: SOC Analyst、App Storeでの名前はCyber Defense Labです。
始める前にセキュリティの経験は必要ですか?
事前の経験は必要ありません。アプリは、ログ行の読み方やアラートのトリアージ方法といったSOCの基礎から始まり、自分のペースで高度な脅威ハンティングや完全なインシデント対応まで進められます。すでにITやネットワークの仕事をしている場合は、先に進んで始めることもできます。ラボで行き詰まったときは、ヒントを表示したり、完全な解答を確認したりできるため、先に進めなくなることはありません。
始める
シフトに入り、インシデントを解決しましょう
iOSとAndroidで無料。セキュリティの事前経験は必要ありません。
CoddyKitのその他のアプリ
iOS および Androidで利用できます。