
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — —在手机上处理实时告警,学习蓝队事件响应
Cyber Defense Lab(Google Play 上的 Cyber Defense Lab: SOC Analyst)是一款用于实践防御性网络安全学习的免费 iOS 和 Android 应用。你将以SOC 分析师的身份值班,在手机上阅读实时告警,并用自己的话输入遏制步骤。内容涵盖蓝队防御、SIEM 日志分析、事件响应和威胁狩猎。
- 价格
- 免费
- 平台
- iOS 和 Android
- 所需经验
- 无
- 年龄分级
- 4+
- 需要
- iOS 15.1 或更高版本
通过防御来学习网络防御。
大多数安全课程会给你幻灯片和选择题测验。而在这里,每个概念都会以控制台中的一条告警呈现,并附带一个需要你作出的决定;你必须亲自写下响应。
这是什么
Cyber Defense Lab 是一款免费的 iOS 和 Android 应用,通过简短的互动实验教授防御性网络安全。它让你坐上 SOC 分析师的位置:模拟控制台中出现一条告警,你读取相关遥测信息,然后输入你会采取的防御操作——隔离主机、阻断 IP、向事件指挥官升级报告。引擎会为你的每一步操作评分,并在事件结束时提高遏制分数。
应用内
界面展示
背景
SOC 分析师究竟做什么?
安全运营中心分析师会监看公司安全工具产生的告警,并判断哪些告警值得关注。这项工作的核心是分诊:阅读告警,提取周边日志,判断它是噪声还是真实入侵;如果确实是入侵,就在它扩散前将其遏制。这是一项建立在模式识别之上的判断工作,而模式来自反复实践。
蓝队防御者
负责检测、遏制并从攻击中恢复的一方,与模拟攻击的红队相对。蓝队的工作是监控、加固和响应,而不是设法闯入。
SIEM日志分析
一种从整个网络和各个终端收集日志的系统,让事件能够在一个地方进行关联分析。真正的技能不在于运行它,而在于发现哪些关联事件确实重要。
事件响应IR 生命周期
团队在确认发生真实事件后遵循的结构化流程:先检测,再通过遏制阻止扩散,然后清除攻击者留下的立足点,最后恢复正常运行。
威胁狩猎在警报响起前进行搜寻
主动搜索遥测信息,寻找从未触发告警的恶意软件、横向移动和隐蔽入侵。它假设工具可能漏掉了某些情况,然后主动把它找出来。
工作原理
实验如何进行
每节课程都会在同一个地方结束:一台显示真实告警的控制台,以及由你决定该怎么做。整个流程足够简短,可以利用一天中的零碎时间完成。
从事件流中选择一个事件
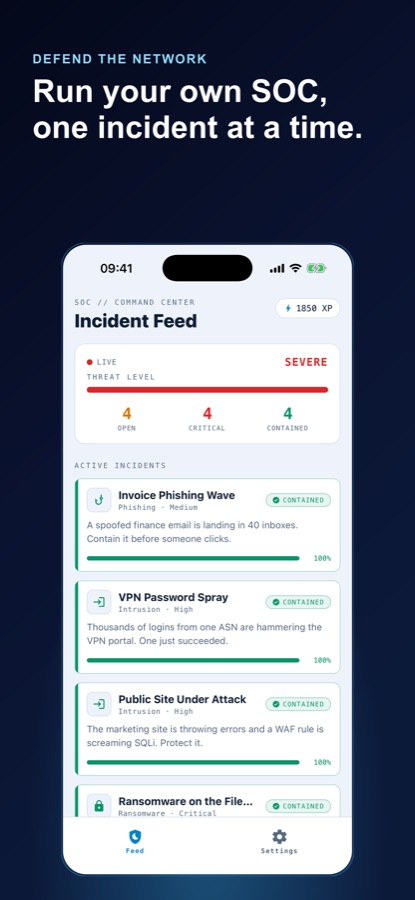
指挥中心会列出正在处理的事件及其严重程度和类型——钓鱼、入侵、勒索软件等——同时显示实时威胁等级,以及开放、严重和已遏制事件的数量。选一个,你就开始值班。
阅读简报,然后输入你的操作
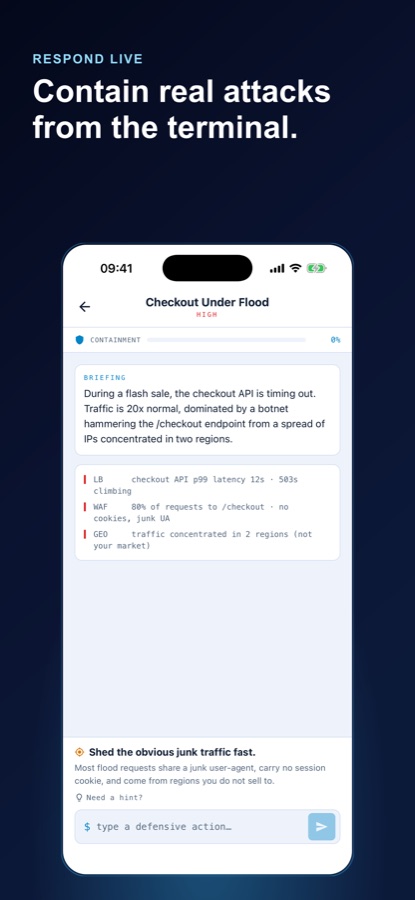
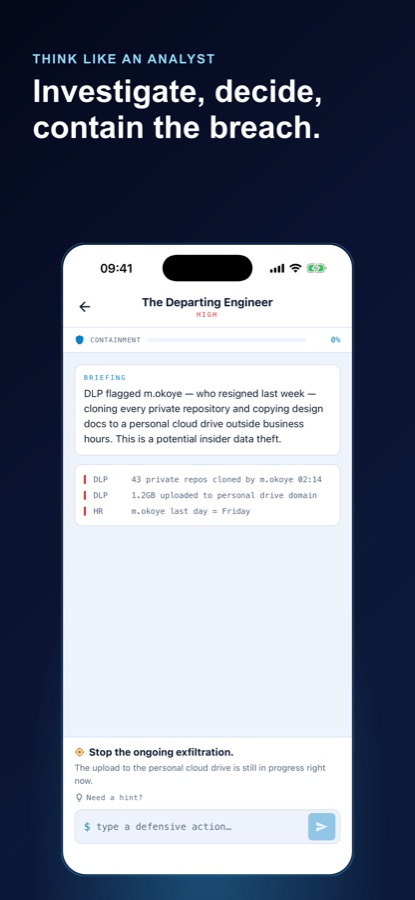
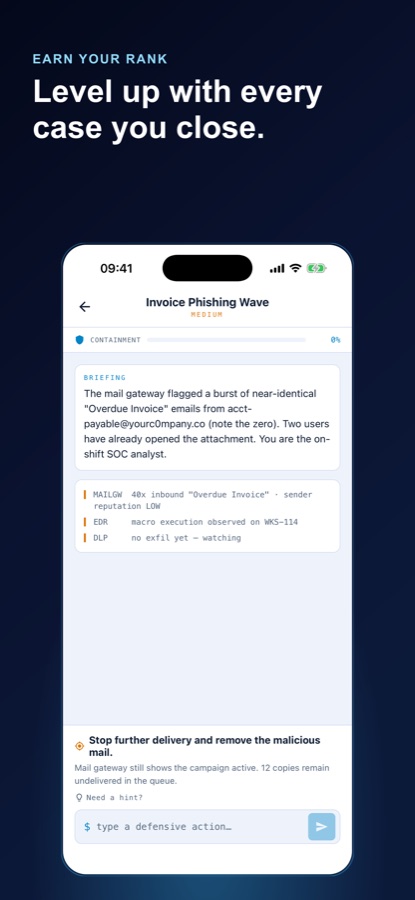
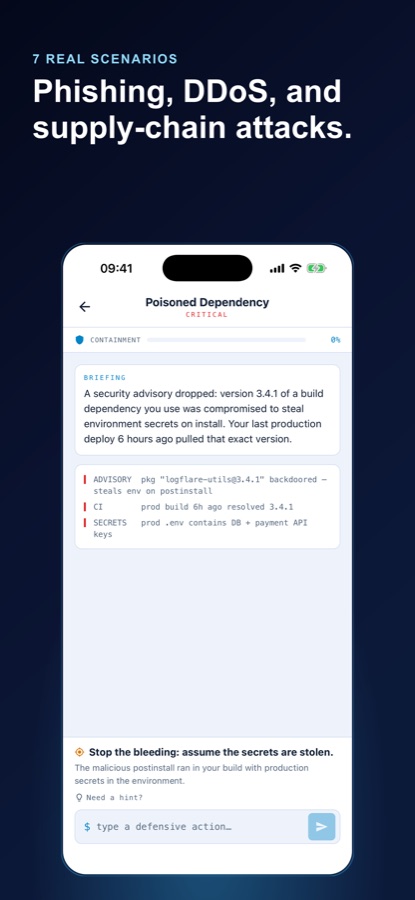
每个实验都会从一份简短简报和几行来自邮件网关、EDR、WAF 或 DLP 等工具的原始遥测信息开始。你用自己的话输入防御操作——隔离主机、阻断 IP、提取日志——引擎会为此评分。
遏制事件,然后看看自己遗漏了什么
正确操作会逐步推高遏制进度条,直到事件结束。如果你卡住了,可以获取提示或查看完整解决方案,然后继续进行。已遏制的事件会积累 XP,助你提升到下一个等级;你的失误也会被记录下来,让你看到哪些地方需要改进直觉判断。
包含内容
应用中实际包含什么
SOC
实时控制台,而不是测验
没有选择题。每个场景都会把你带入一台 SOC 控制台,屏幕上显示一条告警和一个自由文本输入框:像向队友下达指令一样,输入你会采取的防御操作。
8
八种事件类型
恶意软件、钓鱼、入侵、勒索软件、DDoS、内部威胁、数据泄露和供应链入侵——每种类型都有自己的迹象和遏制顺序。
%
遏制评分
引擎能够识别真实的防御操作,并为每一步操作评分,逐步提高你的遏制百分比,直到事件被彻底结束。
IR
完整的响应生命周期
实验覆盖从头到尾的事件响应流程——首先是检测,然后是遏制、清除和恢复——而不是在告警触发的那一刻就停止。
XP
等级与失误记录
每个已遏制的事件都会积累 XP,助你提升到下一个等级;错误操作也会被记录,让判断中的空缺清晰可见,而不是被遗忘。
参考
参考手册
内置可搜索的资料库,涵盖攻击类别、对手技术和分步防御流程,需要在值班过程中复习时即可查阅。
是否适合
适合哪些人——不适合哪些人
如果你符合以下情况,就很适合
- 想成为 SOC 分析师或蓝队成员,需要的是实战练习,而不是更多幻灯片
- 正在准备安全认证考试,希望真正掌握实践内容
- 从事 IT 或网络工作,正向安全运营、SIEM 和事件响应方向发展
- 利用手机进行短时间学习——通勤、排队,或会议间隙
- 好奇威胁狩猎和恶意软件遏制在实际工作中究竟如何开展
如果你符合以下情况,这不是适合你的工具
- 想学习进攻性工具——这里是防御训练,不会生成可用的攻击工具
- 需要使用真实 SIEM 产品、在线虚拟机或家庭实验室进行动手练习;这里的控制台是模拟的
- 正在寻找官方认证考试题库或经过认证的课程
- 更喜欢被动观看视频课程——每个实验都要求你输入响应,并根据响应进行评分
问题
常见问题
在手机上学习 SOC 分析师和蓝队技能,最好的应用是什么?
在手机上学习时,关键在于你是否需要做出决策。阅读遏制相关内容不会培养直觉;面对一条警报并回答你会怎么做,才会培养直觉。Cyber Defense Lab 就是这样设计的——每个实验都会展示一条真实警报和遥测信息,你用自己的话输入防御行动,系统会为你的回答评分并提高遏制分数。它在 iOS 和 Android 上免费提供,无需任何经验。
SOC 分析师在一个班次中都做些什么?
安全运营中心分析师会对安全工具产生的警报进行分诊。这意味着阅读警报,从网络和终端提取相关日志,判断这是噪声还是真实入侵,并对确实存在问题的事件进行升级或遏制。一个班次的大部分时间都在判断哪些事情不重要,从而让真正重要的少数事件得到及时关注。这种判断力更多来自反复练习,而不是理论。
什么是 SIEM?为什么日志分析在安全工作中占据如此重要的地位?
SIEM 会将来自整个组织的日志——防火墙、终端、邮件网关、云服务——集中到一个地方,以便对事件进行关联分析。一次登录失败并不代表什么;来自同一网络的数千次登录失败后紧接着出现一次成功登录,就可能是攻击。关键不在于会操作产品,而在于读懂关联后的遥测信息,并知道哪些看似普通的事件组合起来意味着异常。Cyber Defense Lab 会直接训练这种关联分析能力。
事件响应有哪些阶段?
事件响应遵循一个生命周期:检测,即确认确实有事情正在发生;遏制,即阻止事态扩散——隔离主机、阻止地址、终止会话;根除,即移除攻击者的立足点、恶意软件或持久化机制;恢复,即恢复系统并进行监控,以确认入侵者已经离开。实践中通常会先进行遏制,因为限制损害比做出完美诊断更重要。
什么是威胁狩猎?它与响应警报有何不同?
警报响应是被动的:工具触发警报,然后你展开调查。威胁狩猎则相反——你假定工具漏掉了某些问题,主动从遥测信息中寻找恶意软件、横向移动或从未触发任何警报的隐蔽入侵证据。它由假设驱动,而不是由通知驱动;正是通过这种方式,才能在隐蔽入侵升级为数据泄露前发现它们。
真的可以在手机上学习网络安全吗?
你可以在手机上学习判断层面的能力,而这正是大多数人缺少的部分。识别仿冒发件人域名、知道应在提取取证数据前先隔离主机、安排遏制步骤的顺序——这些都不需要键盘和虚拟机。手机无法提供的是使用真实工具的动手时间,因此应把移动端练习看作反复训练,让你在家庭实验室或第一份工作中更快上手。
Cyber Defense Lab 会教黑客技术吗?
不会。这是防御训练。实验会让你加入蓝队,在虚构环境中响应模拟事件;该应用不会生成可用的攻击工具,也不会针对真实系统。它会介绍攻击者的行为——恶意软件如何传播和持久化、钓鱼攻击和供应链入侵如何运作——原因与防御人员研究这些内容相同:不了解某件事,就无法遏制它。
实验涵盖哪些类型的事件?
这些场景涵盖八种事件类型:恶意软件、钓鱼、入侵、勒索软件、DDoS、内部威胁、数据泄露和供应链入侵。示例包括一场已有两名员工打开仿冒发票的攻击活动、促销期间向结账 API 发起洪泛攻击的僵尸网络、一名正在离职并克隆私有代码仓库的工程师,以及一个在六小时前随产品发布到生产环境的植入后门的构建依赖项。每个实验都会以简报和来自邮件网关、EDR、WAF 或 DLP 等工具的原始遥测信息开始。
Cyber Defense Lab 免费吗?
是的。Cyber Defense Lab 可从 App Store 和 Google Play 免费下载。它在“教育”类别下架,内容分级为 4+;使用条款和隐私政策的链接已发布在商店页面及 coddykit.com 上。Google Play 中的应用名称为 Cyber Defense Lab: SOC Analyst;App Store 中的名称为 Cyber Defense Lab。
开始前需要具备安全经验吗?
无需任何经验。应用从 SOC 基础知识开始——如何阅读一行日志、如何对警报进行分诊——你可以按照自己的节奏逐步学习高级威胁狩猎和完整的事件响应;如果你已经从事 IT 或网络工作,也可以跳过前面的内容。当实验让你卡住时,你可以获取提示或查看完整解决方案,不必一直困在那里。
开始使用
接班值守,关闭事件
在 iOS 和 Android 上免费提供。无需任何安全经验。
更多 CoddyKit 产品
可在 iOS 和 Android 上使用。