
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — Aprende respuesta a incidentes del equipo azul trabajando con alertas en tiempo real desde tu teléfono
Cyber Defense Lab (Cyber Defense Lab: SOC Analyst en Google Play) es una app gratuita para iOS y Android que enseña ciberseguridad defensiva mediante la práctica. Asumes el turno como analista de SOC, lees una alerta en tiempo real desde tu teléfono y escribes los pasos de contención con tus propias palabras. Incluye defensa del equipo azul, análisis de registros SIEM, respuesta a incidentes y threat hunting.
- Precio
- Gratis
- Plataformas
- iOS y Android
- Experiencia necesaria
- Ninguna
- Clasificación por edad
- 4+
- Requisitos
- iOS 15.1 o posterior
Aprendes defensa cibernética defendiendo.
La mayoría de los cursos de seguridad te entregan diapositivas y un cuestionario de opción múltiple. Aquí, cada concepto aparece como una alerta en una consola con una decisión asociada, y tienes que escribir tú mismo la respuesta.
Qué es
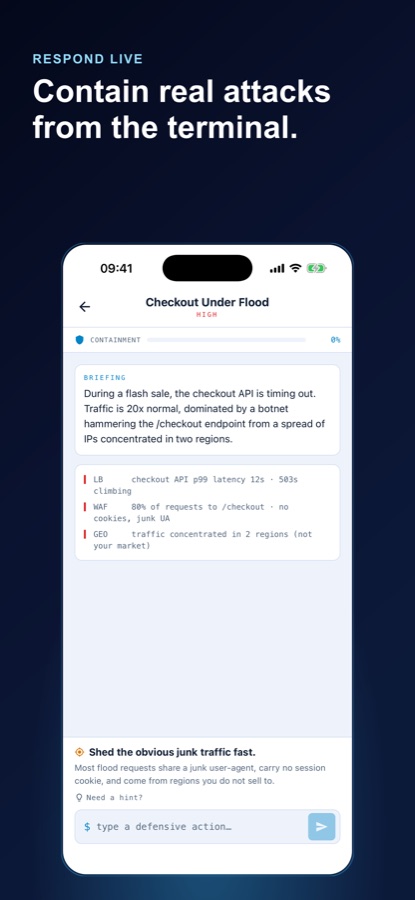
Cyber Defense Lab es una app gratuita para iOS y Android que enseña ciberseguridad defensiva mediante laboratorios interactivos breves. Te pone en el lugar de un analista de SOC: aparece una alerta en una consola simulada, lees la telemetría de respaldo y escribes las acciones defensivas que tomarías —aislar el host, bloquear la IP, escalar el incidente al responsable de incidentes—. El motor evalúa cada movimiento y aumenta la puntuación de contención hasta que el incidente se cierra.
Dentro de la app
Qué aspecto tiene
Contexto
¿Qué hace realmente un analista de SOC?
Un analista de un centro de operaciones de seguridad observa las alertas que generan las herramientas de seguridad de una empresa y decide cuáles importan. Su trabajo es hacer triage: leer la alerta, consultar los registros relacionados, juzgar si se trata de ruido o de una intrusión real y, si lo es, contenerla antes de que se propague. Es un trabajo de criterio basado en el reconocimiento de patrones, y los patrones se adquieren con la práctica.
Equipo azullos defensores
El equipo que detecta, contiene y se recupera de los ataques, en oposición al equipo rojo, que los simula. El trabajo del equipo azul consiste en monitorizar, reforzar y responder, no en entrar por la fuerza.
SIEManálisis de registros
Un sistema que recopila registros de toda la red y los endpoints para que los eventos puedan correlacionarse en un solo lugar. La habilidad no consiste en ejecutarlo, sino en detectar qué eventos correlacionados importan realmente.
Respuesta a incidentesel ciclo de vida de IR
La secuencia estructurada que sigue un equipo cuando se confirma que algo es real: primero la detección, después la contención para detener la propagación, luego la erradicación del punto de apoyo del atacante y, por último, la recuperación hasta volver al funcionamiento normal.
Threat huntingbuscar antes de que suene la alarma
Buscar de forma proactiva malware, movimiento lateral e intrusiones sigilosas en la telemetría, incluso cuando nunca activaron una alerta. Parte de la suposición de que las herramientas pasaron algo por alto y sale a buscarlo.
Cómo funciona
Cómo funciona un laboratorio
Cada lección termina en el mismo lugar: una consola con una alerta real y tú decidiendo qué hacer. El ciclo es lo bastante breve como para completarlo en los ratos libres del día.
Elige un incidente del feed
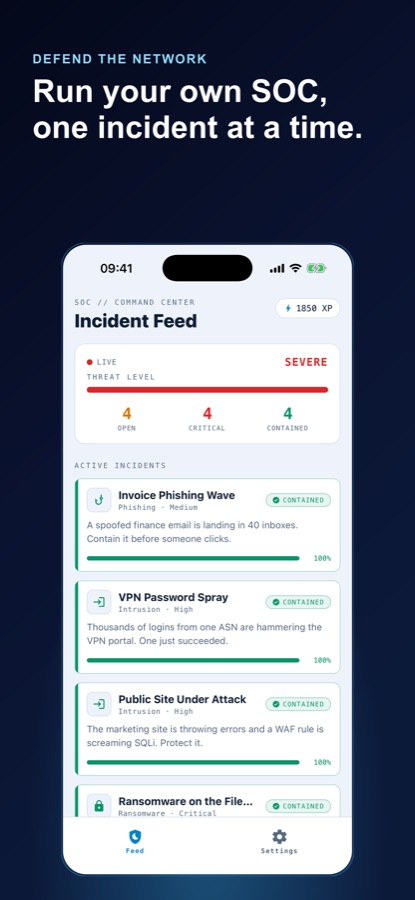
El centro de mando muestra los incidentes activos con su gravedad y tipo —phishing, intrusión, ransomware y más— junto con un nivel de amenaza en tiempo real y los recuentos de incidentes abiertos, críticos y contenidos. Elige uno y empiezas tu turno.
Lee el informe y escribe tu acción
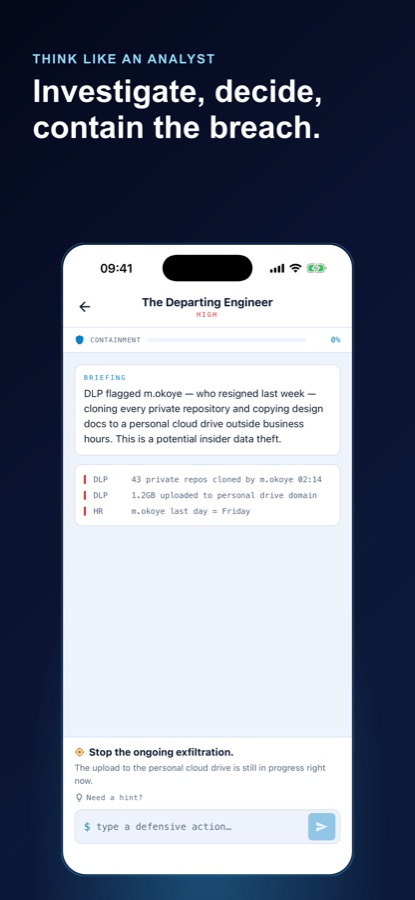
Cada laboratorio comienza con un breve informe y algunas líneas de telemetría sin procesar de herramientas como la pasarela de correo, EDR, WAF o DLP. Escribes una acción defensiva con tus propias palabras —aislar el host, bloquear la IP, consultar los registros— y el motor la evalúa.
Contén el incidente y descubre qué se te escapó
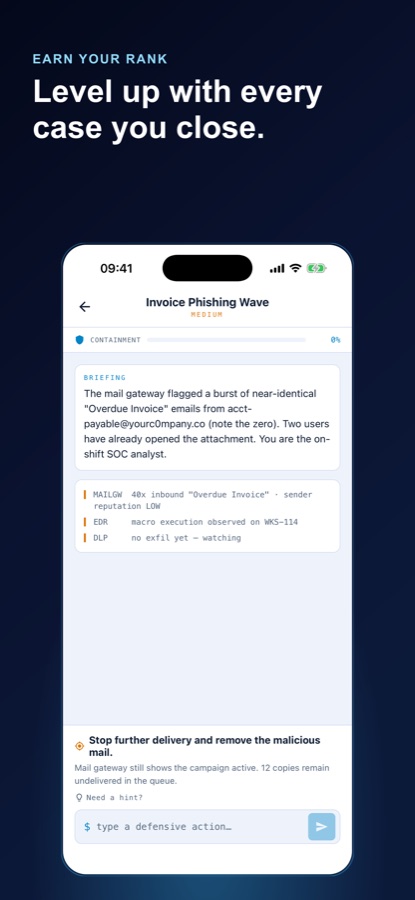
Las acciones correctas hacen subir la barra de contención hasta que el incidente se cierra. Si te atascas, pide una pista o revela la solución completa y sigue avanzando. Los incidentes contenidos acumulan XP para tu próximo rango, y tus errores quedan registrados para que puedas ver dónde necesitas trabajar tus instintos.
Qué incluye
Qué incluye realmente la app
SOC
Una consola en tiempo real, no un cuestionario
No hay preguntas de opción múltiple. Cada escenario te lleva a una consola de SOC con una alerta en pantalla y una indicación de texto libre: escribe la acción defensiva como se la comunicarías a un compañero.
8
Ocho tipos de incidentes
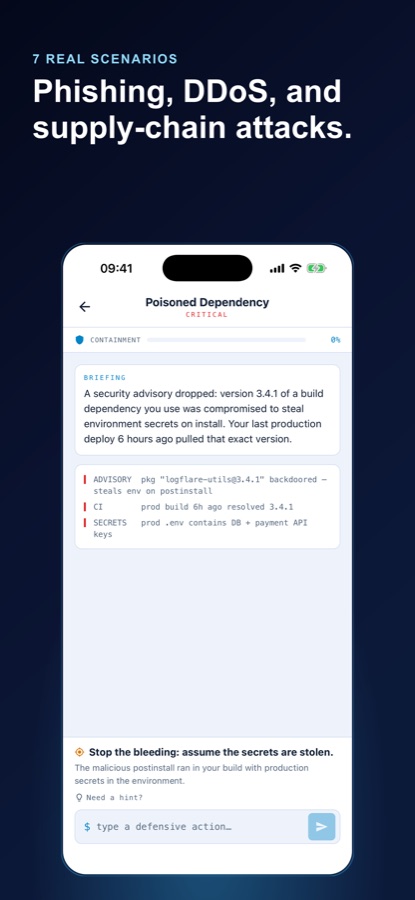
Malware, phishing, intrusión, ransomware, DDoS, amenazas internas, filtraciones de datos y vulneración de la cadena de suministro; cada uno con sus propios indicios y su propio orden de contención.
%
Puntuación de contención
El motor reconoce las acciones defensivas reales y evalúa cada movimiento, aumentando paso a paso tu porcentaje de contención hasta que el incidente queda cerrado.
IR
El ciclo completo de respuesta
Los laboratorios siguen la respuesta a incidentes de principio a fin —detección, contención, erradicación y recuperación—, en lugar de detenerse en el momento en que se activa la alerta.
XP
Rangos y registro de errores
Cada incidente contenido acumula XP para tu próximo rango, y los movimientos incorrectos quedan registrados para que las carencias de tu criterio sean visibles en lugar de olvidarse.
Ref
Guía de referencia
Una biblioteca integrada y con buscador que reúne categorías de ataques, técnicas de adversarios y procedimientos de defensa paso a paso para cuando necesites repasar algo durante el turno.
Encaja
Para quién es y para quién no
Es una buena opción si
- Quieres convertirte en analista SOC o formar parte del blue team y necesitas práctica aplicada, no más diapositivas
- Estás estudiando para una certificación de seguridad y quieres asimilar la parte práctica
- Trabajas en IT o redes y estás avanzando hacia las operaciones de seguridad, SIEM y la respuesta ante incidentes
- Aprendes en sesiones cortas desde el móvil: durante un trayecto, en una cola o entre reuniones
- Te interesa saber cómo funcionan realmente la búsqueda de amenazas y la contención de malware
No es la herramienta adecuada si
- Buscas herramientas ofensivas: esto es formación defensiva y no genera herramientas de ataque funcionales
- Necesitas practicar con productos SIEM reales, máquinas virtuales activas o un laboratorio en casa; la consola de aquí es una simulación
- Buscas bancos oficiales de exámenes de certificación o cursos acreditados
- Prefieres lecciones de vídeo pasivas: en cada laboratorio tienes que escribir una respuesta y se te evalúa
Preguntas
Preguntas frecuentes
¿Cuál es la mejor app para aprender habilidades de analista SOC y blue team desde el móvil?
Para aprender desde el móvil, lo importante es si tienes que tomar una decisión. Leer sobre contención no desarrolla el instinto; recibir una alerta y que te pregunten qué harías sí lo hace. Cyber Defense Lab está diseñado así: cada laboratorio muestra una alerta y telemetría reales, escribes la acción defensiva con tus propias palabras y el motor la evalúa y aumenta tu puntuación de contención. Es gratis en iOS y Android y no requiere experiencia previa.
¿Qué hace un analista SOC durante un turno?
Un analista de un centro de operaciones de seguridad clasifica las alertas que generan las herramientas de seguridad. Eso significa leer la alerta, extraer los registros relacionados de la red y los endpoints, determinar si se trata de ruido o de una intrusión real, y escalar o contener las que lo sean. Gran parte del turno consiste en decidir qué no importa para que las pocas cosas que sí importan reciban atención rápidamente. El criterio se adquiere más mediante la repetición que mediante la teoría.
¿Qué es un SIEM y por qué el análisis de registros es tan importante en el trabajo de seguridad?
Un SIEM recopila registros de toda una organización —firewalls, endpoints, pasarelas de correo y servicios en la nube— en un solo lugar para poder correlacionar los eventos. Un único inicio de sesión fallido no significa nada; miles desde una misma red seguidos de uno correcto son un ataque. La habilidad no consiste en manejar el producto, sino en leer la telemetría correlacionada y saber qué combinación de eventos aparentemente normales indica que ocurre algo. Cyber Defense Lab practica directamente ese paso de correlación.
¿Cuáles son las etapas de la respuesta ante incidentes?
La respuesta ante incidentes sigue un ciclo de vida: detección, cuando confirmas que está ocurriendo algo real; contención, cuando evitas que se propague —aislando un host, bloqueando una dirección o cerrando una sesión—; erradicación, cuando eliminas el punto de acceso, el malware o la persistencia del atacante; y recuperación, cuando restauras los sistemas y los supervisas para confirmar que el intruso se ha ido. En la práctica, la contención suele ser lo primero, porque limitar los daños es más importante que conseguir un diagnóstico perfecto.
¿Qué es la búsqueda de amenazas y en qué se diferencia de responder a las alertas?
La respuesta a las alertas es reactiva: una herramienta se activa y tú investigas. La búsqueda de amenazas es lo contrario: das por hecho que las herramientas no detectaron algo y buscas en la telemetría pruebas de malware, movimiento lateral o una intrusión silenciosa que nunca activó ninguna alerta. Parte de una hipótesis, no de una notificación, y permite encontrar compromisos sigilosos antes de que se conviertan en una brecha.
¿De verdad se puede aprender ciberseguridad desde el móvil?
Puedes aprender la parte relacionada con el criterio desde el móvil, y esa es precisamente la que más le falta a la mayoría. Reconocer un dominio de remitente que imita al legítimo, saber que debes aislar un host antes de recopilar datos forenses y ordenar los pasos de una contención no requiere un teclado ni una máquina virtual. Lo que un móvil no puede ofrecerte es tiempo de práctica con herramientas reales, así que considera la práctica móvil como un entrenamiento que hará que avances más rápido en un laboratorio doméstico o en tu primer trabajo.
¿Cyber Defense Lab enseña hacking?
No. Es formación defensiva. Los laboratorios te ponen en el blue team para responder a incidentes simulados dentro de un entorno ficticio, y la app no genera herramientas de ataque funcionales ni apunta a sistemas reales. Abarca el comportamiento de los atacantes —cómo se propagan y persisten los programas maliciosos y cómo funcionan el phishing y los compromisos de la cadena de suministro— por la misma razón por la que los defensores lo estudian: no puedes contener algo que no entiendes.
¿Qué tipos de incidentes abarcan los laboratorios?
Los escenarios abarcan ocho tipos de incidentes: malware, phishing, intrusión, ransomware, DDoS, amenazas internas, brechas de datos y compromisos de la cadena de suministro. Entre los ejemplos se incluyen una campaña de facturas falsificadas que ya han abierto dos empleados, una botnet inundando una API de checkout durante una oferta, un ingeniero que está renunciando y clonando repositorios privados, y una dependencia de compilación con una puerta trasera que llegó a producción hace seis horas. Cada uno comienza con un briefing y telemetría sin procesar de herramientas como la pasarela de correo, EDR, WAF o DLP.
¿Cyber Defense Lab es gratis?
Sí. Cyber Defense Lab se puede descargar gratis desde App Store y Google Play. Está incluida en la categoría Educación, con una clasificación de contenido de 4+, y los enlaces a sus condiciones de uso y política de privacidad están publicados en la ficha de la tienda y en coddykit.com. Google Play muestra la app como Cyber Defense Lab: SOC Analyst; el nombre en App Store es Cyber Defense Lab.
¿Necesito experiencia en seguridad antes de empezar?
No se requiere experiencia previa. La app comienza con los fundamentos de SOC —cómo leer una línea de registro y cómo clasificar una alerta— y puedes avanzar a tu propio ritmo hasta la búsqueda avanzada de amenazas y la respuesta completa ante incidentes, o saltar directamente si ya trabajas en IT o redes. Cuando un laboratorio se te atasque, puedes pedir una pista o mostrar la solución completa en lugar de quedarte bloqueado.
Empezar
Acepta el turno, cierra el incidente
Gratis en iOS y Android. No se requiere experiencia previa en seguridad.
Más de CoddyKit
Disponible en iOS y Android.