
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — Lerne Incident Response im Blue Team, indem du Live-Warnungen auf deinem Smartphone bearbeitest
Cyber Defense Lab (Cyber Defense Lab: SOC Analyst auf Google Play) ist eine kostenlose iOS- und Android-App, mit der du defensive Cybersicherheit praktisch lernst. Du übernimmst die Schicht als SOC-Analyst, liest eine Live-Warnung auf deinem Smartphone und tippst die Eindämmungsschritte mit deinen eigenen Worten ein. Die App behandelt die Verteidigung im Blue Team, SIEM-Loganalyse, Incident Response und Threat Hunting.
- Preis
- Kostenlos
- Plattformen
- iOS und Android
- Erforderliche Erfahrung
- Keine
- Altersfreigabe
- 4+
- Erfordert
- iOS 15.1 oder höher
Du lernst Cyberabwehr, indem du selbst verteidigst.
Die meisten Sicherheitskurse geben dir Folien und ein Multiple-Choice-Quiz. Hier erscheint jedes Konzept als Warnung auf einer Konsole, verbunden mit einer Entscheidung, und du musst die Reaktion selbst formulieren.
Was es ist
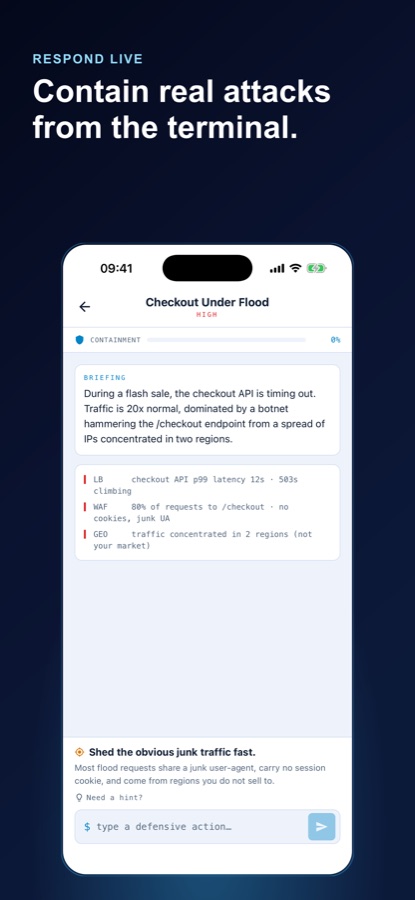
Cyber Defense Lab ist eine kostenlose iOS- und Android-App, die defensive Cybersicherheit in kurzen interaktiven Labs vermittelt. Du schlüpfst in die Rolle eines SOC-Analysten: Eine Warnung erscheint in einer simulierten Konsole, du liest die zugehörigen Telemetriedaten und tippst die Abwehrmaßnahmen ein, die du ergreifen würdest — den Host isolieren, die IP blockieren, an den Incident Commander eskalieren. Die Engine bewertet jeden Schritt und erhöht beim Abschluss des Vorfalls deinen Containment-Score.
In der App
So sieht es aus
Hintergrund
Was macht ein SOC-Analyst eigentlich?
Ein Analyst in einem Security Operations Center überwacht die Warnungen, die die Sicherheitstools eines Unternehmens erzeugen, und entscheidet, welche davon relevant sind. Die Arbeit besteht aus Triage: Du liest die Warnung, ziehst die umliegenden Logs heran, beurteilst, ob es sich um Rauschen oder einen echten Eindringversuch handelt, und dämmst ihn im Ernstfall ein, bevor er sich ausbreitet. Es ist eine auf Mustererkennung basierende Beurteilungsaufgabe — und die Muster entstehen durch Übung.
Blue Teamdie Verteidiger
Die Seite, die Angriffe erkennt, eindämmt und sich davon erholt — im Gegensatz zum Red Team, das sie simuliert. Bei der Arbeit im Blue Team geht es um Überwachung, Absicherung und Reaktion, nicht um das Eindringen.
SIEMLoganalyse
Ein System, das Logs aus dem gesamten Netzwerk und von Endpunkten sammelt, damit Ereignisse an einem Ort miteinander korreliert werden können. Die eigentliche Fähigkeit besteht nicht darin, es zu bedienen, sondern zu erkennen, welche korrelierten Ereignisse wirklich relevant sind.
Incident Responseder IR-Lebenszyklus
Die strukturierte Abfolge, der ein Team folgt, sobald etwas Reales bestätigt ist: zuerst die Erkennung, dann die Eindämmung, um die Ausbreitung zu stoppen, anschließend die Beseitigung des Angreifer-Zugangs und schließlich die Wiederherstellung des normalen Betriebs.
Threat Huntingsuchen, bevor der Alarm ausgelöst wird
Die proaktive Suche in Telemetriedaten nach Malware, lateraler Bewegung und unauffälligen Eindringversuchen, die nie eine Warnung ausgelöst haben. Dabei wird angenommen, dass die Tools etwas übersehen haben, und gezielt danach gesucht.
So funktioniert es
So läuft ein Lab ab
Jede Lektion endet am selben Ort: an einer Konsole mit einer echten Warnung, bei der du entscheidest, was zu tun ist. Die kurze Abfolge lässt sich in den freien Momenten deines Tages abschließen.
Wähle einen Vorfall aus dem Feed
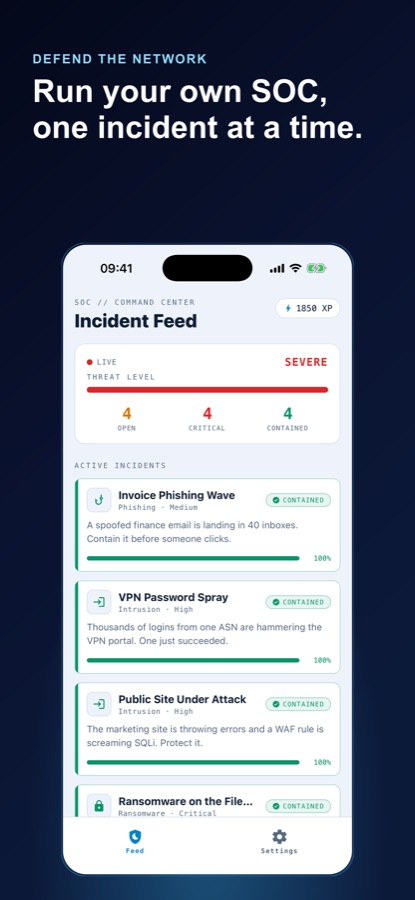
Das Command Center listet aktive Vorfälle mit Schweregrad und Typ — Phishing, Eindringversuch, Ransomware und mehr — sowie einer Live-Bedrohungsstufe und den Anzahlen offener, kritischer und eingedämmter Vorfälle. Wähle einen aus, und deine Schicht beginnt.
Lies das Briefing und gib dann deine Maßnahme ein
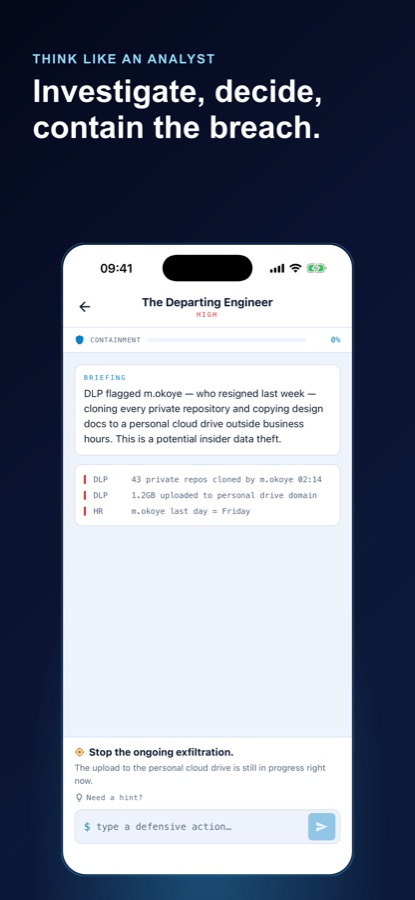
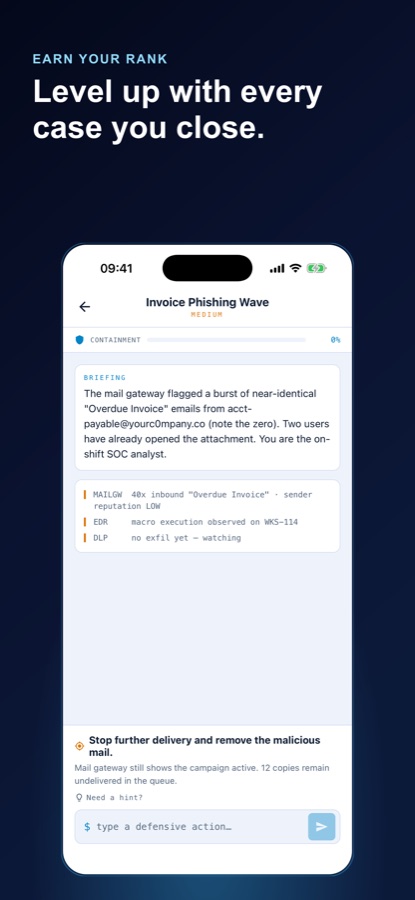
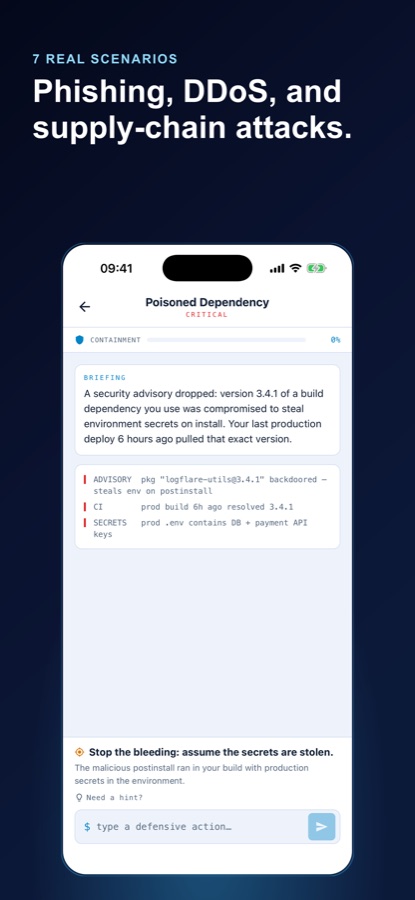
Jedes Lab beginnt mit einem kurzen Briefing und einigen unbearbeiteten Telemetriezeilen aus Tools wie Mail-Gateway, EDR, WAF oder DLP. Du gibst eine Abwehrmaßnahme mit deinen eigenen Worten ein — den Host isolieren, die IP blockieren, die Logs abrufen — und die Engine bewertet sie.
Dämme den Vorfall ein und sieh dir an, was dir entgangen ist
Richtige Maßnahmen lassen den Containment-Balken ansteigen, bis der Vorfall abgeschlossen ist. Wenn du nicht weiterkommst, kannst du einen Hinweis abrufen oder die vollständige Lösung anzeigen lassen und weitermachen. Eingedämmte Vorfälle bringen XP für deinen nächsten Rang, und deine Fehltritte werden protokolliert, damit du erkennst, wo du deine Intuition verbessern musst.
Was steckt drin
Was tatsächlich in der App steckt
SOC
Eine Live-Konsole statt eines Quiz
Keine Multiple-Choice-Fragen. Jedes Szenario versetzt dich in eine SOC-Konsole mit einer Warnung auf dem Bildschirm und einer Freitextaufforderung: Gib die Abwehrmaßnahme so ein, wie du sie einem Teammitglied mitteilen würdest.
8
Acht Vorfalltypen
Malware, Phishing, Eindringversuche, Ransomware, DDoS, Insider-Bedrohungen, Datenschutzverletzungen und Supply-Chain-Kompromittierung — jeder Typ mit eigenen Erkennungsmerkmalen und einer eigenen Reihenfolge zur Eindämmung.
%
Bewertung der Eindämmung
Die Engine erkennt echte Abwehrmaßnahmen und bewertet jeden Schritt. Dabei erhöht sie deine Containment-Prozentzahl Schritt für Schritt, bis der Vorfall abgeschlossen ist.
IR
Der vollständige Response-Lebenszyklus
Die Labs bilden Incident Response von Anfang bis Ende ab — zunächst Erkennung, Eindämmung, Beseitigung und Wiederherstellung — statt beim Auslösen der Warnung aufzuhören.
XP
Ränge und ein Fehltritt-Protokoll
Jeder eingedämmte Vorfall bringt XP für deinen nächsten Rang, und falsche Maßnahmen werden aufgezeichnet, damit Lücken in deiner Beurteilung sichtbar bleiben, statt in Vergessenheit zu geraten.
Ref
Referenz-Playbook
Eine durchsuchbare integrierte Bibliothek mit Angriffskategorien, Techniken von Angreifern und schrittweisen Abwehrverfahren für den Fall, dass du während deiner Schicht eine Auffrischung brauchst.
Passend
Für wen es geeignet ist – und für wen nicht
Es passt zu dir, wenn du
- Du möchtest SOC-Analyst oder Mitglied des Blue Teams werden und brauchst praktische Übung statt noch mehr Folien
- Du bereitest dich auf eine Sicherheitszertifizierung vor und möchtest, dass die praktische Seite wirklich sitzt
- Du arbeitest in der IT oder im Netzwerkbereich und wechselst in Richtung Security Operations, SIEM und Incident Response
- Du lernst in kurzen Einheiten auf dem Smartphone – auf dem Arbeitsweg, in einer Warteschlange oder zwischen zwei Meetings
- Du möchtest wissen, wie Threat Hunting und Malware-Eindämmung in der Praxis tatsächlich funktionieren
Du bist hier nicht richtig, wenn du
- Du suchst offensive Tools – dies ist defensive Schulung und erzeugt keine funktionierenden Angriffstools
- Du brauchst praktische Erfahrung mit echten SIEM-Produkten, Live-VMs oder einem Home-Lab; die Konsole hier ist simuliert
- Du suchst offizielle Prüfungssammlungen für Zertifizierungen oder akkreditierte Lehrgänge
- Du bevorzugst passive Videolektionen – in jedem Labor musst du eine Antwort eingeben und wirst dafür bewertet
Fragen
Häufig gestellte Fragen
Was ist die beste App, um SOC-Analyst- und Blue-Team-Fähigkeiten auf dem Smartphone zu lernen?
Beim Lernen auf dem Smartphone kommt es darauf an, ob du eine Entscheidung treffen musst. Über Eindämmung zu lesen, entwickelt keinen Instinkt; einen Alert zu bekommen und gefragt zu werden, was du tun würdest, schon. Cyber Defense Lab ist genau darauf ausgelegt – jedes Labor zeigt einen echten Alert und Telemetriedaten, du gibst die defensive Maßnahme in deinen eigenen Worten ein, und die Engine bewertet sie und erhöht deinen Eindämmungswert. Die App ist kostenlos für iOS und Android und setzt keine Vorkenntnisse voraus.
Was macht ein SOC-Analyst während einer Schicht?
Ein Analyst in einem Security Operations Center bearbeitet zunächst die Alerts, die Sicherheitstools erzeugen. Dazu liest er den Alert, ruft die zugehörigen Logs aus dem Netzwerk und von den Endpunkten ab, beurteilt, ob es sich um ein harmloses Rauschen oder einen echten Eindringversuch handelt, und eskaliert oder begrenzt die tatsächlichen Vorfälle. Der größte Teil einer Schicht besteht darin, zu entscheiden, was keine Bedeutung hat, damit die wenigen wichtigen Dinge schnell Aufmerksamkeit bekommen. Dieses Urteilsvermögen entsteht eher durch Wiederholung als durch Theorie.
Was ist ein SIEM und warum ist die Log-Analyse ein so großer Teil der Sicherheitsarbeit?
Ein SIEM sammelt Logs aus der gesamten Organisation – von Firewalls, Endpunkten, Mail-Gateways und Cloud-Diensten – an einem Ort, damit Ereignisse miteinander korreliert werden können. Ein einzelner fehlgeschlagener Login bedeutet nichts; Tausende von einem Netzwerk, gefolgt von einem erfolgreichen Login, sind ein Angriff. Die Fähigkeit besteht nicht darin, das Produkt zu bedienen, sondern darin, korrelierte Telemetriedaten zu lesen und zu erkennen, welche Kombination gewöhnlich wirkender Ereignisse zusammen etwas Verdächtiges ergibt. Cyber Defense Lab trainiert genau diesen Korrelationsschritt.
Welche Phasen umfasst Incident Response?
Incident Response folgt einem Lebenszyklus: Erkennung, bei der du bestätigst, dass tatsächlich etwas passiert; Eindämmung, bei der du die Ausbreitung stoppst – etwa indem du einen Host isolierst, eine Adresse blockierst oder eine Sitzung beendest; Beseitigung, bei der der Zugriff des Angreifers, die Malware oder die Persistenz entfernt wird; und Wiederherstellung, bei der Systeme wiederhergestellt und überwacht werden, um zu bestätigen, dass der Eindringling verschwunden ist. In der Praxis kommt die Eindämmung meist zuerst, denn die Begrenzung des Schadens ist wichtiger als eine perfekte Diagnose.
Was ist Threat Hunting und wie unterscheidet es sich von der Reaktion auf Alerts?
Die Reaktion auf Alerts ist reaktiv: Ein Tool schlägt an und du untersuchst den Vorfall. Threat Hunting ist das Gegenteil – du gehst davon aus, dass die Tools etwas übersehen haben, und suchst in den Telemetriedaten nach Hinweisen auf Malware, laterale Bewegungen oder einen unauffälligen Eindringversuch, der nie einen Alert ausgelöst hat. Es wird von einer Hypothese statt von einer Benachrichtigung angetrieben und hilft dabei, unauffällige Kompromittierungen zu finden, bevor sie zu einem Sicherheitsvorfall eskalieren.
Kann man Cybersicherheit wirklich auf dem Smartphone lernen?
Du kannst die Urteilskomponente auf dem Smartphone lernen – und genau das fehlt den meisten. Eine ähnlich aussehende Absender-Domain zu erkennen, zu wissen, dass du einen Host vor der forensischen Untersuchung isolieren solltest, oder die Schritte einer Eindämmung in die richtige Reihenfolge zu bringen, erfordert weder Tastatur noch virtuelle Maschine. Was dir ein Smartphone nicht bieten kann, ist praktische Zeit mit echten Tools. Betrachte das mobile Training daher als Übung, durch die du in einem Home-Lab oder im ersten Job schneller vorankommst.
Bringt Cyber Defense Lab Hacken bei?
Nein. Es handelt sich um defensive Schulung. Die Labore versetzen dich in die Rolle des Blue Teams, das auf simulierte Vorfälle in einer fiktiven Umgebung reagiert. Die App erzeugt keine funktionierenden Angriffstools und richtet sich nicht gegen echte Systeme. Sie behandelt das Verhalten von Angreifern – wie sich Malware ausbreitet und persistiert und wie Phishing- und Lieferkettenkompromittierungen funktionieren – aus demselben Grund, aus dem Verteidiger es untersuchen: Du kannst nichts eindämmen, was du nicht verstehst.
Welche Arten von Vorfällen decken die Labore ab?
Die Szenarien umfassen acht Vorfalltypen: Malware, Phishing, Eindringversuche, Ransomware, DDoS, Insider-Bedrohungen, Datenschutzverletzungen und Kompromittierungen der Lieferkette. Beispiele sind eine gefälschte Rechnungskampagne, die bereits von zwei Mitarbeitern geöffnet wurde, ein Botnet, das während eines Verkaufs eine Checkout-API überflutet, ein kündigender Engineer, der private Repositories klont, und eine manipulierte Build-Abhängigkeit, die vor sechs Stunden in die Produktion ausgeliefert wurde. Jedes Szenario beginnt mit einem Briefing und rohen Telemetriedaten aus Tools wie Mail-Gateway, EDR, WAF oder DLP.
Ist Cyber Defense Lab kostenlos?
Ja. Cyber Defense Lab kann kostenlos aus dem App Store und von Google Play heruntergeladen werden. Die App ist im Bereich Bildung mit der Inhaltsbewertung 4+ gelistet. Links zu den Nutzungsbedingungen und zur Datenschutzrichtlinie sind im Store-Eintrag und auf coddykit.com veröffentlicht. Bei Google Play ist die App als Cyber Defense Lab: SOC Analyst aufgeführt; im App Store lautet der Name Cyber Defense Lab.
Brauche ich vor dem Start Erfahrung im Sicherheitsbereich?
Vorkenntnisse sind nicht erforderlich. Die App beginnt mit SOC-Grundlagen – etwa dem Lesen einer Logzeile und der Triage eines Alerts – und führt dich in deinem eigenen Tempo bis zu fortgeschrittenem Threat Hunting und vollständiger Incident Response. Wenn du bereits in der IT oder im Netzwerkbereich arbeitest, kannst du auch vorwärtsspringen. Wenn du in einem Labor nicht weiterkommst, kannst du einen Hinweis anfordern oder die vollständige Lösung anzeigen lassen, statt festzustecken.
Loslegen
Übernimm die Schicht, schließe den Vorfall ab
Kostenlos für iOS und Android. Keine Vorkenntnisse im Sicherheitsbereich erforderlich.
Mehr von CoddyKit
Verfügbar auf iOS und Android.