
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — Telefonunda canlı uyarılarla çalışarak blue team olay müdahalesini öğren
Cyber Defense Lab (Google Play'de Cyber Defense Lab: SOC Analyst), uygulayarak savunma amaçlı siber güvenliği öğrenmeni sağlayan ücretsiz bir iOS ve Android uygulamasıdır. Vardiyayı bir SOC analisti olarak devralır, telefonundaki canlı bir uyarıyı okur ve izolasyon adımlarını kendi kelimelerinle yazarsın. Uygulama blue team savunmasını, SIEM günlük analizini, olay müdahalesini ve tehdit avcılığını kapsar.
- Fiyat
- Ücretsiz
- Platformlar
- iOS ve Android
- Gerekli deneyim
- Yok
- Yaş derecelendirmesi
- 4+
- Gereksinimler
- iOS 15.1 veya sonrası
Siber savunmayı, savunma yaparak öğrenirsin.
Çoğu güvenlik kursu sana slaytlar ve çoktan seçmeli bir test sunar. Burada ise her kavram, bir kararla birlikte konsola düşen bir uyarı olarak gelir ve yanıtı kendin yazman gerekir.
Nedir
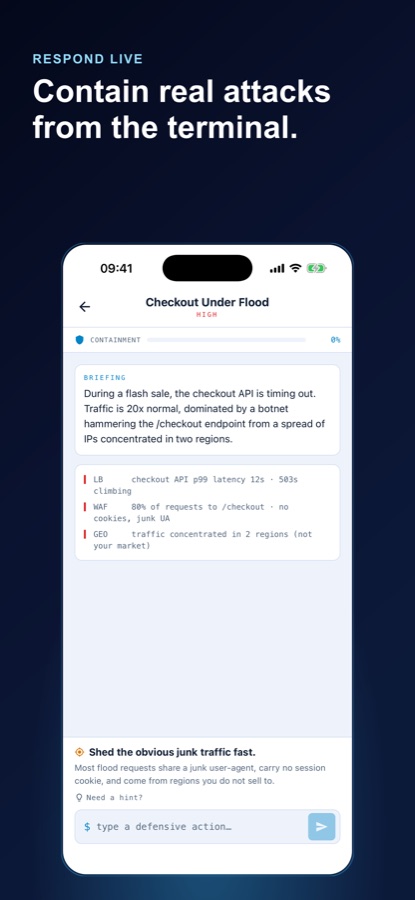
Cyber Defense Lab, kısa ve etkileşimli laboratuvarlar aracılığıyla savunma amaçlı siber güvenliği öğreten ücretsiz bir iOS ve Android uygulamasıdır. Seni bir SOC analistinin koltuğuna oturtur: simüle edilmiş bir konsolda bir uyarı belirir, destekleyici telemetriyi okursun ve alacağın savunma adımlarını yazarsın — ana makineyi izole etmek, IP'yi engellemek, olay komutanına iletmek. Motor, her hamleni değerlendirir ve olay sona ererken containment skorunu yükseltir.
Uygulamanın içinde
Nasıl görünüyor
Arka plan
Bir SOC analisti gerçekte ne yapar?
Bir güvenlik operasyonları merkezi analisti, şirketin güvenlik araçlarının ürettiği uyarıları izler ve hangilerinin önemli olduğuna karar verir. Bu iş triyajdan ibarettir: uyarıyı okumak, çevresindeki günlükleri çekmek, bunun gürültü mü yoksa gerçek bir sızma mı olduğuna karar vermek ve gerçekse yayılmadan önce kontrol altına almak. Bu, örüntü tanımaya dayanan bir muhakeme işidir; örüntüler de pratik yaptıkça oluşur.
Blue teamsavunmacılar
Saldırıları tespit eden, kontrol altına alan ve atlatan taraf; saldırıları simüle eden red team'in karşıtı. Blue team çalışmaları sisteme sızmak yerine izleme, güçlendirme ve müdahaleye odaklanır.
SIEMgünlük analizi
Ağ ve uç noktalardaki günlükleri toplayarak olayların tek bir yerde ilişkilendirilebilmesini sağlayan sistem. Buradaki beceri sistemi çalıştırmak değil, ilişkilendirilmiş hangi olayların gerçekten önemli olduğunu fark etmektir.
Olay müdahalesiIR yaşam döngüsü
Gerçek bir olay doğrulandığında ekibin izlediği yapılandırılmış sıra: önce tespit, ardından yayılmayı durdurmak için kontrol altına alma, sonra saldırganın sistemdeki dayanağını ortadan kaldırma ve son olarak normal işleyişe dönmek için kurtarma.
Tehdit avcılığıalarmdan önce aramak
Hiçbir uyarıyı tetiklememiş kötü amaçlı yazılımları, yatay hareketleri ve gizli sızmaları bulmak için telemetriyi proaktif olarak taramak. Araçların bir şeyi gözden kaçırdığını varsayar ve onu aramaya koyulur.
Nasıl çalışır
Bir laboratuvar nasıl işler?
Her ders aynı yerde biter: önünde gerçek bir uyarının bulunduğu bir konsolda, ne yapacağına sen karar verirsin. Bu döngü, gün içinde arta kalan kısa zamanlarda tamamlayabileceğin kadar kısadır.
Akıştan bir olay seç
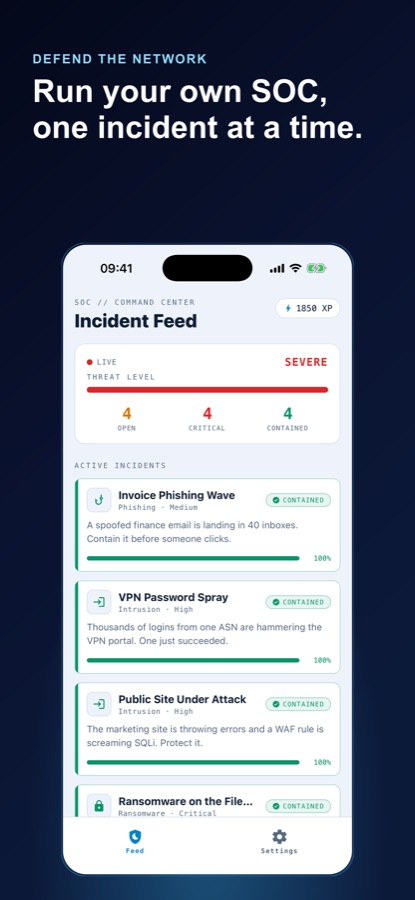
Komuta merkezi, etkin olayları önem derecesi ve türleriyle birlikte listeler — kimlik avı, sızma, ransomware ve daha fazlası — ayrıca canlı tehdit düzeyini ve açık, kritik ve kontrol altına alınmış olayların sayılarını gösterir. Birini seçtiğinde vardiyaya başlarsın.
Bilgilendirmeyi oku, sonra hamleni yaz
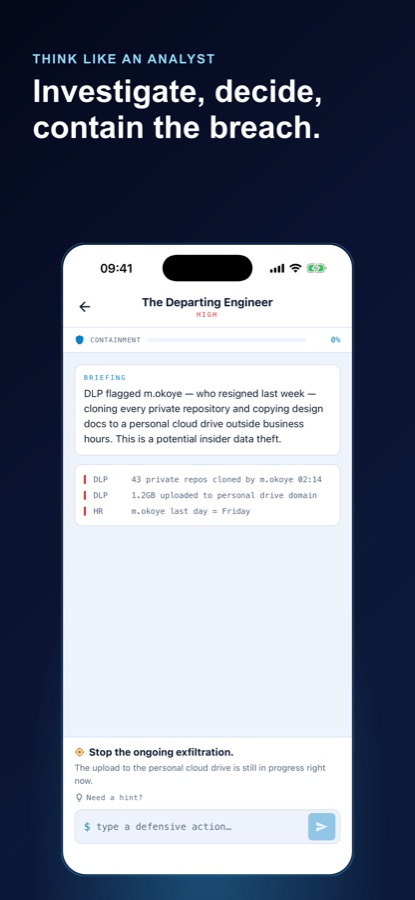
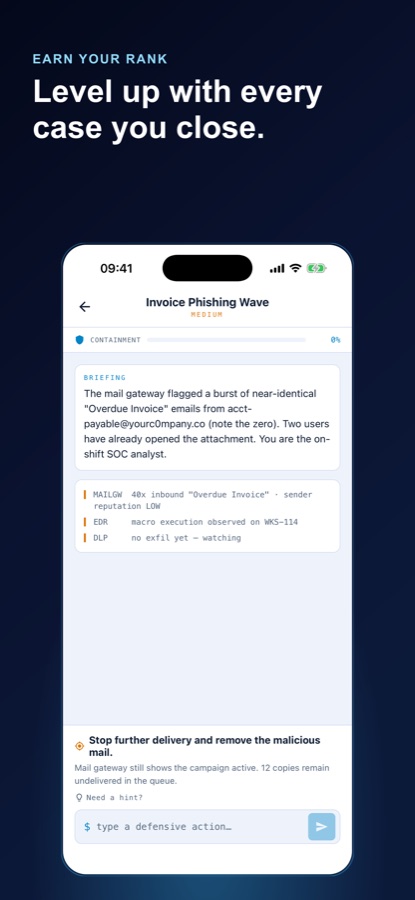
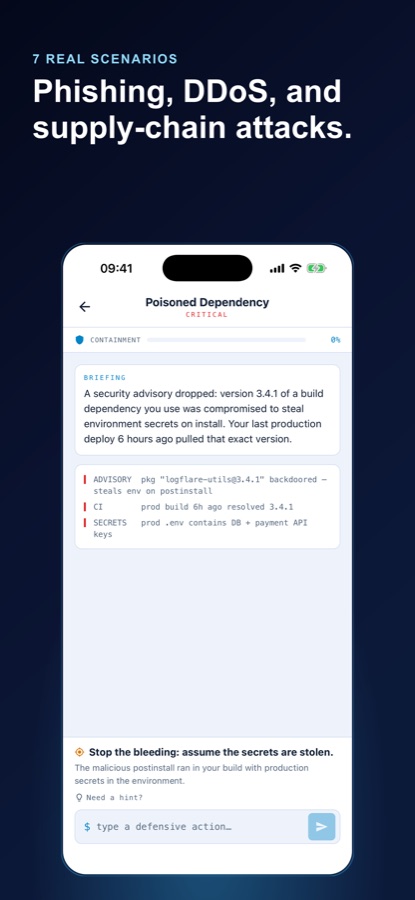
Her laboratuvar, kısa bir bilgilendirmeyle ve mail gateway, EDR, WAF veya DLP gibi araçlardan gelen birkaç ham telemetri satırıyla açılır. Savunma amaçlı bir eylemi kendi kelimelerinle yazarsın — ana makineyi izole et, IP'yi engelle, günlükleri çek — ve motor bunu değerlendirir.
Kontrol altına al, sonra neleri kaçırdığını gör
Doğru hamleler, olay kapanana kadar containment çubuğunu yükseltir. Takılırsan bir ipucu alabilir veya çözümün tamamını açıp devam edebilirsin. Kontrol altına alınan olaylar bir sonraki rütbene katkı sağlayacak XP kazandırır; hatalı hamlelerin de kaydedilir, böylece içgüdülerinin nerede geliştirilmesi gerektiğini görebilirsin.
İçinde neler var
Uygulamada gerçekten neler var?
SOC
Test değil, canlı bir konsol
Çoktan seçmeli soru yok. Her senaryoda, ekranda bir uyarının ve serbest metin alanının bulunduğu bir SOC konsoluna geçersin: savunma eylemini, bir ekip arkadaşına aktaracakmışsın gibi yaz.
8
Sekiz olay türü
Kötü amaçlı yazılım, kimlik avı, sızma, ransomware, DDoS, içeriden gelen tehditler, veri ihlalleri ve tedarik zinciri güvenliğinin ihlal edilmesi — her birinin kendine özgü belirtileri ve kendine özgü bir kontrol altına alma sırası vardır.
%
Containment puanlaması
Motor, gerçek savunma eylemlerini tanır ve her hamleni değerlendirir; olay kapatılana kadar containment yüzdesini adım adım yükseltir.
IR
Eksiksiz müdahale yaşam döngüsü
Laboratuvarlar, uyarının tetiklendiği anda durmak yerine olay müdahalesini uçtan uca izler — önce tespit, kontrol altına alma, ortadan kaldırma ve kurtarma.
XP
Rütbeler ve hatalı hamle günlüğü
Kontrol altına alınan her olay, bir sonraki rütbene katkı sağlayacak XP kazandırır; yanlış hamlelerin de kaydedilir, böylece muhakemendeki eksikler unutulmak yerine görünür hâle gelir.
Ref
Başvuru kılavuzu
Vardiyanın ortasında bilgilerini tazelemen gerektiğinde kullanabileceğin, saldırı kategorilerini, düşman tekniklerini ve adım adım savunma prosedürlerini içeren aranabilir bir yerleşik kütüphane.
Uygunluk
Kimler için uygun — kimler için değil
Şu durumlarda senin için uygun
- SOC analyst veya blue team üyesi olmak istiyor ve daha fazla slayt değil, uygulamalı pratik yapmak istiyorsan
- Bir güvenlik sertifikasına hazırlanıyor ve pratik bilgilerin kalıcı olmasını istiyorsan
- IT veya networking alanında çalışıyor ve security operations, SIEM ve incident response alanına geçiyorsan
- Telefonda kısa oturumlarla öğrenmek istiyorsan — işe giderken, sırada beklerken veya toplantılar arasında verdiğin molada
- Threat hunting ve malware containment'ın pratikte gerçekten nasıl işlediğini merak ediyorsan
Şu durumlarda doğru araç değil
- Offensive tooling arıyorsan — bu savunma eğitimidir ve çalışan saldırı araçları üretmez
- Gerçek SIEM ürünleriyle, canlı sanal makinelerle veya evindeki bir laboratuvarla uygulamalı pratik yapmak istiyorsan; buradaki konsol simüle edilmiştir
- Resmî sertifika sınavı soru bankaları veya akredite eğitim arıyorsan
- Pasif video dersleri tercih ediyorsan — her laboratuvarda bir yanıt yazman ve bunun üzerinden değerlendirilmen gerekir
Sorular
Sık sorulan sorular
Telefonda SOC analyst ve blue team becerilerini öğrenmek için en iyi uygulama hangisi?
Telefonda öğrenirken önemli olan, bir karar vermen gerekip gerekmediğidir. Containment hakkında okumak içgüdü kazandırmaz; bir uyarıyla karşılaşıp ne yapacağını söylemen kazandırır. Cyber Defense Lab bu anlayışla tasarlandı — her laboratuvar gerçek bir uyarı ve telemetri gösterir, savunma hamleni kendi kelimelerinle yazarsın, ardından motor yanıtını değerlendirip containment puanını artırır. iOS ve Android'de ücretsizdir ve önceden deneyim gerektirmez.
Bir SOC analyst vardiya sırasında ne yapar?
Bir security operations center analyst'i, güvenlik araçlarının ürettiği uyarıları önceliklendirip inceler. Bu; uyarıyı okumak, ağdan ve endpoint'lerden ilgili logları toplamak, bunun gürültü mü yoksa gerçek bir saldırı mı olduğuna karar vermek ve gerçek olanları üst seviyeye taşımak ya da containment uygulamak anlamına gelir. Bir vardiyanın büyük kısmı, gerçekten önemli olan birkaç olayın hızla ilgilenilmesini sağlamak için neyin önemli olmadığını belirlemekle geçer. Bu muhakeme, teoriden çok tekrar yoluyla gelişir.
SIEM nedir ve log analizi güvenlik çalışmalarının neden bu kadar büyük bir parçasıdır?
Bir SIEM; olayların ilişkilendirilebilmesi için firewall'lar, endpoint'ler, mail gateway'ler ve cloud servisleri gibi bir kuruluşun farklı noktalarından gelen logları tek bir yerde toplar. Tek bir başarısız girişim hiçbir şey ifade etmez; aynı network'ten gelen binlerce başarısız girişimin ardından bir başarılı giriş olması saldırıya işaret eder. Buradaki beceri ürünü kullanmak değil, ilişkilendirilmiş telemetriyi okumak ve sıradan görünen hangi olay kombinasyonunun bir araya gelerek anlamlı bir tablo oluşturduğunu bilmektir. Cyber Defense Lab doğrudan bu ilişkilendirme adımı üzerinde pratik yaptırır.
Incident response aşamaları nelerdir?
Incident response bir yaşam döngüsünü izler: Gerçek bir şey olduğunu doğruladığın detection; yayılmayı durdurduğun containment — bir host'u izole etmek, bir adresi engellemek veya bir oturumu sonlandırmak; saldırganın foothold'unun, malware'inin veya persistence'ının kaldırıldığı eradication; sistemlerin geri yüklendiği ve davetsiz misafirin gittiğini doğrulamak için izlendiği recovery. Uygulamada containment genellikle önce gelir, çünkü zararı sınırlamak kusursuz bir teşhisten daha önemlidir.
Threat hunting nedir ve uyarılara yanıt vermekten farkı nedir?
Alert response reaktiftir: Bir araç uyarı verir ve sen araştırırsın. Threat hunting ise bunun tersidir — araçların bir şeyi gözden kaçırdığını varsayar ve malware, lateral movement veya hiçbir uyarıyı tetiklememiş sessiz bir intrusion kanıtı bulmak için telemetriyi tararsın. Bir bildirimden ziyade hipotezle yönlendirilir ve gizli ele geçirmelerin bir breach'e dönüşmeden önce bulunmasını sağlar.
Siber güvenliği gerçekten telefonda öğrenebilir misin?
Muhakeme katmanını telefonda öğrenebilirsin ve çoğu kişinin eksik olduğu bölüm de budur. Benzer görünen bir gönderen domainini tanımak, forensics toplamadan önce bir host'u izole etmek gerektiğini bilmek, bir containment adımlarını doğru sıraya koymak — bunların hiçbiri klavye veya sanal makine gerektirmez. Telefonun sana sunamayacağı şey, gerçek araçlarla uygulamalı çalışma süresidir. Bu nedenle mobil pratiği, evdeki bir laboratuvarı veya ilk işini daha hızlı ilerletmeni sağlayan tekrarlar olarak gör.
Cyber Defense Lab hacking öğretiyor mu?
Hayır. Bu bir savunma eğitimidir. Laboratuvarlar seni blue team'e yerleştirir; kurgusal bir ortam içindeki simüle edilmiş olaylara yanıt verirsin ve uygulama çalışan saldırı araçları üretmez veya gerçek sistemleri hedeflemez. Saldırgan davranışlarını — malware'in nasıl yayıldığını ve kalıcı hâle geldiğini, phishing ve supply-chain compromise'ın nasıl işlediğini — savunmacıların bunları çalışma nedeni ile ele alır: Anlamadığın bir şeyi containment uygulayamazsın.
Laboratuvarlar ne tür olayları kapsıyor?
Senaryolar sekiz olay türünü kapsar: malware, phishing, intrusion, ransomware, DDoS, insider threats, data breaches ve supply-chain compromise. Örnekler arasında iki çalışanın açtığı sahte bir fatura kampanyası, indirim sırasında checkout API'sini trafik yağmuruna tutan bir botnet, istifa eden bir mühendisin özel depoları klonlaması ve altı saat önce production ortamına gönderilmiş arka kapı eklenmiş bir build dependency'si bulunur. Her biri bir brifing ve mail gateway, EDR, WAF veya DLP gibi araçlardan alınan ham telemetriyle açılır.
Cyber Defense Lab ücretsiz mi?
Evet. Cyber Defense Lab, App Store ve Google Play'den ücretsiz indirilebilir. Education kategorisinde 4+ içerik derecelendirmesiyle listelenir; kullanım koşullarına ve gizlilik politikasına bağlantılar mağaza listelemesinde ve coddykit.com adresinde yayımlanır. Google Play'de uygulama Cyber Defense Lab: SOC Analyst adıyla listelenir; App Store'daki adı Cyber Defense Lab'dir.
Başlamadan önce güvenlik deneyimine ihtiyacım var mı?
Önceden deneyim gerekmez. Uygulama SOC temelleriyle başlar — bir log satırının nasıl okunacağı ve bir uyarının nasıl önceliklendirileceği — ardından kendi hızında advanced threat hunting ve full incident response seviyelerine ilerleyebilirsin; IT veya networking alanında zaten çalışıyorsan ilerideki bölümlere geçebilirsin. Bir laboratuvarda takıldığında, takılıp kalmak yerine ipucu alabilir veya çözümün tamamını gösterebilirsin.
Başla
Vardiyayı devral, olayı kapat
iOS ve Android'de ücretsiz. Önceden güvenlik deneyimi gerekmez.
CoddyKit'ten daha fazlası
iOS ve Android üzerinde kullanılabilir.