
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — Aprenda resposta a incidentes de blue team trabalhando com alertas reais no seu celular
Cyber Defense Lab (Cyber Defense Lab: SOC Analyst no Google Play) é um aplicativo gratuito para iOS e Android que ensina cybersecurity defensiva na prática. Você assume o turno como analista de SOC, lê um alerta real no celular e digita as etapas de contenção com suas próprias palavras. O app aborda defesa de blue team, análise de logs de SIEM, resposta a incidentes e threat hunting.
- Preço
- Grátis
- Plataformas
- iOS e Android
- Experiência necessária
- Nenhuma
- Classificação etária
- 4+
- Requisitos
- iOS 15.1 ou posterior
Você aprende cyber defense defendendo.
A maioria dos cursos de segurança entrega slides e um quiz de múltipla escolha. Aqui, cada conceito chega como um alerta em um console, com uma decisão a tomar, e você precisa escrever a resposta por conta própria.
O que é
Cyber Defense Lab é um aplicativo gratuito para iOS e Android que ensina cybersecurity defensiva por meio de laboratórios interativos curtos. Você assume o papel de um analista de SOC: um alerta aparece em um console simulado, você lê a telemetria de suporte e digita as ações defensivas que tomaria — isolar o host, bloquear o IP, escalar o caso para o comandante do incidente. O mecanismo avalia cada ação e aumenta sua pontuação de contenção à medida que o incidente é encerrado.
Dentro do app
Como ele é
Contexto
O que um analista de SOC realmente faz?
Um analista de um centro de operações de segurança monitora os alertas gerados pelas ferramentas de segurança de uma empresa e decide quais são relevantes. O trabalho é fazer a triagem: ler o alerta, buscar os logs ao redor, avaliar se é ruído ou uma intrusão real e, se for real, contê-la antes que se espalhe. É um trabalho de julgamento baseado no reconhecimento de padrões, e os padrões vêm da prática.
Blue teamos defensores
O lado que detecta, contém e se recupera de ataques, em oposição ao red team, que os simula. O trabalho de blue team envolve monitoramento, hardening e resposta, não invasão.
SIEManálise de logs
Um sistema que coleta logs de toda a rede e dos endpoints para que os eventos possam ser correlacionados em um só lugar. A habilidade não está em executá-lo — está em identificar quais eventos correlacionados realmente importam.
Resposta a incidenteso ciclo de vida de IR
A sequência estruturada que uma equipe segue quando algo real é confirmado: detecção, depois contenção para interromper a disseminação, depois erradicação do ponto de apoio do invasor e, por fim, recuperação para voltar à operação normal.
Threat huntingbuscando antes do alarme
A busca proativa na telemetria por malware, movimentação lateral e intrusões furtivas que nunca acionaram um alerta. Parte do princípio de que as ferramentas deixaram algo passar e vai procurar esse algo.
Como funciona
Como funciona um laboratório
Toda lição termina no mesmo lugar: um console com um alerta real e você decidindo o que fazer. O ciclo é curto o bastante para ser concluído nos intervalos do dia.
Escolha um incidente no feed
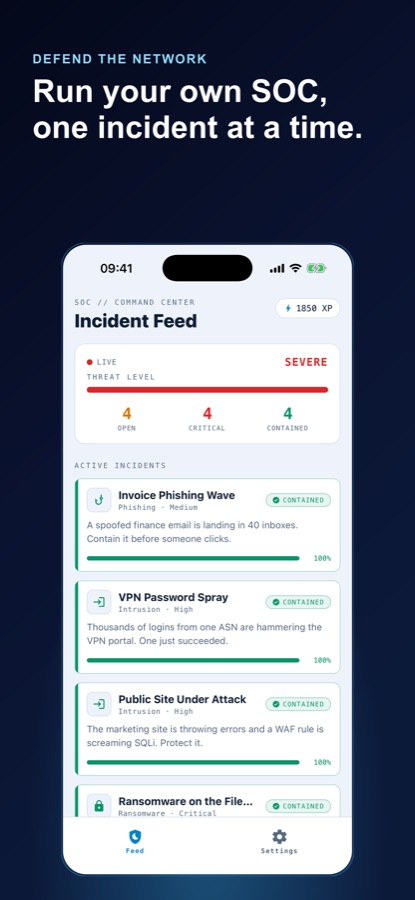
O centro de comando lista os incidentes ativos com um nível de severidade e um tipo — phishing, intrusão, ransomware e outros — além de um nível de ameaça em tempo real e contagens do que está aberto, crítico e contido. Escolha um e você estará de plantão.
Leia o briefing e digite sua ação
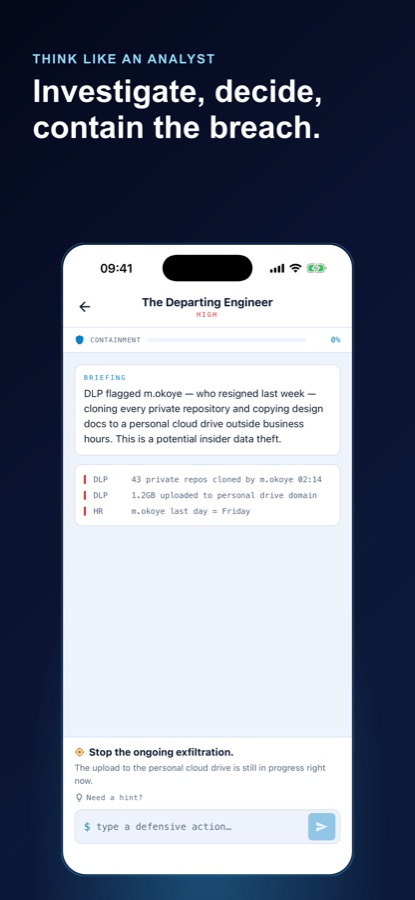
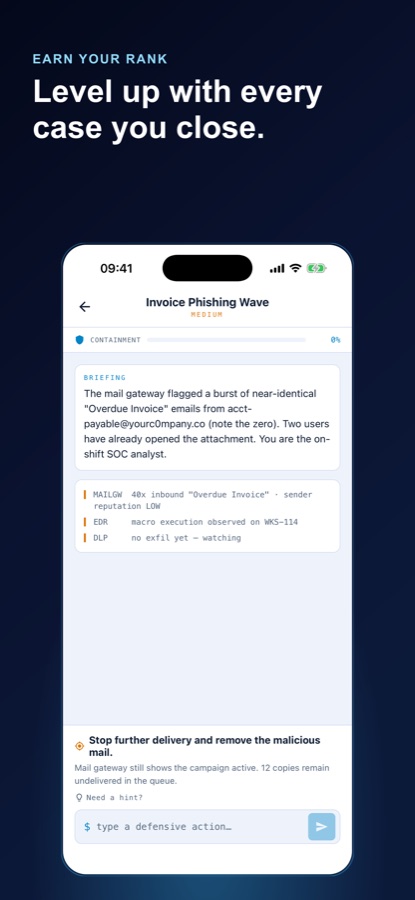
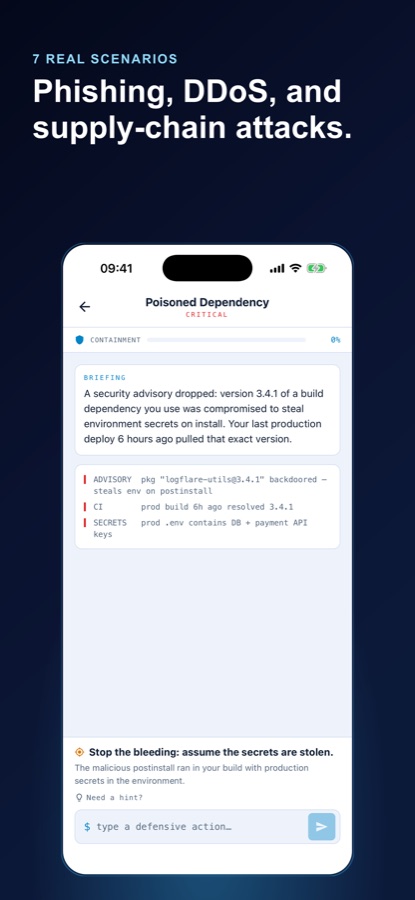
Cada laboratório começa com um briefing curto e algumas linhas de telemetria bruta de ferramentas como o gateway de e-mail, EDR, WAF ou DLP. Você digita uma ação defensiva com suas próprias palavras — isolar o host, bloquear o IP, buscar os logs — e o mecanismo a avalia.
Contenha o incidente e veja o que você deixou passar
As ações corretas fazem a barra de contenção subir até o incidente ser encerrado. Se você travar, peça uma dica ou revele a solução completa e continue. Incidentes contidos acumulam XP para sua próxima patente, e seus erros ficam registrados para que você veja onde seus instintos precisam ser aprimorados.
O que está incluído
O que realmente há no app
SOC
Um console real, não um quiz
Sem múltipla escolha. Cada cenário coloca você em um console de SOC com um alerta na tela e uma solicitação de resposta livre: digite a ação defensiva como você a comunicaria a um colega de equipe.
8
Oito tipos de incidentes
Malware, phishing, intrusão, ransomware, DDoS, ameaças internas, violações de dados e comprometimento da cadeia de suprimentos — cada um com seus próprios sinais e sua própria ordem de contenção.
%
Pontuação de contenção
O mecanismo reconhece ações defensivas reais e avalia cada movimento, aumentando sua porcentagem de contenção passo a passo até o incidente ser encerrado.
IR
O ciclo completo de resposta
Os laboratórios acompanham a resposta a incidentes de ponta a ponta — primeiro detecção, contenção, erradicação e recuperação — em vez de parar no momento em que o alerta é acionado.
XP
Patentes e registro de erros
Cada incidente contido acumula XP para sua próxima patente, e as ações erradas são registradas para que as lacunas no seu julgamento fiquem visíveis em vez de serem esquecidas.
Ref
Playbook de referência
Uma biblioteca integrada e pesquisável de categorias de ataques, técnicas de adversários e procedimentos de defesa passo a passo para quando você precisar relembrar algo durante o turno.
Para quem é
Para quem é — e para quem não é
É uma boa opção se você
- Quer se tornar analista de SOC ou atuar no blue team e precisa de prática aplicada, não de mais slides
- Está estudando para uma certificação de segurança e quer fixar a parte prática
- Trabalha com TI ou redes e está migrando para operações de segurança, SIEM e resposta a incidentes
- Aprenda em sessões curtas pelo celular — no trajeto, em uma fila ou no intervalo entre reuniões
- Tem curiosidade para saber como threat hunting e contenção de malware funcionam na prática
Não é a ferramenta certa se você
- Quer ferramentas ofensivas — este é um treinamento defensivo e não produz ferramentas de ataque funcionais
- Precisa praticar com produtos SIEM reais, máquinas virtuais ativas ou um home lab; o console aqui é simulado
- Está procurando bancos oficiais de questões para exames de certificação ou cursos credenciados
- Prefere aulas passivas em vídeo — todo laboratório exige que você digite uma resposta e seja avaliado
Dúvidas
Perguntas frequentes
Qual é o melhor app para aprender habilidades de analista de SOC e blue team pelo celular?
Para aprender pelo celular, o que importa é ter que tomar uma decisão. Ler sobre contenção não desenvolve instinto; receber um alerta e ter que dizer o que você faria, sim. O Cyber Defense Lab foi criado dessa forma — cada laboratório mostra um alerta e uma telemetria reais, você digita a ação defensiva com suas próprias palavras, e o mecanismo avalia sua resposta e aumenta sua pontuação de contenção. É gratuito no iOS e no Android e não exige experiência prévia.
O que um analista de SOC faz durante um turno?
Um analista de um centro de operações de segurança faz a triagem dos alertas gerados pelas ferramentas de segurança. Isso significa ler o alerta, buscar os logs relacionados na rede e nos endpoints, avaliar se é ruído ou uma intrusão real e escalar ou conter os casos verdadeiros. A maior parte de um turno consiste em decidir o que não importa, para que as poucas coisas que importam recebam atenção rapidamente. O bom julgamento vem mais da repetição do que da teoria.
O que é um SIEM e por que a análise de logs é uma parte tão importante do trabalho de segurança?
Um SIEM coleta logs de toda a organização — firewalls, endpoints, gateways de e-mail e serviços de nuvem — em um só lugar para que os eventos possam ser correlacionados. Um único login malsucedido não significa nada; milhares vindos de uma rede, seguidos por um login bem-sucedido, indicam um ataque. A habilidade não está em operar o produto, mas em ler a telemetria correlacionada e saber qual combinação de eventos com aparência comum revela algo. O Cyber Defense Lab exercita diretamente essa etapa de correlação.
Quais são as etapas da resposta a incidentes?
A resposta a incidentes segue um ciclo de vida: detecção, quando você confirma que algo real está acontecendo; contenção, quando impede que o problema se espalhe — isolando um host, bloqueando um endereço ou encerrando uma sessão; erradicação, quando remove o acesso obtido pelo invasor, o malware ou a persistência; e recuperação, quando os sistemas são restaurados e monitorados para confirmar que o invasor foi eliminado. Na prática, a contenção geralmente vem primeiro, porque limitar os danos é mais importante do que obter um diagnóstico perfeito.
O que é threat hunting e em que ele difere da resposta a alertas?
A resposta a alertas é reativa: uma ferramenta dispara e você investiga. Threat hunting é o oposto — você parte do princípio de que as ferramentas deixaram passar algo e procura na telemetria evidências de malware, movimentação lateral ou uma intrusão silenciosa que nunca gerou um alerta. Ele é orientado por uma hipótese, não por uma notificação, e é assim que comprometimentos furtivos são encontrados antes de evoluírem para uma violação.
É possível aprender cibersegurança pelo celular?
Você pode aprender pelo celular a camada de julgamento, que é justamente o que falta para a maioria das pessoas. Reconhecer um domínio parecido do remetente, saber que é preciso isolar um host antes de coletar dados forenses e ordenar as etapas de uma contenção — nada disso exige um teclado e uma máquina virtual. O celular não pode oferecer experiência prática com ferramentas reais, então encare a prática móvel como repetições que tornam mais rápido o trabalho em um home lab ou no primeiro emprego.
O Cyber Defense Lab ensina hacking?
Não. É um treinamento defensivo. Os laboratórios colocam você no blue team, respondendo a incidentes simulados dentro de um ambiente fictício, e o app não produz ferramentas de ataque funcionais nem tem como alvo sistemas reais. Ele aborda o comportamento dos invasores — como o malware se espalha e persiste e como funcionam phishing e comprometimentos da cadeia de suprimentos — pelo mesmo motivo que os defensores estudam isso: não é possível conter aquilo que você não entende.
Que tipos de incidentes os laboratórios abordam?
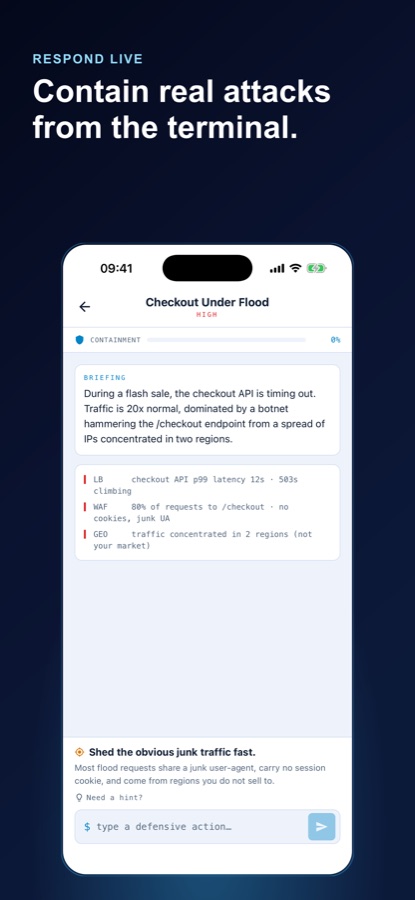
Os cenários abrangem oito tipos de incidentes: malware, phishing, intrusão, ransomware, DDoS, ameaças internas, violações de dados e comprometimento da cadeia de suprimentos. Os exemplos incluem uma campanha de faturas falsificadas que já foi aberta por dois funcionários, uma botnet inundando uma API de checkout durante uma promoção, um engenheiro que está se demitindo e clonando repositórios privados e uma dependência de build com backdoor que foi enviada para produção seis horas atrás. Cada um começa com um briefing e telemetria bruta de ferramentas como gateway de e-mail, EDR, WAF ou DLP.
O Cyber Defense Lab é gratuito?
Sim. O Cyber Defense Lab pode ser baixado gratuitamente na App Store e no Google Play. Ele está listado na categoria Educação, com classificação de conteúdo 4+, e os links para os termos de uso e a política de privacidade estão publicados na página do app na loja e em coddykit.com. O Google Play lista o app como Cyber Defense Lab: SOC Analyst; o nome na App Store é Cyber Defense Lab.
Preciso ter experiência em segurança antes de começar?
Não é necessária experiência prévia. O app começa pelos fundamentos de SOC — como ler uma linha de log e como fazer a triagem de um alerta — e você pode avançar até threat hunting avançado e resposta completa a incidentes no seu próprio ritmo, ou pular etapas se já trabalha com TI ou redes. Quando um laboratório travar você, é possível pedir uma dica ou revelar a solução completa em vez de ficar preso.
Comece agora
Assuma o turno, encerre o incidente
Gratuito no iOS e no Android. Não é necessária experiência prévia em segurança.
Mais da CoddyKit
Disponível em iOS e Android.