
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — Apprenez la réponse aux incidents côté blue team en traitant des alertes en direct sur votre téléphone
Cyber Defense Lab (Cyber Defense Lab: SOC Analyst sur Google Play) est une application iOS et Android gratuite pour apprendre la cybersécurité défensive en la pratiquant. Vous prenez votre poste d’analyste SOC, lisez une alerte en direct sur votre téléphone et saisissez les étapes de confinement avec vos propres mots. L’application couvre la défense blue team, l’analyse des journaux SIEM, la réponse aux incidents et la chasse aux menaces.
- Prix
- Gratuit
- Plateformes
- iOS et Android
- Expérience requise
- Aucune
- Âge recommandé
- 4+
- Configuration requise
- iOS 15.1 ou version ultérieure
Vous apprenez la cyberdéfense en défendant.
La plupart des formations en sécurité vous présentent des diapositives suivies d’un quiz à choix multiples. Ici, chaque concept se présente sous la forme d’une alerte sur une console, accompagnée d’une décision à prendre, et vous devez rédiger vous-même la réponse.
Ce que c’est
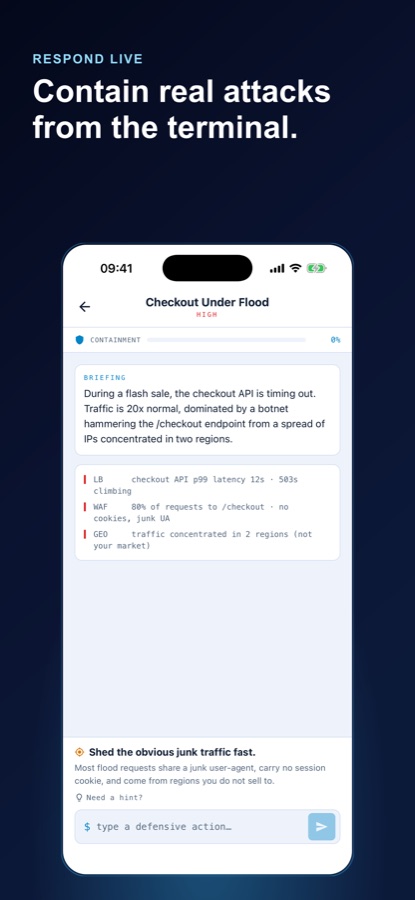
Cyber Defense Lab est une application iOS et Android gratuite qui enseigne la cybersécurité défensive au moyen de courts laboratoires interactifs. Elle vous place dans le rôle d’un analyste SOC : une alerte apparaît dans une console simulée, vous lisez les données de télémétrie associées, puis vous saisissez les actions défensives que vous prendriez — isoler l’hôte, bloquer l’adresse IP, transmettre l’incident au responsable de la réponse. Le moteur évalue chaque action et augmente votre score de confinement à mesure que l’incident se termine.
Dans l’application
À quoi elle ressemble
Contexte
Que fait réellement un analyste SOC ?
Un analyste de centre des opérations de sécurité surveille les alertes produites par les outils de sécurité d’une entreprise et détermine lesquelles sont importantes. Son travail consiste à faire du triage : lire l’alerte, extraire les journaux environnants, déterminer s’il s’agit d’un simple bruit ou d’une véritable intrusion et, si elle est réelle, la contenir avant qu’elle ne se propage. C’est un métier de jugement fondé sur la reconnaissance de schémas, et ces schémas s’acquièrent par la pratique.
Blue teamles défenseurs
Le camp qui détecte les attaques, les contient et rétablit la situation, par opposition à la red team qui les simule. Le travail de la blue team consiste à surveiller, renforcer et intervenir, plutôt qu’à s’introduire dans les systèmes.
SIEManalyse des journaux
Un système qui collecte les journaux provenant de l’ensemble du réseau et des terminaux afin de corréler les événements au même endroit. La compétence ne consiste pas à l’utiliser, mais à repérer quels événements corrélés sont réellement importants.
Réponse aux incidentsle cycle de vie de l’IR
La séquence structurée qu’une équipe suit dès qu’un incident réel est confirmé : détection, puis confinement pour stopper la propagation, éradication de l’emprise de l’attaquant, et enfin retour au fonctionnement normal.
Chasse aux menaceschercher avant l’alarme
Rechercher de manière proactive dans les données de télémétrie des malwares, des mouvements latéraux et des intrusions furtives qui n’ont jamais déclenché d’alerte. Cette démarche part du principe que les outils ont manqué quelque chose et cherche à le découvrir.
Fonctionnement
Déroulement d’un laboratoire
Chaque leçon se termine au même endroit : devant une console affichant une véritable alerte, avec une décision à prendre. La boucle est suffisamment courte pour être terminée dans les moments creux de la journée.
Choisissez un incident dans le flux
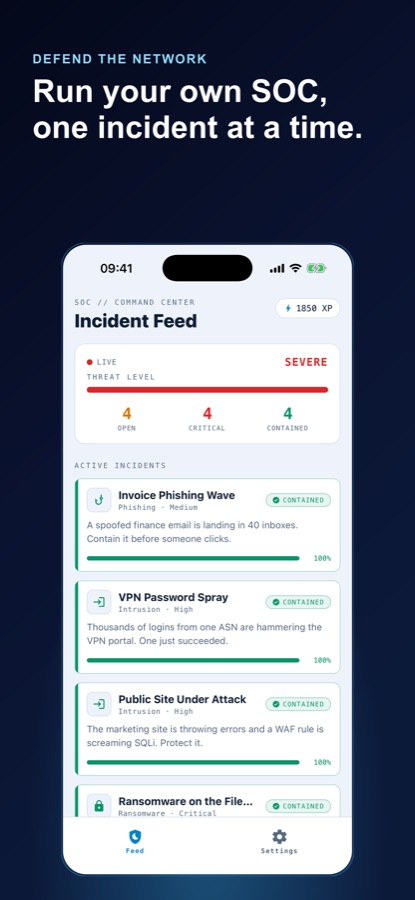
Le centre de commandement répertorie les incidents actifs avec leur niveau de gravité et leur type — hameçonnage, intrusion, ransomware et bien plus — ainsi que le niveau de menace en direct et le nombre d’incidents ouverts, critiques et contenus. Choisissez-en un et vous prenez votre poste.
Lisez le briefing, puis saisissez votre action
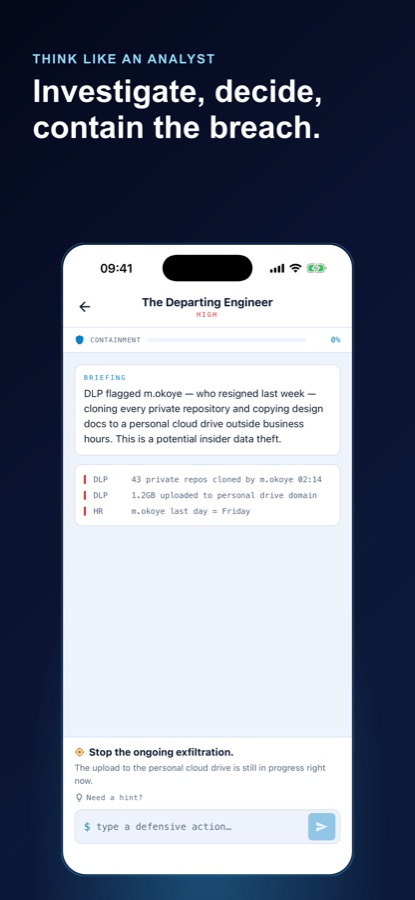
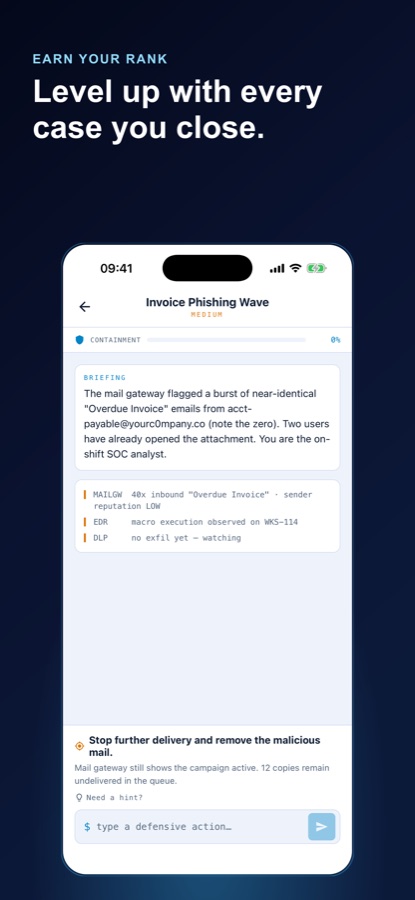
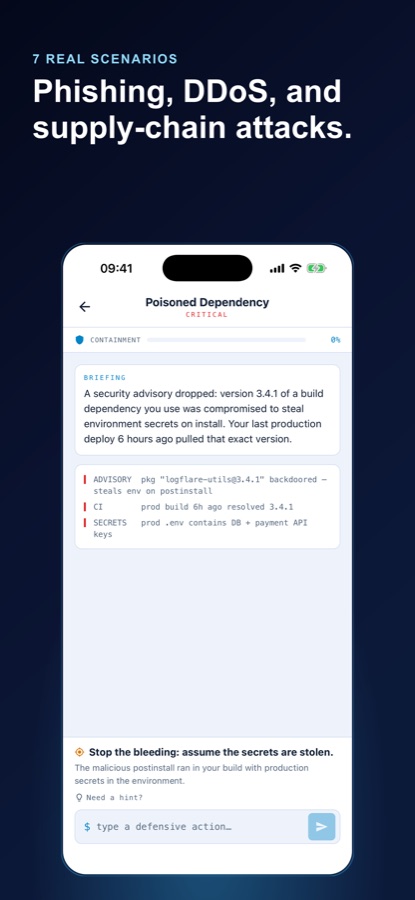
Chaque laboratoire commence par un court briefing et quelques lignes brutes de télémétrie provenant d’outils comme la passerelle de messagerie, l’EDR, le WAF ou le DLP. Vous saisissez une action défensive avec vos propres mots — isoler l’hôte, bloquer l’adresse IP, extraire les journaux — et le moteur l’évalue.
Contenez-le, puis découvrez ce que vous avez manqué
Les bonnes actions font progresser la barre de confinement jusqu’à la clôture de l’incident. Si vous bloquez, demandez un indice ou révélez la solution complète pour continuer. Les incidents contenus vous rapportent des XP pour atteindre votre prochain rang, et vos erreurs sont enregistrées afin de vous montrer où vos réflexes doivent progresser.
Contenu
Ce que l’application contient réellement
SOC
Une console en direct, pas un quiz
Aucun choix multiple. Chaque scénario vous plonge dans une console SOC avec une alerte à l’écran et une consigne en texte libre : saisissez l’action défensive comme vous la communiqueriez à un coéquipier.
8
Huit types d’incidents
Malware, hameçonnage, intrusion, ransomware, DDoS, menaces internes, violations de données et compromission de la chaîne d’approvisionnement — chacun avec ses propres signes révélateurs et son propre ordre de confinement.
%
Évaluation du confinement
Le moteur reconnaît les véritables actions défensives et évalue chaque décision, augmentant progressivement votre pourcentage de confinement jusqu’à la clôture de l’incident.
IR
Le cycle complet de réponse
Les laboratoires suivent la réponse aux incidents de bout en bout — détection initiale, confinement, éradication et récupération — au lieu de s’arrêter au moment où l’alerte se déclenche.
XP
Rangs et journal des erreurs
Chaque incident contenu vous rapporte des XP pour atteindre votre prochain rang, et vos mauvaises actions sont enregistrées afin que les lacunes de votre jugement soient visibles plutôt que laissées dans l’oubli.
Réf.
Guide de référence
Une bibliothèque intégrée et consultable regroupant les catégories d’attaques, les techniques des adversaires et les procédures de défense détaillées, à consulter lorsque vous avez besoin d’une remise à niveau en plein service.
Pour qui
À qui elle s’adresse — et à qui elle ne s’adresse pas
Cette application vous convient si vous
- Vous souhaitez devenir analyste SOC ou membre d’une blue team et avez besoin de pratique concrète, pas de diapositives supplémentaires
- Vous préparez une certification de sécurité et souhaitez retenir la dimension pratique
- Vous travaillez dans l’IT ou les réseaux et évoluez vers les opérations de sécurité, le SIEM et la réponse aux incidents
- Vous apprenez par courtes sessions sur votre téléphone — pendant un trajet, dans une file d’attente ou entre deux réunions
- Vous êtes curieux de savoir comment fonctionnent concrètement le threat hunting et le confinement des malwares
Ce n’est pas le bon outil si vous
- Vous recherchez des outils offensifs — il s’agit d’une formation défensive qui ne produit pas d’outils d’attaque opérationnels
- Vous avez besoin de pratique concrète avec de vrais produits SIEM, des machines virtuelles en fonctionnement ou un home lab ; la console proposée ici est simulée
- Vous recherchez des banques officielles de questions d’examen de certification ou des cours accrédités
- Vous préférez les leçons vidéo passives — chaque laboratoire exige que vous saisissiez une réponse, qui sera évaluée
Questions
Foire aux questions
Quelle est la meilleure application pour apprendre les compétences d’analyste SOC et de blue team sur un téléphone ?
Pour apprendre sur un téléphone, l’essentiel est de devoir prendre une décision. Lire des informations sur le confinement ne développe aucun réflexe ; recevoir une alerte et devoir indiquer ce que vous feriez, si. Cyber Defense Lab est conçu ainsi : chaque laboratoire présente une véritable alerte et sa télémétrie, vous saisissez l’action défensive avec vos propres mots, puis le moteur l’évalue et augmente votre score de confinement. L’application est gratuite sur iOS et Android et ne nécessite aucune expérience préalable.
Que fait un analyste SOC pendant son service ?
Un analyste de centre des opérations de sécurité trie les alertes générées par les outils de sécurité. Cela signifie lire l’alerte, récupérer les journaux associés du réseau et des points de terminaison, déterminer s’il s’agit de bruit ou d’une véritable intrusion, puis transmettre ou confiner les cas avérés. La majeure partie d’un service consiste à décider de ce qui n’a pas d’importance, afin que les quelques éléments qui en ont reçoivent rapidement l’attention nécessaire. Le discernement vient davantage de la répétition que de la théorie.
Qu’est-ce qu’un SIEM et pourquoi l’analyse des journaux occupe-t-elle une place si importante dans la sécurité ?
Un SIEM collecte les journaux provenant de l’ensemble d’une organisation — pare-feu, points de terminaison, passerelles de messagerie, services cloud — en un seul endroit afin de corréler les événements. Une seule tentative de connexion échouée ne signifie rien ; des milliers provenant d’un même réseau, suivies d’une réussite, indiquent une attaque. La compétence ne consiste pas à utiliser le produit, mais à lire une télémétrie corrélée et à savoir quelle combinaison d’événements d’apparence ordinaire forme un ensemble révélateur. Cyber Defense Lab vous entraîne directement à cette étape de corrélation.
Quelles sont les étapes de la réponse aux incidents ?
La réponse aux incidents suit un cycle : la détection, qui consiste à confirmer qu’un événement réel est en cours ; le confinement, qui vise à empêcher sa propagation — isoler un hôte, bloquer une adresse, interrompre une session ; l’éradication, qui consiste à supprimer l’accès de l’attaquant, le malware ou la persistance ; et la récupération, qui consiste à restaurer les systèmes et à les surveiller pour confirmer que l’intrus a disparu. En pratique, le confinement intervient généralement en premier, car limiter les dégâts vaut mieux qu’établir un diagnostic parfait.
Qu’est-ce que le threat hunting et en quoi diffère-t-il de la réponse aux alertes ?
La réponse aux alertes est réactive : un outil se déclenche et vous enquêtez. Le threat hunting est l’inverse : vous partez du principe que les outils ont laissé passer quelque chose et recherchez dans la télémétrie des signes de malware, de déplacement latéral ou d’une intrusion discrète qui n’a jamais déclenché d’alerte. Il repose sur une hypothèse plutôt que sur une notification et permet de détecter les compromissions furtives avant qu’elles ne dégénèrent en violation de données.
Peut-on vraiment apprendre la cybersécurité sur un téléphone ?
Vous pouvez apprendre la capacité de discernement sur un téléphone, et c’est précisément ce qui manque à la plupart des gens. Reconnaître un domaine d’expéditeur usurpé, savoir qu’il faut isoler un hôte avant de collecter les éléments forensiques, ordonner les étapes d’un confinement : rien de tout cela ne nécessite un clavier ni une machine virtuelle. En revanche, un téléphone ne peut pas vous offrir une expérience pratique des outils réels ; considérez donc la pratique mobile comme un entraînement qui vous permettra d’être plus efficace dans un home lab ou lors de votre premier emploi.
Cyber Defense Lab enseigne-t-elle le hacking ?
Non. Il s’agit d’une formation défensive. Les laboratoires vous placent dans la blue team, où vous répondez à des incidents simulés au sein d’un environnement fictif, et l’application ne produit pas d’outils d’attaque opérationnels ni ne cible de systèmes réels. Elle couvre le comportement des attaquants — la manière dont les malwares se propagent et persistent, et le fonctionnement du phishing et des compromissions de la chaîne d’approvisionnement — pour la même raison que les défenseurs l’étudient : vous ne pouvez pas confiner ce que vous ne comprenez pas.
Quels types d’incidents les laboratoires couvrent-ils ?
Les scénarios couvrent huit types d’incidents : malware, phishing, intrusion, ransomware, DDoS, menaces internes, violations de données et compromission de la chaîne d’approvisionnement. Parmi les exemples figurent une campagne de fausses factures déjà ouverte par deux employés, un botnet qui sature une API de paiement pendant une vente, un ingénieur démissionnaire qui clone des dépôts privés et une dépendance de build dotée d’une porte dérobée, déployée en production six heures plus tôt. Chaque scénario commence par un briefing et de la télémétrie brute provenant d’outils tels que la passerelle de messagerie, l’EDR, le WAF ou la DLP.
Cyber Defense Lab est-elle gratuite ?
Oui. Cyber Defense Lab peut être téléchargée gratuitement sur l’App Store et Google Play. Elle est répertoriée dans la catégorie Éducation avec une classification de contenu 4+, et les liens vers ses conditions d’utilisation et sa politique de confidentialité sont publiés sur sa fiche dans les stores ainsi qu’à l’adresse coddykit.com. Google Play répertorie l’application sous le nom Cyber Defense Lab: SOC Analyst ; le nom affiché sur l’App Store est Cyber Defense Lab.
Dois-je avoir de l’expérience en sécurité avant de commencer ?
Aucune expérience préalable n’est requise. L’application commence par les fondamentaux du SOC — lire une ligne de journal, trier une alerte — puis vous permet de progresser à votre rythme jusqu’au threat hunting avancé et à la réponse complète aux incidents, ou de passer directement à la suite si vous travaillez déjà dans l’IT ou les réseaux. Si un laboratoire vous bloque, vous pouvez demander un indice ou révéler la solution complète au lieu de rester coincé.
Commencer
Prenez le service, clôturez l’incident
Gratuite sur iOS et Android. Aucune expérience préalable en sécurité requise.
Plus de CoddyKit
Disponible sur iOS et Android.