
Cyber Defense Lab: SOC Analyst
Cyber Defense Lab: SOC Analyst — Изучайте реагирование blue team на инциденты, обрабатывая реальные оповещения на телефоне
Cyber Defense Lab (Cyber Defense Lab: SOC Analyst в Google Play) — это бесплатное приложение для iOS и Android, которое учит защищать киберсистемы на практике. Вы заступаете на смену в роли SOC-аналитика, читаете реальное оповещение на телефоне и описываете шаги по локализации угрозы своими словами. В приложении рассматриваются защита blue team, анализ логов SIEM, реагирование на инциденты и поиск угроз.
- Цена
- Бесплатно
- Платформы
- iOS и Android
- Необходимый опыт
- Не требуется
- Возрастной рейтинг
- 4+
- Требуется
- iOS 15.1 или более поздняя версия
Вы учитесь защищать системы, защищая их.
Большинство курсов по безопасности предлагают презентации и тест с вариантами ответов. Здесь каждая концепция представлена как оповещение на консоли, за которым следует решение, а ответ вы должны написать сами.
Что это
Cyber Defense Lab — это бесплатное приложение для iOS и Android, которое обучает защите киберсистем с помощью коротких интерактивных лабораторий. Вы оказываетесь на месте SOC-аналитика: в симулированной консоли появляется оповещение, вы изучаете связанные с ним данные телеметрии и описываете защитные действия, которые предприняли бы, — изолировать хост, заблокировать IP, передать инцидент руководителю реагирования. Движок оценивает каждый шаг и повышает показатель локализации угрозы по мере закрытия инцидента.
В приложении
Как это выглядит
Предыстория
Чем на самом деле занимается SOC-аналитик?
Аналитик центра мониторинга безопасности отслеживает оповещения, которые создают средства защиты компании, и решает, какие из них важны. Эта работа начинается с триажа: нужно прочитать оповещение, изучить соседние логи, определить, является ли оно шумом или реальным вторжением, а если вторжение действительно произошло — локализовать его, пока оно не распространилось. Это работа, основанная на распознавании закономерностей, а закономерности формируются практикой.
Blue teamзащитники
Сторона, которая обнаруживает атаки, локализует их последствия и восстанавливает системы, в отличие от red team, которая их имитирует. Работа blue team — это мониторинг, усиление защиты и реагирование, а не взлом.
SIEMанализ логов
Система, которая собирает логи из всей сети и с конечных устройств, чтобы сопоставлять события в одном месте. Важно не уметь запускать её, а замечать, какие связанные события действительно имеют значение.
Реагирование на инцидентыжизненный цикл IR
Структурированная последовательность действий команды после подтверждения реальной угрозы: обнаружение, затем локализация для остановки распространения, устранение точки присутствия злоумышленника и восстановление нормальной работы.
Поиск угрозпоиск до сигнала тревоги
Проактивный поиск в данных телеметрии вредоносного ПО, латерального перемещения и скрытых вторжений, которые не вызвали оповещение. Такой подход исходит из того, что средства защиты могли что-то пропустить, и целенаправленно ищет это.
Как это работает
Как проходит лаборатория
Каждый урок заканчивается одинаково: на экране консоль с реальным оповещением, а вы решаете, что делать. Цикл достаточно короткий, чтобы пройти его в свободные минуты в течение дня.
Выберите инцидент из ленты
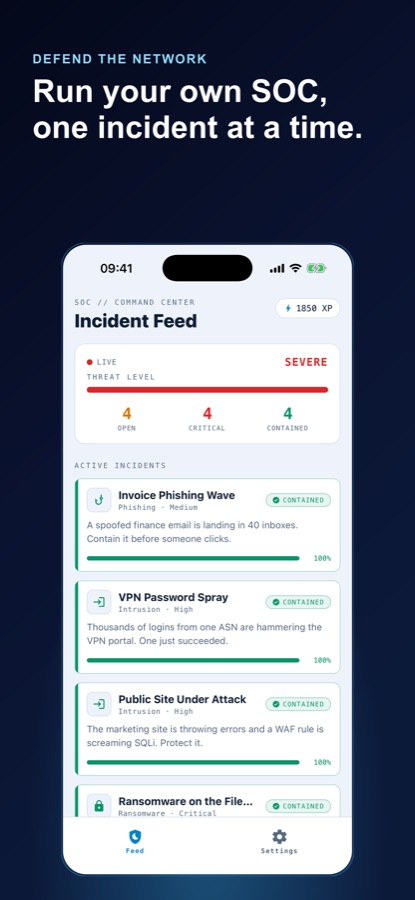
В командном центре отображаются активные инциденты с указанием уровня серьёзности и типа — фишинг, вторжение, ransomware и другие, — а также текущий уровень угрозы и количество открытых, критических и локализованных инцидентов. Выберите один — и вы заступили на смену.
Прочитайте сводку и напишите, что будете делать
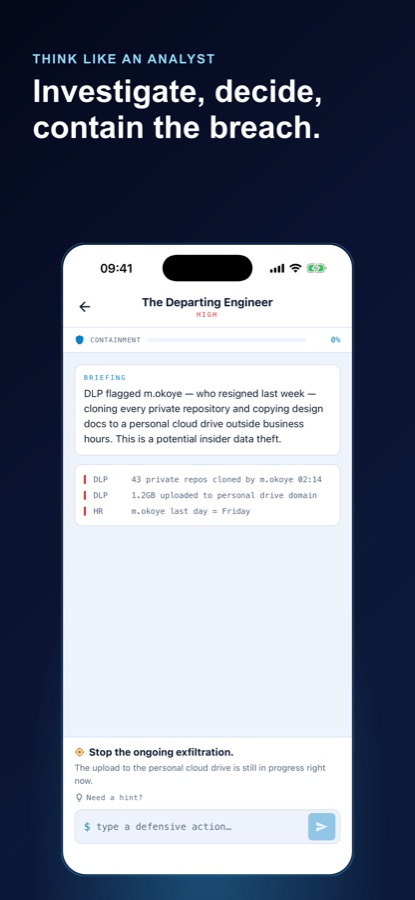
Каждая лаборатория начинается с краткой сводки и нескольких необработанных строк телеметрии от таких инструментов, как почтовый шлюз, EDR, WAF или DLP. Вы описываете защитное действие своими словами — изолировать хост, заблокировать IP, получить логи, — и движок оценивает ваш ответ.
Локализуйте угрозу и узнайте, что упустили
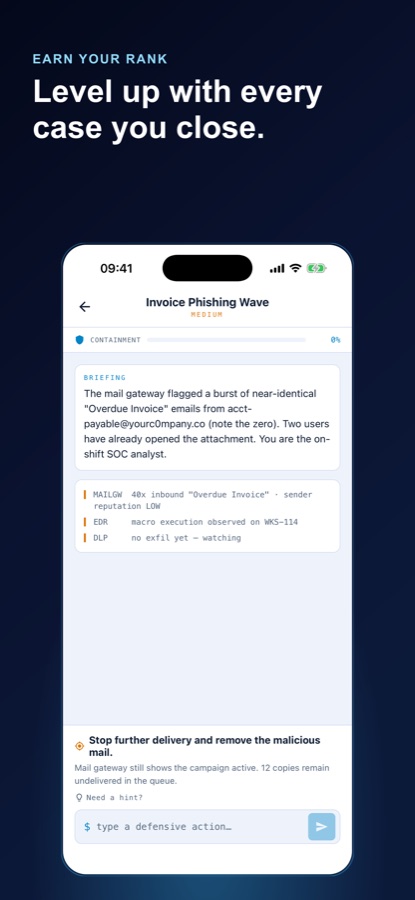
Правильные действия повышают шкалу локализации, пока инцидент не будет закрыт. Если вы остановились, возьмите подсказку или раскройте полное решение и продолжайте. За локализованные инциденты вы получаете XP для перехода на следующий ранг, а ваши ошибки сохраняются, чтобы вы видели, над чем нужно работать.
Что внутри
Что на самом деле есть в приложении
SOC
Живая консоль, а не тест
Никаких вариантов ответа. В каждом сценарии вы оказываетесь в консоли SOC с оповещением на экране и заданием со свободным ответом: напишите защитное действие так, как вы бы поручили его коллеге.
8
Восемь типов инцидентов
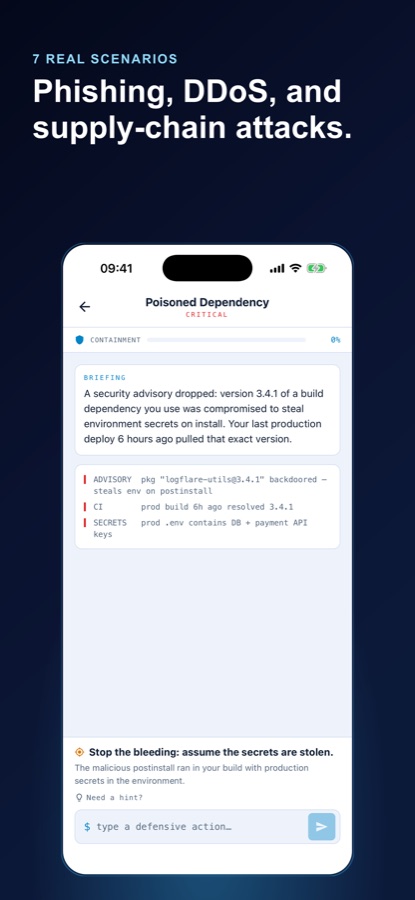
Вредоносное ПО, фишинг, вторжение, ransomware, DDoS, внутренние угрозы, утечки данных и компрометация цепочки поставок — у каждого типа свои признаки и свой порядок локализации.
%
Оценка локализации
Движок распознаёт реальные защитные действия и оценивает каждый шаг, постепенно повышая процент локализации, пока инцидент не будет закрыт.
IR
Полный жизненный цикл реагирования
Лаборатории охватывают реагирование на инциденты от начала до конца — сначала обнаружение, затем локализация, устранение и восстановление, — а не заканчиваются в момент срабатывания оповещения.
XP
Ранги и журнал ошибок
За каждый локализованный инцидент вы получаете XP для перехода на следующий ранг, а неправильные действия записываются, чтобы пробелы в ваших суждениях были видны, а не забывались.
Справка
Справочник
Встроенная библиотека с поиском, где собраны категории атак, техники злоумышленников и пошаговые процедуры защиты — на случай, если во время смены вам понадобится освежить знания.
Подходит
Кому это подходит — а кому нет
Подойдёт, если вы
- Хотите стать SOC analyst или участником blue team и вам нужна практика, а не новые слайды
- Готовитесь к сертификации по безопасности и хотите закрепить практические навыки
- Работаете в IT или сетевой сфере и переходите к операциям безопасности, SIEM и реагированию на инциденты
- Учитесь короткими сессиями на телефоне — по дороге, в очереди или в перерыве между встречами
- Хотите узнать, как на практике работают поиск угроз и локализация вредоносного ПО
Это не тот инструмент, если вы
- Ищете инструменты для атак — это защитное обучение, и приложение не создаёт работоспособные инструменты для атак
- Вам нужна практика с реальными продуктами SIEM, работающими виртуальными машинами или домашней лабораторией; консоль здесь симулируется
- Ищете официальные банки заданий для сертификационных экзаменов или аккредитованные учебные курсы
- Предпочитаете пассивные видеоуроки — в каждой лаборатории нужно ввести ответ, который будет оценён
Вопросы
Часто задаваемые вопросы
Какое приложение лучше всего подходит для изучения навыков SOC analyst и blue team на телефоне?
При обучении на телефоне важно, нужно ли вам принимать решения. Чтение о локализации угроз не формирует интуицию; она появляется, когда вам показывают оповещение и спрашивают, что бы вы сделали. Cyber Defense Lab создано именно так: каждая лаборатория показывает реальное оповещение и телеметрию, вы своими словами вводите защитное действие, а движок оценивает его и повышает показатель локализации угрозы. Приложение бесплатно на iOS и Android и не требует предварительного опыта.
Чем занимается SOC analyst во время смены?
Аналитик центра мониторинга безопасности разбирает оповещения, которые создают инструменты безопасности. Это означает: прочитать оповещение, собрать окружающие журналы из сети и с конечных устройств, определить, является ли оно шумом или настоящим вторжением, а затем передать дальше или локализовать реальные угрозы. Большая часть смены уходит на определение того, что не имеет значения, чтобы немногочисленные действительно важные события быстро получали внимание. Навык принятия решений формируется прежде всего повторением, а не теорией.
Что такое SIEM и почему анализ журналов занимает такое важное место в работе специалистов по безопасности?
SIEM собирает журналы со всей организации — межсетевых экранов, конечных устройств, почтовых шлюзов и облачных сервисов — в одном месте, чтобы сопоставлять события. Один неудачный вход в систему ничего не значит; тысячи входов из одной сети, за которыми следует один успешный, — это атака. Важно не уметь управлять продуктом, а читать связанную телеметрию и понимать, какое сочетание обычных на вид событий складывается в единую картину. Cyber Defense Lab непосредственно тренирует этот этап сопоставления.
Каковы этапы реагирования на инциденты?
Реагирование на инциденты следует жизненному циклу: обнаружение, когда вы подтверждаете, что происходит нечто реальное; локализация, когда вы останавливаете распространение — изолируете хост, блокируете адрес или разрываете сеанс; устранение, когда удаляете точку опоры атакующего, вредоносное ПО или механизм закрепления; и восстановление, когда системы возвращаются в рабочее состояние и контролируются, чтобы подтвердить уход злоумышленника. На практике локализация обычно начинается первой, потому что ограничить ущерб важнее, чем провести идеальную диагностику.
Что такое поиск угроз и чем он отличается от реагирования на оповещения?
Реагирование на оповещения носит реактивный характер: инструмент срабатывает, и вы начинаете расследование. Поиск угроз — противоположный подход: вы предполагаете, что инструменты что-то пропустили, и ищете в телеметрии признаки вредоносного ПО, горизонтального перемещения или скрытого вторжения, которое вообще ничего не вызвало. Он основывается на гипотезе, а не на уведомлении, и помогает обнаружить скрытые компрометации до того, как они перерастут в утечку.
Можно ли действительно изучить кибербезопасность на телефоне?
На телефоне можно освоить уровень принятия решений — именно этого обычно не хватает большинству людей. Распознать похожий домен отправителя, понять, что перед сбором криминалистических данных нужно изолировать хост, расставить этапы локализации по порядку — для этого не нужны клавиатура и виртуальная машина. Телефон не даст практического опыта работы с реальными инструментами, поэтому воспринимайте мобильную практику как тренировку, которая поможет быстрее освоиться в домашней лаборатории или на первой работе.
Обучает ли Cyber Defense Lab взлому?
Нет. Это защитное обучение. В лабораториях вы выступаете на стороне blue team и реагируете на смоделированные инциденты в вымышленной среде; приложение не создаёт работоспособные инструменты для атак и не нацеливается на реальные системы. Оно охватывает поведение атакующих — как распространяется и закрепляется вредоносное ПО, как работают фишинговые атаки и компрометации цепочки поставок, — по той же причине, по которой защитники изучают эти методы: невозможно локализовать то, чего вы не понимаете.
Какие типы инцидентов охватывают лаборатории?
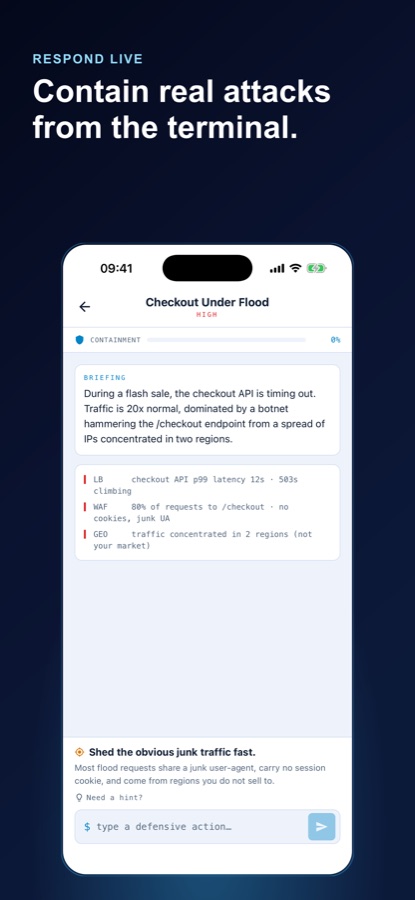
Сценарии охватывают восемь типов инцидентов: вредоносное ПО, фишинг, вторжения, программы-вымогатели, DDoS, внутренние угрозы, утечки данных и компрометации цепочки поставок. Среди примеров — кампания с поддельными счетами, которые уже открыли два сотрудника; ботнет, перегружающий API оформления заказа во время распродажи; увольняющийся инженер, клонирующий приватные репозитории; и зависимость сборки с бэкдором, попавшая в продакшен шесть часов назад. Каждый сценарий начинается с брифинга и необработанной телеметрии от таких инструментов, как почтовый шлюз, EDR, WAF или DLP.
Бесплатно ли Cyber Defense Lab?
Да. Cyber Defense Lab можно бесплатно скачать в App Store и Google Play. Приложение размещено в категории «Образование» и имеет возрастной рейтинг 4+, а ссылки на условия использования и политику конфиденциальности опубликованы на странице приложения в магазине и на coddykit.com. В Google Play приложение указано как Cyber Defense Lab: SOC Analyst; название в App Store — Cyber Defense Lab.
Нужен ли опыт в сфере безопасности перед началом обучения?
Предварительный опыт не требуется. Приложение начинается с основ работы SOC — как читать строку журнала и как разбирать оповещение, — а затем вы можете в удобном темпе перейти к продвинутому поиску угроз и полноценному реагированию на инциденты или пропустить начальные этапы, если уже работаете в IT или сетевой сфере. Если лаборатория ставит вас в тупик, можно запросить подсказку или открыть полное решение, не застревая на месте.
Начать
Примите смену, закройте инцидент
Бесплатно на iOS и Android. Предварительный опыт в сфере безопасности не требуется.
Другие приложения CoddyKit
Доступно на iOS и Android.